Last modified: Mon Mar 30 12:39:23 2015 +0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
》 中国、周永康氏の部下・親族300人も拘束 利権一族、1・5兆円差し押さえ (産経, 3/31)
》 【無駄除染】福島の汚染土を入れる除染袋、次々に破れている事が判明!袋の耐用年数は3〜5年程度!事故直後の除染袋はもう限界! (真実を探すブログ, 3/11)。仕様です。
除染廃棄物用容器及び黒色高耐候性フレコンバッグ (メディアインターナショナル)
耐候性フレコンバッグ:PROバッグ/ UV5年対応 (プロミシー)
》 Bitcoinの草創期メンバーが仮想通貨に抱いた「夢」とは? (gigazine, 3/31)
》 ビットコインなど複数の仮想通貨発掘を行う不正アプリを正規マーケット上でも確認 (トレンドマイクロ セキュリティ blog, 3/31)
》 IoT ワームを利用した暗号通貨のマイニング (シマンテック, 3/24)。Linux.Darlloz
》 アンダーグラウンドで新たに販売される「BlackOS」とサイバー犯罪者「Severa」 (トレンドマイクロ セキュリティ blog, 3/26)
》 2013年、日本国内の持続的標的型攻撃を分析 (トレンドマイクロ セキュリティ blog, 3/27)
》 2013 年最大のデータ窃盗事案の背後に存在する「Cyclosa グループ」の詳細 (シマンテック, 3/24)
》 Scout — New Tool Released (Kahu Security, 3/25)
》 ゴーストライター論 〜我々は作品の何を「買って」いるのか〜 (Internet Watch, 3/31)
》 米軍サイバー防衛要員が3倍に (アシナガバチの巣作り日記, 3/31)
》 北朝鮮の新型移動発射式弾道ミサイル「火星(ファソン)13」 (海国防衛ジャーナル, 3/6)。KN-08。
》 中国が新型の中距離弾道ミサイル「DF-26C」を配備か? (海国防衛ジャーナル, 3/4)
》 なぜ中国海軍の対潜能力は低いままなのか?を説明する3つのシナリオ (海国防衛ジャーナル, 3/12)
》 【週末ネタ】日本ではあまり見られない花粉対策グッズのご紹介 (栗原潔のIT弁理士日記, 3/29)
》 ダークウェブに潜む隠しサービスって!? (エフセキュアブログ, 3/31)
》 個人情報の流出に関するお詫びと報告について (建築研究所, 3/28)。おおかわさん情報ありがとうございます。
》 冤罪事件とは、「真犯人」を警察と検察が逃がしたということですよね (八木啓代のひとりごと, 3/28)。袴田事件、真犯人も、証拠を捏造した者も、逃げたままなんですよね。
》 映像で知る情報セキュリティ 〜映像コンテンツ一覧〜 (IPA)。新作 3 本追加。 (link fixed: 小野さん感謝)
「映像で知る情報セキュリティ」シリーズに新作3本が加わりました。IPA Channelに公開中です。(2014.03.31)
》 平成25年の来日外国人犯罪の検挙状況について (警察庁, 3/28)
》 平成25年中のストーカー事案及び配偶者からの暴力事案の対応状況について (警察庁, 3/20)
》 平成25年中の薬物・銃器情勢(確定値) (警察庁, 3/20)
》 平成26年度国家公安委員会・警察庁交通安全業務計画について (警察庁, 3/20)
》 JASRACが申請不要で動画投稿を認める契約「利用許諾契約」の締結リストを公表する (楽しくないブログ, 3/28)、 利用許諾契約を締結しているUGCサービスリストの公表について (JASRAC, 3/18)
》 Microsoft、ユーザーコンテンツをのぞかないと約束 サービス規約改定へ (ITmedia, 3/31)。Hotmail の件のつづき。
》 セキュリティ・ダークナイト(17):See new world――振り返るとセキュリティ・ダークナイトはいるよ(前編) (@IT, 3/28)。パスワードの件。
筆者が強調したい対策は、後者の「手帳などの物理的なものにメモをする」の方である。(中略) 紛失したときなどに誰かに盗み見られることを危惧するのであれば、全てをメモするのではなく、あらかじめ決めておいた文字を前後に付加するというルールを設け、その前後の文字列だけを記憶し、メモするものはその前後の文字列を省いたものとするという工夫をすることが必要だろう。
》 「ソフトバンクポイント」が「Tポイント」に切り替え 7月から (ITmedia, 3/28)
エボラ出血熱について(ファクトシート) (厚生労働省検疫所, 2012.08)
アフリカでは、オオコウモリ科の、特にウマヅラコウモリ(Hypsignathus monstrosus)、フランケオナシケンショウコウモリ(Epomops franqueti)、コクビワフルーツコウモリ(Myonycteris torquata)がエボラウイルスの自然宿主と考えられています。結果として、エボラウイルスの地理的分布は、オオコウモリの生息域に重なると考えられています。
ギニア:エボラ出血熱発生 80人感染の疑い、59人死亡 (毎日, 3/23)
エボラ出血熱、リベリアで5人死亡=ギニアから越境の患者 (時事, 3/25)
ギニアで発生のエボラ出血熱、隣国シエラレオネにも拡大か (AFPBB, 3/26)
一方でギニア政府は、エボラ出血熱が発生した同国南部の住民らにコウモリを食べることを禁止したと発表。コウモリは、同地方で広く食卓に上る食材の1つだが、同時にエボラウイルスの自然宿主とも考えられている。
カナダで……の件は陰性だったそうです:
西アフリカからの帰国者、エボラ出血熱を発症か カナダ (AFPBB, 3/25)。リベリアからの帰国者。
エボラ出血熱疑いのカナダ人男性、検査結果は陰性 (AFPBB, 3/26)
ギニアでエボラ感染拡大、原因と対策は (ナショナルジオグラフィック ニュース, 3/28)
ギニアのエボラ出血熱、死者70人に 拡大の懸念も (CNN, 3/30)
》 福島原発事故:被ばく線量を公表せず 想定外の高い数値で (毎日, 3/25)
東京電力福島第1原発事故に伴う避難指示の解除予定地域で昨年実施された個人線量計による被ばく線量調査について、内閣府原子力被災者生活支援チームが当初予定していた結果の公表を見送っていたことが24日、分かった。関係者によると、当初の想定より高い数値が出たため、住民の帰還を妨げかねないとの意見が強まったという。調査結果は、住民が通常屋外にいる時間を短く見積もることなどで線量を低く推計し直され、近く福島県の関係自治体に示す見込み。調査結果を隠したうえ、操作した疑いがあり、住民帰還を強引に促す手法が批判を集めそうだ。
まずは結果を愚直に公開すべきであろ。全てはそれからだ。関連:
クローズアップ2014:内閣府、被ばく線量公表せず 「帰還ありき」露呈 (毎日, 3/25)
毎日新聞記事「クローズアップ2014:内閣府、被ばく線量公表せず 「帰還ありき」露呈」について (togetter, 3/25)。森口祐一教授の一連のツイートなど。
》 Listening:<千葉・福祉センター虐待>入所者死なせた23歳元職員 未熟さ、暴力で補う (毎日, 3/27)
》 米政府、既存の通話記録収集プログラムの終了を正式発表 (日経 IT Pro, 3/28)。Obama大統領、通話記録収集活動を終了する方針を明らかに---米メディアの報道 (日経 IT Pro, 3/26) のつづき。
新たな方法では、政府が大量データを保持せず、電話会社がデータを保存する。政府が通話関連情報を取得するには、そのつど外国情報監視裁判所(FISC)に申請する。FISCは、国家安全保障上必要だと判断した場合に一定件数のデータアクセスを承認する。
》 2013年の不正アクセス件数は過去最多、不正送金が1000件超に (日経 IT Pro, 3/28)。関連:
不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況 (警察庁, 3/27)
平成25年中の不正アクセス行為の発生状況等の公表について (警察庁, 3/27)
平成25年中のサイバー犯罪の検挙状況等について (警察庁, 3/27)
インターネット上の自殺予告事案への対応状況について (警察庁, 3/27)
》 個人情報・パーソナルデータに関すること (Footprints)
個人情報・パーソナルデータに関すること(1)個人情報の定義のキソ (Footprints, 3/8)
個人情報・パーソナルデータに関すること(2)モザイク・アプローチ (Footprints, 3/10)
個人情報・パーソナルデータに関すること(3)BLJ 2014年5月号から (Footprints, 3/25)。BLJ は Business Law Journal のこと。
BL に反応してちょっとぐぐってみたら、 SS1の日記: 消えた「やおい」史 -やおいからBLへ- (slashdot.jp, 2010.01.09) という文章を発見。興味深い。
》 朴槿恵が「アベと会えない」理由 読者からの質問に答えて(9) (日経ビジネス, 3/27)、 朴槿恵が中国に「NO」と言えない理由 読者からの質問に答えて(10) (日経ビジネス, 3/28)
—— 結局、「恐中説」が正解ということですか?
鈴置:韓国が日本との首脳会談を徹底的に避けるのは、他の理由もあったけれど、次第に「恐中」が主因となった、というべきかと思います。2013年9月の、ヘーゲル米国防長官の朴槿恵大統領表敬を契機にそう見る人が増えたのです。(中略) 朴槿恵政権の行動から「韓国は何があっても3国軍事協力に参加するつもりはないのだな。それは中国が怖いからだろう。『日本問題』は言い訳にすぎないのだ」――との確信が、韓国専門家の間に広がりました。
今回の3カ国首脳会談は日本や韓国では「日韓の外交戦」として捉えがちです。安倍首相が「河野談話の見直しをしない」と表明したり、朴槿恵大統領がそれを「幸いだ」と評価したり。そうした手続きを経て会談が実現しましたので、表面的にはそう見えます。
でも、少しズームを引けば、米国と中国の外交戦の一環であることがよく分かります。日韓はもう、米中の代理戦争を戦っているのです。
》 Field Manual 21-60 - Visual Signs (enlisted.info)。米陸軍のハンドシグナルマニュアル。
》 Google、トルコでPublic DNSサービスが遮断されたと発表 (ITmedia, 3/31)、 Google’s Public DNS intercepted in Turkey (Google, 3/29)、 トルコのISPが偽Google Public DNSを運用 (Geek なぺーじ, 3/31)
Apache 2.2.27 公開。2 件の欠陥 (mod_log_config CVE-2014-0098, mod_dav CVE-2013-6438) が修正されている。 iida さん情報ありがとうございます。
マイクロソフト セキュリティ アドバイザリ (2953095) Microsoft Word の脆弱性により、リモートでコードが実行される
MS Word zero day does not affect WordPad (ZDNet, 2014.03.27)
LINE電話で発信者番号通知の偽装ができる件 (2014.03.19)
関連:
「LINE電話」番号偽装問題で同社が釈明 「悪用は極めて困難」との説明も、残る偽装の可能性 (ITmedia, 2014.03.28)、「LINE電話」の仕組みに関するご説明 (LINE, 2014.03.28)。結局、当該方法による偽装は問題なくできるし、できないようにする予定は今のところない模様。
石川温のスマホ業界新聞:LINE電話「電話番号偽装」を試してみた━━サービス多角化でマネタイズを急ぐLINEに最良の相手とは (ITmedia, 2014.03.28)
ここ最近のLINEの動向を見て、あるキャリア関係者は「マネタイズを焦っているのではないか」と指摘する。(中略) キャリア関係者からすると「LINEの節操のないサービス多角化路線はマネタイズに苦労している裏返しだ。ライトユーザーが増えれば、それだけ設備投資がかかるだけに、今が正念場なのではないか」と見えるようだ。
》 「軍の資金で慰安所口止め」 元日本兵、60年代に供述 (共同, 3/22)
》 中国電力社長「廃炉も選択肢」 島根原発1号機 (共同, 3/27)。素直に廃炉にしましょう。
》 ふたばちゃんねるのAmazon広告が突然「準備中」の表示となる (楽しくないブログ, 3/29)
関連?: 警察庁、違法・有害情報の削除依頼に応じないサイトの情報を広告業界に提供 (Internet Watch, 3/28)
》 Twitterのユーザ名が「アドセンスクリックお願いします」のツイートを転載したアフィブログの広告が剥奪される (楽しくないブログ, 3/26)
今回ここまでスムーズに事が運んだのは、通報対象が零細ブログであったからだと思われる。PV数を見てもかなりの零細であることが伺える。Googleにとってはゴミみたいなお客様なのである。広告権を剥奪したところで影響は少なく、むしろ規約違反をしていることによる損害のほうが大きい。Googleの典型的な傾向であるが、弱者に厳しく強者に優しいのである。少しだけケースが異なるが、悪質捏造アフィブログ「はちま起稿」が一時的にではあるが同様の手段で「アドセンスクリックお願いします」ユーザを転載していた事件があった。だが、はちま起稿のGoogleアドセンスは一切剥がされることはなかった。
つづき: Twitterのユーザ名を「アドセンスクリックお願いします」にしても警告に留まることが判明する (楽しくないブログ, 3/28)
》 日本、緊急速報メールにて「弾道ミサイル」情報の配信を開始 (techcrunch, 3/29)、 緊急速報メールによる弾道ミサイル情報等の配信 (消防庁, 3/28)。4/1 から。Jアラートの内容を緊急速報メールで流す。
》 ClamAV 0.95 Engine End of Life Announcement (ClamAV, 3/28)
渡辺喜美代表、8億円の使い道は「熊手」 (ニッカンスポーツ, 3/28)。なんじゃそりゃー。
「選挙に必要」示すメールが存在=渡辺氏の説明は「虚偽」-DHC会長 (時事, 3/28)
渡辺喜美代表への資金提供問題、誰のどの選挙の資金なのか (郷原信郎が斬る, 3/27)
今回の渡辺代表が受けた資金提供については、公選法、政治資金規正法違反での立件には、多くの隘路があり、容易ではないことを指摘しておきたい。現時点で報道されている事実関係からは、刑事立件の可能性を前提に考えるべき事案とは言い難いのである。
》 とあるECサイトのアクセス制御不備 (徳丸浩の日記, 3/28)
トルコの裁判所がTwitterを禁じている政府のアプリケーションの停止を判決 (techcrunch, 3/26)
トルコ政府が今度はYouTubeをブロック (techcrunch, 3/28)
トルコのネット市民、ユーチューブ遮断もどこ吹く風 (ウォール・ストリート・ジャーナル日本版, 3/28)
》 日本語で脅迫するランサムウェアを初めて確認 (トレンドマイクロ セキュリティ blog, 3/27)
「Bitcoinは通貨ではないので課税対象」との見解をアメリカ政府が発表 (gigazine, 3/26)
記者の目:米国で見るビットコイン問題=平地修(北米総局・ワシントン) (毎日, 3/27)
ビットコインは従来の「マネー」とどこが違うか? ――現代社会の「マネー」の大部分は預金通貨 (週刊ダイヤモンド, 3/27)
Mt.Goxから「取引展性攻撃」で盗まれたBitcoinは74万ユニット中たった386ユニットだった (techcrunch, 3/28)。あれ〜?
そもそもMt.Goxは外部のハッカーの攻撃によって崩壊したのだろうか? Karpalesは説明のためにアメリカに来ることを拒絶しており、Mt. Gox由来のBitcoinがあちこちで発見されているところから見て、隠された事情がある可能性はますます強まっている。しかしMt. Goxの利用者たちのところに金が無事に戻るかどうかは依然として予断を許さない。
ビットコイン取引所の調査期間延長 再生手続き巡り地裁 (朝日, 3/28)。Mt.Gox の件。
ビットコイン技術は生き延びる (エコノミスト / 日経, 3/28)
》 整形大国・韓国、死亡事故相次ぐ 「術前→術後」過剰広告を禁止 (産経, 3/28)
袴田さん再審決定で自由の身 それでも反省なき静岡県警、検察 (いまにしのりゆき 商売繁盛でささもって来い!, 3/28)
袴田事件:「やっていません」に涙出る…1審死刑の裁判官 (毎日, 3/27)
袴田さん釈放に万感 問われる国の責任 (保坂展人 / 朝日, 3/28)
袴田巖さん 48年ぶりの雪冤へ確かな一歩 (冤罪 File 公式ブログ, 3/28)
アメリカの経済制裁を受け、ロシアでVISAカードとMasterCardがほぼ利用不可に!ロシア側は新しいカード決済システムを作成して対抗する模様。 (クレジットカードの読みもの, 3/24)
プーチン氏がJCBカード称賛 ロシア、システム開発へ (朝日, 3/27)
ロシア、制裁で混乱、独自のカード決済導入へ JCBを手本に (産経, 3/28)
経済制裁によりVISAカード等が使えなくなったロシアで、プーチン大統領がJCBカードを絶賛!これはJCBにとってはチャンスなのか? (クレジットカードの読みもの, 3/28)
》 JCBに不正ログイン、Tポイントへの交換を悪用 (読売, 3/27)。 「MyJCB(マイジェーシービー)」への不正アクセスについて (JCB, 3/27) の件。
Pwn2Own で Adobe Reader 11.0.06 がヤラレた件。
JVNDB-2014-001819: Adobe Reader における PDF サンドボックス保護メカニズムを回避される脆弱性 (JVN, 2014.03.28)。 CVE-2014-0512
JVNDB-2014-001818: Adobe Reader におけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2014.03.28)。 CVE-2014-0511
Pwn2Own で Flash Player 12.0.0.77 がヤラレた件。
JVNDB-2014-001817: Adobe Flash Player におけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2014.03.28)。 CVE-2014-0510
JVNDB-2014-001816: Windows 上で稼働する Adobe Flash Player における任意のコードを実行される脆弱性 (JVN, 2014.03.28)。 CVE-2014-0506
JVNDB-2014-001820: OpenSSH のクライアントにおける SSHFP DNS RR チェックのスキップを誘発される脆弱性 (JVN, 2014.03.28)。SSHFP については以下を:
RFC4255: Using DNS to Securely Publish Secure Shell (SSH) Key Fingerprints (IETF)
HOW TO: DNS SSHFP records and SSH fingerprints (UPDATED!) (frillip.com, 2012.03.26)
マイクロソフト セキュリティ アドバイザリ (2953095) Microsoft Word の脆弱性により、リモートでコードが実行される
Microsoft Fix it 51010 cannot fix my Word 2013 64-bit (山市良のえぬなんとかわーるど, 2014.03.26)。山市氏による Fix it 51010 検証結果。
Fix it 51010 は 64bit 版 Word 2013 を検出できない (64bit 版 Word 2010 は検出できる)。しかも、64bit 版 Word 2013 と Word 2010 を両方インストールした環境だと、いかにも正常終了したように表示されるが、実際には Word 2010 にしか Fix it が適用されない。
Fix it が効果を持つのは、Fix it を実行したユーザーにのみ (HKCU にレジストリを設定するので)。複数ユーザーで利用する PC の場合、全てのユーザーについてレジストリ設定が必要になる。
》 「MyJCB(マイジェーシービー)」への不正アクセスについて (JCB, 3/27)
アンダーグラウンドで販売されている「ATMスキマー」や「偽POS端末」、3D印刷技術で大量生産 (トレンドマイクロ セキュリティ blog, 3/25)
ATM への SMS 送信で現金を引き出すサイバー犯罪者の巧妙な手口 (シマンテック, 3/27)
》 #OCJP-126: マルウェア調査:Potukorp.A、中国の銀行トロイ@KDDI(DION)ダイアルアップネットワーク (0-day.jp, 3/24)
》 「情報セキュリティ早期警戒パートナーシップにおけるグローバル化の課題と今後の方針調査報告書」などを公開 (IPA, 3/27)
日米韓首脳:45分間会談 安倍首相と朴大統領は初 (毎日, 3/26)。オバマ先生の前で握手。
クローズアップ2014:日米韓首脳会談 「日韓」展望開けず (毎日, 3/27)
水説:安倍は「右の鳩山」か=倉重篤郎 (毎日, 3/26)
》 「籾井氏の発言は誤り」 NHK経営委員長代行が批判 (朝日, 3/27)
》 インターネット上の人権侵犯事件が急増、過去最高に (so-net セキュリティ通信, 3/20)
》 知らぬ間に詐欺的通販サイトの運営者にされ、突然「代金返還請求」が (so-net セキュリティ通信, 3/24)
》 2013年の被害額は14億円〜全銀協がネットバンキング犯罪対策特設サイト開設 (so-net セキュリティ通信, 3/26)
【PC遠隔操作事件】iesysにできること・できないこと(第4回公判メモ1) (江川 紹子 / Yahoo, 3/21)
【PC遠隔操作事件】コンピュータ・フォレンジクスでHDDを徹底”解剖”する(第4回公判メモ2) (江川 紹子 / Yahoo, 3/23)
【PC遠隔操作事件】被告人のC#に関する能力は?(第5回公判メモとコメント) (江川 紹子 / Yahoo, 3/26)
遠隔操作裁判に行って来た (おごちゃんの日記, 3/25)。第 5 回公判後の記者会見の様子、遠隔操作ハッカソン計画など。
どうして「無実」の心証を持っているかと言えば、
彼にそんな能力があるとは、とうてい思えない
という理由からだ。っとぶっちゃけて言えば、
こいつには無理
と思ったと言ってもいい。それくらい、彼にとってiesysを作ることは「無理ゲー」と言っても良い。
2014年3月20日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/21)。「●●被告がウイルス作成可能とした民間セキュリティー会社ってLACなんですね。」
PC遠隔操作事件への反応 3/12〜第4回公判前 (togetter, 3/20)
遠隔操作事件への反応(3) 第4回公判、3/20〜第5回公判前 (togetter, 3/21)
遠隔操作事件への反応(4) 第5回公判、3/25〜 (togetter, 3/26)
》 マレーシア航空 370 便、依然消息不明 (燃料切れでインド洋に墜落と推定)
マレーシア首相、不明機は「インド洋に墜落」と発表 (AFPBB, 3/25)
MH370便の位置解析はどう行われたか (WIRED, 3/26)。発信電波のドップラー遷移を解析。
マレーシア不明機残骸か、衛星画像に122の物体 (AFPBB, 3/27)
海底火山に荒れ狂う海、不明機捜索を阻む障害 (AFPBB, 3/27)
不明機捜索に「数学の魔術師」集団が名乗り (AFPBB, 3/27)
》 大腸がん薬投与後4人死亡 バイエルに注意改訂指示 (琉球新報, 3/26)。スチバーガ錠。
関連: バイエル薬品のスチバーガ錠 大腸がん後期ラインの選択肢に (ミクス online, 2013.04.25)
一方、フェーズ3試験では、日常生活に支障が出るグレード3以上の有害事象の発生はスチバーガ群で54%に上り、手足の皮膚反応の急激な発生や、肝機能障害が高頻度に発生する傾向が見られた。このため、同教授は、副作用が重篤化する前に察知して早期に対応すべきであり、スチバーガの導入では同薬の副作用管理が鍵になると指摘した。
当初から「副作用管理が鍵」と認識されていたが、実際に死亡事例が 4 件出てしまったと。
》 袴田事件、再審開始決定=「証拠捏造の疑い」-逮捕から48年・静岡地裁 (時事, 3/27)。おめでとうございます。
地裁の決定に対して検察側は即時抗告が可能で、その場合、東京高裁で改めて再審開始の可否が審理されることになる。
関連:
日本:袴田事件 - ただちに再審を開始せよ (アムネスティ・インターナショナル日本, 3/27)
証拠開示の点でも深刻な問題がある。検察は、第2次再審請求審において、裁判所の開示命令に応じる形で、はじめて約600点以上の証拠を提出した。この中には、原審で有罪の決め手となった自白と「5点の衣類」の証拠としての妥当性に疑いを生じさせる、重要な証拠も含まれていた。真実発見を妨げるような検察側の証拠の偏在は、著しい不正義である。証拠開示に関しても、国連の勧告に従って、政府は全面開示に向けた制度改革を直ちに進めなければならない(注4)。
再審を受けて、当局は、自白の際に虐待があったなどの袴田さんの主張について、検証をすべきである。さらに、二度と袴田事件のような悲惨な事件をくりかえさないために、政府は、国連の勧告に沿った司法制度の改革をすすめなければならない。すなわち、取調べの事後の検証を可能とする、取調べの全過程の可視化を確保しなければならない(注5)。また、被疑者の身柄が24時間、捜査機関の下に置かれ、自白強要の温床となってきた代用監獄制度を廃止すべきである(注6)。そして、被疑者が弁護士と、立会人なしに接見できる権利を確保すべきである(注7)。
逮捕から48年 袴田さん釈放 (NHK, 3/27)。ついにこの日が来た。あまりにも長い。
寺澤有さんのツイート:
「さすがに自白偏重捜査で冤罪の山を築いてきた静岡県警だ。いちど犯人と決めつけたら、絶対に譲らねぇ」というセリフが黒木さん @kuroki_akio の遺作『神様でも間違う』に出てくるけど、まったくそのとおりなんだよなあ。
— 寺澤有 (@Yu_TERASAWA) 2014, 3月 27》 Windows XP サポート終了日(2014 年 4 月 9 日)まであと 12 日
総務省ICTツイートさんのツイート:
お待たせしました!第3話「対策はお早目に」です(^O^)/#ICT4コマ劇場 pic.twitter.com/YJUXN6UTSz
— 総務省ICTツイート (@MIC_ICT) 2014, 3月 27オフラインにすると、アンチウイルスソフトのウイルス定義ファイル更新も止まってしまうのですよね……。 オフライン PC がウイルスの巣窟だったという事例が龍大でも昔あったので、 推奨しかねます。
サポート期間が終了するソフトウェアに注意 (総務省 国民のための情報セキュリティサイト)
Microsoft Security Essentials さんからも終了のお知らせ (山市良のえぬなんとかわーるど, 3/27)
》 トルコの裁判所がTwitterを禁じている政府のアプリケーションの停止を判決 (techcrunch, 3/26)
》 「渡辺喜美氏に8億円」DHC会長貸し付け 週刊誌報道 (朝日, 3/26)。週刊新潮。
渡辺氏は衆院に提出した2012年12月16日時点の資産報告書には借入金の残高が2億5千万円と記載しており、手記の額とは食い違いがある。仮に借入金の一部を政治活動や選挙運動に使い、その旨を収支報告書に記載していなかった場合は、政治資金規正法や公職選挙法に抵触する可能性がある。
関連: 猪瀬直樹「略式起訴」で「渡辺喜美8億円」どうなる? 特捜部は「有罪率99.9%」より「法廷で疑惑解明」選べ (現代ビジネス, 3/27)
》 猪瀬直樹前東京都知事、5000 万円の件は「略式起訴」?
猪瀬直樹・前都知事を略式起訴へ 徳洲会からの借入金5000万円巡り (朝日 / ハフィントンポスト, 3/25)
生活のためと言いまくった猪瀬前知事 特捜部に「選挙資金です」と陥落の情けなさ (いまにしのりゆき 商売繁盛でささもって来い!, 3/25)
略式起訴というのは、認めたから、できる処分。
認めてたら、とおらへん。
ようするに、選挙資金やと、認めたんや。
【猪瀬氏略式起訴】 議会や記者会見での説明は何だったのか (信濃毎日 / 47news.jp, 3/27)
》 警視庁、創立140年の特別展で「重大事件100」発表 オウム真理教事件や西南戦争も (はてなブックマークニュース, 3/20)、 警視庁140年の重大事件を決めよう! (警視庁)。応募締切: 2014.05.06。
……ちょっと待て、警察庁長官狙撃事件が入ってないぞ! 警察的にはオウム事件の中に入れたいのだろうけど、起訴すらできなかったのだから別事件に分類すべきだろ……。
Pwn2Own でやられた件。まだ直ってない。
JVNDB-2014-001802: Apple Safari におけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2014.03.27)
JVNDB-2014-001801: OS X 上で稼働する Apple Safari における root 権限で任意のコードを実行される脆弱性 (JVN, 2014.03.27)
Safari 7.0.3 で修正された。
JVNDB-2014-001795: OpenSSL のモンゴメリ・ラダーの実装における楕円曲線デジタル署名アルゴリズムのワンタイムトークンを取得される脆弱性 (JVN, 2014.03.26)。OpenSSL 1.0.0l 以前の欠陥。 CVE-2014-0076。 patch
JVNDB-2014-001745: McAfee Web Gateway におけるディレクトリトラバーサルの脆弱性 (JVN, 2014.03.24)、McAfee Security Bulletin – Web Gateway Patch fixes Directory Traversal information leakage vulnerability (McAfee, 2014.02.24)。 MWG 7.4.1、7.3.2.6 で修正されている。7.2 系は修正されないようだ。 CVE-2014-2535
JVNDB-2014-001746: 複数の McAfee 製品および Intel Expressway Cloud Access 360-SSO におけるディレクトリトラバーサルの脆弱性 (JVN, 2014.03.24)、McAfee Security Bulletin – McAfee Cloud Single Sign On update resolves directory traversal vulnerability (McAfee, 2014.03.19)。 McAfee Cloud Single Sign On 4.0.1 で修正されている。 CVE-2014-2536
JVNDB-2014-001751: 389 Directory Server の SASL 認証機能における任意のユーザとして接続される脆弱性 (JVN, 2014.03.24)、 RHSA-2014:0292-1 (Red Hat, 2014.03.13)。 CVE-2014-0132。 389 Directory Server 1.2.11.28 で修正されている。
Cisco AsyncOS Software Code Execution Vulnerability (Cisco, 2014.03.19)
Cisco Event Response: Semiannual Cisco IOS Software Security Advisory Bundled Publication (Cisco, 2014.03.26)
JVNDB-2014-001782: stunnel における EC または DSA 証明書の秘密鍵を取得される脆弱性 (JVN, 2014.03.26)。stunnel 5.0 で修正されている。 CVE-2014-0016
Full-Disclosure ML 終了のおしらせ (2014.03.20)
Full Disclosure Mailing List: A Fresh Start (insecure.org, 2014.03.25)。nmap の Fyodor 氏によって再起動。 旧 Full-Disclosure に参加していた人も、改めて参加する必要があります。
》 【サイバー防衛隊の新編について】 (防衛省 / Facebook, 3/26)
理研が落ちた「わな」:再生医療の覇権争い iPS先行で (毎日, 3/19)
英科学誌「ネイチャー」に掲載されたSTAP細胞論文の共著者、笹井芳樹CDB副センター長 (中略)。理研関係者によると、小保方さんに「自由度の高い」研究室を持たせ、大がかりな成果発表を主導したのは笹井さんだった。
(中略)
笹井さんはマウスのES細胞(胚性幹細胞)から網膜全体を作ることに成功した再生医療分野の著名な研究者。榎木さんは「山中教授がiPS細胞を開発するまでは、笹井氏が間違いなくスター研究者だった」と言う。だが、iPS細胞が実用化に近づいたことで、笹井さんら“非iPS系”研究者の間では「埋没してしまうのでは」との危機感が高まっていたといわれる。
「こうした競争意識が理研の“勇み足”を招いたのではないか」(榎木さん)
小保方氏から渡され若山教授が保管していた「STAP 細胞」の件。
STAP幹細胞:別マウスの遺伝子検出 山梨大の保存分 (毎日, 3/25)
STAP細胞論文の共著者の一人が保管するSTAP細胞から作った細胞を簡易的に解析した結果、STAP細胞を作るため使ったはずのマウスの遺伝子のタイプが確認されず、別の系統のマウスしか検出されなかったことが、理化学研究所発生・再生科学総合研究センター(CDB)の関係者への取材で明らかになった。
STAP細胞 実験マウスに新たな疑問 (NHK「かぶん」ブログ, 3/26)
別マウスの遺伝子検出 STAP細胞実験、新たな疑念 (朝日, 3/25)
現在、第三者機関で詳細解析を実施中の模様。
STAP細胞と研究広報 (ハフィントンポスト, 3/25)
》 スマホの絵文字には人種多様性が欠落しているという議論 (gigazine, 3/26)。確かになあ。
》 新入社員等研修向け情報セキュリティマニュアル (JPCERT/CC, 3/26)
Mt.Goxが“古いフォーマットの”デジタルウォレットに20万BTCを見つける (techcrunch, 3/21)
Vircurex Bitcoin exchange crumbles in the face of cyberattack (ZDNet, 3/24)
「世界最大の闇サイト」再開 盗難ビットコイン悪用の恐れ あらゆる犯罪請け負う (ITmedia, 3/25)。シルクロード復活。
ビットコインをめぐる共同幻想と同床異夢 (山口浩 / SYNODOS, 3/25)
》 北朝鮮大使「でっち上げだ」 国連決議案に反発 (朝日, 3/26)。北朝鮮の人権侵害を非難する決議案。
北の弾道ミサイルは2発 日米韓首脳会談と同時刻、日本射程の中距離ノドンか (産経, 3/26)
北朝鮮、ノドン2発発射 日米韓首脳会談を牽制か (朝日, 3/26)
》 朝鮮総連中央本部、売却許可決定 (マルナカホールディングス)
朝鮮総連本部:マルナカへの売却許可 東京地裁 (毎日, 3/24)
地裁売却許可も朝鮮総連は不服抗告 (NHK, 3/24)
「開札からやり直す」地裁、異例の手法で売却許可 (産経, 3/24)
「違法な決定だ」「マルナカは棚ぼたの利益」強く非難 総連幹部が記者会見 (産経, 3/24)
執行部、読み甘く「想定外」の落札 組織員からは「もう終わった」 (産経, 3/24)
朝鮮総連副議長「民族差別」「司法の暴挙だ」 売却決定の本部で会見 (産経, 3/25)
》 戦争がなくならない理由 (海国防衛ジャーナル, 3/8)
》 国際政治はキレイゴトで動いている (海国防衛ジャーナル, 3/10)
》 プロに学ぶ現代のプロパガンダ・テクニック:『国際メディア情報戦』 (海国防衛ジャーナル, 3/26)
東欧を制する者が世界を制す 〜ウクライナを取り巻く地政学環境〜 (海国防衛ジャーナル, 3/1)
時論公論 「プーチン演説 クリミア編入へ」 (NHK 解説委員室, 3/19)。石川一洋 解説委員。
クリミアをめぐって激化する正義と正義の戦い (海国防衛ジャーナル, 3/20)
「反米のカリスマ」プーチンの危険なチキンゲームは続く ウクライナ危機 軍事対決はあるか(前篇) (黒井 文太郎 / JBpress, 3/24)、 看過できないプーチンの「軍事介入」&「自警団だと嘘」 (ワールド&インテリジェンス, 3/24)
ロシア軍に対抗するNATO軍の実情 ウクライナ危機 軍事対決はあるか(後篇) (黒井 文太郎 / JBpress, 3/25)、 ウクライナまだまだ危機は続く (ワールド&インテリジェンス, 3/25)
視点・論点 「プーチン大統領の世界観」 (NHK 解説委員室, 3/25)。法政大学教授 下斗米 伸夫氏。
》 両スーダンの人道的危機(国連の危機感) (中東の窓, 3/26)
》 台湾立法院議場占拠事件 (中台サービス貿易協定への抗議活動) 方面
教育学者・佐藤学先生による台湾速報(2014.3.24-25)。 (togetter, 3/25)
【ドキュメント台湾国会占拠(3)】沈黙をつらぬく馬英九政権 〜台湾全土の与党事務所を市民が包囲 (IWJ)。3/22 の状況。
【ドキュメント台湾国会占拠(4)】「違法で許されない行為」馬総統が会見で学生らを糾弾 〜協定の遅れは「TPP参加に影響」 (IWJ)。3/23 の状況。
【ドキュメント台湾国会占拠(5)】市民らが行政院も占拠 〜馬政権は「強制排除」を即決 (IWJ)。3/23 夜の状況。
台湾、行政院占拠の学生ら放水で強制排除 130人超負傷 続く議場占拠 (産経, 3/24)。3/24 未明に行われた「強制排除」の記事。
【ドキュメント台湾国会占拠(6)】「流血」の強制排除から一夜明け 〜高まる馬政権への反感、立法院は占拠続く (IWJ)。3/24 の状況。
台湾・行政院占拠 主導者は大学院生 学生運動を組織化 (産経, 3/25)
台湾が恐れるアジア版クリミア劇場 (ニューズウィーク日本版, 3/25)
与野党協議も物別れ 馬総統は学生と対話望む (産経, 3/26)
学生による台湾国会占拠、ニコ生の中継視聴者がのべ300万人を突破 (やじうま Watch, 3/26)
中台統一に抗する「台湾ひまわり学運」のゆくえ 天安門事件25年の中国に「波及」の可能性も (日経ビジネス, 3/26)
》 【臨時配信】マカフィーサポート通信 - 2014/03/25 (マカフィー, 3/25)
2014/3/31 に新しい32ビットのスパムエンジンがリリースされます。(中略) McAfee Email Gateway (以下、MEG) v7.5.0 は新しい32ビットのスパムエンジンと互換性がありません。(中略) MEG v7.5.1 にて新スパムエンジンに対応しております。
「システム偏重のセキュリティはダメ。」――奈良先端の山口教授 (日経 IT Pro, 3/20)
データ盗難の原因はSQLインジェクション――AppSec 2014で警鐘 (日経 IT Pro, 3/20)、セキュリティをチェックする“センサー”を早期に組み込め――AppSec APAC 2014から (日経 IT Pro, 3/20)。デイブ・ウィカーズ氏。
開発チームのなかに「セキュリティチャンピオン」を作れ――AppSec APAC 2014から (日経 IT Pro, 3/20)。マイケル・コーツ氏。
》 JIAA、インターネット広告のプライバシーポリシーガイドラインを9年ぶりに改定 (日経 IT Pro, 3/25)
新プライバシーガイドラインの大きな特徴は、端末ID、位置情報といった個人に関する情報について「インフォマティブデータ」という新たな区分を示し、取り扱い基準を示した点だ。
Obama大統領、通話記録収集活動を終了する方針を明らかに---米メディアの報道 (日経 IT Pro, 3/26)
NSAのHuaweiサーバー侵入について中国が米国に説明を要求---海外メディアの報道 (日経 IT Pro, 3/25)
》 モバイルアプリの9割には攻撃可能な脆弱性、HPの調査で明らかに (日経 IT Pro, 3/19)
》 日本ベリサイン、「シマンテック・ウェブサイトセキュリティ」に社名変更 (日経 IT Pro, 3/25)。4/1 から。
》 radiko.jp、全国の放送が聴ける月額350円の有料サービスを4月開始 (Internet Watch, 3/25)。「全国の民放ラジオ68局のうち60局と、従来より配信エリアが全国だったラジオNIKKEIと放送大学が聴取できる」
》 個人で東電を訴えた「原発裁判」の次回以降の期日 (悪徳商法?マニアックス ココログ支店, 3/25)
》 シェリル・サンドバーグ:FacebookはGoogleとの引き抜き防止協定を拒んだ (techcrunch, 3/25)
》 IPAテクニカルウォッチ「企業における情報セキュリティ対策効果に関する検証」 (IPA, 3/19)
》 サイバー攻撃観測記述形式CybOX概説 (IPA, 3/20)
CybOXは、米国政府が推進しているサイバー攻撃対策において、サイバー攻撃活動によって観測された事象を記述するための技術仕様で、米国政府の支援を受けた非営利団体のMITRE(*2)が中心となり仕様策定を進めてきたものです。(中略) 本資料はMITREから2014年1月23日に公開されたCybOXバージョン2.1の仕様書を基に作成しました。
》 暗号化による<情報漏えい>対策のしおり (IPA, 3/20)
》 無線LAN<危険回避>対策のしおり (IPA, 3/20)
注意喚起情報: 正規のソフトウェアのアップデートで、不正なプログラムが実行される事案について (2014.01.24)
GRETECH、問題となっていた標的型攻撃への対策を施した「GOM Player」v2.2.57.5189 (窓の杜, 2014.03.25)
》 奈良市公式サイトのパンくずが斜め上を行くヤバさな件 (Seamonkey-Director, 1/23)
》 2015年度米国防予算案が日本の防衛政策に与える影響 (アシナガバチの巣作り日記, 3/22)。LCS は残念な事態になってますね。 要素技術を並行開発して失敗してたり、自業自得なんだけど。 軍事研究 2014年3月号にも文谷数重氏によるメッタ切り文章がありました。
》 慢性的な睡眠不足が脳の神経にダメージを与えていることが明らかに (gigazine, 3/24)。毎日ちゃんと寝よう。
》 【臨時配信】マカフィーサポート通信 - 2014/03/24 (マカフィー, 3/24)
EEPC 6.1.x もしくは 6.2.x から DE 7.1 アップグレード時に PBFS が破損します。
Endpoint Encryption for PC (EEPC) 6.1.x / 6.2.x から 7.1 にアップグレードすると、Preboot File System (PBFS) が「稀に」破壊される。 6.[12].x → 7.0 → 7.1 の順序でアップグレードすれば回避できる。
》 東海村の核物質撤去、日米が共同声明 米国で全量処理へ (朝日, 3/25)。危険なウヨ国家から核兵器級プルトニウム・高濃縮ウランを除去。
》 「私にも夢がある」北海道の17歳、英語弁論大会でカミングアウト (石壁に百合の花咲く, 3/22)
》 新宿2丁目のHIV啓発看板に「不快」と検閲 海外から反響 (石壁に百合の花咲く, 3/25)
こうしてあらためて画像で見るとすごいですね、新宿。この手の看板がおとがめなしで、HIV啓発看板がダメというのは、要するに露出度の問題ではないのだということがよくわかります。ヘテロ男性向けの物なら下着姿も大歓迎だが、ゲイならたとえHIVへの注意喚起でも許さん、という、あまりにもわかりやすい二重基準があるわけです。
》 「ロケフリが入ったようなもの」――ソニーのBDレコーダーが「リモート視聴」に対応 (ITmedia, 3/25)
》 京都のホテル、同性カップル向け仏式ウエディングプランを提供 (石壁に百合の花咲く, 3/22)。ホテルグランヴィア京都。
忘れてた。
リリースノート: Firefox 28.0、 ESR 24.4.0。 Android 版 Firefox 28.0。 Thunderbird 24.4.0。 SeaMonkey 2.25。
セキュリティアドバイザリ: Firefox、 Firefox ESR。 Thunderbird。 SeaMonkey
ダウンロード:Firefox、 Android 版 Firefox、 Thunderbird、 Firefox / Thunderbird ESR、 SeaMonkey
と言っている間に Android 版 Firefox 28.0.1 が出たようで。 MFSA 2014-33: File: protocol links downloaded to SD card by default が修正されています。
自爆アプリを簡単につくれる模様。さらに、デモアプリを申請することで Google Play が DoS 状態になった模様。
バグを発見したBalicさんはその後、Googleが2012年に導入したマルウェア自動スキャン機能「Bouncer」が正常に動作するか確認するため、strings.xmlのappnameに38万7000字以上の文字を含んだアプリを作成してGoogle Playに申請。しばらくすると、BalicさんにGoogle Playから多くのエラーが送信され、アプリを申請したことでGoogle PlayにDos攻撃を発生させていたことが判明します。また、Balicさんが調べたところ、Google Playからエラーを受け取っていた間、多くのデベロッパーが「アプリをアップロードできない」と苦情を寄せていたこともわかっています。
patch はまだない模様。
Word 2003、2007、2010、2013、Word Viewer、Office 互換性パック、Office for Mac 2011、Word Automation Services (SharePoint Server 2010、2013)、Office Web Apps 2010、Office Web Apps Server 2013 に 0-day 欠陥。RTF コンテンツの処理に欠陥があり、攻略 RTF コンテンツを開くと任意のコードが実行される。CVE-2014-1761
patch はまだない。複数の回避方法が提示されている。
Fix it を適用する。 KB 2953095 に掲載されている Fix it 51010 を適用すると、Word において、RTF コンテンツを開く処理が抑止される。
EMET を利用する。 最新の安定版は 4.1。
Outlook において、電子メールをテキスト形式で表示する。
KB 831607。 Outlook 2003、2007。 英語版 KB 831607 だと Outlook 2010 も。
テキスト形式で電子メール メッセージを閲覧する (Outlook 2013) (Microsoft)
Outlook 2010で受信したメールをテキスト形式で表示する方法 (121ware)
Outlook 2013で受信したメールをテキスト形式で表示する方法 (121ware)
グループポリシーのファイル制限機能を使って RTF ファイルをブロックする。 Office 2013 のファイル制限機能の設定を計画する (Microsoft) など参照。
……ちょっと待て、Office for Mac 2011 はどうすればいいんだ? (どうしようもないっぽい)(アンインストール?)
関連:
Security Advisory 2953095: recommendation to stay protected and for detections (Microsoft Security Research & Defense Blog, 2014.03.24)。回避方法として、enforce Word to open RTF files always in Protected View in Trust Center も挙げられている。これかな:
ファイル制限機能によって強制的に Office 2013 ファイルを保護ビューで開く (Microsoft)
Microsoft Wordにセキュリティホールが発見され、ゼロデイ攻撃が実行されていたことも明らかに (gigazine, 2014.03.25)
セキュリティ アドバイザリ 2953095「Microsoft Word の脆弱性により、リモートでコードが実行される」を公開 (日本のセキュリティチーム, 2014.03.24)
この脆弱性の悪用状況は、現在のところ Microsoft Word 2010 を対象とした限定的な標的型攻撃のみを確認しています。
SA によると
この問題を連絡し、顧客の保護に協力してくださった下記の方に対し、マイクロソフトは深い謝意を表します。
Word RTF のメモリ破損の脆弱性 (CVE-2014-1761) について報告してくださった Google Security Team の Drew Hintz 氏、Shane Huntley 氏、Matty Pellegrino 氏
なので、Google に対する標的型攻撃だったりするのかなあ。
Microsoft Fix it 51010 cannot fix my Word 2013 64-bit (山市良のえぬなんとかわーるど, 2014.03.26)。山市氏による Fix it 51010 検証結果。
Fix it 51010 は 64bit 版 Word 2013 を検出できない (64bit 版 Word 2010 は検出できる)。しかも、64bit 版 Word 2013 と Word 2010 を両方インストールした環境だと、いかにも正常終了したように表示されるが、実際には Word 2010 にしか Fix it が適用されない。
Fix it が効果を持つのは、Fix it を実行したユーザーにのみ (HKCU にレジストリを設定するので)。複数ユーザーで利用する PC の場合、全てのユーザーについてレジストリ設定が必要になる。
MS Word zero day does not affect WordPad (ZDNet, 2014.03.27)
関連:
A Closer Look at CVE-2014-1761 (Stop Malvertising Malware Reports, 2014.04.07)
Technical Analysis of CVE-2014-1761 RTF Vulnerability (HP Security Research Blog, 2014.04.07)
MS14-017 - 緊急: Microsoft Word および Office Web Apps の脆弱性により、リモートでコードが実行される (2949660) (Microsoft) で修正されました。Fix it 51010 を適用している場合は、 MS14-017 patch 適用後に Fix it 51011 を適用して無効にしましょう。 (RTF 処理をひきつづき無効にしたい場合はそのままでもいいです)
Patch analysis of latest Microsoft Office vulnerability (CVE-2014-1761) (HP Security Research Blog, 2014.04.24)
台湾の機関を狙う標的型攻撃を確認。Microsoft Wordに存在したゼロデイ脆弱性「CVE-2014-1761」を利用 (トレンドマイクロ セキュリティ blog, 2014.05.13)
豚流行性下痢について (農林水産省)
豚流行性下痢(PED)の発生について (鹿児島県)。わかりやすい表があったので引用。 鹿児島と宮崎がひどいみたい。 (2014.03.25 追記: 鹿児島は別表だったので追記した。城戸さん情報ありがとうございます)
鹿児島の状況:
|
発生地域 |
一貫 |
繁殖 |
肥育 |
合計 |
||||
|---|---|---|---|---|---|---|---|---|
|
南薩地域 |
6 |
1 |
4 |
11 |
||||
|
北薩地域 |
1 |
0 |
0 |
1 |
||||
|
曽於地域 |
4 |
2 |
0 |
6 |
||||
|
肝属地域 |
50 |
18 |
32 |
100 |
||||
|
徳之島地域 |
1 |
0 |
0 |
1 |
||||
|
合計 |
62 |
21 |
36 |
119 |
||||
その他の状況:
| 発生月 | 発生県(件数) | ||||
|---|---|---|---|---|---|
|
H25 |
10月 |
沖縄県(1件) |
|||
|
11月 |
茨城県(2件) |
||||
|
|
12月 |
宮崎県(6件) |
|||
|
H26 |
1月 |
宮崎県(22件),沖縄県(2件),熊本県(4件) |
|||
|
2月 |
宮崎県(14件),熊本県(1件),愛知県(1件),青森県(1件),沖縄県(1件) |
||||
|
3月 |
宮崎県(10件),愛知県(4件),高知県(2件),岡山県(1件),佐賀県(3件),大分県(2件),鳥取県(1件) | ||||
|
計 |
沖縄県(4件),茨城県(2件),宮崎県(52件),熊本県(5件),愛知県(5件),青森県(1件),
高知県(2件), |
||||
》 志賀原発「活断層否定できず」 規制委、追加資料要求 (朝日, 3/24)
》 牛丼「すき家」店舗が次々と『人手不足閉店』 新メニュー「鍋定食」に従業員が憤慨? ネットに「やってられん!」の声 (J-CAST / BIGLOBE, 3/20)。現場を無視した商品を開発してしまったと。
一方で: すき家強盗「自分もできる」最悪の連鎖に… 牛丼店被害の8割以上が集中 (ZAKZAK, 3/24)。できる! すき家強盗 (やっちゃ駄目)。
》 抗インフルエンザウイルス薬「アビガン錠200mg」の日本国内での製造販売承認取得のお知らせ (富山化学工業, 3/24)。T-705 ファビピラビル、ようやく製造承認取得。
「アビガン」は、新型又は再興型インフルエンザウイルス感染症が発生し、本剤を当該インフルエンザウイルスへの対策に使用すると国が判断した場合に、患者への投与が検討される医薬品です。したがって、直ちに医家向けに販売するものではなく、厚生労働大臣から要請を受けて製造・供給等を行います。
当面は、既存の抗インフルエンザ薬が全て無効化された場合に備えてのバックアップ。海外でのフェーズIII試験の結果次第で新たな展開かなあ。動物などの非臨床試験で催奇形性が確認されているので、取扱注意な薬です。
》 HIV感染症/AIDSはもはや死の病ではないし、コンドームを財布やタンスに保管するのは危険 (みやきち日記, 3/21)、“死の病”から“慢性疾患”へ……HIV・エイズの今 (NHK テキスト View, 2013.12.20)
この15年ほどで治療が飛躍的に進歩し、エイズは一生つきあっていく“慢性疾患”と考えられるようになってきています。
実際に、HIV感染者の平均余命は、この10年間で約16年も延び、20歳時で約46年になっています。ただし、これは適切な治療を受けた場合のことで、全く治療を受けなければ、余命は感染後数年から長くても10年に満たないと考えられます。
関連:
改訂「たんぽぽ」(2013年4月版)(陽性告知直後の人のための冊子) (東京都福祉保険局)
HIV診療 (東葛病院)。千葉県のエイズ治療拠点病院の 1 つ。
HIV感染症/エイズの診療は大きく変わりました。かつては「死にいたる病気」として捉えられていましたが、現在は抗HIV薬の進歩で「コントロール可能な慢性感染症」となりました。他の慢性疾患と同じように、薬の副作用に注意し、生活習慣病の管理を行い、癌の予防、早期発見を行うなどの管理が中心となります。ただし、残念にもHIV感染に気付かず、免疫力が低下してエイズを発症し入院治療が必要となる患者さんもいます。
HIV感染症/エイズの診療で大切な事は、正確な知識、最新の情報に基づいた治療を患者さんと医療者が十分に話し合いながら理解を深め進めていく事です。
HIV感染症は、抗HIV療法で大きな進歩ととげた半面、高額な医療費がかかることも事実です。しかし、身体障害者手帳や自立支援医療の申請を行うことで医療費を減額できます。ソーシャルワーカーが対応しますので、気軽にご相談ください。
》 2014年2月に発生した lilo.linux.or.jp への不正アクセスについて (lilo.linux.or.jp, 3/15)。top page からはリンクされてないみたい。
》 トレンドマイクロ(ウイルスバスター)のWebサイト評価を変更してもらう方法 (イム日記, 3/22)
豚流行性下痢(PED)について (大分県)
豚流行性下痢関連情報(平成25年度) (高知県)
豚流行性下痢:九州南部で広がり被害2万頭超 終息見えず (毎日 / 琉球新報, 3/2)
「もっと早い時期に消毒ポイントを設置して官民一体で地域を挙げた防疫を急ぐべきだった。口蹄疫(こうていえき)の教訓が生かされなかった」。宮崎県都城市の養豚会社の男性従業員(58)は、4年前の悪夢を振り返って口惜しそうに話した。
[現場から] 豚流行性下痢が猛威 救済策なく打撃必至 九州 多発で悲鳴 (日本農業新聞, 3/23)
マレーシア機か、仏衛星も浮遊物の画像 自衛隊捜索機が豪到着 (日経, 3/24)
不明機か、漂流物発見=自衛隊も捜索参加-豪南西沖 (時事, 3/24)。「中国軍機が24日、インド洋南部の海域で白色の複数の漂流物を発見」。
マレーシア機捜索、米軍が高性能ブラックボックス探知器を投入 (ニューズウィーク日本版, 3/24)
「不明機はインド洋に墜落」との見方 ナジブ首相 人工衛星情報の分析結果 (産経, 3/24)、 マレーシア機:ナジブ首相「インド洋に墜落」 (毎日, 3/24)
》 残留農薬:ネオニコチノイド系 基準緩和案を再検討 (毎日, 3/18)。ただでさえひどい状況をさらにひどくしようとする「緩和案」を再検討。
ウクライナ外相:対ロ戦の可能性高まる-国境沿いにロ軍集結 (ブルームバーグ, 3/23)
ロシアがウクライナ唯一の潜水艦接収、海軍弱体化続く (CNN, 3/23)
米欧が警戒、ウクライナ国境でロ軍増強-24日に主要国首脳会合 (ブルームバーグ, 3/24)
ロシア軍がウクライナ国境に大規模部隊、領土拡大視野か=NATO (ロイター, 3/24)
【紙面審ダイジェスト】「占領」か「掌握」か (毎日, 3/23)
西側マスコミでは絶対伝えられることのない クリミア問題のプーチン大統領演説全文 (阿修羅, 3/22)
クリミアの女性検事総長の素顔と日本での「人気ぶり」 (togetter, 3/21)
ロシア株と国債が下落-制裁強化と格付け見通し引き下げで (ブルームバーグ, 3/21)。記事自体は MICEX 指数の件。 この落ち込みが続くのかどうか。
ロシア MICEX指数 (ブルームバーグ)。「モスクワ取引所上場の大型成長株のうち流動性が最も高い50銘柄からなる時価総額加重平均指数」
ロシア RTS指数 (ブルームバーグ)。「モスクワ取引所上場の大型成長株のうち流動性が最も高い50の国内銘柄からなる時価総額加重平均指数」
米欧の対露制裁じわり 「経済鎖国」の動きも (産経, 3/23)
ウクライナ、軍撤退を決定 クリミア併合、事実上完了 (朝日, 3/24)
》 米NSA、中国首脳の情報も収集―華為技術を標的に=独誌 (ウォール・ストリート・ジャーナル日本版, 3/23)
スノーデンの最新暴露情報:NSAは中国のHuaweiをハックしている (techcrunch, 3/24)
Targeting Huawei: NSA Spied on Chinese Government and Networking Firm (Spiegel, 3/22)
Slides Describe Mission Involving Huawei (NYTimes, 3/23)。当該文書。
》 KADOKAWAの公式サイト、また不正侵入被害、フィッシングに悪用された可能性 (Internet Watch, 3/24)
》 Gmail、HTTPS接続オンリーに (Internet Watch, 3/24)
》 東芝からSK Hynixに不正流出したNANDフラッシュ技術 (PC Watch, 3/24)
》 従来型データ消去ソフトはWindows 8非対応 (PC Watch, 3/24)。UEFI 対応か否かって話。
》 Microsoft、ユーザーのHotmail閲覧について説明 ポリシー強化を発表 (ITmedia, 3/24)
Microsoftは、この調査は合法でプライバシーポリシーにも準拠したものではあるが、ユーザーの懸念も理解できるとして、今後はユーザーのコンテンツを閲覧する際は、連邦判事経験のある社外弁護士に判断を仰ぐこと、こうした調査を行った場合は、透明性リポートで報告することを約束した。
》 台湾立法院議場占拠事件 (中台サービス貿易協定への抗議活動) 方面
【ドキュメント台湾国会占拠(1)】台湾全土から抗議の市民が集結 ~不平等な経済協定「民意無視の推進は許されない」 (IWJ, 3/22)
台湾の学生らが国会での発行手続きを阻止しようとしている「サービス貿易協定」とは、具体的には2010年に中台で発効されたFTA、経済協力枠組み協定(ECFA)の一部である。この協議には「中国の企業家は台湾の銀行にお金を払うことで、台湾に移住でき、ビザの更新も無制限に行える」とする条文が盛り込まれている。一方、台湾の企業家も中国への移住が可能だが、会社の株式の51%を中国政府に渡さなくてはならない、という極めて不平等なものとなっている。このため、台湾の中小企業からは、「中国資本に潰される」などと懸念の声があがっていた。
また、移住が簡単になることから、「このまま台湾が中国に組み込まれてしまうのでは」との声も上がっている。
馬総統は昨年6月、「議会での審議を経ずに」この協議に調印。その後、野党の要望で協議の見直しを行っていたが、2014年3月17日、時間切れを理由に審議を強引に打ち切った。この強行が多くの反発を呼び、学生らの議会乱入・占拠につながった。学生たちは協定の撤回や馬総統との面会などを要求しているが、3月22日19時現在、馬総統からの公式な見解は出されていない。
クリミアで起きていることを考えれば、ねえ……。
【ドキュメント台湾国会占拠(2)】「非暴力をつらぬく」膨れ上がる抗議参加者 〜中国系メディアは恣意的な印象操作を展開 (IWJ, 3/23)
台湾の学生側集会に首相、対話は決裂 立法院占拠 (朝日, 3/23)、サービス貿易に関するトピックス (朝日)
台湾:サービス貿易協定に反対し国会占拠つづく (レイバーネット, 3/21)
台湾議場占拠中:私は、この国の民主の歩みと共に成長しました (レイバーネット, 3/23)
コラム:ウクライナ危機、一番の「敗者」は誰か (ロイター, 3/14)
結局のところ、ウクライナ国民が一番の敗者で、今後もそうなるだろう。このような文脈において、米国が犯した重大ミスという議論は行われるべきだ。もちろん、ばく大な持続的支援が外部から継続的に得られるなら、ウクライナ国民が将来的に勝利するチャンスはある。ただ残念なことに、それはあまりに薄い可能性だ。
クリミア併合めぐる米露交渉の内幕―プーチン氏はいかにオバマ氏の提案をかわしたか (ウォール・ストリート・ジャーナル日本版, 3/20)
【クリミア発】 ロシア軍、ウクライナ海軍司令部を急襲 (田中龍作ジャーナル, 3/20)
ロシア、クリミア編入手続き完了-EUはウクライナと政治協力 (ブルームバーグ, 3/21)
【クリミア発】 「暮らしてゆけない」 人々は豊かなロシアを選んだ (田中龍作ジャーナル, 3/21)
【クリミア発】 ロシアのパスポート 登録始まる 「仕事を得るために」 (田中龍作ジャーナル, 3/21)
EUとウクライナ、連合協定の一部に調印 (ウォール・ストリート・ジャーナル日本版, 3/22)
露軍、国境に2万人以上集結 重装備の精鋭部隊か 米主要メディア報道 (産経, 3/22)
ティモシェンコ氏「プーチン氏の狙いはウクライナ全土」 (産経, 3/22)。ということにしたいんだろうなあ。
露天然ガス代1・6兆円、ウクライナに請求へ (産経, 3/22)
ロシアはウクライナ南部クリミア半島の編入に伴い、同半島セバストポリ海軍基地の貸与を受ける見返りに天然ガス代金を割り引く両国合意を破棄し、計160億ドル(約1兆6360億円)の返済をウクライナに求める方針を決めた。ロシア紙などが21日報じた。
うへえ。まさに「盗人猛々しい」。
北部“国境”まるで戦時下 物流の生命線に戦車の列 (産経, 3/22)
露軍、空軍基地を制圧 境界も封鎖 (産経, 3/23)、ロシア軍、クリミアの空軍基地に進入 (日経, 3/23)。ベルベク空軍基地。
》 大阪府泉佐野市での、千代松大耕市長と中藤辰洋教育長による「はだしのゲン」の『焚書』行為 (村野瀬玲奈の秘書課広報室, 3/22)。こういうことやればやるほどゲンの知名度が上がることに気がつかないのかなあ。
》 HTML5時代の「新しいセキュリティ・エチケット」(3):知っていれば恐くない、XMLHttpRequestによるXSSへの対応方法 (@IT, 3/17)
》 Twitter は、DM の暗号化を諦めてしまったのか? (Agile Cat, 3/22)
》 OWASP AppSec APAC 2014 Conference Day 1st(#owaspjapan) (togetter, 3/20)
》 猪瀬氏事務所などを特捜部捜索 立件可否、慎重に判断 (朝日, 3/22)
》 スノーデン・リーク情報:NSAは少なくとも1ヵ国で全通話を録音している (techcrunch, 3/19)、 NSA surveillance program reaches ‘into the past’ to retrieve, replay phone calls (Washington Post, 3/18)
Washington Postは、コードネーム “MYSTIC” の下で監視されている国の名前を公表しなかった。現在進行中の作戦を保護するためだ。記事によると、MYSTICは2009年に開始され、2011年からフル稼動している。
マレーシア機不明、最後の交信前にルート再設定か (CNN, 3/19)
「MH370便に関する合理的な説」カナダ人パイロットが提示 (WIRED, 3/20)。「火災が生じてトランスポンダーと通信が喪失したという仮説」。説得力がある。
乗務員たちは煙に巻かれて操縦不能になり、おそらく機体は「George」(自動操縦装置)によって飛行を続けたものの、燃料が切れるか、火災によって操縦機器が破壊され、墜落した、と筆者は考える。
不明機めぐり飛び交う諸説、情報空白でどれも排除できない苦悩 (AFPBB, 3/20)
不明機機長、シミュレーターのデータを一部消去 復元にFBI協力へ (AFPBB, 3/20)
インド洋に浮かぶ2物体の画像、豪が公開 MH370便の残骸か (AFPBB, 3/20)
Scott Henderson さんのツイート:
Now updated with possible and approximate #mh370 debris location. Consistent with NTSB tracks and current direction pic.twitter.com/XaXw8zASkE
— Scott Henderson (@_AntiAlias_) 2014, 3月 20不明マレーシア機とみられる「残骸」、豪南西沖で捜索続く (AFPBB, 3/21)
マレーシア機失踪、捜索海域は地球で最も過酷な場所 (AFPBB, 3/21)
自衛隊2機、豪に活動拠点 マレーシア機捜索 (日経, 3/21)。P-3C x 2 をマレーシアからオーストラリアへ。
MH370 live: Final minutes of communication revealed as search continues (The Telegraph, 3/22)。交信記録。
中国衛星が浮遊物捕捉、画像公開 インド洋南部の海上 (産経, 3/22)
》 レバノン単独ではシリア難民のこれ以上の受け入れは困難と警告 (国連情報誌SUNブログ対応版, 3/19)
レバノンにおける難民登録は95万人以上になっています。あくまで登録された人数が、であって、実質はさらに多くの難民が流入しています。1週間に約12000人程度流入しているとみられています。しかもレバノンにはパレスチナ難民も流入してきています。
》 二要素認証をサポートしている/いないサイトの一覧表…誰もが作成に参加できる (techcrunch, 3/18)
》 トルコ、Twitterへのアクセスを遮断 汚職批判の首相「Twitterを撲滅する」 (ITmedia, 3/21)。DNS 的に消しただけっぽい。
Why Is Turkey Blocking Twitter? (EFF, 3/20)
Turkish citizens use Google to fight Twitter ban (The Verge, 3/21)。8.8.8.8 を使う、で ok ok っぽい。
How to get around Turkey's Twitter ban (Guardian, 3/21)。8.8.8.8 の他に、 SMS 経由でツイートすることも可能。あと VPN を使う。
From Pac-Man to Bird Droppings, Turkey Protests Twitter Ban (Wall Street Journal, 3/21)
》 How emails can be used to track your location and how to stop it (Sophos, 2014.02.27)。(外部の) 画像の自動ロードを無効にする。
》 Red October: CloudFlare’s Open Source Implementation of the Two-Man Rule (CloudFlare, 2013.11.21)
》 Normalizing IPv6 Addresses (SANS ISC, 3/20)
》 新型インフル、ワクチン2000万人分めど立たず 製造体制整わず (日経, 3/6)
北里第一三共ワクチン(埼玉県北本市)から「約2千万人分の製造体制が整っていない」と報告があったと発表した。同社は当初、約4千万人分を用意するとしていたが、目標の半分しか製造できなくなったという。
予想された展開ですね。業界が注視する北里第一三共、4000万人分のインフルワクチン供給は実現するのか【日経バイオテクONLINE Vol.1869】 (日経バイオテク, 2013.04.14) の
今後、北里第一三共ワクチンが迎える状況は、次の4つが想定できます。
1 フェーズIIIで良好な結果を得ており、当初の予定通りの投与量(15μg程度か)で承認申請できる
2 阪大微研と同様の状況に追い込まれており事業から撤退する
3 当初の予定より高い投与量が必要となっており、製造設備のキャパシティーに限界があるので、4000万人分の一部の返上を申し出る
4 当初の予定より高い投与量が必要となっているが、追加投資を行って製造設備を増強し、4000万人分を維持する
第一三共や厚労省への取材の印象やこれまでの経緯から、今のところ3か4の可能性が高いと予想しています。
3 になったと。
》 アニメ「PSYCHO-PASS サイコパス」続編と完全新作映画の詳細公開 (gigazine, 3/21)。続編を TV 放送し、さらに新作劇場版を上映。
》 PostgreSQL updates 9.3.4, 9.2.8, 9.1.13, 9.0.17, and 8.4.21 released (PostgreSQL, 3/20)
This minor release fixes a data corruption issue with replication and crash recovery in version 9.3, as well as several other minor issues in all versions.
9.3 系の方は特に、更新を。
》 その女、ナタリア・ポクロンスカヤ (クリミア自治共和国検事総長)。 この路線で来たか……
クリミアの新検事長のナタリアさんが「美人すぎる」と話題に!「踏まれたい」「リプニツカヤに似ている」の声 (togech.jp, 3/15)
ナタリア・ポクロンスカヤ (pixiv)
ロケットニュース24英語版が報じたクリミア新検事総長萌絵化に関する反応 (togetter, 3/21)
》 福島県川俣町のワタムシを調査した北海道大学の研究と毎日新聞の報道 (togetter, 3/21)
》 スパイウェア入りの「Tor Browser」がなぜ今でもApp Storeからインストール可能なのか? (gigazine, 3/20)。なぜなのか、結局よくわからない。
》 マカフィーサポート通信 - 2014/03/20 (マカフィー, 3/20)
複数のお客様より、VSE 8.8 Patch 4 へのアップグレード以降、バッファオーバフロー保護機能(BOP)によるアラートが発生しているとのご報告をいただいております。
VSE 8.8 Patch 4 より BOP は Data Execution Prevention 機能 (DEP) を利用した違反の検出に対応し、これまで検出できなかったバッファーオーバーフローに対しても検出が可能となりました。主にパッチが適用されていない古いアプリケーションでみられる事象となっており、この場合正しい検出となります。
対応としましては、検出対象のアプリケーションのアップグレード、または最新パッチの適用となります。
なお、BOPは32ビットOSで有効な機能となりますので、本 事象は 32 ビット OS が対象となります。
詳細につきましては、下記 KB にて順次ご案内させていただきます。
https://kc.mcafee.com/corporate/index?page=content&id=KB81308
KB81308 を見ると、こんな事例が:
Microsoft Office 2003 and Office XP (version 11 and older versions, due to MSO.DLL)
Microsoft Office 2007 (version 12, due to EuroTool.xlam)
Explorer.exe (due to SEPCM.DLL from SizeExplorer Pro or JESTERSS.DLL from FlashJester)
うわー Office 2007 もかー。最新 SP + セキュリティ patch を適用してあれば ok なのだろうか。
》 スパイ活動の情報に遅れずついて行こう 4: 状況が変になるとき (TidBITS#1214 日本語版, 3/21)。NSA ねた。
[nginx-announce] nginx security advisory (CVE-2014-0133) (nginx, 2014.03.17)。nginx 1.3.15 〜 1.5.11 の実験的 SPDY 実装において、バッファサイズのチェックがデバッグオプション有効時にしか機能しなかったっぽい。patch。
JVNDB-2014-001559: VideoLAN VLC media player の ASF デマルチプレクサの modules/demux/asf/libasf.c におけるサービス運用妨害 (DoS) の脆弱性 (JVN, 2014.03.10)。CVE-2014-1684。 VLC media player 2.1.3 で修正されている。
JVN#70029459: ES File Explorer におけるディレクトリトラバーサルの脆弱性 (JVN, 2014.03.20)。ES File Explorer 3.0.4 (2013.05 公開?) で修正されている。
Moodle 2.6.2, 2.5.5 and 2.4.9 are now available (Moodle, 2014.03.10)。 MSA-14-0004 〜 MSA-14-0013 が修正されている。
SA-CONTRIB-2014-033 - Nivo Slider - Cross Site Scripting (Drupal, 2014.03.19)
SA-CONTRIB-2014-032 - Xapian integration - Access Bypass (Drupal, 2014.03.19)
SA-CONTRIB-2014-031 - Webform Template - Access Bypass (Drupal, 2014.03.12)
SA-CONTRIB-2014-030 - SexyBookmarks - Information Disclosure (Drupal, 2014.03.12)
SA-CONTRIB-2014-029 - Mime Mail - Access Bypass (Drupal, 2014.03.05)
SA-CONTRIB-2014-028 - Masquerade - Access bypass (Drupal, 2014.03.05)
SA-CONTRIB-2014-027 - NewsFlash Theme - XSS (Drupal, 2014.03.05)
》 木語:クリミア、そして台湾=金子秀敏 (毎日, 3/20)。住民投票の話。
ロシアがクリミアを取り戻したのを見て、中国はますます台湾を取り戻そうという気になったに違いない。いつか台湾で防御性公民投票の実施が浮上するだろう。
だが、ロシア復帰を希望する住民が多いクリミアと違って、台湾ではいまの中国に編入されるのを望む人は少ない。いったん公民投票で統一が否定されると、中国は「台湾人民を圧政から解放する」という武力行使の大義名分がなくなる。中国は公民投票をやらせたくない。
だから中国は住民投票をしたクリミアが気に入らなかったのだ。
》 FAA、787の安全性確認 報告書を公表 (Aviation Wire, 3/20)、 「787は安全」も監督改善指示=FAA・ボーイング報告書 (ウォール・ストリート・ジャーナル日本版, 3/20)
》 8.8.8.8に対するBGPハイジャックの話 (Geek なぺーじ, 3/19)
今回のポイントは、BGPハイジャックが発生したということそのものではなく、8.8.8.8に対してAS7908(BT LATAM Venezuela,S.A.)が何かをしてそうだ、という点です。(中略) 「8.8.8.8はコッチですよーーー!」と言われた先に居るのが、AS7908内部(もしくは関連するAS内部)の偽キャッシュDNSサーバではないかと推測しています。
2歳児は窒息死と判明 ベビーシッター事件 神奈川県警 (朝日, 3/20)
死亡の2歳児と弟、着衣なし ベビーシッター事件 (朝日, 3/20)
ベビーシッター 仲介サイトで代理探す 兄弟預かり 母親と接触避ける? (東京, 3/20)
シッター逮捕:弟にも複数のあざ 別の男児、やけど (毎日, 3/20)
「代役」男性に携帯メールで依頼 複数偽名、サイトに再登録 (産経, 3/20)
シッター逮捕:マッチングサイト、本人確認に課題 (毎日, 3/20)
シッターズネットは18日、「警察による事件の事実解明がされるまでサービスを停止する」とし、サイトを一時閉鎖した。同社は「事件の原因に関係してしまった可能性があることを非常に重く受け止めている」とコメントしたが、担当者は「巧妙にやられると対応しきれない。改善策もまだ答えられる状況ではない」と本音をのぞかせた。
一方、マッチングサイト「アイシッター」は、フェイスブックをマッチングの舞台にしている。由利哲平代表は「実名が原則のフェイスブックのアカウントがないと登録ができない。なりすましなどがあれば防げないが、これまで目立ったトラブルはない」と話す。
マッチングサイト「保育ママ.com」は、登録業者と利用者からなる会員が自身で登録を抹消できないシステムにしている。トラブルなどの痕跡を残しておけるようにするためだが、染矢哲也代表は「リスクもあるんだと利用者が認識しておくことが大事」と言う。
シッターズネットを利用した殺人犯の●●●●は2ちゃんでも噂される人物だった (IT速報, 3/19)
「玉石混交」の仲介サイト 認可制まで1年、厚労省が実態調査へ (産経, 3/19)
ベビーシッター仲介サイトにすがる母 匿名でもニーズ、事故覚悟で利用も (産経 / ITmedia, 3/19)
ベビーシッターなどを利用するときの留意点 (厚生労働省, 3/19)
》 史上最大規模の児童ポルノサイトを摘発、米 (AFPBB, 3/19)。Tor ネットワーク上のポルノサイト。14 人を逮捕。
Secretary Johnson Highlights Results of Operation That Dismantled Underground Child Exploitation Enterprise on Tor Network (DHS, 3/18)。 Operation Round Table だそうで。
》 マレーシア航空370便消息不明のニュースに便乗する脅威を複数確認 (トレンドマイクロ セキュリティ blog, 3/19)。いつものことですが。
証明書更新機能の進化と Windows XP サポート終了後のリスク (日本のセキュリティチーム, 3/20)
オシロスコープ
Windows XP搭載のオシロスコープをご使用のお客さまへ (テレダイン・レクロイ, 2013.12.02)。買い替えプラン、OS アップグレードプランの提供。
Windows XPサポート終了に伴う オシロスコープ測定器 Infiniium 9000/90000 のWindows7へのアップグレード (アジレント・テクノロジー)
User-Agent を見て proxy で何かしてみる事例
WindowsXPからの通信をProxyサーバでブロック その1 (squid) (あいらぶLinux♪, 3/6)
WindowsXPからの通信をProxyサーバでブロック その2 (Apache) (あいらぶLinux♪, 3/15)
》 Linuxサーバ2万5000台にマルウェアが感染、攻撃加担の実態も (ITmedia, 3/20)。Operation Windigo。
》 スパイウエア入りスマートフォン、米企業が堂々発売 (日経 IT Pro, 3/18)。mSpy 社。
》 子ども21時でスマホ禁止、刈谷市が大胆な試み。LINE既読スルー問題、保護者責任を校長が明かす (engadget, 3/17)
説明によると、現在生徒らのコミュニケーションにおいて、LINEやメールのメッセージにすぐに返答をしなければ、翌日学校で「無視した」「スルーした」などと、攻められるそうです。大橋校長は「ごく普通の子どもの中には、無視やスルーが嫌で常にスマートフォンを身近なところに置いている子がいます。そこまでやりたくないのにって子どももいるんです。そうした子どもたちに、21時以降は親にスマホを取り上げられるから、と言い訳ができる状況を作りたいんです」と述べています。
同じように、22時や23時になって、メールやLINEで呼び出しを受ける子どもたちがいるそうです。刈谷市の取り組みは、こうした夜遊びの第1歩になるような場合でも、「親にケータイを渡しているから知らなかった」と言える、言い訳の後ろ盾になるものを用意したことになります。
》 児童ポルノをファイル共有している人に警察からの警告メールが届く、4月より (Internet Watch, 3/20)、 ファイル共有ソフトを悪用した児童ポルノ流通防止対策の取り組みを開始 (インターネットコンテンツセーフティ協会, 3/20)
警告の対象となるのは、裁判ですでに有罪が確定した児童ポルノ画像・動画ファイルを「Share」で共有している人。警察庁は、把握した該当ノードのIPアドレスやファイル名などの情報をリストアップし、一般社団法人インターネットコンテンツセーフティ協会(ICSA)に提供する。ICSAでは、リストアップされたノードで共有しているファイルが本当に有罪確定した児童ポルノかどうか、ファイルのハッシュ値に基づいて照合。同一ファイルと確認できた場合、そのIPアドレスをISPごとに振り分けて連絡する。その後、各ISPから該当する加入者に対してそれぞれ警告メールを送信する流れ。
》 グーグルはロボットで何をしようとしているのか (ZDNet, 3/19)
》 「SECCON全国大会2013」リポート:日本最大のセキュリティコンテスト、その頂点に立ったのは? (@IT, 3/19)
》 InterScan Web Security Suite 5.6 Linux版 Service Pack 1 (Build 1062) 一時公開停止のお知らせ (トレンドマイクロ, 3/18)
■確認されている事象
1.パターンファイルをアップデート後、isftpdプロセスが動作しなくなり、FTP接続が行えなくなる場合がある問題
2.パターンファイルをアップデート後もHTTPトラフィックの検索を行うiwssdプロセスが古いパターンファイルを使用し続ける場合がある問題
》 政府がサイバー攻撃の大規模訓練、全府省庁100人が参加 (日経 IT Pro, 3/18)
》 モバイルのダウンロードが急激に増加―総務省、我が国のインターネットトラフィックの現状 (internetcom, 3/18)、 我が国のインターネットにおけるトラヒックの集計・試算 (総務省, 3/14)
》 2014年版 情報セキュリティ10大脅威 (IPA, 3/17)
第1位 標的型メールを用いた組織への スパイ・諜報活動
第2位 不正ログイン・不正利用
第3位 ウェブサイトの改ざん
第4位 ウェブサービスからのユーザー情報の漏えい
第5位 オンラインバンキングからの不正送金
第6位 悪意あるスマートフォンアプリ
第7位 SNSへの軽率な情報公開
第8位 紛失や設定不備による情報漏えい
第9位 ウイルスを使った詐欺・恐喝
第10位 サービス妨害
》 『モナーコイン』勉強会の参加者がガチすぎる! 電気代月8万円のプロ採掘者から金融関係者、ケーキ屋さんまで (ガジェット通信, 3/17)
》 For the Adventurous, Java 8 is out (SANS ISC, 3/19)
閉店、ガラガラ。
脆弱性情報の「Full-Disclosure」がサービス停止へ、“身内”が原因? (ITmedia, 2014.03.20)
[Full-disclosure] Administrivia: The End (Full-Disclosure, 2014.03.19)
Full Disclosure Mailing List: A Fresh Start (insecure.org, 2014.03.25)。nmap の Fyodor 氏によって再起動。 旧 Full-Disclosure に参加していた人も、改めて参加する必要があります。
タイ空軍の言い分
タイ、自国通過を否定 空軍報道官「入ればレーダーで感知」 (産経, 3/16)
マレーシア機の方向転換、タイ空軍のレーダーでも確認 (CNN, 3/19)
失踪機の大事な情報を公表しなかったタイ政府の言い分 (ニューズウィーク日本版, 3/19)
地図で見るマレーシア機不明の謎 (CNN)
Satellite indicates Malaysian Flight MH370 still flying seven hours after takeoff (Washington Post)
大韓機爆破の金賢姫氏がマレーシア機に関しコメント、韓国で物議かもす (ウォール・ストリート・ジャーナル日本版, 3/18)
焦点:「ブラックホール」入りしたマレーシア機、背後に入念な計画か (ロイター, 3/18)
秘密主義の中国、マレーシアには透明性を要求 MH370便 (AFPBB, 3/18)
モルディブでMH370便の目撃情報、警察が調査 (AFPBB, 3/19)
アングル:軍事情報の共有渋る関係国、マレーシア機捜索難航に拍車 (ロイター, 3/19)
アナリストらによると、南シナ海などでは領有権をめぐる問題が進行中であり、情報提供することによって防衛能力の弱さが露呈するリスクがあるため、すべての関係各国に情報提供を説得することは難しいという。
》 ナチス利用で反日をたくらむ中国にドイツは迷惑顔 (ニューズウィーク日本版, 3/11)
》 台湾国会を学生らが占拠、中国との貿易協定に反対 (AFPBB, 3/19)
》 Listening:「みなさまのNHK」が変だ OB、OGが内情語る (毎日, 3/19)
》 2月に積もった「大雪ビッグデータ」、山梨の危機を“感測”で検知 (日経 IT Pro, 3/13)
こうした「ブワァー」「ドカドカ」「シンシン」といった感覚的な表現でも、大雪ビッグデータとして数が集まれば、気象予報や警報の検討に十分役立てられる。
なお、ウェザーニューズでは、報告内容もさることながら、報告件数という「絶対数」にも注目している。現地で何らかの“異常事態”が起きていると、ウェザーニューズへの報告件数が「普段の何十倍にも跳ね上がる」(喜田チームリーダー)。今回の山梨がまさにその状態だった。
》 高圧線から放出される紫外線が自然に与える影響 (slashdot.jp, 3/17)
これは、北極のトナカイが高圧線を避けるように行動していたことがきっかけで研究されるようになったという。(中略) 研究の結果、2011年にトナカイは紫外線が見えることが発見され、その後もおよそ40種の哺乳類の目を調べたところ同様の結果が得られたという。
へぇ〜
》 no drink, no hack! AVTOKYO 2013.5リポート:フォレンジックは「オワコン」なのか? (@IT, 3/18)。データ量が多すぎて解析しきれないという話。
「Suicaポイントクラブ」に大量ログイン試行92万件、一部サービスを停止中 (Internet Watch, 3/19)
Suicaポイントクラブへの大量アクセス発生とご利用のパスワード変更のお願い (JR 東, 3/18)
「Suicaポイントクラブ」にサイバー攻撃 (朝日, 3/19)
サイバー攻撃を受けた約17時間に、会員のアカウントへのログインの試みは約94万件あり、うち約1万9千件が実際にログインしていた。前の週の同じ時間帯では、ログインの試みは約1万1千件で、ログインしたのは約7千件だった。
成功率は 12,000 / 929,000 ということなんだろうか。
ロシア大統領がクリミア編入条約に署名、米欧は緊急G7開催へ (ロイター, 3/19)
クリミア併合5つの理由―プーチン大統領の主張 (ウォール・ストリート・ジャーナル日本版, 3/19)
米副大統領、クリミア併合手続きで露大統領を非難 (ウォール・ストリート・ジャーナル日本版, 3/19)
日本、ロシアとの二国間協議を停止―クリミア問題で制裁 (ウォール・ストリート・ジャーナル日本版, 3/18)
政府、対ロ追加制裁を検討 首相、クリミア編入宣言「非難」 (日経, 3/19)
[FT]ロシアの強奪にEUは行動を起こせ(社説) (Financial Times / 日経, 3/19)
シンフェロポリのウクライナ軍基地で銃撃戦、死者発生
クリミア半島でウクライナ兵1人死亡、ロシア実効支配後初の死者 (ロイター, 3/19)
クリミア緊張高まる ウクライナ軍と親ロシア派に死者 (日経, 3/19)
クリミア編入表明:ウクライナ駐屯地で銃撃…ロシア軍包囲 (毎日, 3/19)
ウクライナ軍、自衛の武器使用許可=首相「クリミア問題は軍事段階」-兵員初の死者 (時事, 3/19)
ロシアへの制裁措置、「影響を注視」 道内の自治体や企業 (日経, 3/19)
在日ロシア連邦大使館さんのツイート:
ご存じでしたか。2009年、住民投票によって、アフリカ大陸東南部にあるコモロ諸島はフランスに編入しました。
— 在日ロシア連邦大使館 (@RusEmbassyJ) 2014, 3月 18コモロ諸島全部じゃなくて、マヨット島のことですね。 マヨット島については、フランスは元から独立を認めてなかったわけで。 関連:
コモロ連合 (外務省)
隣りの島に支配されるくらいなら、フランスに支配された方がイイ! アンジュアン モヘリ (世界飛び地領土研究会)
AIDE-アジア経済研究所出版物アーカイブで「コモロ」を検索 (IDE-JETRO)
ついつい政治宣伝方面に荒ぶる在日ロシア連邦大使館(公式) (市況かぶ全力2階建, 3/18)
OpenSSH 6.6 released (OpenSSH.com, 2014.03.15)、JVNDB-2014-001718: OpenSSH の sshd における環境による制限を回避される脆弱性 (JVN, 2014.03.19)。 sshd_config の AcceptEnv におけるワイルドカードまわりの処理に欠陥があったみたい。
sshd(8): when using environment passing with a sshd_config(5) AcceptEnv pattern with a wildcard. OpenSSH prior to 6.6 could be tricked into accepting any enviornment variable that contains the characters before the wildcard character.
libssh 0.6.3 (Security release) (libssh.org, 2014.03.04)、 JVNDB-2014-001699: libssh の RAND_bytes 関数における重要な情報を取得される脆弱性 (JVN, 2014.03.18)。CVE-2014-0017
mod_mysql_vhost SQL injection and path traversal (lighttpd.net, 2014.03.14)。lighttpd 1.4.35 で修正されている。
JVNDB-2014-001704: lighttpd の mod_mysql_vhost.c における SQL インジェクションの脆弱性 (JVN, 2014.03.18)。CVE-2014-2323
JVNDB-2014-001705: lighttpd におけるディレクトリトラバーサルの脆弱性 (JVN, 2014.03.18)。CVE-2014-2324
CVE-2014-2270。 攻略 PE ファイルによって DoS 攻撃を実施可能。 file 5.17 で修正されている。
「特定の条件」にはデフォルト設定も含まれる (!!!)。回避方法が記載されているので、8.0.3 利用者は設定を。8.0.2 以前の DocuWorks 8 にはこの欠陥はない。
富士ゼロックスが「DocuWorks 8.0.3」回収開始、ファイル消失被害約50件 (日経 IT Pro, 2014.04.07)
本当に?! 簡単すぎる……。
関連:
「LINE電話」番号偽装問題で同社が釈明 「悪用は極めて困難」との説明も、残る偽装の可能性 (ITmedia, 2014.03.28)、「LINE電話」の仕組みに関するご説明 (LINE, 2014.03.28)。結局、当該方法による偽装は問題なくできるし、できないようにする予定は今のところない模様。
石川温のスマホ業界新聞:LINE電話「電話番号偽装」を試してみた━━サービス多角化でマネタイズを急ぐLINEに最良の相手とは (ITmedia, 2014.03.28)
ここ最近のLINEの動向を見て、あるキャリア関係者は「マネタイズを焦っているのではないか」と指摘する。(中略) キャリア関係者からすると「LINEの節操のないサービス多角化路線はマネタイズに苦労している裏返しだ。ライトユーザーが増えれば、それだけ設備投資がかかるだけに、今が正念場なのではないか」と見えるようだ。
対応に動くことになったようです。
「LINE電話」における端末・電話番号確認プロセスの強化について (LINE, 2014.04.04)
防止策を、段階的に実施していくことを決定 (中略) 第一弾として、4月中を目処に現行バージョンのアップデートを行い、下記の端末・電話番号確認プロセスを追加適用いたします。上記の確認要件のうち、いずれかもしくは複数が確認されない場合、電話番号を利用した再認証を行います。再認証が完了しない場合、当該アカウントからの「LINE電話」での発信は全て非通知となります。
- 端末のSIM情報の確認
- ネットワーク接続状況の確認
- 不正使用検知アルゴリズムによる確認
「LINE電話」の悪用防止策発表、番号偽装の懸念に対応 (日経 IT Pro, 2014.04.05)
》 アノニマス: 大阪 オペレーション・シビュラ / Anonymous: Osaka, Operation Sybil (pastebin, 3/17)。4/12 の平和的抗議活動について。「我々のグループに参加を希望する人は、12時に大阪ステーションシティ中央口、南ゲート広場で待ち合わせがあります」。
オペレーション・シビュラは平和的で合法的な抗議である事を覚えていて下さい。
我々は法律を破ったり、一般人や駅のスタッフに対して迷惑をかける事はありません。
》 ドリアン・サトシ・ナカモト氏、ビットコインとの関係を正式に否定 (ITmedia, 3/18)、 渦中の「ナカモト サトシ」と目されていた人物が関与を否定する声明を発表 (gigazine, 3/18)
数百万台のコンピューターに監視用マルウェアを送り込むシステムが密かに稼働中 (gigazine, 3/13)
Zuckerberg CEOが当局の監視活動に関して大統領に電話、「政府に失望」 (日経 IT Pro, 3/14)
NSAがFacebook偽装の報道を否定、海外メディアが声明文に注目 (日経 IT Pro, 3/17)
》 ウクライナ方面。 クリミア自治共和国、住民投票結果に基づき独立を宣言、ロシアが独立を承認。欧米各国は制裁措置を発動。
クリミア、ロ編入承認 住民投票、独立を宣言 米欧、政権中枢に制裁 副首相、司令官標的 (共同, 3/18)
クリミア ロシア編入賛成9割超 住民投票、承認確実 (東京, 3/17)
ウクライナ危機 米・EU、対ロ制裁強化 (東京, 3/18)
クリミア独立承認 ロシア (東京, 3/18)
【ウクライナ情勢】 東部でも親ロシア派が住民投票要求 ウクライナ (産経, 3/17)
【ウクライナ情勢】 クリミア住民投票で勝利宣言 現地ルポ 親露派「我らの家に帰るぞ」 (産経, 3/18)
【ウクライナ情勢】 「事態悪化に深く失望」 クリミア投票で国連総長 (産経, 3/18)
【ウクライナ情勢】 露、クリミア独立を承認 「併合」加速へ プーチン氏、見解表明 (産経, 3/18)
ロシア大統領、クリミアを主権国家として認める法令に署名=RIA (ロイター, 3/18)
【ウクライナ情勢】 EU、ロシア制裁を即日発動 21人の資産凍結、渡航禁止 (産経, 3/18)
米大統領、ヤヌコビッチ氏やロシア副首相ら11人に制裁 (ロイター, 3/18)
焦点:欧州を脅かす新たな冷戦の影、ウクライナ情勢緊迫化で (ロイター, 3/18)
》 中国の所得格差はどうなっているのか? (梶谷懐 / SYNODOS, 3/17)
》 ブラック企業が労働者を安く使うカラクリ (佐々木亮 / Yahoo, 3/17)
さて、問題は、この基本給の次にこう書いてあるのです。
> 200h未満まではみなし残業とする
ここで「え?!」となるわけです。
》 巧妙なので注意、Google ドライブで作られた偽のGoogle Docsログインページ (Internet Watch, 3/17)
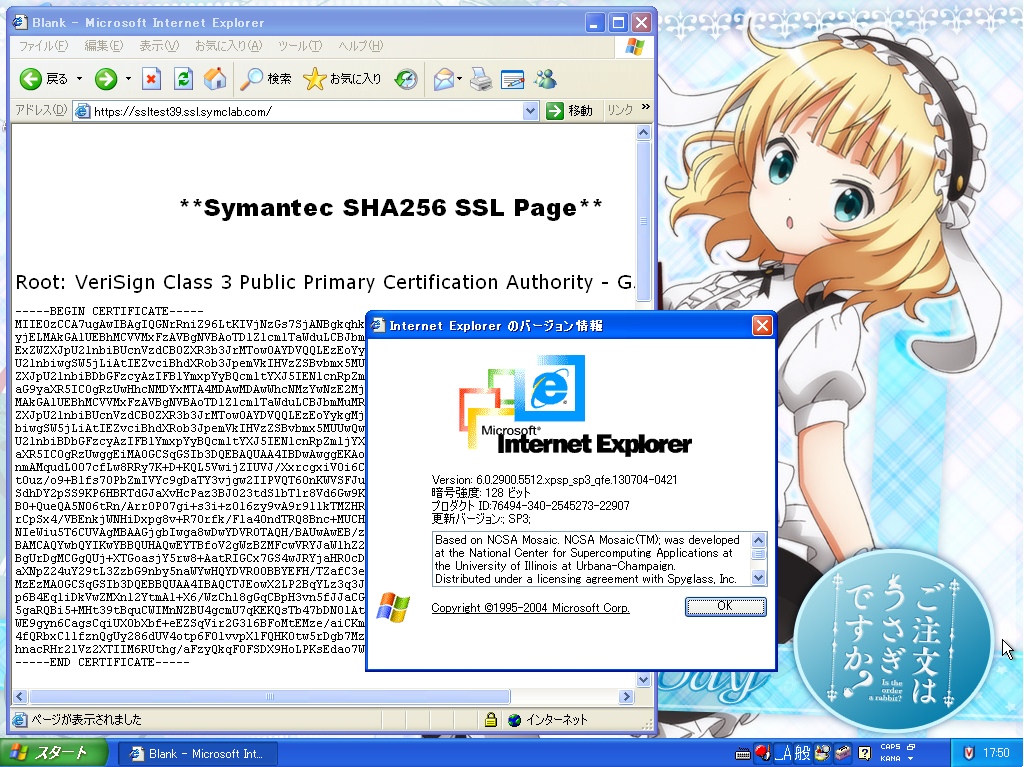
》 SHA-2の商用版 SSLサーバ証明書 対応状況 (VeriSign)。 グローバルサインさんは IE 6 は対応してないとしていたけど、 XP SP3 であれば IE 6 でも SHA-2 対応しているそうです。 SHIMAMURA さん情報ありがとうございます。
手元の XP SP3/IE6 (6.0.2900.5512.xpsp_sp3_qfe.130704-0421) でテストサイト https://ssltest39.ssl.symclab.com/ に接続してみた様子 (当該 PC の壁紙はこちらのもの)。問題なく接続できてます。
》 Google Public DNSがBGPハイジャックされる (Geek なぺーじ, 3/17)
》 「インターネットの根っこ」を巡る戦い (Geek なぺーじ, 3/17)
3月14日に、米国政府(NTIA/米国商務省国家電気通信・情報庁)が1998年より持ち続けているルートゾーン(Root Zone)の管理権限を手放すことを公表しました。 これは、インターネットの根幹部分の運用形態に非常に大きな変化が起きる兆しとも言えます。
》 自動返信を行うTwitterBotを悪用した嫌がらせについてまとめてみた (piyolog, 3/17)
》 出版権を電子出版にも拡張、著作権法改正案が国会提出 (Internet Watch, 3/17)
》 「ママだって、人間」は革命の書。 (Love Piece Club, 3/17)、ママだって、人間 (河出書房)
》 かなり目立つ、三菱東京UFJ銀行サイトのセキュリティ注意喚起 不審なメールやウイルスに警告 (ITmedia, 3/17)、三菱東京UFJ銀行の公式サイトがフィッシング詐欺対策を頑張り過ぎてむしろフィッシングサイトより胡散臭くなる (市況かぶ全力2階建, 3/17)。それくらいしないとまずいご時世になったということなのだろうが、それはともかく、ちゃんと https://www.bk.mufg.jp/ で接続できるようにしてほしい。
www.bk.mufg.jp uses an invalid security certificate. The certificate is only valid for the following names: *.akamaihd.net , *.akamaihd-staging.net , a248.e.akamai.net
関連: オンラインバンキング向けTrusteer Rapport (trusteer.com)。なんだか日本語が変で、にせアンチウイルスソフトかと思ってしまう。もっとがんばれ。
》 情報デモクラシー2014:私の記録は誰のもの? タクシーと警察で「包囲網」 動く防犯の目、拡大 (毎日, 3/16)
同様の協定は08年ごろから東京都、北海道、福岡県など全国各地で結ばれている。全国の警察車両は約4万2500台だが、タクシーは約24万6000台ある。全てのタクシーに広がれば、強力な「捜査網」ができる。
ただ、園田寿・甲南大法科大学院教授(刑事法)はこう指摘する。「犯罪と無関係の人も撮影されている。プライバシー侵害というデメリットと比較した上で、条例でルールを定めるべきだ。そのためには、本当に防犯や検挙に役立っているか検証する必要がある」
タクシー協会・トラック協会などとのドライブレコーダー協定、各地で続々と締結されてますね。例:
有事にドライブレコーダー提供 県警、運輸3団体が協定 (山梨日日新聞 / 47news.jp, 2013.10.23)。この時点で「全国で5例目」だそうで。
ドライブレコーダー映像提供 県警と運輸団体が協定 (静岡新聞, 2013.12.18)
ドライブレコーダー映像提供で協定 (KBS 瀬戸内海放送, 1/24)。岡山県警。
ドライブレコーダーの活用による犯罪・交通事故抑止に関する協定の締結について (千葉県市原市, 2/6)
捜査にドライブレコーダー 神奈川県警がタクシー、トラック協会と協定 (産経, 3/14)
Apache HTTP Server 2.4.9 Released (apache, 2014.03.17)。2 件の欠陥 (mod_log_config, mod_dav) が修正されている。この欠陥は Apache 2.4.8 で修正された (Changes) が、2.4.8 はリリースされなかった。 iida さん情報ありがとうございます。
JVNDB-2013-006191: CUPS および cups-filters の pdftoopvp フィルタの oprs/OPVPWrapper.cxx における権限を取得される脆弱性 (JVN, 2014.03.18)。 CVE-2013-6476
JVNDB-2013-006190: CUPS および cups-filters の pdftoopvp フィルタにおける整数オーバーフローの脆弱性 (JVN, 2014.03.18)。 CVE-2013-6475
JVNDB-2013-006189: CUPS および cups-filters の pdftoopvp フィルタにおけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2014.03.18)。 CVE-2013-6474
JVNDB-2013-006188: cups-filters の urftopdf フィルタにおけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2014.03.18)。 CVE-2013-6473
cups-filters 1.0.47 で修正されている。最新は 1.0.48。
(root)/openprinting/cups-filters : 7175 (linuxfoundation.org, 2014.03.10)。SECURITY FIX for CVE-2013-6473
(root)/openprinting/cups-filters : 7176 (linuxfoundation.org, 2014.03.10)。SECURITY FIX for CVE-2013-6474, CVE-2013-6475, and CVE-2013-6476
Samba 4.1.6, 4.0.16 and 3.6.23 Security Releases Available for Download (Samba, 2014.03.11)。2 件の欠陥を修正。
JVNDB-2013-006185: Samba の smbcacls の smbcacls.c 内の owner_set 関数におけるアクセス制限を回避される脆弱性 (JVN, 2014.03.17)。 CVE-2013-6442
JVNDB-2013-006184: Samba におけるアクセス権を取得される脆弱性 (JVN, 2014.03.17)。 CVE-2013-4496
JVN#81739241: spモードメールにおける受信メールの添付ファイルへのアクセスに関する問題 (JVN, 2014.03.18)。patch なし。
開発者によると、Android 4.0.X およびそれ以前向け spモードメール rev.6400 およびそれ以降、ならびに Android 4.1 およびそれ以降向け spモードメール rev.6800 およびそれ以降において、初回起動時に表示される利用許諾に注意喚起の文が追加されているとのことです。
JVN#05951929: spモードメールで作成中のメールへのアクセスに関する問題 (JVN, 2014.03.18)。patch なし。
開発者によると、Android 4.0.X およびそれ以前向け spモードメール rev.6400 およびそれ以降、ならびに Android 4.1 およびそれ以降向け spモードメール rev.6800 およびそれ以降において、初回起動時に表示される利用許諾、アプリ連携インターフェースを初めて使用する際のポップアップおよび当該製品のヘルプページに注意喚起の文が追加されているとのことです。
JVN#89260331: spモードメールにおいて Java メソッドが実行される脆弱性 (JVN, 2014.03.18)
- Android 4.1以降向け rev.6700で対処済み(2013年9月11日に対処ソフトの提供開始)
- Android 4.0.X以前向け rev.6400で対処済み(2014年1月14日に対処ソフトの提供開始)
》 【与那国島と自衛隊】八重山郡で初の自衛隊配備へ、揺れる与那国町 (8bit news, 3/17)
》 岡田仁志先生、日本記者クラブ、Bitcoin福岡勉強会(その4) (slideshare, 3/9)。「揺れる通貨 ビットコインの先にあるもの」。
》 米国が「インターネットの敵」に初認定──国境なき記者団 (ITmedia, 3/17)
》 NHK、「とっておきサンデー」で佐村河内問題の検証番組を放送。 うわっ見逃した。こういうものこそ NHK オンデマンドで無料放送すべきだろうに……。
「楽譜、一晩かけて書いたようにみせかけた」 NHK、佐村河内さん問題の検証番組放送し謝罪 (産経, 3/16)
調査報告書 (NHK, 3/16)
NHK、佐村河内氏「Nスペ」調査報告書を公開 「本人が作曲していないと気づかなかった」 (ITmedia, 3/17)
NHK、番組内で謝罪 佐村河内さん特集番組・調査報告書を公表 (中日スポーツ, 3/17)
》 補聴器のトラブル増加で注意呼びかけ (NHK 解説委員室, 3/9)、 「高い」、「期待したほど聞こえない」、あなたの補聴器選び大丈夫ですか? (国民生活センター, 2/20)
【PC遠隔操作事件】不正プログラム「アイシス」の全貌が明らかになった(第3回公判傍聴メモ) (江川 紹子 / Yahoo, 3/15)
【PC遠隔操作事件】保釈直後の●●氏インタビュー (江川 紹子 / Yahoo, 3/16)
遠隔操作ウイルス事件続報 見えてきた検察の作戦と裁判所がそれに取り込まれる危険性 (videonews.com, 3/15)
PC遠隔操作事件の三大誤報を、主任弁護人・佐藤博史弁護士が語る。ダイジェスト版 (8bit news, 3/13)
302号コラム「PC遠隔操作事件:初公判冒頭陳述要旨から読み解く「証拠」とデジタル・フォレンジック」 (デジタル・フォレンジック研究会, 3/17)
興味深い議論
2014年3月11日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/12)
2014年3月12日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/13)
2014年3月13日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/14)
2014年3月14日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/15)
2014年3月15〜16日のtwitterセキュリティクラスタ (twitterセキュリティネタまとめ, 3/17)
》 時論公論 「川内原発審査終了へ 原発再稼働に進むのか」 (NHK 解説委員室, 3/14)
》 時論公論 「原発事故3年 廃炉への遠い道のり」 (NHK 解説委員室, 3/12)
》 時論公論 「子宮頸がんワクチン 納得の条件」 (NHK 解説委員室, 3/5)
》 くらし☆解説 「"震災アーカイブ"のいま」 (NHK 解説委員室, 3/13)
研究論文(STAP細胞)の疑義に関する調査中間報告について (理化学研究所, 3/14)
【小保方氏問題 理研4時間会見詳報】 (1)「未熟であったと反省の言葉を述べている」小保方氏動向に回答 (産経, 3/14)
小保方さんの姿なく、幹部「未熟な研究者が…」 (読売, 3/15)
STAP細胞の特許はどうなってしまうのか? (栗原潔のIT弁理士日記, 3/14)
日本では詐欺行為により特許を受けると刑事罰の対象になります(文言解釈の限りでは出願するだけでは刑事罰対象にはならないようですね)。
時論公論 「STAP細胞 科学者の説明責任は」 (NHK 解説委員室, 3/15)
STAP細胞は実在するのか? 理研の調査報告から小保方論文を検証する (日経 BP, 3/17)
STAP細胞はあったのか? (日本科学未来舘 科学コミュニケーターブログ, 3/17)
》 世界の扉 「アフリカ・サヘル地域 なくならないテロの脅威」 (NHK 解説委員室, 2/28)
関連: マグレブにおけるテロとの闘争 (中東の窓, 3/17)
》 『バンバン・クラブ -真実の戦場-』 (ワールド&インテリジェンス, 2/25)
》 プーチンに北方領土返還の意志はない 日本の外交弱者ぶりを示す安倍首相の「プーチン詣で」 (JBpress, 3/14)
》 Google Driveの利用規約がヤバ過ぎる (NAVER まとめ, 2012.04.27)。Google Drive に限らないんですけどね。
Google 利用規約 (Google)
Microsoft サービス規約 (Microsoft)
Dropbox 利用規約 (Dropbox)
》 CODE BLUE Schedule - タイムテーブル (codeblue.jp)。資料が公開されてます。
》 規模が大きくなるDDoS攻撃、でも対策は進まない (日経 IT Pro, 3/17)
》 「どうして同性婚に反対なんですか?」豪首相、15歳に質問されたじたじ (石壁に百合の花咲く, 3/16)
》 Windows XPの“サポート”は終わるのか? 中国PC最新事情 (日経トレンディネット, 3/14)。ひきつづきサポートされる、とは全く読めませんが……。
関連: Microsoft denies extending Windows XP support for China (ZDNet, 3/3)
Microsoft China has taken special actions to closely work with leading Chinese internet security and anti-virus companies including Tencent for them to provide security protection for Chinese Windows XP users before they upgrade to modern operating system.
だよねー。
まぁ、Windows XP Embedded はもうちょっと続くのですけどね。
Windows Embedded製品のサポートと供給期間 (東京エレクトロン デバイス)
いまだから知っておきたい! XP EmbeddedからStandard 7への移行ポイント【前編】 (@IT, 2013.07.08)
》 Windows Server 2012 R2 > ワーク フォルダーの AD FS 認証と WAP (書籍のフォローアップ) (山市良のえぬなんとかわーるど, 3/6)
》 問題だらけの医薬品開発、ついに武田薬品まで徒然薬(第7回)〜医薬品の臨床研究を取り巻く状況 (JBpress, 3/14)
》 Mt.Goxから盗まれたデータにはユーザからBitcoinを盗んだマルゥエアが載っていた (techcrunch, 3/15)、 Analysis of, Malware from the MtGox leak archive (Kaspersky, 3/14)。MtGox2014Leak.zip に含まれる実行ファイルはトロイだった件。
》 原発避難計画 自治体4割 作成終わらず (NHK「かぶん」ブログ, 3/13)、 原発立地自治体アンケート(平成26年3月) (NHK「かぶん」ブログ, 3/14)
》 POSデータをめぐる日本の決済業界とアドテク業界の攻防 (techcrunch, 3/17)
》 アップルが法外なライセンス料を要求する根拠になった特許とは (栗原潔のIT弁理士日記, 3/14)
横田ご夫妻とキム・ウンギョン氏との面会 (外務省, 3/16)
横田夫妻 めぐみさん娘と面会 モンゴルで、家族も同席 (東京, 3/17)
横田夫妻「全員救出を切望」 孫と面会、家族会など驚き (東京, 3/17)
北朝鮮・拉致問題:横田夫妻、孫と面会「奇跡的」 待ち望み11年半 (毎日, 3/17)
横田夫妻:孫娘の手料理も 「夢のよう」面会の様子語る (毎日, 3/17)
横田夫妻の孫娘との面会を取り仕切った北朝鮮外務省と党統一戦線部 (ワールド&インテリジェンス, 3/17)
》 北朝鮮軍がフロッグ25発発射 (ワールド&インテリジェンス, 3/17)
》 焦点第283号 -平成25年回顧と展望- 「昨今の情勢を踏まえた国際テロ対策」 (警察庁, 3/14)
》 治安の回顧と展望(平成25年版) (警察庁, 3/14)
》 マレーシア航空 370 便、依然消息不明。 情報も二転三転だしなあ。
空の安全まだまだ、盗難パスポートで搭乗可能-米テロから12年 (ブルームバーグ, 3/10)
マレーシア機不明:首相…あらゆる可能性、故意に装置切断 (毎日, 3/15)
マレーシア機:航空関係者が関与か…通信停止は専門的操作 (毎日, 3/16)
マレーシア機、「意図的な行動」で消息絶つ―ナジブ首相 (ウォール・ストリート・ジャーナル日本版, 3/16)
マレーシア不明機の捜索、大幅に拡大―カザフやパキスタンも (ウォール・ストリート・ジャーナル日本版, 3/17)
焦点:混迷するマレーシア機捜索、防空能力の「格差」浮き彫り (ロイター, 3/17)
アンダマン・ニコバル諸島を管轄するインド海軍のトップ、SudhirPillai氏は、「この地域には多くのレーダーがあるが、何も捉えなかった」とし、「われわれは、必要に応じて任務に当たっているため、軍のレーダーはスイッチが切られることがある」と語った。
別の国防関係者は、インドはレーダー施設を常時稼働させてはいないと明かし、理由を尋ねられると「(コストが)高すぎるからだ」と答えた。
マジか……。
マレーシア機不明事件にハイジャック説浮上。通信とトランスポンダーを切ってから西に向かった?? (ワールド&インテリジェンス, 3/15)
マレーシア機不明事件。機長か副操縦士が相手を殺害、あるいは締め出して単独犯行? (ワールド&インテリジェンス, 3/16)
ブログ:「ミニスカCA」の波紋 (ロイター, 3/10)
過去にミニスカ制服を着たJALの元CAらも今回のスカイマークのスカート丈は「JALのものよりかなり短く見える」と懸念する。当時はミニスカが流行していたので採用したが、「人目を気にして仕事がやりにくい」という現場からの声を受けて、JALは同系色のガードルと黒色のパンティストッキングを支給している。
(中略)
スカイマークの普通運賃は実質的に大手の半額程度で、その代わり最低限のサービスしかしない。それでも荷物を入れる蓋がしっかり閉まっているか確認するために背伸びすることはある。どうやら下に履くものなどは制服として支給されていないようで、自主的に防衛するしかなさそうだ。スカートのすそを何度も引っ張り下げていたCAが何人もいただけに同性としては心配だ。
スカイマーク新制服:労組が要請書「業務に支障」「危険」 (毎日, 3/17)
》 韓国で、信用調査会社次長がクレジットカード顧客情報 1 億 400 万件を盗み出しの件つづき。 前ねた
カード会社の集団辞職は「ショー」だったのか (東亜日報, 1/30)
辞任の意思を明らかにしたKB国民(クンミン)カードとロッテカード、NH農協カード、関係会社の役員37人中、実際に辞任した人は、農協カードの社長1人に過ぎないことが分かった。
今でも同じ状況なのかなあ。
国民・ロッテ・農協のカード3社に3ヵ月の営業停止 (東亜日報, 2/3)
カード一枚で94項目の情報収集、金融機関はあなたの全てを知っている (東亜日報, 2/4)
個人情報流出で5.5万人提訴 損賠訴訟で最大=韓国 (朝鮮日報, 2/28)
流出したカード会社顧客情報 一部業者の手に=韓国 (朝鮮日報, 3/14)
金融業界によると、KB国民カード、NH農協カード、ロッテカードの3社から顧客情報が流出した問題を調査する過程で、最大数百万件の情報が個人情報流通業者に渡ったことが発覚したもようだ。
金監院、個人情報の2次流出による追加被害に注意呼びかけ (東亜日報, 3/17)
「KB・ロッテ・NHカード個人情報、融資業者10人余りに追加流出」 (中央日報, 3/17)
KB国民・ロッテ・NH農協カードから流出した個人情報1億400万件が、すでに拘束された4人の金融業者のほかさらに10人余りに販売されていたことが確認された。昌原(チャンウォン)地検は16日「クレジットカードの個人情報を買い入れた金融業者がさらに10人余りいるという事実を確認して内密調査を始めている」と明らかにした。彼らの一部は行方をくらましており所在を確認中だ。
ANAマイレージクラブのデフォルトパスワード (2000.05.01)
関連:
ANAの不正ログイン事件について徳丸さんに聞いてみた (徳丸浩の日記, 2014.03.13)
ANAマイレージクラブのログインを少しでも安全にする運用を考えてみたが見つからない (徳丸浩の日記, 2014.03.17)
Slackware alert SSA:2014-071-01 (mutt) (lwn.net, 2014.03.12)。Mutt 1.5.23 では RFC2047 ヘッダの処理で buffer overflow する欠陥 CVE-2014-0467 が修正されている。
JVNVU#98372554: Webmin にクロスサイトスクリプティングの脆弱性 (JVN, 2014.03.17)。Webmin 1.680 で修正されている。 CVE-2014-0339
Chrome 33.0.1750.152 for Mac・Linux および Chrome 33.0.1750.154 for Windows 公開。 Pwn2Own で指摘された欠陥を修正。
関連: Stable Channel Update for Chrome OS (Google, 2014.03.14)
東芝データ流出:元技術者の男を逮捕…営業秘密侵害容疑 (毎日, 3/14)。「不正競争防止法違反(営業秘密侵害)容疑で」。
東芝データ流出:被害1000億円超…韓国企業に賠償請求 (毎日, 3/13)
東芝データ流出:「氷山の一角」…防衛策に限界 (毎日, 3/13)
》 三菱重工業:航空機エンジンでIHIと協力協議 (毎日, 3/14)
》 Introduction to Memory Analysis with Mandiant Redline (SANS ISC, 3/11)
》 Linux Memory Dump with Rekall (SANS ISC, 3/7)
》 エフセキュアラボの最新の脅威レポート (エフセキュアブログ, 3/13)
》 ちょっと残念な XP の EOS 通知 (山市良のえぬなんとかわーるど, 3/10)。山市良さんによる、「Windows XP のサポート終了のお知らせ」の異様に詳しい解説。
》 Windows 8.1 で Qualcomm Atheros AR3011 Bluetooth 3.0 がおかしくなった!? (たぶん解決) (山市良のえぬなんとかわーるど, 3/5)。トラブルシュート事例。「信頼性モニター」というのがあるんですね。はじめて知ったけど、Vista 以降で使えるのですか。
Windows 7で信頼性モニターを使用する方法 (121ware)
Windows 8 / 8.1で信頼性モニターを使用する方法 (121ware)
信頼性モニターでコンピューターの信頼性と問題の履歴を確認する (パソコン FAQ)
Multiple Security-fix Net-SNMP Releases: 5.5.2.1, 5.6.2.1, and 5.7.2.1 (sourceforge.net, 2014.02.25)。2 件のセキュリティ欠陥を修正。 CVE-2014-2284 CVE-2014-2285
Bug 12809 - freeradius new security issue CVE-2014-2015 (mageia.org, 2014.02.18)、freeradius denial of service in authentication flow (freebsd-bugbusters ML, 2014.02.12)。 freeRADIUS 2.2.3 で直っている模様。
Shockwave Player 12.1.0.150 公開。1 件のセキュリティ欠陥 CVE-2014-0505 が修正されている。
》 CIAの元工作員である女性がスパイになった理由・任務・訓練などを明らかにする (gigazine, 3/12)
》 Android 版 RAT から枝分かれした Dendroid (シマンテック, 3/6)。必要は発明の母。
》 「商品が破損していた!」クレームに見せかけたウイルスメールに注意 (日経 IT Pro, 3/12)、 情報を盗み出すトロイの木馬に狙われたオンラインストア (シマンテック, 3/12)
》 WordPressの16万サイトが大規模攻撃の踏み台に、「Pingback」機能悪用 (ITmedia, 3/13)、 DoSの踏み台にされているJPドメインのWordPressをまとめてみた (piyolog, 3/13)
》 Many non-security updates released for Windows and Office (ZDNet, 3/11)
》 Togetterでまとめられた人を一括でブロックできる 「ブロッカー軍団マシーンブラスター」 (gigazine, 3/12)。昭和な名前だ……。
》 第9回 セキュリティうどん(かまたま)。 2014.03.29、香川県高松市、無料。
》 第2回「ストーカー行為等の規制等の在り方に関する有識者検討会」 (警察庁, 3/7)
平成26年1月の特殊詐欺認知・検挙状況等について (警察庁, 3/3)
交通事故統計(平成26年1月末) (警察庁, 2/19)
犯罪統計資料(平成26年1〜2月分) (警察庁, 3/12)
平成26年の月別自殺者数について(2月末の速報値) (警察庁, 3/11)
平成25年中における自殺の状況 (警察庁, 3/13)
平成25年中における風俗関係事犯の取締状況等について (警察庁, 3/7)
平成25年の暴力団情勢 (警察庁, 3/6)
児童虐待及び福祉犯の検挙状況等(平成25年1〜12月) (警察庁, 3/6)
平成25年中の交通事故の発生状況 (警察庁, 2/27)
平成25年中の少年非行情勢について (警察庁, 2/27)
平成25年中の犯罪収益移転防止法の施行状況等について (警察庁, 2/27)
平成25年中における生活経済事犯の検挙状況等について (警察庁, 2/20)
平成25年中の暴走族の動向及び検挙状況等について (警察庁, 2/13)
平成25年中における人身取引事犯について (警察庁, 2/13)
》 オンライン銀行詐欺ツール「ZBOT」、画像に環境設定ファイルを隠ぺい (トレンドマイクロ セキュリティ blog, 3/4)、 Hiding in plain sight: a story about a sneaky banking Trojan (Malwarebytes, 2/17)。ステガノグラフィ。
》 モバイル向け不正サイトが 2年間で 14倍に急増、73,000件に (トレンドマイクロ セキュリティ blog, 3/13)
》 最近気になるメモリ上の情報を狙ったPOSマルウェア (エフセキュアブログ, 2/28)
》 OWASP AppSec APAC Japan ウェブを、確かなものに。 (エフセキュアブログ, 3/10)、 OWASP AppSec APAC 2014 Japan。 来週。
》 ソーシャルメディアの業務外利用に関する社内ガイダンス作成ハンドブック (日本 HP)、従業者の業務外でのソーシャルメディア利用ガイダンスの作り方 (Y's Station: わいズすてぇしょん, 2012.12.04)
》 NSA、Facebookを装う手口などで盗聴活動を拡大---米サイトの報道 (日経 IT Pro, 3/13)、 How the NSA Plans to Infect ‘Millions’ of Computers with Malware (The Intercept, 3/12)、数百万台のコンピューターに監視用マルウェアを送り込むシステムが密かに稼働中 (gigazine, 3/13)。スノーデン情報。
Bitcoin取引所のMt.Goxが米国でも破産法適用を申請---海外メディアの報道 (日経 IT Pro, 3/11)
ゴールドマン・サックス、Bitcoin研究レポート発表—「有望なテクノロジーだが、通貨ではない」 (techcrunch, 3/13)
血の匂いを嗅ぎつけて Bitcoin の窮地を狙う攻撃者 (シマンテック, 3/10)
》 佐村河内氏会見への聴覚障害当事者の反応 (togetter, 3/8)。一般論として、聴覚障害と認定されない = 障害が存在しない、ではないと。
この記事の耳鼻科医のコメント、「この程度の難聴であれば、比較的、静かな場所で質問者がマイクを使って尋ねたのであれば本人には聞こえていたと思う」って…マイクなんか通したら感音性難聴は余計に聞き取れないよ。
NHKニュース http://t.co/2uU10mvUWy
— 佐々木あやみ (@ayammin) 2014, 3月 7私自身も、50db程度の中等度難聴を経験してきた。何度も書いてるけど、それくらいが一番しんどいんだよ。聞こえるときもある、でも聞き取れない。どんなに頑張って集中しても聞き取れない。でも公には「聞こえない」と認めてもらえないから、聞くしかない。でも聞こえない。その無限ループ。
— 佐々木あやみ (@ayammin) 2014, 3月 7批判されている NHK 記事「佐村河内氏 聴覚の診断書公開」 でコメントしているのは、日本耳鼻咽喉科学会の八木聰明理事長。 学会トップでもそのレベルだと。
関連: 50dBの世界 難聴とは?
》 J1浦和に無観客試合の処分 横断幕問題、リーグ史上初 (朝日, 3/13)
》 最高裁「審理分かりづらい」 裁判員の無罪破棄確定へ (産経 / Yahoo, 3/12)。大阪地裁 (裁判員裁判) では無罪だったが高裁が破棄して地裁差し戻し、最高裁も高裁判断を支持。大阪地裁でやりなおすことに。
横田裁判長は1審の公判前整理手続きについて「判断の分かれ目を意識した争点整理を行わなかった」と指摘。公判では漫然と主張・立証が行われ「裁判員が法廷で見聞きしただけで理解できる審理計画だったか疑問に残る」とした。
関連: 落合弁護士のコメント。
》 SECCON2013 全国大会 CTF決勝戦 結果発表 (SECCON, 3/12)
SECCON2013全国大会 (極楽せきゅあ日記, 3/3)
情報処理学会全国大会でCTFのパネルディスカッションやります (極楽せきゅあ日記, 3/10)
CTFはとんでもないものを 盗んでいきました。私の時間です… (slideshare)
》 JR大阪駅ビルの「顔識別」実証実験、プライバシー侵害の懸念から延期 (日経 IT Pro, 3/11)、 大阪ステーションシティでのICT技術の利用実証実験の延期について (NICT, 3/11)。延期を正式発表。
情報セキュリティ人材育成教材として活用可能な「脆弱性体験学習ツール AppGoat ウェブアプリケーション学習版」を機能強化 (IPA, 3/10)
「脆弱性体験学習ツールAppGoatハンズオンセミナー」開催のご案内 (IPA, 3/13)。2014.03.27、東京都文京区、1,500円。
》 東北大入試が遅れた原因 「付添い親」説に異議あり (日本報道検証機構, 3/12)
したがって、今回の試験開始が遅れた原因は、東北大受験生の乗車が例年より後のタイミングに集中したことにあるのではないか。つまり、例年より遅い時間に例年より多くの受験生がバスを利用しようとしたため、結果的に臨時バスの輸送が追いつかず、受験生が乗り遅れた、というのが実際のところではなかったか。
「保護者の増加」(TBS)、「同乗する父母」(朝日新聞)、ないし「ピークの重なり」(河北新報)といった事実は、いずれも認められなかった。あえていえば、河北新報がひとつの要因として挙げた受験生の「出足の遅れ」が、もっとも真相に近い見方ではないだろうか(***)。
》 災害で「周年」は不適切? 新聞校閲部の見解への疑問 (日本報道検証機構, 3/13)
》 改正生活保護省令案「修正要求をパブコメに」 学者8人が呼び掛け (東京, 3/12)
生活保護法改悪反対・研究者共同声明 (Facebook)
「改正」生活保護法に関する国会答弁はペテンだったのか? 生活保護法改正に関する省令案の抜本修正を求めるパブリックコメント (生活保護問題対策全国会議, 3/5)
》 技術流出:半導体元技術者に逮捕状 韓国企業にデータ提供 (毎日, 3/13)。東芝の研究データを SK ハイニックスに?
》 STAP論文 何が問題? 画像加工、論文コピー疑い (東京, 3/13)。このようにまとめられてしまう現状。
》 武器三原則:月内緩和へ…公明大筋了承 紛争国輸出禁止 (毎日, 3/12)。「3月中に閣議決定される見通しが強まった」そうで。 私は三原則緩和自体は必要だと考えているのだけど、政府案はどうにも前のめりすぎる気がするんだよなあ。
政府は自公PTで、新原則を(1)国際的な平和および安全の維持を妨げることが明らかな場合は移転しない(2)移転を認め得る場合を限定し厳格審査する(3)目的外使用および第三国移転は適正管理が確保される場合に限定−−とする方針を説明。
つまりこういうことかな。
原則として輸出 ok にするよ! バンバン輸出してね!
形の上では「移転を認め得る場合を限定し厳格審査する」ってことにしておくよ!
目的外使用や第三国移転も ok にするよ! 上記で「移転を認め得る場合を限定し厳格審査」と言っておきながら、いきなり目的外使用なんて言葉が出るところがすごいね!
「厳格審査」と言えば聞こえはいいが、こういう話がまとまる前に、トルコに戦車エンジンを、なんて話が出てくるくらいだからなぁ……。 その後、戦車エンジンの件は棚上げになったようだけど。
このうち(1)に関して「紛争国への移転」も禁止すると明記し、安倍晋三首相も同日の参院予算委員会で、共産党の井上哲士氏に「万が一にも国際紛争当事国に武器が渡ることがないよう厳格に審査する」と答弁した。
原案が定めた紛争国の定義については、PTで「国連安保理の措置とは具体的に何を指すのか」などと明確化を求める指摘が相次ぎ、政府が再調整することになった。
政府は問いに答えられませんでしたということだな。うやむやにしたいのだろうけど。
一方、首相は井上氏への答弁で、政府が現行の三原則の例外を認めて武器を輸出してきたことに触れ、「新原則はこれまで積み重ねてきた例外化の実例を整理するもの」としたうえで、「ロシアのように平和条約がない国に輸出することは考えられない」と語った。
平和条約を締結したらロシアにも go go という理解でいいのかな。
完全フリーな Android OS Replicant の開発中に気づいたのだそうで。
Replicant developers find and close Samsung Galaxy backdoor (FSF, 2014.03.12)
Samsung Galaxy Back-door (Replicant)
サムスンのスマホに付いていたバックドア IoT時代に問われる説明責任 (日経 IT Pro, 2014.04.03)
チャットの中身をのぞかれるWhatsAppの脆弱性はアップデートによっても解決していないことが判明 (gigazine, 2014.03.13)。Android 版。
FreeType 2.5.3 (FreeType, 2014.03.08)。攻略フォントファイルを使って任意のコードを実行できる欠陥 CVE-2014-2240 が修正されている。
JVNDB-2014-001606: Linux Kernel の arch/x86/kvm/x86.c におけるホスト OS 上で任意のコードを実行される脆弱性 (JVN, 2014.03.12)。ゲスト OS 側からホスト OS 情で任意のコードを実行できる。Linux Kernel 3.13.6 で修正。
計 3 件のセキュリティ欠陥 CVE-2014-1943 CVE-2014-2270 CVE-2013-7327 が修正されている。
ChangeLog: 5.5.10 (PHP, 2014.03.06)
ChangeLog: Version 5.4.26 (PHP, 2014.03.06)
Security policy bypass when env_reset is disabled (sudo, 2014.03.05)。Sudo 1.6.9 〜 1.8.4p5 の欠陥。sudoers ファイルにおいて env_reset オプションが無効化されている場合 (デフォルト: 有効) に欠陥があり、環境変数を通じて、権限上昇した任意のコマンドを実行できる。CVE-2014-0106
sudo 1.8.5 以降で修正されている。
z JVNVU#98181377: CENTUM CS 3000 操作監視機能に複数のバッファオーバーフローの脆弱性 (JVN, 2014.03.12)
YSAR-14-0001: CENTUM CS 3000 操作監視機能に複数のバッファオーバーフローの脆弱性 (横河電機, 2014.03.07)。 CENTUM CS 3000 R3.09.50 用の patch R3.09.73 が無償提供されている。
VMSA-2014-0002: VMware vSphere updates to third party libraries (VMware, 2014.03.11)。NTP、glibc、JRE について。
マイクロソフト 2014 年 3 月のセキュリティ情報 (2014.03.12)
関連:
2014 年 3 月のマイクロソフト ワンポイント セキュリティ 〜ビデオで簡単に解説 〜 (日本のセキュリティチーム, 2014.03.12)
2014 年 3 月のセキュリティ更新プログラムのリスク評価 (日本のセキュリティチーム, 2014.03.12)
マイクロソフト月例パッチ(Microsoft Patch Tuesday)- 2014 年 3 月 (シマンテック, 2014.03.12)
あと、 CVE-2014-0322 だけでなく、 CVE-2014-0324 に対する 0-day 攻撃も確認されているそうです。
今月のマイクロソフト月例パッチで対処された IE のゼロデイ脆弱性を狙う攻撃 (シマンテック, 2014.03.13)
シマンテックの調査によると、CVE-2014-0324 を悪用する対象は Internet Explorer 8 です。シマンテックがこの悪用を確認したのは 2 月中旬のことで、限定的な標的型攻撃を実行する水飲み場型攻撃に使われたものと思われます。
APSB14-07: Security updates available for Adobe Flash Player (2014.02.21)
Deep Analysis of CVE-2014-0502 - A Double Free Story (SpiderLabs, 2014.03.12)
》 CIAが議会PCに侵入? 機密文書を削除の疑い (CNN, 3/12)、 不正アクセス:米上院とCIAが非難合戦 (毎日, 3/12)
》 津波から命と船を守るために (NHK, 3/11)。「沖出し」についてのルール案など。
》 飛べなかった防災ヘリ 対策を急げ (NHK, 3/10)。待ってるだけでは……。
》 原発事故 克明な放射線量データ判明 (NHK, 3/11)。ふくいち周辺に設置された、福島県のモニタリングポスト 14 か所。
ビットコインの考案者「ナカモト氏」めぐり深まる謎 (ウォール・ストリート・ジャーナル日本版, 3/10)
仮想通貨「Bitcoin」を完璧に理解するために知っておきたいことまとめ (gigazine, 3/7)
》 WSUS DB インデックスの再構成の手順について (Japan WSUS Support Team Blog, 3/6)
》 中国環境保護相「大気汚染はかなり好転した」発言に不満の声続出 (産経, 3/12)
周環境保護相は「一般市民はあまり感じていないかもしれないが、大気汚染はかなり好転している。大気汚染の指数は昨年に最高値が1000余りだったが、今年に入って900余りに下がっている。北京市、天津市、河北省の平均値は昨年の500〜600から今年は500余りに下がってきている」と語った。
誤差だろ……。
》 少女は量販店で裸にされ、撮影されていた…子供の「性」を蝕む“おぞましき欲望” (産経, 3/7)
》 勝ち点剥奪か無観客試合…浦和に厳罰も (デイリースポーツ, 3/12)
問題視されたのは8日の鳥栖戦(埼玉)で、浦和サポーター席へ入るゲートに「JAPANESE ONLY」の横断幕が掲げられたこと。Jリーグは浦和に報告を求めているが、Jリーグ規約に差別的行為撲滅が明記されていることに加え、サポーターが過去にトラブルを連発しているのを問題視。(中略) 制裁金以上に重い処分として、最大で15点の勝ち点剥奪か、無観客試合を視野に入れているもようだ。このような処分が下されれば、史上初となる。
》 Windows XP 上でなければ Office 2003 を使い続けても安全? (日本のセキュリティチーム, 3/10)。いいえ。
通常セキュリティ更新プログラムが公開されると、攻撃者はリバース エンジニアリングを行って脆弱性を特定し悪用コードを作成するのですが、サポート中の上位 Office バージョンにセキュリティ更新プログラムが提供されれば、Office 2003 に存在する同じ脆弱性はすぐに特定されるため、サポート終了によりセキュリティ更新プログラムが提供されない Office 2003 は永遠に「ゼロデイ」状態となります。
捨てましょう。
Internet Explorer 10 に対する 0-day 攻撃発生 (2014.02.14)
MS14-012 - 緊急: Internet Explorer 用の累積的なセキュリティ更新プログラム (2925418) (マイクロソフト, 2014.03.12) で修正された。Fix it については:
マイクロソフト セキュリティ アドバイザリ 2934088 で Microsoft Fix it ソリューション「MSHTML Shim 回避策」を実装したお客様は、この更新プログラムの適用前に Microsoft Fix it ソリューションを解除する必要はありません。
ただし、回避策は必要なくなるので、この更新プログラムをインストールした後に回避策を元に戻すことができます。この回避策を元に戻す方法については、このセキュリティ情報の脆弱性の回避策を参照してください。
回避策を実施している場合は、更新プログラムの適用後に、回避策を無効にしておこう。
また KB 2925418 によると、Windows 8.1 に更新プログラム 2925418 を適用する前に、 更新プログラム 2904440 の適用が必要になるそうだ。
予定どおり 5 件。
MS14-012 - 緊急: Internet Explorer 用の累積的なセキュリティ更新プログラム (2925418)
IE 6〜11 に 18 件の欠陥。内 1 件は、Internet Explorer 10 に対する 0-day 攻撃発生 の件。CVE-2014-0297 CVE-2014-0298 CVE-2014-0299 CVE-2014-0302 CVE-2014-0303 CVE-2014-0304 CVE-2014-0305 CVE-2014-0306 CVE-2014-0307 CVE-2014-0308 CVE-2014-0309 CVE-2014-0311 CVE-2014-0312 CVE-2014-0313 CVE-2014-0314 CVE-2014-0321 CVE-2014-0322 CVE-2014-0324。 Exploitability Index は全て 1。
MS14-013 - 緊急: Microsoft DirectShow の脆弱性により、リモートでコードが実行される (2929961)
Windows XP、Server 2003、Vista、Server 2008、7、Server 2008 R2、8、Server 2012、8.1、Server 2012 R2 に欠陥 (ただし Itanium 版 Windows と Windows RT、RT 8.1 は除外)。 DirectShow に欠陥があり、攻略 JPEG ファイルによって任意のコードを実行できる。CVE-2014-0301。Exploitability Index: 3
MS14-014 - 重要: Silverlight の脆弱性により、セキュリティ機能のバイパスが起こる (2932677)
Silverlight 5 に欠陥。データ実行防止 (DEP) と Address Space Layout Randomization (ASLR) の実装に欠陥があり、これらのセキュリティ機構を迂回できる。 CVE-2014-0319。Exploitability Index: N/A
MS14-015 - 重要: Windows カーネルモード ドライバーの脆弱性により、特権が昇格される (2930275)
Windows XP、Server 2003、Vista、Server 2008、7、Server 2008 R2、8・8.1、Server 2012・2012 R2、RT 8・8.1 に 2 件の欠陥 (権限昇格、情報漏洩)。 CVE-2014-0300 (Exploitability Index: 1)、 CVE-2014-0323 (Exploitability Index: 3)
MS14-016 - 重要: Security Account Manager Remote (SAMR) プロトコルの脆弱性により、セキュリティ機能のバイパスが起こる (2934418)
Windows XP、Server 2003、Vista、Server 2008、Server 2008 R2、Server 2012、Server 2012 R2 に欠陥。「Security Account Manager Remote (SAMR) プロトコルが不適切にユーザーのロックアウト状態を検証する場合に、セキュリティ機能のバイパスの脆弱性が存在します」。更新プログラムで修正されたのは「ユーザーのロックアウト状態を検証」の部分。 CVE-2014-0317。 Exploitability Index: N/A
関連:
2014 年 3 月のセキュリティ情報 (月例) - MS14-012 〜 MS14-016 (日本のセキュリティチーム, 2014.03.12)
関連:
2014 年 3 月のマイクロソフト ワンポイント セキュリティ 〜ビデオで簡単に解説 〜 (日本のセキュリティチーム, 2014.03.12)
2014 年 3 月のセキュリティ更新プログラムのリスク評価 (日本のセキュリティチーム, 2014.03.12)
マイクロソフト月例パッチ(Microsoft Patch Tuesday)- 2014 年 3 月 (シマンテック, 2014.03.12)
あと、 CVE-2014-0322 だけでなく、 CVE-2014-0324 に対する 0-day 攻撃も確認されているそうです。
今月のマイクロソフト月例パッチで対処された IE のゼロデイ脆弱性を狙う攻撃 (シマンテック, 2014.03.13)
シマンテックの調査によると、CVE-2014-0324 を悪用する対象は Internet Explorer 8 です。シマンテックがこの悪用を確認したのは 2 月中旬のことで、限定的な標的型攻撃を実行する水飲み場型攻撃に使われたものと思われます。
「2 月中旬」の CVE-2014-0324 0-day の件つづき。
IE のゼロデイ脆弱性を悪用してバスケットボール界を狙った「Operation Backdoor Cut」 (シマンテック, 2014.05.08)
なぜ日本のバスケットボール界が今回の標的になったのか不思議に思う方もいるでしょう。スポーツ界は国民とも政府とも深く結び付いており、バスケットボールもその例外ではありません。日本のバスケットボール界と日本政府との間には、いささか興味深い関係があります。JBA の会長は、日本の現副総理兼財務大臣です。しかも、元総理大臣でもあります。このような関係こそ、JBA サイトに水飲み場型攻撃が仕掛けられた動機かもしれません。つまり、JBA の Web サイトが、日本政府への格好の侵入口またはゲートウェイと見なされたのかもしれません。
【重要】当協会公式サイトの改ざんに関するお詫びとご報告 (日本バスケットボール協会, 2014.05.09)
日本バスケットボール協会のWebサイト改ざんとIEの脆弱性CVE-2014-0324が悪用された水飲み場型攻撃 Operation Backdoor Cutをまとめてみた (piyolog, 2014.05.09)
Chrome 33.0.1750.149 公開。7 件のセキュリティ欠陥が修正されている。あわせて Flash Player が 12.0.0.77 に。
Flash Player 12.0.0.77 等公開。2 件の欠陥 CVE-2014-0503 CVE-2014-0504 が修正されている。0-day はない模様。priority rating も 2 か 3 で、1 はない。 CVE-2014-0503 の発見者は Masato Kinugawa 氏なので、そのうち詳細が公開されるのでは。
》 複数教員が暴言、パニック障害に 名古屋の高校 (中日, 3/10)。愛知県立緑丘商業高校。
手記の内容や県教委の調べによると、生徒は2012年4月の入学式後、ある教員から「スカートが短い」と注意された。生徒はスカートを短くしていなかったが、聞き入れられなかった。その後、担任の教員は「おまえのせいで時間がもったいない。みんなが許すまで謝れ」と言い、少なくとも10回ほど謝らせた。
入学式でいきなり冤罪とは……。ひでえ。
》 【PC遠隔操作事件】第2回公判傍聴メモ・最初の検察側証人は「ファイルスラック領域」を強調 (江川 紹子 / Yahoo, 3/11)。検察側証人: 生駒順一警部 (警視庁捜査支援分析センター) 登場。押収 PC (被告の勤務先の PC) の HDD の複製を解析した結果を証言。 バリバリのフォレンジック話。
》 cheeers! のオープンリダイレクタ脆弱性が修正された (徳丸浩の日記, 3/11)
》 【臨時配信】マカフィー サポート通信 - 2014/03/11 (マカフィー, 3/11)
McAfee Global Threat Intelligence (GTI) Messaging Reputation データベースサーバーでハードウェア障害が発生し、データベースが影響を受けました。
現在、本障害に関する復旧作業を行っております。
(中略)
上記影響する製品に対して、メッセージ レピュテーション (スパム フィルタ) データの更新が提供されません。製品上にダウンロードされている既存のレピュテーションデータは古くなっていくため、スパムメールが多く到達する可能性があります。
復旧したそうです。マカフィーサポート通信 - 2014/04/10 参照。
ドヌズラフ湾閉塞作戦 by ロシア海軍。ミサイル巡洋艦モスクワが監視中。
【クリミア発】 ロシア海軍「自沈作戦」 ウクライナ海軍を湾内に閉じ込め (田中龍作ジャーナル, 3/8)
ロシア 退役艦艇を沈め湾内を封じ込めか (NHK, 3/9)
ロシア、自国艦沈ませウクライナ軍妨害か 黒海への海路ふさぐ (AFPBB, 3/10)
ウクライナ海軍艦艇の一部はドヌズラフ湾内に閉じ込められた (ロシア海軍報道・情報管理部機動六課・ACS, 3/9)
エネルギー問題
[FT]米シェールガス、対ロシアの武器として急浮上 (Financial Times / 日経, 3/7)
ウクライナ:「ガス紛争」再燃も 露、輸出停止に言及 (毎日, 3/9)
中欧4カ国が米議会に天然ガス輸出求める、ロシア依存減らすため (ロイター, 3/10)
欧州、米国産天然ガスの輸入増を検討=英外相 (ウォール・ストリート・ジャーナル日本版, 3/10)
米天然ガス輸出政策、ウクライナ問題で変更の可能性低い=報道官 (ロイター, 3/10)
ウクライナ情勢がさらに悪化すると影響甚大 本村真澄・JOGMEC担当審議役に聞く (東洋経済, 3/10)
EU、ロシアの欧州向けガスパイプラインに関する協議を中断 (ロイター, 3/11)
ウクライナ騒乱の黒幕はオバマ政権だった!?ヌーランド国務長官補の通話記録が暴露される!ウクライナの政府上層部を事前に米国が選出! (真実を探すブログ, 3/2)
クリミアの親ロシア勢力内で力を持つ特殊部隊「ベルクート」 (ワールド&インテリジェンス, 3/2)
ウクライナ人が語るウクライナ情勢 (BLOGOS, 3/3)
ロシアが本格的軍事介入へ、 今後のカギを握るウクライナの親ロシア勢力 (JBpress, 3/4)
時論公論 「ウクライナ危機の行方・ロシア軍クリミア掌握」 (NHK 解説委員室, 3/4)
●暫定政権とは
親欧米の暫定政権で影響力を強めているのは、ウクライナ西部の民族主義勢力です。西部ウクライナは第二次世界大戦中にソビエトに武力で併合され、極めて強い反ロシア感情を持っています。
ウクライナ民族主義者は、革命の主体となり、多数の流血の犠牲の上に政権を打倒したのは自分たちだと考え、暫定政府の名簿も彼らの同意を得て作成されました。すでに自らの手に武器を持ち、治安機関の枢要なポストも押さえています。
米国国務次官補ヌーランドはウクライナ野党のネオナチと懇意 (阿修羅, 3/5)
クリミア・ウクライナ問題を黒海周辺諸国とリンクして俯瞰するまとめ (Kousyoublog, 3/5)
視点・論点 「分析・ウクライナ情勢」 (NHK 解説委員室, 3/6)
右派セクター、反ヤヌコビッチ野党、ヤヌコビッチ政権、親ロシア強硬派、プーチン (ワールド&インテリジェンス, 3/6)
ウクライナ危機:クレムリンに誘拐された国 (エコノミスト / JBpress, 3/8)
ウクライナが軍事演習を開始、ロシアは東部の混乱に警告 (ブルームバーグ, 3/10)
クリミア:16日に住民投票—現状維持の選択肢なし (ブルームバーグ, 3/10)
EUが対ロシア追加制裁を準備 渡航禁止や資産凍結など (ロイター, 3/11)
ロシア黒海艦隊の早期撤退求めず ウクライナ外相 (日経, 3/11)
ウクライナ前知事を拘束、東部ロシア編入主張か 領土一体化侵害容疑 (産経, 3/11)
クリミア自衛部隊を創設 将来はロシア軍に統合 (産経, 3/11)
日本のメディアが知らない、プーチン、ウクライナ軍事介入の真実とは? (週プレnews, 3/11)
ひとつは、軍事介入を行なったクリミア自治共和国(以下、クリミア)は、人口約200万人のうち60%がロシア人だからです。そして、彼らは、『首都キエフから民族主義者がやってきて、ロシア系住民を虐待、虐殺するのでは?』と恐れているからです。
実際、今回の革命を主導したのは、親欧米の“民主主義者”だけではありません。“右派セクター”という武装民族主義集団があり、地方自治体の建物などを武力占拠しました。そして、ロシア系住民を虐待した例も報告されています。興味があれば、YouTubeに飛んで『right sector Ukraine』で検索してみてください。“平和な民主革命”というイメージが一変すると思います。
ともあれ、クリミアのロシア人は、“民族主義者の襲来”を恐れている。『同胞の安全と生命を守れ!』というのが、ロシア軍事介入の理由です。実際、ロシアの国民のほとんどが、この大義名分と介入を支持しています。
欧州メディア・ウオッチ (46)ウクライナ問題で気骨を示したキャスター (読売, 3/11)
》 More Than 162,000 WordPress Sites Used for Distributed Denial of Service Attack (sucuri, 3/10)。ノムラさん情報ありがとうございます。pingback DoS の件、あいかわらずのようで。 本文では
xmlrpc.php をリネームする
テーマで add_filter() を設定する
が示されてますが、他にもこんなのが。
WordPressの16万サイトが大規模攻撃の踏み台に、「Pingback」機能悪用 (ITmedia, 3/13)
DoSの踏み台にされているJPドメインのWordPressをまとめてみた (piyolog, 3/13)
》 震災と同じく3年が経過したシリア危機。すでに14万人以上が犠牲になったが、今も殺戮は続いている (黒井 文太郎 / Yahoo, 3/11)
STAP細胞作製に関する実験手技解説の発表について (理研, 3/5)
「STAP細胞 TCR再構成は無かった」という話の衝撃 (ka-ka_xyzの日記, 3/5)、 ちょっと頭を冷やした状態で改めて改めてSTAP細胞について(結論:よく分からん) (ka-ka_xyzの日記, 3/8)
共著者の 1 人である若山照彦教授 (山梨大学)、論文の撤回を提案
STAP細胞「確信なくなった」 (NHK, 3/10)
STAP論文撤回提案…共著教授「疑問点多い」 (読売, 3/11)
写真が全く同じでショック…STAP論文共著者 (読売, 3/11)
——論文の撤回を著者に求めた理由は。
「小保方リーダーの博士論文の写真をネット上で見たが、今回のネイチャー論文の写真と全く同じものに見えた。ショックを受けた。STAP細胞の根幹にかかわる大事な所だった。論文を信じられなくなった」
(中略)
——写真を検証し直すということか。
「データが正しくても、これだけミスがいっぱいあるので、信用性が下がった。誰もが信頼できる素晴らしい論文にするために1回取り下げるべきだ」
STAP細胞の論文の問題について (山梨大学生命環境学部生命工学科 教授 若山 照彦, 3/10)
しかし本論文に関して様々な疑問点が指摘されている今日、私はSTAP細胞について科学的真実を知りたいと考えております。そこで私は、先に共著者より提供され、キメラマウスの作製実験に用いたSTAP幹細胞を所有していますので、この細胞を公的第三者研究機関に提供し、詳細な生化学的分析を依頼する事を決断しました。
分析結果は速やかに公表致します。
STAP関連の細胞など第三者が検証へ (NHK, 3/11)
若山教授関連:
「感動で全身が震えた」 新型万能細胞「STAP」 若山照彦・山梨大教授に聞く (産経, 2/17)。発表時のもの。
小保方晴子「涙の電話」のその後。STAP細胞捏造疑惑の背景を考える (アメーバニュース, 3/11)。文藝春秋 4 月号では「STAP細胞捏造疑惑に答える 小保方さんがかけてきた涙の電話」というインタビュー記事を載せているそうだ。 そういう人が撤回を提案している。
新たに画像酷似の指摘「根幹揺らぐ」 STAP細胞論文 (朝日, 3/11)
STAP細胞論文の調査について (理研, 3/11)。調査を開始。
一方、調査中ではあるものの、論文の信頼性、研究倫理の観点から当該Nature誌掲載の論文(2報)について論文の取下げを視野に入れて検討しています。
》 中国の防空識別圏 政府がICAOに書簡 (NHK, 3/11)、 国際民間航空機関(ICAO)第201会期理事会 (外務省, 3/11)。ICAO に提出したのは、あくまでジェネリックな話。
この書簡の内容は,自国のFIRの外側にある民間航空の運航を指示又は制限する権限が各国にあるのかを問うものです。
》 「NSAはインターネットの未来に火を放っている」:スノーデン氏、SXSWで語る (CNET, 3/11)。South by Southwest だそうです。
iOS 7.1 公開。41 件のセキュリティ欠陥を修正。
Wireshark 1.10.6、1.8.13 公開。計 4 件のセキュリティ欠陥を修正。
Wireshark 1.10.6 Release Notes (Wireshark, 2014.03.07)
Wireshark 1.8.13 Release Notes (Wireshark, 2014.03.07)
APPLE-SA-2014-03-10-2 Apple TV 6.1 (Apple, 2014.03.10)。31 件のセキュリティ欠陥を修正。
ANAマイレージクラブのデフォルトパスワード (2000.05.01)
ANA も攻撃された模様。
ANAマイレージクラブ特典「iTunesギフトコードへの交換サービス」一時停止と会員パスワード変更のお願い (ANA, 2014.03.10)。パスワードの変更を呼びかけるも、選択できるのは数字 4 桁限定のままの模様。
ANAも不正アクセスでマイル交換被害 iTunesギフトへの交換停止とパスワード変更を呼びかけ! (traicy, 2014.03.10)
全日空のマイル ギフト券に勝手に交換 (NHK, 2014.03.11)
ANAマイル、不正交換被害 65万円分奪われる (朝日, 2014.03.11)
ANAマイレージクラブへの不正ログインで112万マイルが詐取、住所なども閲覧可能に (日経 IT Pro, 2014.03.11)
徳丸 浩 @ockeghem さんのツイート:
ANAは、今になってパスワード変更要請するのではなくて、JALの事件があったときに「いつ事件があってもおかしくないので、今のうちにマイルを消費しておいてください」と呼びかけるべきだったな。僕はANAのマイルがあったので食べ物を頼んだ…あれ、早めに食べないとなw
— 徳丸 浩 (@ockeghem) 2014, 3月 11》 米の地下核廃棄物貯蔵施設で放射能漏れ事故(大貫 康雄) (NO BORDER, 3/4)
》 エストニアのトーマス・イルヴェス大統領来日 (3/5〜8)
イルヴェス・エストニア大統領の訪日 (外務省, 3/4)
「侵略」とロシアを非難 来日中のエストニア大統領、領土問題にも言及 (産経, 3/6)
サイバー攻撃対処でエストニアと協力へ (NHK, 3/7)
シンガポールでビットコイン取引所の経営者が不審死、自殺か (ロイター, 3/6)。オータム・ラドキー氏の件、「死因に不自然な点があるとして捜査を開始した」そうで。事件性はないという話だったのに……。
Mt.Goxのハックで、Bitcoin残高と顧客口座残高が暴露か (techcrunch, 3/10)
2人が盗難パスポートで搭乗か—不明のマレーシア機の捜索続く (ウォール・ストリート・ジャーナル日本版, 3/9)
「即時送信ブラックボックス」議論再燃か マレーシア機不明 (ウォール・ストリート・ジャーナル日本版, 3/10)
不明のマレーシア機、米半導体フリースケールの社員20人搭乗 (ロイター, 3/10)
》 デタラメ道をまい進する、大阪府警 無実の人をでっちあげ、立件すべき事件はほったらかし (いまにしのりゆき 商売繁盛でささもって来い!, 3/4)。 <大阪府警>相次ぐ誤認逮捕 なぜ捜査尽くさぬ (毎日 / Yahoo, 3/4) に関する現場の声。
タイトルを見て、
「なぜ捜査尽くさぬ」
とあるが、尽くさへんのが、当たり前になりつつあると、
知り合いの警官はいうてる。
さらに、大阪府警の刑法犯未計上、数万件か…5年間で (読売, 3/4) と、現場の声を紹介。
もし、計上してしまうと、事件の総数が増えてしまう。
その多くが検挙できへん。
ということは
検挙率が落ちてしまう⇒出世に響く⇒計上せずごまかす
こんなことが、当り前にように行われていたというなんやろう。
》 佐村河内守氏が記者会見「悪いウワサ、間違っている」 間違ってるんはアンタやないか? (いまにしのりゆき 商売繁盛でささもって来い!, 3/7)
関連: 佐村河内さんの弁護士が辞任したワケ 「謝罪のタイミングをめぐり意見が分かれた」 (弁護士ドットコム, 3/7)、 佐村河内さんが「新垣さんを名誉毀損で訴える」 裁判になったときのポイントは? (弁護士ドットコム, 3/8)
》 イチエフの中央制御室公開でわかったTEPCOに毒されるマスコミ (いまにしのりゆき 商売繁盛でささもって来い!, 2/28)
テレビ朝日のニュースでは、
<事故があったと信じられんほど中央制御室はきれい>
そんなもんマスコミ来るから、きれいにしてみせてるねんって。それが原子力ムラやがな。
(中略)
ある作業員は言うとる。
「イチエフにマスコミや政府のえらいひと、来ないでほしい。その1週間ほど前から、掃除ばかっりやらされる」
》 Programmatic Boolean Simplification and ClamAV Signatures (ClamAV, 3/5)
》 「RSA Conference 2014」基調講演の悲喜こもごも 火消しで手いっぱいのRSA、スノーデンがかけた呪いの影響は? (ascii.jp, 3/5)
》 文化庁、違法DL経験者など調査、刑事罰化で抑止効果、正規流通への影響は不明 (Internet Watch, 3/7)
文化審議会著作権分科会(第39回) (文化庁, 3/5)
文化審議会著作権分科会 (文化庁)
》 標的型攻撃キャンペーン「Siesta」を確認 (トレンドマイクロ セキュリティ blog, 3/10)
》 ウルトラマン、マレーシアで発禁 イスラム教義反したか (朝日, 3/8)
「ウルトラマンは多くの子どもたちに偶像崇拝されている。アラー(神)と同一視することはイスラム教徒の青少年を混乱させ、信仰を損なう」
神の権威を脅かしてしまった模様。
》 @wiki、ユーザーID・パスワードが流出。ページの改ざん被害も (Internet Watch, 3/9)、 【お詫び】ユーザ情報流出に関するお知らせ (@wiki, 3/9)。関連:
NurseAngelの日記: atwikiがなんかハクられた? (slashdot.jp, 3/9)、情報が色々と錯綜していて、まとめも機能してないのでここに補足しようか (slashdot.jp, 3/9)。個人的には、これがいちばんわかりやすかった。
【速報】atwikiのサーバにヤバイ物置かれてる件 (2ch.net, 3/8)
【アットウィキ/atwiki】@wikiについて語る Part 8: #475 以降 (2ch.net, 3/8)、#498 (2ch.net, 3/9)、 #836 (2ch.net, 3/9)
http://megalodon.jp/2014-0309-0211-14/www50.atwiki.jp/_cache/dicjs/.php?%2F
サーバの中身を無認証で操作可能な PHP シェルが設置されていた、ということみたい。
》 恐竜など大量絶滅、強い酸性雨が原因か 小惑星衝突後 (朝日, 3/10)
》 サイバー特別捜査官:京都府警が全課に 全国初 (毎日, 3/8)
特別捜査官に任命するのは、府警内部のサイバー犯罪に関する検定に合格した男女15人。平均年齢は約35歳で、階級は警部補や巡査部長。捜査1課、捜査2課のほか、交通捜査課や外事課、少年課など刑事、交通、警備、生活安全各部の計13課に配属する。サイバー犯罪対策課の捜査現場に同行するなどして経験を積み、他の捜査員の指導にも当たる。
そうしなきゃいけないほど「サイバー犯罪」がふつうになった、ということだよなあ。一方で、サイバー犯罪対策課はさらなる高度化が求められるんだろうなあ。
ポリス下院議員、Bitcoin禁止要請に対抗して米ドルの禁止を求める (techcrunch, 3/6)
ビットコイン:取引所破綻から1週間…社内データ次々流出 (毎日, 3/6)
必然だったビットコイン騒動 原点は20年前に (日経, 3/6)
Flexcoin 方面
Bitcoinの銀行がハッキングで6300万円相当のBitcoinを盗まれ即時閉鎖 (gigazine, 3/5)
加フレックスコインがハッキングでビットコイン消失、サービス停止 (ロイター, 3/5)
ビットコイン取引所トップが死亡=シンガポール (時事, 3/6)。ファースト・メタのオータム・ラドキー CEO。
》 Bitcoin 発明者 Satoshi Nakamoto 氏の正体、遂に明らかに?
本物!? Bitcoin作者「Satoshi Nakamoto」独占インタビューを米Newsweekが掲載 (ascii.jp, 3/7)
記者が実際に同氏宅を訪問したとき、対応に出た本人はひどく警戒する一方で、Bitcoinの作者であることを認めたという。だがSatoshi Nakamoto氏は、すでにBitcoinは同氏の手を離れており、それを受け継いだメンバーらが責任者となっていると述べ、実際の取引や作業に関わっている人間とは一切接触がないと、その関わりを強く否定している。つまり、根本部分の開発を行なった作者であることは認めたものの、すでに自身は無関係だとコメントのみを行なって、それ以上については語らなかったようだ。事実そうなのだろう。
ビットコインの生みの親、Satoshi Nakamotoは本名だった! Newsweekがスクープ 本人はロスアンゼルス近郊に住む鉄道ヲタ (Market Hack, 3/7)
ビットコインの事についてグッドマン記者が質問した途端、ナカモト氏は口を閉ざし、電話に出なくなりました。そこでグッドマン記者はナカモト氏の弟、アーサー・ナカモト氏にコンタクトし、アーサー氏から兄に関する情報を聞き取りました。
「兄は素晴らしい知能を持った人で、数学やコンピュータに長けています。でも人見知りするタイプで、仕事も軍関係の機密のことをやっていて、経歴のすくなからぬ部分が空白で、自分も彼が何をやっていたのか知らないのです」
Bitcoinの発案者、Satoshi Nakamoto氏に直接取材---Newsweek誌の報道 (日経 IT Pro, 3/7)
ビットコイン考案者・ナカモト氏を発見? カリフォルニア在住の64歳 米誌報道 (ITmedia, 3/7)
これは本物のサトシ・ナカモトなのか? (techcrunch, 3/7)
ビットコイン考案者の「ナカモト」氏か、日系人男性が関与否定 (ロイター, 3/7)
ナカモト氏の周囲の人たちはビットコインなど知らない (ウォール・ストリート・ジャーナル日本版, 3/7)
その後、ニューズウィークがナカモト氏と特定した人に似た男性が家から出てきて、記者たちに近づき、少し話すからすし屋で「高価な」ランチをおごってくれと言った。記者たちの多くは冗談だと思った。AP通信の記者が食事をおごると申し出ると、2人は人々をかき分けて、APの車で行ってしまった。ただ、その前に彼は「私は何の関係もない」と言っていた。
記者たちはナカモト氏を乗せたAPの車を追って、このテンプルシティーの街中を移動した。それは長い、スローモーションのようなカーチェースだった。2人はすし屋からまた車で走り出し、記者たちは追いかけ続けた。2人は街中を30分走り、そのあとには記者たちの車が続いた。2人の車はロサンゼルスの高速道路に入り、ダウンタウンを走り、AP支局に到着した。ナカモト氏はここでもビットコインには関係がないとしていたが、AP通信にだけ話をすることに同意した。
Bitcoin発明者「中本哲史」として取材攻勢を受けている人物は何者か? (gigazine, 3/7)
》 FreedomPopが完全暗号化で支払いもBitcoinで行うウルトラプライバシーなスマートフォンSnowden Phoneを発売 (techcrunch, 3/5)。なんちゅう名前だ……
》 海の向こうの“セキュリティ” 第90回 Windowsは非管理者権限でログオンしていればどの程度安全か? ほか (Internet Watch, 3/4)
これは、米セキュリティベンダーのAvectoが、2013年にMicrosoftが公開した脆弱性情報全333件を分析したもので、調査レポートによれば、これらの脆弱性のうち60%が、管理者権限のないユーザーでリスクを軽減(mitigate)でき、さらに、最も深刻な「緊急(Critical)」レベルの147件に絞れば92%が軽減できるとしています。
また、Windows OSに限定すれば「緊急」レベルの脆弱性の96%が軽減され、Internet Explorerについてはレベルに関係なく100%すべての脆弱性が軽減できるという結果が出ています。
》 『失望』大統領と『逆ギレ』総理、本当はお互いの顔さえ見たくなかった「オバマ来日」決定までの全内幕 (現代ビジネス, 3/3)
》 How public services like Amazon AWS, DropBox, Google Project/Code & Google ShortURL got abused to infect malware (Malware Must Die!, 2/23)
》 Mapping Hacking Team’s “Untraceable” Spyware (Citizen Lab, 2/17)
Hacking Team advertises that their RCS spyware is “untraceable” to a specific government operator. However, we claim to identify a number of current or former government users of the spyware by pinpointing endpoints, and studying instances of RCS that we have observed. We suspect that agencies of these twenty-one governments are current or former users of RCS: Azerbaijan, Colombia, Egypt, Ethiopia, Hungary, Italy, Kazakhstan, Korea, Malaysia, Mexico, Morocco, Nigeria, Oman, Panama, Poland, Saudi Arabia, Sudan, Thailand, Turkey, UAE, and Uzbekistan. Nine of these countries receive the lowest ranking, “authoritarian,” in The Economist’s 2012 Democracy Index.5 Additionally, two current users (Egypt and Turkey) have brutally repressed recent protest movements.
》 イオン、魚介類の取り扱いが大きく前進!「持続可能な調達原則」を発表 (グリーンピース, 3/3)
》 2014年3月の呼びかけ: 経営者・マネジメント層向け 「 組織内部の不正行為にはトップダウンで、組織横断の取り組みを 」 〜現状チェックと対策ポイントの見直しで効果的に内部不正を防止〜 (IPA, 3/4)
》 2013年下半期 Tokyo SOC 情報分析レポート 公開 (IBM, 3/5)
》 アダルト動画と引き換えに別アプリをインストール、危険なアプリ出現 (日経 IT Pro, 3/4)
》 MVNO普及を妨げているのは高額キャッシュバック? 白熱したMVNO2.0フォーラム (日経 IT Pro, 3/6)、落合弁護士のコメント
記事では、本人確認の在り方も取り上げられていて、この点も興味深いのですが、IP電話が普及してくれば匿名でいくらでも通話できてしまう余地が出てきますから、善良な人相手に必死に本人確認をやる、悪事を働こうとする者は様々な抜け道を簡単に通り抜けてしまうのでは、ビジネスチャンスも阻害され制度としていかがなものかということになります。前に某全国紙の取材でも言ったことがありますが(記事でも上記のように指摘されていますが)、海外で入手したsimを日本でローミングして通話等に使うということは簡単にでき、日本からクレジットカードで追加オンラインチャージもできますから、日本国内だけで厳格な本人確認をするということは、実際には無意味なことになってきている現状があります。グローバルな中の日本、そこでの犯罪や悪用防止のために、どこで線を引きその中で何を確実にやるかを、整理して考えて直してみる必要はありそうです。
》 「ネタバレ・まとめサイト」に出版社動く 警告なく法的手段とる可能性も (ITmedia, 3/6)
JVN から:
JVNVU#95919136: Synology DiskStation Manager にアクセス制御不備の脆弱性 (JVN, 2014.01.08)
JVNVU#97152032: Synology DiskStation Manager に認証情報がハードコードされている問題 (JVN, 2014.02.28)
JVNVU#93289336: Serena Dimensions CM web client に複数の脆弱性 (JVN, 2014.03.06)
Synology NAS を狙う scan が増えているそうです。
脆弱性が存在するNAS の探索と考えられる宛先ポート5000/TCP に対するアクセスの急増について (@police, 2014.03.05)
TCP/5000 - The OTHER UPNP Port (SANS ISC, 2014.03.05)
Port 5000 traffic and snort signature (SANS ISC, 2014.03.06)
緊急 x 2、重要 x 3。IE あり、Silverlight あり。要再起動。
GnuTLS に重大な欠陥。証明書検証に欠陥があり、特定の条件においてニセの証明書を本物だと認識してしまう。Red Hat によるソースコード監査により発見。GnuTLS 3.2.12、3.1.22 で修正されている。また 2.x 用の patch が公開されている。
GnuTLSに脆弱性、主要なLinuxディストリビューションに影響 (ITmedia, 2014.03.06)
GnuTLS Releases Security Update (US-CERT, 2014.03.05)
Critical crypto bug leaves Linux, hundreds of apps open to eavesdropping (arstechnica, 2014.03.04)
RHSA-2014:0246-1、 RHSA-2014:0247-1 (Red Hat, 2014.03.03)
mod_dav_svn が DoS 攻撃を受ける欠陥 CVE-2014-0032 を修正。
Apache Subversion 1.8.8 released (apache.org, 2014.02.20)
Apache Subversion 1.7.16 released (apache.org, 2014.02.26)
RHSA-2014:0255-1 (Red Hat, 2014.03.05)
JVNVU#93097036: Blue Coat ProxySG に脆弱性 (JVN, 2014.03.03)、Changes to ProxySG local users are delayed (Blue Coat, 2014.02.21)。認証情報の変更から反映までに時差があるそうで。CVE-2014-2033。
ProxySG 6.5.4 で修正されている。6.4 以前用の修正が出る予定があるのかどうかは不明。
駅カメラの顔認証追跡実験、反発相次ぐ JR大阪駅 (朝日, 3/5)
顔認証:大阪駅ビルでの実証実験 市民抗議でめど立たず (毎日, 3/6)
しかし、今年1月6日に計画が新聞で報じられると、JR西には「勝手に顔を撮ってほしくない」「データを何に使うのか」などの抗議や問い合わせが数件寄せられたという。これを受け、機構は有識者による第三者委員会を設けて実験手法について検討することを決めた。しかし、打診した有識者に断られるケースが重なり、人選が難航しているという。機構の能見正・ネットワーク研究本部統括は「批判を受けている以上、予定の開始時期にこだわらず、丁寧に議論していただく必要がある」とし、4月開始を事実上断念することを明らかにした。
大阪・ビル顔認証:通行人「気持ち悪い」 JR西でも賛否 (毎日, 3/6)
》 通り魔事件の中心でヤフーチャット万歳を叫ぶ。 なぜヤフーチャット……。
任意同行時に「ヤフーチャット万歳!」 柏市通り魔事件容疑者の「奇行」 (J-CAST, 3/6)
柏の連続通り魔:被害者と同じマンションの24歳男逮捕 (毎日, 3/6)
柏の連続通り魔:取材に「犯人は笑いながら…」と容疑者 (毎日, 3/6)
柏通り魔:任意同行求められ「チェックメート」 (毎日, 3/6)
》 PC 遠隔操作事件関連 (検察は人質司法が大好き)。 東京高裁が保釈を決定したところ、検察が特別抗告して阻止。 しかし書類に不備があり、やっぱり保釈。
【PC遠隔操作事件】保釈決定は出たが… (江川 紹子 / Yahoo, 3/4)
これに対し検察側は、最高裁に特別抗告し、その判断が出るまでの間、高裁に保釈の執行停止を求めた。高裁は、検察側の請求を認め、保釈の執行を停止。●●氏の同日中の保釈はなくなった。
PC遠隔操作事件の●●被告 諸悪の根源東京高裁が保釈をひっくり返す (いまにしのりゆき 商売繁盛でささもって来い!, 3/4)
PC遠隔操作:●●被告の保釈許可 東京高裁 (弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 3/4)
検察官が特別抗告したそうですが、こういった身柄の問題で、検察官が特別抗告までするのは、異例中の異例でしょう。私は、この世界に入って四半世紀たちますが、高裁で保釈許可になった被告人について、検察官が特別抗告までしたという話を聞くのは初めてです。それだけ、この事件への、保釈による影響を危惧しているのだろうと思いますが、立証に自信がないのだろうか、法廷で自信ありげに振る舞っている割には、えらく弱気だな、とも感じますね。
前田恒彦 @maedatsunehiko さんのツイート:
PC遠隔操作事件で保釈へ。検察が高裁に対する保釈執行停止の申立てを高検検事名で行うべきところ、地検検事名で行うという大失態。公判担当副部長は高検地検併任であり、地検検事であると同時に高検検事でもあるのだが、申立書に記載ミスでもあったか。関係者の責任が問われるべき重大な過誤事案。
— 前田恒彦 -元特捜部主任検事のつぶやき- (@maedatsunehiko) 2014, 3月 5Shoko Egawa @amneris84 さんのツイート:
高裁が保釈認める→地検が特別抗告と執行停止申立→高裁が執行停止→高裁がミスに気づく→高裁が地検に連絡→高検が慌てて特別抗告と執行停止申立→高裁が地検の申立に関する執行停止決定を取り消す→高裁は東京高検申立の執行停止申立について検討ちぅ←イマココ
— Shoko Egawa (@amneris84) 2014, 3月 5【速報】東京高裁は高検の申し立てに対し、執行停止の職権発動をしないことを決めた。●●被告は本日中に保釈されることになる。
— Shoko Egawa (@amneris84) 2014, 3月 5パソコン遠隔操作事件で検察の特別抗告に弁護士から異論相次ぐ ネットでは「中世ジャップランド」の声 (ガジェット通信, 3/5)。うまいこと言うなあ。
保釈後記者会見。
PC遠隔操作事件:●●被告保釈 会見で無罪訴え (毎日, 3/5)
PC遠隔操作事件の●●●●被告が保釈 「とにかく出てこれてよかった」 (IWJ, 3/5)
》 ショートカットに気をつけろ!進化する標的型攻撃の脅威 (日経トレンディ, 2/27)
今回のような攻撃の対策としては、「ショートカットファイルは実行形式ファイルと同様に危ない」という認識を持つことが第一。この認識がないと、添付されていたのがショートカットファイルであることに気付いても、「間違えて送ってきたな」などと思って、ダブルクリックしてしまう恐れがある。
》 誤警告情報:スマートスキャンパターンファイル:TROJ_MOSERAN.BMC (トレンドマイクロ, 3/5)。スマートスキャンパターンファイル14126.007.00〜14126.011.00 で C:\WINDOWS\system32\ieapfltr.dll を誤検出。 14126.012.00 で修正。
》 ファイル共有ソフトによる著作権法違反に注意〜警察庁が33人を検挙 (so-net セキュリティ通信, 3/4)
》 日本の電気通信事業者と「通信の秘密」最新動向 (Geek なぺーじ, 3/5)、 「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会第一次とりまとめ」(案)に関する意見募集 (総務省, 3/4)
》 田村ゆかり「永遠の17歳」騒動 (山本 一郎 / Yahoo, 3/3)。これがリアルですから。
》 三井住友銀ネットバンクにはないものねだりをしているわけではありません (栗原潔のIT弁理士日記, 3/2)
》 30万台以上のワイヤレスルーターがパスワードや設定を変更するハッキング攻撃を受けていることが判明 (gigazine, 3/4)
》 「SHODAN」を正しく使おう——IPAがレポート公開 (@IT, 2/27)
》 サイトの不正なハッキングをいち早く見つける 3 つの方法 (Google ウェブマスター向け公式ブログ, 2/26)
》 ようやく! アップルがTouch IDのセキュリティについて詳しく説明してくれたよ (gizmode, 3/3)
》 2013年のタブレット販売台数は1億9500万台。Androidがシェア62%で首位の座を奪取 (techcrunch, 3/4)
》 「Windows XPは終了しました」、毎月9日にWindows Updateで繰り返し通知 (Internet Watch, 3/3)。なんか最近ウイルスに感染したみたいで、こんな表示が……なんてレポートが上がってくるかなあ。
》 袴田事件 再審なるか 「無実」の新証拠続々 (東京, 3/4)。関連:
裁かれるものは死刑囚か、裁判か 袴田事件・第2次再審請求、小川秀世弁護士に聞く (JBpress, 2013.12.30)
袴田事件「本当は見覚えなかった」 刃物店員の証言誘導か (東京, 2/24)
死刑判決下した元判事が再審求め上申書 袴田事件 (中日, 2/26)
ロシアのハッカー、破綻したMt. Goxのソースコードと顧客データを入手したと主張 (techcrunch, 3/4)。 ソースとされているもの: http://pastebin.com/W8B3CGiN。 会話ログとされているもの: http://pastebin.com/cbA09WwA。
Bitcoin取引所「Mt.Gox」がハックされて20GB分の顧客情報などが流出 (gigazine, 3/4)
【ビットコイン】Mt.Goxと銀行員の会議音声データが流出していると話題に「円満なかたちで口座は解約してほしい」 (ロケットニュース24, 3/4)
Bitcoin自体が悪なのか—関係者が語ったMt.Goxの輪郭 (techcrunch, 3/4)
Bitcoin取引所は今後も狙われる、セキュリティ企業が指摘 (日経 IT Pro, 3/3)
》 平成25年中のサイバー攻撃の情勢及び対策の推進状況について (警察庁, 2/27)
》 平成25年中の出会い系サイト及びコミュニティサイトに起因する事犯の現状と対策について (警察庁, 2/27)
》 【関西の議論】 「かわいくない?」の「?」忘れて送信で人間関係悪化…「LINE」の便利さと怖さ、高校生の依存度高く (産経, 3/2)
》 「受験料制度に対する、厚労省から中止を求める行政指導」報道について (ドワンゴ, 3/3)
弊社見解
- 入社採用試験に際して1人の受験生が100社以上もエントリーしている状況が正常であるとは言い難く、受験生、企業の双方にも大きな負荷がかかっておりこうした状況を解消すべきと考えています。
- お金を払える人だけが採用試験を受けられることで、収入格差によって就職の機会が奪われる可能性があるという指摘については否定しませんが、現在の弊社の受験料2,525円が収入格差により就職の機会を奪うほどの高額であるとは認識していません。また、将来的な可能性ではなく、現時点においても地方に在住する学生は交通費などの経費負担が大きいため首都圏の学生と比較して金銭的な理由からも就職の機会を奪われている状況にあると考えています。弊社が一都三県(東京都、神奈川県、埼玉県、千葉県)からのみ受験料を徴収するのは、この格差を多少なりとも軽減する狙いです。
この記事に関連して、本年より弊社(ネットエージェント)も、リクナビやマイナビに登録せず、知ってもらっている方からの応募のみとしました (まっちゃだいふくの日記) そうです。
》 視点・論点 「食品防御のすすめ」 (NHK 解説委員室, 2/26)
注意喚起情報: 正規のソフトウェアのアップデートで、不正なプログラムが実行される事案について (2014.01.24)
もんじゅの件、GOM Player であることが公式に判明。
コンピュータウイルス感染に関する調査結果について (日本原子力研究開発機構, 2014.02.28)
もんじゅPCウイルス 韓国の動画ソフト更新で感染 福井 (産経 / Yahoo, 2014.03.01)
原子力機構はウイルスに感染したパソコンを廃棄。再発防止策として、同ソフトをインストールしているパソコンの数を300台程度から約40台にまで減らした。
0 じゃないんですね……。
Chrome 33.0.1750.146 公開。19 件のセキュリティ欠陥が修正されている。
JVNDB-2014-001542: Python の Modules/socketmodule.c の socket.recvfrom_into 関数におけるバッファオーバーフローの脆弱性 (JVN, 2014.03.04)。Python 3.4rc1、3.3.4、2.7.7 で修正。 3.4rc1 と 3.3.4 はリリース済だが、2.7.7 はまだ。 詳細については Issue20246: buffer overflow in socket.recvfrom_into (Python.org) を参照。
FFmpeg 2.1.4 "Fourier" (FFmpeg, 2014.02.24)。 CVE-2014-2099 CVE-2014-2098 CVE-2014-2097
Ukrainian Navy flagship takes Russia’s side - report (RT.com, 3/1)。ウクライナ海軍旗艦ヘトマン・サハイダチヌィはロシア海軍旗を掲げた。
Ukrainian warships voluntarily leave Sevastopol: sources (RT.com, 3/2)。ウクライナ黒海艦隊約 10 隻が独自判断でセバストポリを出港、オデッサに向かったが、何隻かは「故障のため」に戻った。
Bitcoin投資に先陣を切った投資会社が多額の損失を出したことが判明 (gigazine, 3/3)
》 Mr. Abe's Dangerous Revisionism (NYTimes, 3/2)、 NewYork Times 3月2日の記事から (内田樹の研究室, 3/3)。「安倍氏の危険な歴史修正主義」。 安倍総理には歴史修正主義者であるというレッテルがベッタリ貼りつけられました。自業自得だけどな。
別翻訳: ニューヨークタイムズ社説: 安倍氏の危険な修正主義(和訳) Japanese Translation of New York Times Editorial "Mr. Abe's Dangerous Revisionism" (Peace Philosophy Centre, 3/4)
》 「My SoftBank」で不正アクセス、344件の顧客情報が漏洩 (日経 IT Pro, 2/28)
お客さまへのMy SoftBankパスワード管理のお願いと 不正アクセスへの対応について (ソフトバンクモバイル, 2/28)
ソフトバンクでiTunesコード不正購入の被害に遭った方まとめ (togetter, 3/2)
My SoftBankで不正ログイン、糞仕様のせいでユーザーがiTunesコード不正購入の被害に遭う事案が発生 (No!SoftBank, 3/1)
こちらのサイトにもある通り、暗証番号の入力が必要になるはずです。
では、今回の事例では暗証番号まで漏洩していたという事でしょうか?
・・・しかし。ソフトバンクはこの可能性を否定するとんでもない仕様を用意しています。
何と、暗証番号の入力を省略する設定があるのです。
》 1月の国内フィッシング事情:ネット銀行のフィッシング一時休止〜今週再開 (so-net セキュリティ通信, 2/28)
》 ログ相関分析でセキュリティ問題を検知/分析、日本IBMがCSIRT支援サービス (日経 IT Pro, 2/27)
》 Mixiの不正ログインでつぶやかれたURLについて調べてみた。 (piyolog, 2/28)
》 焦点:南シナ海で狭まる「中国包囲網」、友好国マレーシアも態度硬化 (ロイター, 3/1)
》 吉岡秀隆vs三浦友和 特捜警察の闇を描くWOWOWドラマ『トクソウ』に出演 (マイナビニュース, 3/3)。原作は由良秀之こと郷原信郎氏の「司法記者」。
》 NHK報道で追い詰められた武田薬品 (郷原信郎が斬る, 3/3)
今回、NHKが報じている武田薬品の問題は、臨床試験データの改ざんなどというややこしい問題ではない。論文で発表された臨床試験のデータを、一部、病気の発症を抑える効果が高くなるようデータを書き換え、研究の結果と異なるグラフを作り、事実に反する広告宣伝を行ったという極めて単純な話だ。報道の通りだとすると、それが社内のどのレベルまで関与して行われたかは別として、武田側に誇大広告の薬事法違反が成立することは否定し難いのではないか。
(中略)
ディオバンもブロプレスも、いずれも、売上1000億円を超えるARB高血圧治療薬である。前掲ブログ記事でも述べたように、ディオバンについては、臨床試験でデータ改ざんが行われたことが明らかだとは言え、ノバルティス社内部の広告宣伝を行う側でデータ改ざんを認識していたことの立証は容易ではなく、刑事立件は相当に困難である。そのような誇大広告事件について敢えて刑事告発を行った厚労省にとって、論文のデータと異なる広告宣伝を行ったという、弁解の余地のない誇大広告について、公訴時効の問題がクリアされるのであれば、刑事告発を回避する選択肢があるとは思えない。
スイスのノバルティス社と日本の武田薬品とで、差別的な取り扱い行った場合には、国際的な問題にも発展しかねないという問題もある。
》 米コカ・コーラの企業買収を葬った標的型攻撃、3年後に暴露された理由 (日経 IT Pro, 3/3)。関連:
電脳事変〜サイバーインシデント・レポート〜 vol.009 <「日経ITPro」での連載開始のお知らせ><「パソコン遠隔操作事件」は海外でどう報道されているか><まとめサイトに全滅の危機? 「2ちゃんねる」新体制の波紋>ほか (夜間飛行, 2/27)
電脳事変〜サイバーインシデント・レポート〜 vol.001 (夜間飛行, 2013.12.25)
aki さん情報ありがとうございます。
》 CODE BLUEにおいての講演資料 (JPCERT/CC, 2/27)
》 文字コードの脆弱性はこの3年間でどの程度対策されたか? (徳丸浩 / slideshare, 2/25)
》 徹底討論「嫌韓」なぜ、日本人はそんなに韓国が嫌いなのか 声に出して言いにくい「日本の大問題」第3回 辛淑玉×小針進×安田浩一 (現代ビジネス, 2/28)
》 PCを保有しているだけで放送受信料支払義務が生ずるとの見解が正しいとすれば (サイバー法ブログ, 2/28)
NHKの見解なのだが,仮にその見解が正しいという前提で考えると・・・
世界中全ての人が放送提供サービスを開始すれば良い。
NHKは,当然,世界中の人々に対して受信料を支払う義務が生ずるので,相殺によりゼロとなるはずだ。
》 「裁判の公開」は十分か? 法廷で「撮影」「録音」が認められない理由を考える (弁護士ドットコム, 2/24)
》 「適正な裁判や当事者の権利は二の次」 元裁判官が最高裁の「人事支配」を厳しく批判 (弁護士ドットコム, 2/28)。元裁判官・瀬木比呂志氏。
北京市、PM2.5で上から2番目の警報発令—6日連続 (ウォール・ストリート・ジャーナル日本版, 2/27)
中国・北京市当局は26日、微小粒子物質「PM2.5」の濃度の深刻度を示す4段階の警戒警報のうち上から2番目のオレンジ警報を出した。これで、6日続けての「オレンジ警報」の発令となった。多くの北京市民は、大気汚染がどの程度深刻になれば、最悪の「赤警報」に引き上げられるのだろうかと首をかしげている。 (中略) 中国版ツイッター「微博」のあるユーザーは、「通りに死体が並ぶようになって、ようやく赤警報が出されるのだろうか」と疑問を投げ掛けた。
北京のPM2.5濃度は「もはや核の冬」、研究者が警告 (gizmodo, 2/28)
北京の大気汚染:リアルタイム大気質指標(AQI)。 本日も「重汚染」だそうで。
中国 PM2.5による大気汚染悪化で農作物にも深刻な被害の予測 (NEWS ポストセブン, 3/2)
中国のPM2.5 大国には大国の責任 (東京新聞, 3/3)
PM2・5対策 国内発生の実態解明も不可欠 (愛媛新聞, 3/2)
中国の深刻な汚染に注目が集まり、越境への不安が高まっているが、実際の飛来状況はよく分かっていない。一方日本国内には、中国の汚染が問題視される前から、PM2.5を含む粒子の濃度の高い場所が数多くある。これまであまり目を向けられることのなかった国内発生に関しても詳しい調査を求める警告ととらえたい。
》 ウクライナ方面。 ロシア軍は既にクリミアを掌握した模様。
クリミア自治共和国 (ウィキペディア)
ウクライナ:ロシアが派兵 上院承認…クリミア保護目的 (毎日, 3/1)
クリミア、すでに露の支配下か 欧米メディア報道 (産経, 3/2 17:51)
グルジア侵攻の再現…「自国民保護」錦の御旗に (産経, 3/2 18:39)
クリミアのウクライナ軍、露側に付く動き…武器、住民管理下に (産経, 3/2 20:19)
クリミア市民「ロシア! プーチン」連呼 西部との溝深く (産経, 3/2 20:43)
ウクライナが予備役招集、「安全と領土の一体性を守るため」 (AFPBB, 3/2 20:19)
Russian military moves in Crimea are declaration of war, says Ukrainian PM (Guardian, 3/2 22:46)
ウクライナ:ロシア、軍事介入へ…米大統領は撤収要求 (毎日, 3/2 21:27)
ウクライナ:キエフ市民「ロシア介入」に不安 (毎日, 3/2 21:29)
ウクライナ:ロシアへの難民急増 (毎日, 3/2 21:30)。「ロシア連邦移民庁によると」。
ウクライナ:米露首脳協議、物別れ…軍事介入へ (毎日, 3/2 23:37)
新政権はや機能不全…東部でデモ頻発、第2野党は閣僚なし (産経, 3/2 23:18)
》 InterScan for Microsoft Exchange 11.0 にて確認された事象について (トレンドマイクロ, 3/1)。Exchange Server 2013 SP1 には対応してません。
RSAのCoviello氏に伺いたい質問 (エフセキュアブログ, 2/26)
'Obnoxious' RSA protests by DEF CON organizations, Code Pink draw ire (ZDnet, 2/26)
》 Update on Plugin Activation (Mozilla Security Blog, 2/28)
》 ツイートされた数の多い記事は実際に読まれているのか? (gigazine, 3/2)
ChartbeatのCEOであるTony Haile氏は2月上旬に「SNSでシェアされる記事と実際に記事を読んだ人の間には、相互関係がない」と発言しました。(中略) Chartbeatの主任データサイエンティストを務めるJosh Schwartz氏はThe Vergeの取材に対して、「Haile氏が意味しているのは、主にツイートについてでしょう。もちろん、Facebookのシェア機能もツイートと同様、記事を読んだ人の数との間に相互関係がない可能性も十分にありますが、最も読まれた記事と最もツイートされた記事の間に関係性がないことは確かです」と語りました。
》 中国:昆明29人無差別殺害…当局「独立派テロ」断定 (毎日, 3/2)、全人代控え習指導部に衝撃 昆明で無差別殺傷 (日経, 3/2)。よくわからんなあ。
最大級の取引所Mt.GOXが閉鎖、Bitcoinは大丈夫なのか? (日経 IT Pro, 2/28)。倒産する前に書かれた記事だと思う。
ビットコイン取引所のMt. Gox(マウント・ゴックス)が倒産 社長サンは「悲劇の当事者」 (Market Hack, 2/28)
BitcoinのMt.Goxが民事再生手続を申請 (gigazine, 2/28)
民事再生手続きを申請したMtGoxにまつわるトラブルと今後のBitcoin (gigazine, 3/1)
ビットコイン:「市場は崩壊」「最大の危機」…波紋広がる (毎日, 3/1)
ビットコイン:取引所破綻 警察「違法性は不明」 情報収集進める (毎日, 3/1)
MTGOXは民事再生手続きへ、Bitcoinと現金の流出先は追跡できるか (日経 IT Pro, 3/2)