Last modified: Thu Jun 9 11:53:05 2022 +0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
土地確保
ロッテ、THAADの敷地提供=米韓が配備加速、中国は報復か (時事, 2/27)
韓国軍 THAAD配備用地を確保=ロッテと交換契約締結 (聯合ニュース, 2/28)
いやがらせ継続中
THAAD「報復」が美術界にも飛び火? 韓中展示会が中止に (朝鮮日報, 2/22)
韓経:【社説】ロッテを人質にする中国のTHAAD圧力を糾弾する (中央日報, 2/22)
中国が韓流禁止令強化か 動画サイトへのアップも遮断 (聯合ニュース, 2/26)
中国 「THAAD」に報復 韓国からの輸入拒否も (毎日, 2/27)
》 SHAttered attack (SHA-1コリジョン発見) (IIJ-SECT, 2/27)、 SHAttered (shattered.it)。
今回のレポートでは SHA-1 コリジョン発見に至る理論的背景や実装方法が報告されていますが、意味のない 2 つのデータに対するコリジョンではなく、2 つの PDF ファイルのコリジョン、つまり意味のあるデータに対する SHA-1 コリジョンの事例が含まれています。 意味のない BLOB データに対するコリジョンではなく、意味あるデータに対する改ざん攻撃が露呈したことで大きなインパクトがある報告となりました。
実験対象がリアルですよ、と。
一方で、この攻撃を成功させる際には 2^63 SHA-1 処理程度の計算量が必要であると見積もられており、これは現時点で 6,500 個の CPU を 1 年間充当するほどのものです。 これを実現可能な範囲であると見るかどうかは判断が分かれますが、これだけコストをかけてコリジョンを計算するに値する攻撃対象は限られてきます。
SHAttered によると、GPU なら、 GPU 1個 × 110 年だそうなので、GPU 4 個入り箱 × 110 台なら 3 か月で ok の模様。本当に寿命なんだなあ。
》 Gmail APIでPGP/MIMEメッセージを送受信、Chrome拡張機能「E2EMail」 (やじうま Watch, 2/27)
》 「警告!!ご利用のマイクロソフトのプロダクトキーが何者かにコピーされています。」、マイクロソフトセキュリティチームをかたるメールが再び出回る (やじうま Watch, 2/27)
》 厚みわずか0.6mm、ノートPCのカメラに装着する開閉式カバーがIndiegogoで大人気 (やじうま Watch, 2/28)。これはよさげ。
》 廃棄依頼した「ハードディスク」がネットで売られ、生徒の氏名流出…法的責任は? (弁護士ドットコム, 2/28)
委託した側は何らかの責任を負う可能性はあるのか。
「単に依頼しただけでは足りず、最終的な処理の確認をしなければなりません。また、消去された事実の確認をデータ証明書をもって行う必要があります。単に報告を受けていただけでは足りないのです。
こうした義務を怠った結果、情報流出を招き、特定個人のプライバシーが侵害されて損害が生じた場合には、不法行為責任に基づく損害賠償責任を負う可能性があります」
》 SpaceXが2018年に2人の「乗客」をロケットで打ち上げて月周回旅行に送り出すと発表 (gigazine, 2/28)
》 「睡眠薬を糖尿病治療に使えると誤解与えた」 NHKガッテン! 番組HPで謝罪 (楊井人文 / Yahoo, 2/27)
》 「安保反対デモの規模小さくしたかった」と他人の娘の写真を無断転用したデマ投稿者、特定され示談で謝罪 (Buzzap!, 2/24)、 「反安保法案ママデモで、孫が熱中症で死亡」デマで、東京地裁がツイッター発信者情報開示命令 (NAVER まとめ, 2/23)
》 ヤマト運輸が荷受け抑制検討 ネット通販拡大で、労組が春闘で要求 (ITmedia, 2/24)
》 CDN企業Cloudflareのバグで、多数のサービスで機密データ流出の可能性 (ITmedia, 2/25)
》 研究室・サークルなどの“放置サイト”一掃に向け集中管理を、学術組織を狙ったサイト改ざん多発 (Internet Watch, 2/27)
一太郎 2010〜2016、一太郎 Pro / Pro 2 / Pro 3、一太郎 Government 6 / 7 / 8 等に 3 件の欠陥。jtd / xls / ppt ファイルの処理に欠陥があり、攻略 jtd / xls / ppt ファイルを開くと任意のコードが実行される。 CVE-2017-2789 CVE-2017-2790 CVE-2017-2791
発見者による詳細情報が公開されている。CVE-2017-2790 については、電卓が実行されるデモ動画も掲載されている。
TALOS-2016-0196 - Ichitaro Office JTD Figure handling Code Execution Vulnerability (Cisco's Talos Intelligence Group, 2017.02.24)。 CVE-2017-2789
TALOS-2016-0197 - Ichitaro Office Excel File Code Execution Vulnerability (Cisco's Talos Intelligence Group, 2017.02.24)。CVE-2017-2790
デモ画面など: Vulnerability Deep Dive - Ichitaro Office Excel File Code Execution Vulnerability (Cisco's Talos Intelligence Group Blog, 2017.02.24)
TALOS-2016-0199 - Ichitaro Word Processor PersistDirectory Code Execution Vulnerability (Cisco's Talos Intelligence Group, 2017.02.24)。 CVE-2017-2791
更新モジュールが公開されている。
[JS17001]「一太郎」を安心してお使いいただくために (ジャストシステム, 2017.02.24)
上記によると、更新後にバージョン表示がこれ以降になっていれば、更新成功らしい。
| 対象 | 種別 | バージョン表示 |
|---|---|---|
| 個人向け | 一太郎 2016 | 26.0.3 |
| 一太郎 2015 | 25.0.5 | |
| 法人向け | 一太郎 Pro 3 | 3.1.2 |
| 一太郎 Pro 2 | 1.0.15 | |
| 一太郎 Pro | 1.0.13 | |
| 一太郎 Government 8 | 3.1.2 | |
| 一太郎 Government 7 | 1.0.15 | |
| 一太郎 Government 6 | 1.0.13 | |
| 一太郎 2011 創/一太郎 2011 | 21.0.11 | |
| 一太郎 2010 | 1.0.1.13 | |
| 一太郎ガバメント 2010 | 1.0.1.13 | |
| 体験版 | 一太郎Pro 3 体験版 | 明記されていないが、多分 3.1.2 |
個人向け製品で維持されているのは 2015 以降だけみたい。 手元の一太郎 2011 は個人向け製品のはずなのだが、「法人のお客様向け」の更新モジュールを適用できた、みたい (無保証だと思う)。JUST オンラインアップデートには流れてこなかった。(2017 に更新するか……)
》 Googleがハッシュ関数「SHA-1」を破ることに成功、90日後に手法を公開予定 (gigazine, 2/24)、 グーグル、中核的な暗号技術「SHA-1」の解読に成功 (WSJ, 2/24)。10万ドルで ok だそうです。
Linux kernel 2.6.18 以降に欠陥。DCCP プロトコルの IPv6 実装に欠陥があり、メモリーの二重解放が発生。これを利用することで、local user による権限上昇が可能。
Linux kernel: CVE-2017-6074: DCCP double-free vulnerability (local root) (oss-sec ML, 2017.02.22)。数日後の PoC 公開が予告されています。
I'll publish an exploit in a few days, giving people time to update.
修正版 kernel パッケージが公開されているディストリについては、適用して再起動すればよい。公開されていない場合は、dccp を無効化するなどして回避する。
RHEL / CentOS: 6, 7 は修正版 kernel パッケージあり (https://access.redhat.com/security/vulnerabilities/2934281 を参照)。 RHEL / CentOS 5 はない。以下を実施 + 再起動で回避できる模様。
# echo "install dccp /bin/true" >> /etc/modprobe.d/disable-dccp.conf
ubuntu: CVE-2017-6074。12.04 LTS / 14.04 LTS / 16.04 LTS / 16.10 用など。 回避策としては、/etc/modprobe.d/blacklist-dccp.conf に以下を追加して再起動。
alias net-pf-2-proto-0-type-6 off
alias net-pf-2-proto-33-type-6 off
alias net-pf-10-proto-0-type-6 off
alias net-pf-10-proto-33-type-6 off
Debian: CVE-2017-6074。 jessie, wheezy 用出てます。
面さん情報ありがとうございます。
CVE-2017-6074 - 脆弱性調査レポート (ソフトバンク・テクノロジー, 2017.03.01)
》 5年間コードを書き続けたエンジニアが、新人に読んでもらいたい11冊+αを紹介する (エンジニアHub, 2016.12.27)
》 "生理痛を上司に告白"ブログに反響 徳永有美キャスターも「知ってもらうことは意味がある」 (Abema TIMES, 2/23)
GarageBand 10.1.6 で修正された件と同じ欠陥 CVE-2017-2374 が Logic Pro X にも。Logic Pro X 10.3.1 で修正。
》 熊本地震でプチ避難所に。停電時に3日3晩電気が使えたパナソニックの蓄電システムとは (家電 Watch, 2/21)。熊本地震で、というのは旧型機での実績。 新製品が出たそうで: 【住宅用】創蓄連携システム 「パワーステーションS」を発売 (Panasonic, 2/20)。169 万円。
》 ストップ詐欺被害!私はだまされない (NHK)。東京方面でやってる番組なのかな。
……「首都圏ネットワーク」 の 1 コーナーみたい。 同時間帯 (平日 18 時ごろ) の地方局でも、似たようなコーナーがあったりするようです。 Shibuya さん情報ありがとうございます。
APSB17-04 - Security updates available for Adobe Flash Player (2017.02.15)
MS17-005 - 緊急: Adobe Flash Player のセキュリティ更新プログラム (4010250) (Microsoft, 2017.02.22) 出ました。
Microsoft 2017 年 2 月のセキュリティ更新、問題発生により延期 (2017.02.15)
MS17-005 - 緊急: Adobe Flash Player のセキュリティ更新プログラム (4010250) (Microsoft, 2017.02.22) 出ました。
》 ラズベリーパイ屋外稼動キットを販売開始、間欠動作の採用で大幅な小型化を実現 (メカトラックス / PR Times, 2/21)。 太陽電池、蓄電池、充放電コントローラ、3G通信モジュール、電源管理モジュール、防水ボックス、ラズパイ本体。計 198,000円 + 税。
》 暗号化コミュニケーションのSignalにビデオ通話機能が加わる (techcrunch, 2/15)
》 海賊版コンテンツが検索エンジンで上位にこないよう対処する反海賊版協定にGoogle・Microsoftが合意 (gigazine, 2/21)
》 ドイツ連邦ネットワーク庁勧告: おしゃべり人形「カイラ」を破壊せよ
Bundesnetzagentur removes children's doll "Cayla" from the market (bundesnetzagentur.de, 2/17)
German parents told to destroy Cayla dolls over hacking fears (BBC, 2/17)
ネットに接続された「スパイ人形」の使用禁止、ドイツ (AFPBB, 2/18)
ネット接続のおしゃべり人形にハッキングのリスク、独当局が禁止 (ロイター, 2/21)
関連: ハローバービー
子どもと会話する「スマート」バービー人形がプライバシーを侵害する可能性 (gigazine, 2015.03.17)
現代のハイテク人形は、君の言葉を忘れない (Wireless Wire News, 2015.05.28)
会話するバービー人形にプライバシー侵害リスク?米消費者団体 (AFPBB, 2015.12.01)
》 Windows で出力されるセキュリティ イベントの一覧情報について (Ask the Network & AD Support Team, 2/13)
》 Update: Sysmon v6, Autoruns v13.7, AccessChk v6.1, Process Monitor v3.32, Process Explorer v16.2, LiveKd v5.61, and BgInfo v4.21 (Sysinternals Site Discussion, 2/17)。関連:
Microsoft、トラブルシューティングツール集“Sysinternals”を更新 〜「Sysmon」v6などを公開 (窓の杜, 2/20)
How to Go From Responding to Hunting with Sysinternals Sysmon (OneDrive)。RSAConference 2017 でのプレゼン資料。
Windows Sysinternals 更新情報 (2017 年 2 月) (山市良のえぬなんとかわーるど, 2/18)
》 アスクル倉庫火災、消火困難の一端は「ソーラーパネル」。 対火災という意味では、ソーラーパネルはやっかいなしろもののようで。
火災による影響について (アスクル, 2/17)
アスクル倉庫 再び小さな爆発 (NHK, 2/20)
消火活動が長期化している理由について、消防は建物の2階と3階には窓がほとんどなく、外からの放水が難しく、屋上にはソーラーパネルがあり、水をかけると、消防隊員が感電するおそれがあるため、直接、放水することができませんでした。
太陽光発電システム火災と消防活動における安全対策 (消防庁 消防研究センター, 2014.03)。 感電・落下のおそれ。パネルに邪魔されて消火が困難。 光がある限り発電し続ける (火災の光でも発電する)。 発電を止めるには完全遮光するしかないが、簡単ではない。 破壊する場合も感電のおそれあり。
火災のアスクル倉庫、内部はこうなっていた (日経ビジネス, 2/21)。最新鋭の設備のようなのだが、初期消火に失敗しているんだよなあ。
アスクル、下振れ恐れ 火災長期化 決算発表を延期 (産経 / Yahoo, 2/21)
》 中心視野を高解像度に撮影でき極小・低消費電力・高速処理を実現する3Dプリンターで作った極小カメラ「Compound microlens system」 (gigazine, 2/21)
周辺視野に比べて中心視野をより高解像度に撮影するという人間の目と同様の機能を持たせるのがCompound microlens systemのアイデア。
》 日本政府が国民にサイバー攻撃を目撃させるイベント、3月4日・5日に秋葉原で開催 (Internet Watch, 2/20)。ベルサール秋葉原。
》 データベース管理システムへの探索行為が急増、警察庁が注意喚起 (Internet Watch, 2/20)
博多駅前の陥没事故、地下鉄延伸に影 工事再開も未定 (朝日, 2/7)
博多陥没、大成JVが計測値確認せず 基準超え把握後も (朝日, 2/9)
トンネル岩盤補強の鋼管、大成JVが切断 博多陥没前 (朝日, 2/10)
博多駅前陥没、復旧費用の総額2億円超 費用分担協議へ (朝日, 2/17)、 陥没埋め戻し1.3億円 博多駅前、福岡市が概算 (西日本新聞, 2/17)
トマス・シリロ・スワカ中将 (副参謀総長)、抗議の辞任 (2/11)。
Top South Sudan general resigns to protest tribal agenda 【全訳】部族偏重方針に抗議して南スーダンの最高位の将軍が辞任|スーダントリビューン紙(2017.02.11) (あべこべな世界で逆立ちすると何が見える?, 2/12)
「大統領とSPLAの幹部らは平和合意を組織的に履行不能に陥らせ,ジエング長老評議会(JCE)が,先祖伝来の土地の強制的な収奪や民族浄化,部族の一党支配を実現するための計略を推進してきた」
「ここに至り,小官は,我が愛する祖国が小官の所属する同じ軍によって蹂躙されることにこれ以上加担することはできないと思うに至った」
南スーダン:国軍最高幹部の辞任に関する各社報道とその意味 (勝見 貴弘·/ Facebook, 2/13)
南スーダン軍中将が抗議の辞任、大統領の「民族浄化」を非難 (AFPBB, 2/13)
さらに高官・軍人の辞任が相次ぐ。
南スーダン労相が辞任、マシャール前副大統領への忠誠表明 (AFPBB, 2/18)。ガブリエル・ドゥオ・ラム労相。
南スーダン軍幹部また辞任、政権側の「戦争犯罪と民族浄化」非難 (AFPBB / infoseek, 2/19)。ヘンリー・オヤイ・ニャゴ准将、ハリド・オノ・ロキ大佐。
<南スーダン>閣僚や軍幹部辞任相次ぐ 「民族浄化」に抗議 (毎日, 2/19)
現地政府がめちゃくちゃな模様。これでは自衛隊の安全を担保できない。とっとと撤退すべきだよなあ。 関連:
南スーダン首都は「主要な標的」 反政府勢力トップ語る (朝日, 2/18)
》 金正男暗殺方面。 本人達はドッキリのつもりだったと考えた方が、状況に整合するように見えるなあ。
正男氏殺害 「日本の番組」偽装か…逮捕の女、家族に話す (毎日, 2/19)
正男氏殺害 逮捕の女、見方割れ (毎日, 2/19)
》 スウェーデン方面 (トランプ発ガセ情報)。 先月に起きた事件を誤認?
スウェーデンでテロ? トランプ氏の勘違い発言にネットで嘲笑 (AFBPP, 2/20)
「テレビで見た」 トランプ米大統領、スウェーデンめぐる発言を説明 (BBC, 2/20)
「スウェーデンでテロ」、トランプ氏発言が波紋呼ぶ (CNN, 2/20)
スウェーデンで移民テロ?=トランプ氏発言が物議-米 (時事, 2/20)
米大統領、スウェーデンの移民受け入れ巡る発言で弁明 (ロイター, 2/20)
スノーデン容疑者、ロシアからアメリカに引き渡し? でも本人は喜んでいる (ハフィントンポスト, 2/11)
スノーデン容疑者引き渡し検討か=ロシアがトランプ氏に「贈り物」-米報道 (時事, 2/11)
露、スノーデン氏を「贈り物」として引き渡し検討か (CNET, 2/13)
スノーデン氏の弁護士が引き渡し報道を否定 「法的根拠がない」 (AFPBB / livedoor, 2/12)
》 慶応大学にも天下りか 文科省元幹部の再就職、OBが仲介 (ハフィントンポスト, 2/13)、 天下り問題 文部科学省OB 慶応大学へのあっせん認める (NHK, 2/17)
》 Uberでのセクハラ放置問題、元エンジニアがブログで暴露 (ITmedia, 2/20)
》 ネットのタコツボ化"フィルターバブル"を破る方法とは? (平 和博 / ハフィントンポスト, 2/13)
》 IoT機器は「1分以内」に乗っ取られる セキュリティーに詳しい横浜国立大学の吉岡克成・准教授に聞く (日経ビジネス, 2/13)
》 日系米国人の強制収容所を訪ねて考えたこと【前編】 (BuzzFeed, 1/23)、 【後編】 (BuzzFeed, 1/19)
関連: 日系人強制収容から75年 (ロイター)
東芝が米原発産業の「ババを引いた」理由 (山田厚史 / ダイヤモンド・オンライン, 2/2)
瀬戸際の東芝を襲う4つの更なる「時限爆弾」 (ダイヤモンド・オンライン, 2/6)。「中国での原発4基新設」「原発事業会社ニュージェネレーション(ニュージェン)」「液化天然ガス(LNG)契約債務」「スマートメーターメーカー、ランディス・ギア」。
東芝を再転落させた「リスク管理不在経営」のDNA (ダイヤモンド・オンライン / Yahoo, 2/6)
東芝、メモリ新会社の過半株式を売却へ (EETimes, 2/14)
ドキュメント東芝崩壊 「半導体売却」を決めた「血のバレンタイン」 (大西 康之 / 文春オンライン, 2/14)
東芝を解体に追い込んだ三悪人の「言い分」 「血のバレンタイン」を迎えた19万人企業の未来 (大西 康之 / 文春オンライン, 2/14)
東芝元社員の告白「あの会社の裏切りがなければ」 東芝ウエスチングハウス買収 知られざる内幕 (大西 康之 / 文春オンライン, 2/15)。東芝を裏切ったのは、丸紅じゃなくて東電だと思うがなあ。予見できた津波対策をシブった結果、ただでさえ高価な原発をアゴが外れるほど超高価な物件にしてしまった東電こそが裏切り者。
クローズアップ2017 東芝、解体の危機 米原発損失7125億円 (毎日, 2/15)
東芝が沈んだ原発の泥沼は産業政策の失敗が生んだ (山田厚史 / ダイヤモンド・オンライン, 2/16)
東芝の米子会社でパワハラ (ロイター, 2/16)
撤去費用8億円の埋設物は「家庭ごみ」だった 国有地「9割引で売却」財務省に経緯を聞いた (籏智 広太 / BuzzFeed, 2/14)
小学校建設の国有地問題、解明へ 売却の真相、弁護士団体が表明 (共同, 2/15)。自由法曹団。
【国会ハイライト】国有地が9割引の1億3000万円で払い下げ!次々と明らかになる「森友学園」をめぐる国ぐるみの疑惑!共産党・宮本岳志議員の追及を全文掲載!「極右学校法人の闇」第2弾! 2017.2.17 (IWJ, 2/17)。 2017年2月15日 (水) 財務金融委員会 (4時間46分) (衆議院 TV) の件。 関連:
大阪「森友学園」国有地払い下げ 審議会で「大丈夫か」 財務局 リスク確認も押し切る (しんぶん赤旗, 2/14)
第123回 国有財産近畿地方審議会 (近畿財務局, 2015.02.10)。
平成27年度サステナブル建築物等先導事業(木造先導型)のプロジェクトの決定について(第1回募集分) (国土交通省, 2015.09.04)。当該物件だけが、木造じゃない。
森友学園「国有地9割引」疑惑 首相夫人が名誉校長の神道小学校の土地取引に次々と浮かぶ疑問点 (BuzzFeed / Yahoo, 2/16)
安倍首相夫人が名誉校長をつとめる神道小学校・森友学園「国有地を相場の9割引きで払い下げ」疑惑、いよいよ国会へ。「何らかの力がかかった認可・土地取得」。民進党・福島議員がネットで話題の疑惑を手際よく追求。 (togetter, 2/17)。 2017年2月17日 (金) 予算委員会 (7時間24分) (衆議院 TV) でいいのかな。
国有地を激安不正取得、日本会議幹部の経営する「安倍晋三記念小学校」は安倍首相も了承ずみだった! 文春、新潮も追及 (リテラ, 2/17)
ごみの撤去「確認していない」 大阪の国有地売却問題 (毎日, 2/17)
安倍首相の妻・昭恵氏が名誉校長を務める「愛国小学校」、国有地9割引きの不正取引疑惑〜籠池泰典理事長は首相の支持母体・日本会議の役員 (togetter, 2/18)
【大阪発・アベ小学校疑惑】8億円値引きの根拠は崩れた ゴミはまだ埋もれている (田中龍作ジャーナル, 2/18)
学校を見下ろすマンションに住む主婦は、建設工事が気になるので、ずっと観察していたという。「9mも掘っていない。大きな石ころを2つ運び出しただけ」ときっぱり。
日本会議系「安倍晋三記念小学校」の国有地売却、認可の不正疑惑を一切報道しないテレビ局と読売新聞の異常 (リテラ, 2/18)
「韓国人と中国人嫌い」副園長が保護者に手紙渡す (日刊スポーツ, 2/16)、 森友学園ヘイト文書配布 (赤澤竜也 / Yahoo, 2/18)
【復活】「“愛国”学校ができるまで 名誉校長は安倍総理夫人」のニュースがテレ東公式ページから削除される (Buzzap!, 2/19)
【告知】「大阪の学校法人への国有地払い下げ問題〜疑問点を洗い出す!」2月20日(月)22時〜TBSラジオ「荻上チキ・Session-22」 (TBS ラジオ, 2/20)。本日。
錬金術まとめ。
森友学園の国有地取得の収支 (渡辺輝人 / Yahoo, 2/20)
そもそも、定期借地は、森友学園が本物件を時価で購入できないため、「8年を目途」に内部留保を積み上げ、そのときの時価で購入するためのものでした。しかし、実際の定期借地は1年ほどで終了しており、その間に、むしろ、森友学園が国から多額のお金を得るための手段になっています。これは結果論なのでしょうか。それともこのような「処理スキーム」を指示したり、考えた誰かがいるのでしょうか。追及すべき点だと考えます。
菅野完さんのツイート:
森友学園、あの小学校の土地で、緑化事業の申請もしとるな。これで4千万せしめとるはず。あの土地取引、9億が1億になったどころか、「土地無料+建物で6千万の助成金・緑化で四千万の助成金」で、1億儲けとるがなw / “55siryou…” https://t.co/r1elunJztU
— 菅野完 (@noiehoie) 2017年2月18日
関連:
「教育勅語」復活論者は、単に歴史の無知をさらしているだけ (辻田 真佐憲 / 現代ビジネス, 1/23)。当時においてすら、そのまま通用する内容ではなかったと。
このように「教育勅語」の歴史は、解釈、追加、修正、補完などで覆われていた。「教育勅語」はつねに動揺していたのである。これが偽らざるこの文書の姿であった。(中略) 「教育勅語」の歴史に学ぶことがあるとすれば、それは、ある時代の教育方針を金科玉条のように墨守することではなく、むしろそれを柔軟に見直し、現実に対応していくことであろう。
》 その男、マイケル・フリン (元大統領補佐官(国家安全保障担当)
米大統領補佐官、トランプ氏就任前にロシア大使と協議 米報道 (AFPBB, 2/11)
フリン米大統領補佐官が辞任 トランプ氏側近、ロシア対応で疑惑 (AFPBB, 2/14)
トランプ氏、元補佐官のロシア接触に問題あると「数週間前から」認識=報道官 (BBC, 2/15)。ショーン・スパイサー大統領報道官。
Flynn in FBI interview denied discussing sanctions with Russian ambassador (Washington Post, 2/16)
コラム:フリン氏辞任劇、トランプ政権の「脆さ」露呈 (ロイター, 2/17)
トランプ氏「政権運営に混乱ない」 初の単独会見、ロ疑惑も否定 (AFPBB, 2/17)
フリン氏後任の米大統領補佐官候補、指名を辞退 (AFPBB, 2/17)。「ロバート・ハーウォード(Robert Harward)元海軍中将が、指名を辞退」
トランプ大統領、内部告発者のあぶり出しに乗り出す ロシアとの密約疑惑から目を逸らせるため? (ハフィントンポスト, 2/18)
プリーバス補佐官:トランプ氏側近とロシア情報当局の接触は承知せず (ブルームバーグ, 2/20)
クローズアップ2017 北朝鮮ミサイル発射 米、戦略空白突かれ 非難声明で「絆」演出(その1) (毎日, 2/14)、 (その2止) (毎日, 2/14)
日米首脳 機密大丈夫? 北ミサイルをリゾート施設で協議 (毎日, 2/14)
北朝鮮ミサイル 米外交の未熟さ露呈 財団理事長が指摘 (毎日, 2/14)。「マンスフィールド財団のジャヌージ理事長」
中国 北朝鮮の石炭輸入停止…制裁履行アピール、年末まで (毎日, 2/18)。「19日から今年いっぱい停止」。ホンマかいな。
》 DeNA問題で問うべきは「ネットの信頼性」じゃない 現代のメディアのあり方だ (BuzzFeed, 2/19)
》 新書 「不人気」応仁の乱、異例のヒット 背景にSNS (毎日, 2/19)
》 記者2千人の朝日新聞が「調査報道」できないのはなぜか? 朝日出身「ワセダクロニクル」編集長が語る理由 (亀松太郎 / Yahoo, 2/19)。渡辺周編集長。
》 アパグループ代表がユダヤ団体から抗議受け「ユダヤ陰謀論」 撤回!「南京虐殺なかった」は開き直ったのに (リテラ, 2/19)
》 経法学部 金本圭一朗講師が、世界各国での財・サービスの生産、消費活動が及ぼす絶滅危惧種への影響について、地図上での視覚化に成功 (信州大学, 1/4)、 希少動植物 792の絶滅危惧種、日本の輸入が影響 (毎日, 2/20)
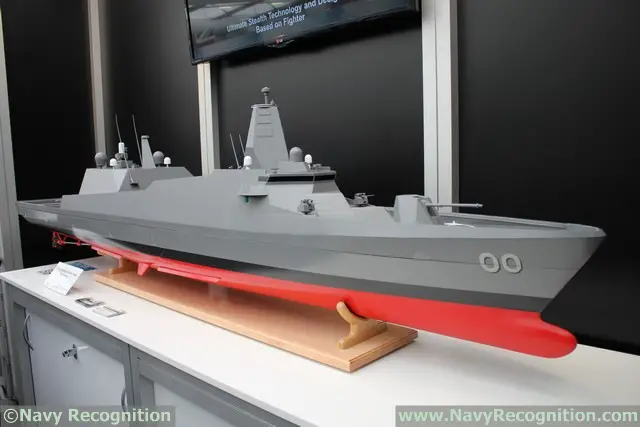
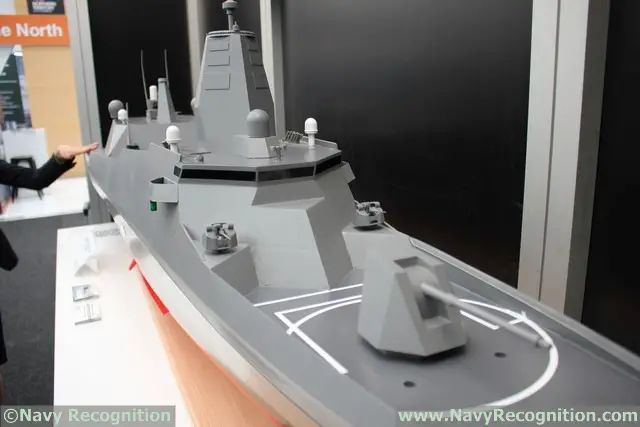
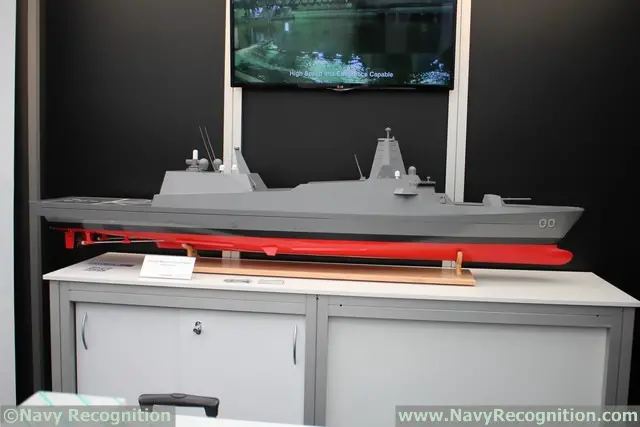
》 海自の新型護衛艦、4年間で8隻建造へ=防衛省関係者 (ロイター, 2/17)。いわゆる 30DEX の件みたい。 どうなることやら。
関連: MHI の 30DEX デザイン案
Mitsubishi Heavy Industries Unveiled 30FF or DEX Next Generation Vessel Concept for the JMSDF (NavyRecognition.com, 2015.06.12)
PACIFIC 2015 Show News - SEA5000 ASW Frigate Program (NavyRecognition.com, 2015.10.10)。オーストラリア海軍の SEA5000 対潜フリゲイトに、MHI が 30DEX ベースの船を提案していた模様。他にも 写真ギャラリー にいくつか: 1、 2、 3。 船体中央に対艦ミサイルとか VLS とか配置できそうなスペースがあるけど、この模型では何もないみたい。
》 米Microsoft、CBB版のWindows 10初期バージョンのサポートを5月まで延長 (クラウド Watch, 2/17)。あら。
》 放射線発見以来初の幾何光学に基づくガンマ線画像化法を発見・実用化 -ガンマ線完全可視化により放射線利用の安全評価が正確に- (京大, 2/14)。ガンマカメラ完全版、らしい。
》 大半のSOCは目標の成熟度レベルに達していない、HPEが調査レポートを公開 (クラウド Watch, 2/17)、 日本ヒューレット・パッカード、セキュリティ運用の現状を明らかにする調査レポートを公開 (HP, 2/16)。
》 デジタル出版で儲けるには? 紙のレプリカの“電子書籍”はいずれ…… (Internet Watch, 2/17)
実際のところ、出版デジタル機構の売上の8割は電子コミックであり、コミック業界は電子なしでは成り立たなくなっているという。つまり、コミックをやっている出版社にはすでに、電子での成功体験がある。雑誌も、電子でなんとか収益化を図ろうとしている。
ただ、そういう出版社は大手ばかりだという。コミックや雑誌をやっていない中小出版社は、まだほとんど電子の市場に来ていない。紙はもちろん重要だが、知的財産権(IP)を活かすには電子も必要。だから出版デジタル機構は、紙と電子を区別せずやろうとしている出版社を、支援する事業を展開しているのだ。
ふぅむ。私としては、解像度の心配をしなくていい通常の書籍の方が、電子版を買いやすいんだけどなあ。正直、電子コミックを買うのは博打。解像度が低くてがっかりすることも少なくない。
新名氏も、電子書店から「もっと短い本をたくさん出して欲しい。そのほうが競争力がある」と言われていると明かす。いまの普通の本は、他のコンテンツと時間の奪い合いをするには長すぎるというのだ。紙のレプリカである“電子書籍”はいずれ、「昔はそんなのもあったよね」と言われるようになるのではないか、と新名氏は予想している。
つまり、薄い本との親和性が高いということか。
》 Acronis、ランサムウェアに対抗するための新世代バックアップソフト、個人向け製品では世界初となるブロックチェーン技術を採用 (Internet Watch, 2/16)、 世界初*、Acronis True Imageシリーズにブロックチェーン技術を採用 個人向けバックアップ「Acronis True Image 2017 New Generation」発表 (Acronis, 2/15)。 バックアップソフトに、マルウェア対策機能やファイル完全性検証機能が追加された、ということでいいのかな。ランサムウェア対抗、という意味では正常進化か。
OpenSSL 1.1.0 系列に欠陥。おおもとのハンドシェイク時に encrypt-then-MAC を指定せず、再ネゴシエーションでのハンドシェイクで encrypt-then-MAC を指定すると、OpenSSL がクラッシュする (逆の場合も同様)。クライアントおよびサーバーに影響。 この欠陥は OpenSSL 1.0.2 系列には影響しない。 CVE-2017-3733
OpenSSL 1.1.0e で修正されている。iida さん情報ありがとうございます。
》 日米共同声明に仕込まれた対日要求 日本は口先だけの日米同盟強化から脱却できるのか (北村 淳 / JBpress, 2/16)
マティス国防長官と会談した稲田防衛大臣は、会談後に「アメリカの南シナ海でのFONOPは支持する。ただし、現時点では自衛隊がFONOPに直接参加することはない」と語っていた。 (中略) しかし、安倍首相とトランプ大統領による共同声明では、「航行自由原則の維持」が強調された。ということは、改めてアメリカ側は日本に対して、アメリカが南シナ海で実施を強化することになるFONOPへの参加を公式に“要請”したものと考えられる。(中略) とりあえずは、輸送艦などの戦闘艦艇ではない軍艦(自衛艦)を東南アジア諸国に親善訪問させ、南シナ海を通過する際に中国人工島周辺12海里内海域を通航するという極めて初歩的なFONOPを実施するだけで、アメリカのFONOPに対する強力な支援になる。
そんなことをしたら、もちろん尖閣にはね返ってくるでしょうから、 国益には合致しないと思いますけどね。
京都府立医科大学付属病院。 この件に関する記述はないみたい。
組長収監逃れ 京都府立医大付属病院を強制捜査 (毎日, 2/14)
組長収監逃れ 「院長指示で虚偽診断書」 京都府立医大病院、担当医認める (毎日, 2/14)
診断書偽造 組長収監逃れ 京都府立医大また不祥事 府警捜索、患者ら困惑 (毎日, 2/14)。また?
京都府立医大を巡っては、2013年にも降圧剤「バルサルタン」の新たな効果を検証する臨床研究でデータ改ざんが見つかり、問題となった。昨年10月には精神障害者の強制入院を判断する「精神保健指定医」の資格取得を巡り、診断にあまり関わりのない症例を使って資格を虚偽申請したなどとして、厚生労働省が医師ら8人の指定を取り消した。
組長収監逃れ 京都府立医大の学長が手術立ち会い (毎日, 2/15)
専門外の学長が手術に立ち会うのは極めて異例という。手術は周囲の医師らの反対を押し切る形で病院幹部の判断で行うことが決まっていたことも判明。
京都府立医大病院長 学会欠席 虚偽書類作成は否定 (毎日, 2/15)
虚偽報告書 京都府警OBが仲介 組長と府立医大学長 (毎日, 2/16)
暴力団組長は、指定暴力団・山口組の直系組織「淡海(おうみ)一家」総長の高山義友希(よしゆき)受刑者(60)。大学関係者らによると、2人は府警を数年前に依願退職した人物の仲介で知り合ったといい、京都市・先斗(ぽんと)町の茶屋などで一緒に会食する姿が目撃されていたという。
暴力団との仲を取り持つ。まさに国営暴力団。
京都府立医大捜査 山口組系組長と蜜月の陰に有名学長 (西岡 研介 / 文春オンライン, 2/16)
「府立医大で高山総長の移植手術が行われる約1カ月前の2014年6月、吉川学長と高山受刑者は京都・先斗町のお茶屋の二階で会っている。二人を引き合わせたのは双方と親しい、現職の京都府警の捜査員だった。この捜査員は長らく暴力団捜査に従事していたが、府警内部で淡海一家との癒着が問題視され、組対(組織犯罪対策課)から外され、当時は所轄に飛ばされていた。後に淡海(一家)との関係が表面化し、依願退職するのだが、退職後の今も淡海の息のかかった警備会社の顧問に就いている」
仲介当時は「元」ではなかったのですね。
》 WinSCP 5.9.4 公開されてます。iida さん情報ありがとうございます。
》 日本版 「STOP. THINK. CONNECT.」 Web サイト再開に関するお知らせ (フィッシング対策協議会, 2/16)。「犯人は、管理者権限を与えられた関係者の ID、パスワード情報の特定を行い、本人になりすましてログインしたものと考えられます」
Microsoft 2017 年 2 月のセキュリティ更新、問題発生により延期 (2017.02.15)
2017 年 2 月のセキュリティ更新プログラム リリース (日本のセキュリティチーム, 2017.02.15) が 2/15 付で追記されていた。
2017/2/15 更新: 3 月の月例セキュリティ更新プログラム公開 (2017 年 3 月 14 日 (米国日付)) の一部として更新プログラムを配信する予定です。
なんじゃそりゃ〜〜〜〜〜〜!!!!!!!!!!!!!! 今すぐ Flash Player だけでも配布すべきでしょ。こんなの絶対おかしいよ。
国有地売却額、一転公表 「ごみ処理費8億円控除」 (朝日, 2/11)
【2/15財金委質疑追記】森友学園(大阪市淀川区)と大阪・豊中の国有地問題 情報集約 (よどきかく, 2/9)
稲田防衛大臣と国有地払い下げ事件の塚本幼稚園を結ぶ「生長の家原理主義ネットワーク」――シリーズ【草の根保守の蠢動 特別編】 (菅野完 / ハーバー・ビジネス・オンライン, 2/10)
不自然極まりない「軍歌を歌う幼稚園」運営法人の国有地取得の経緯 (菅野完 / ハーバー・ビジネス・オンライン, 2/11)
「地下埋設物は砒素」!? 学園側と財務省、不誠実な回答だらけの森友学園国有地取得 (菅野完 / ハーバー・ビジネス・オンライン, 2/13)
大阪「森友学園」国有地払い下げ 審議会で「大丈夫か」 財務局 リスク確認も押し切る (しんぶん赤旗, 2/14)
国有地売却額 諮らず 審議委員 本紙に証言 「森友学園」小学校用地 (しんぶん赤旗, 2/15)
大阪・森友学園 寄付募った名称は「安倍晋三記念小学校」 (日刊ゲンダイ, 2/15)
》 エボラ熱流行 感染者のごく一部が拡大の原因だった=研究 (BBC, 2/15)。エボラにもスーパー伝染者 super spreader が存在した模様。
》 韓国、Note 7発火騒動を受けバッテリー安全基準を強化 (techcrunch, 2/7)
》 柏崎刈羽原発の免震棟、耐震性不足の可能性 東電が公表 (朝日, 2/14)。「想定される地震の揺れ(基準地震動)の半分の揺れにも耐えられない可能性」「2014年にこの結果を得ていた」。なんじゃそりゃーーーー。
関連:
柏崎刈羽の免震棟、震度7に耐えられない可能性 (読売, 2/14)
柏崎刈羽 免震棟強度に疑問 東電「震度7では使わない」 (毎日, 2/15)
東電は14日、原子力規制委員会の安全審査会合で、「想定している強い揺れ(基準地震動)8種類のどれが原発を襲っても、免震重要棟は使えなくなると予想される」との分析結果を公表。震度7では使わないとした。
めちゃくちゃだな……。
柏崎刈羽原発 東電が耐震性で試算結果と異なる説明 (NHK「かぶん」ブログ, 2/15)
第442回原子力発電所の新規制基準適合性に係る審査会合 (原子力規制委員会, 2/14)。 資料1-1-6 柏崎刈羽原子力発電所6号及び7号炉 緊急時対策所の位置付けについて のことか?
》 中国 鳥インフルエンザで先月79人死亡 (NHK「かぶん」ブログ, 2/15)。H7N9。
H7N9型の鳥インフルエンザウイルスは、2013年3月に中国でヒトへの感染が初めて報告されました。
WHO=世界保健機関によりますと、これまでに中国本土のほか香港やマレーシア、カナダなどで合わせて918人の感染者が報告されていて、このうち4割近くにあたる359人が死亡しているということです。
》 「海に異変?イカの記録的不漁」(くらし☆解説) (NHK 解説委員室, 2/10)
》 CPGS(通常兵器型即時全地球攻撃)構想の現状 2017年版 (海国防衛ジャーナル, 2/10)。陸軍 AHW には予算がついているのですね。
》 海外サーバーに保管されたEメールデータをFBIに引き渡し ― Googleのケースに判決下る (techcrunch, 2/6)
》 「裸の王様セキュリティ」から「科学的なセキュリティ」へ――日本マイクロソフトの香山哲司さんに訊く (EnterpriseZine, 2/13)。『間違いだらけのサイバーセキュリティ対策』の宣伝。
》 Unix: A Game Changer in the Ransomware Landscape? (TrendLabs Security Intelligence Blog, 2/13)
》 ポートスキャン機能を増強した「Mirai」、Windowsも踏み台に追加 (トレンドマイクロ セキュリティ blog, 2/14)
今回入手したWindows版マルウェア(「BKDR_MIRAI.A」として検出)は、Mirai同様の機能を持つものではありません。Mirai の感染対象である Linux機器を探し、Mirai 本体を拡散させ、最終的にMirai のボットネットを拡大させることを目的としたものです
》 JC3が注意喚起したDreambotについてここ最近の動向をまとめてみた (piyolog, 2/11)
》 予想よりも多かった4175人、情報処理安全確保支援士の初回申請者数 (日経 IT Pro, 2/15)
》 「ハゲになる遺伝子の位置」を科学者が特定、遺伝的原因の解明へ大きな一歩 (gigazine, 2/15)
》 CIAの機密扱いだった地図が無料で誰でもダウンロード可能に (gigazine, 2/13)
》 ソフォス、機械学習ベースのマルウェア対策技術のInvincea買収 - Synchronized Security戦略を強化 (マイナビニュース, 2/13)
》 jpcert.or.jp に類似するドメインに関するお知らせ (JPCERT/CC, 2/13)。jpcert.opg を取った人がいるそうで。
》 割賦販売法改正でカード決済のIC対応が必須に、1年半後に期限迫るも大手に遅れ (日経 IT Pro, 1/18)、 早わかり☆改正割賦販売法 (経産省)
》 「Office 2007とVistaは速やかな移行を」、IPAがサポート切れ迫る2ソフトに注意喚起 (日経 IT Pro, 2/10)
》 Microsoft、法人向け「Office 365」にセキュリティ採点機能など追加 (日経 IT Pro, 2/13)。Office 365 Secure Score。
》 知られざる暗号の“2017年問題”、安全サイトが突如警告サイトに (日経 IT Pro, 2/15)。SHA-1 の件。
金正男、クアラルンプールで暗殺 政権転覆恐れた金正恩の指示か (ニューズウィーク日本版, 2/15)
北朝鮮の金正男氏が不審死、「頭部に液体染み込ませた布」 (ウォール・ストリート・ジャーナル日本版, 2/15)
韓国政府「殺害されたのは金正男氏で確実」 遺体と対面 (朝日, 2/15)
金正男は、自由を愛する人間だった〜正男と150通のメールをやりとりした記者が迫る素顔〜 - 五味 洋治 (文春オンライン / BLOGOS, 2/15)
》 成田空港の保安検査員 大量離職の背景は (NHK, 2/9)。そりゃ辞めるわ。
“脆弱性体験”は本物だった? IPAの脆弱性体験学習ツール「AppGoat」に4件の脆弱性 (Internet Watch, 2017.02.09)。AppGoat 3.0.1 で修正。
BIND 9.xの脆弱性(DNSサービスの停止)について(CVE-2017-3135) - DNS64とRPZの双方を使用している場合のみ対象、バージョンアップを推奨 - (JPRS, 2017.02.09)。デフォルトでは DNS64 と RPZ の両方とも無効。 BIND 9.11.0-P3 / 9.10.4-P6 / 9.9.9-P6 で修正されている。
『This release includes fixes that prevent data corruption issues in index builds and in certain write-ahead-log replay situations』だそうです。更新しましょう。
OS X Yosemite v10.10 以降用の GarageBand 10.1.6 を公開。 攻略 GarageBand プロジェクトファイルを開くと任意のコードが実行される欠陥 CVE-2017-2374 を修正。
Adobe Digital Editions, Adobe Campaign の更新出ています。
APSB17-05 - Security update available for Adobe Digital Editions (Adobe, 2017.02.14)。 Windows / Mac / Android 版 Adobe Digital Editions 4.5.3 以前に 9 件のセキュリティ欠陥。 Adobe Digital Editions 4.5.4 で修正されている。Priority rating: 3
APSB17-06 - Security update available for Adobe Campaign (Adobe, 2017.02.14)。Windows / Linux 版 Adobe Campaign v6.11 16.4 Build 8724 以前に 2 件のセキュリティ欠陥。 16.8 Build 8757 以降で修正されている。Priority rating: 3
Flash Player 24.0.0.221 公開。13 件のセキュリティ欠陥を修正。0-day はないみたい。Priority rating: Linux 版は 3、他は 1。
しかし、Microsoft 2017 年 2 月のセキュリティ更新、問題発生により延期のあおりを受けて、Windows 8.1 / 10、Windows Server 2012 / 2012 R2 / 2016 用の Flash Player の配信も延期されている。 ヤバいことになりかねないので、これら用の IE / Edge では Flash Player を無効化しておいた方がよさげ。
Microsoft Edge における Flash Player の有効・無効 (Microsoft コミュニティ, 2015.07.20)
Tech TIPS:セキュリティのために、Internet ExplorerでFlash Playerを一時的に無効化する (@IT, 2015.02.09)
MS17-005 - 緊急: Adobe Flash Player のセキュリティ更新プログラム (4010250) (Microsoft, 2017.02.22) 出ました。
リリース直前に問題が発見され、延期。 いつまで延期されるのかは、今のところ不明です。 Yanagisawa さん情報ありがとうございます。
2017 年 2 月のセキュリティ更新プログラム リリース (日本のセキュリティチーム, 2017.02.15)
February 2017 security update release (MSRC Blog, 2017.02.14)
2017 年 2 月のセキュリティ更新プログラム リリースについて (Japan WSUS Support Team Blog, 2017.02.15)
セキュリティ更新プログラムまとめ化の弊害だよなあ。 こういう事態が起こり得ることはあらかじめ想定しているはずだろうけど、 にもかかわらずいつまで延期されるのか不明というのが解せないんだよなあ。 不具合発生個所がまだ特定できていないということなんだろうか。
2017 年 2 月のセキュリティ更新プログラム リリース (日本のセキュリティチーム, 2017.02.15) が 2/15 付で追記されていた。
2017/2/15 更新: 3 月の月例セキュリティ更新プログラム公開 (2017 年 3 月 14 日 (米国日付)) の一部として更新プログラムを配信する予定です。
なんじゃそりゃ〜〜〜〜〜〜!!!!!!!!!!!!!! 今すぐ Flash Player だけでも配布すべきでしょ。こんなの絶対おかしいよ。
MS17-005 - 緊急: Adobe Flash Player のセキュリティ更新プログラム (4010250) (Microsoft, 2017.02.22) 出ました。
》 プロが教える情報セキュリティの鉄則 ――守り・防ぐ・戦う科学 (技評)。2/28 発売。 小野寺さんだ! 詳細目次。
社員をスパイ呼ばわり 青林堂の社員がパワハラ訴え暴言音声を公開 (渡辺一樹 / BuzzFeed, 2/13)。これはひどい。
青林堂の社員「パワハラで適応障害・休職」と提訴 経営者から「バカ」「スパイ」と連日罵声 (ハフィントンポスト, 2/13)
青林堂のブラック企業振り・パワハラが『News23』で報じられる (togetter, 2/8)
ヘイト出版社・青林堂の社内パワハラをNEWS23が報道! ネトウヨよ、目を覚ませ、ヘイトとブラックの親和性 (リテラ, 2/8)
「ガロ」の出版社 社員がパワハラで提訴 (NHK, 2/13)
青林堂は昭和37年に設立され、かつて、水木しげるさんや、つげ義春さんなどの作品を掲載していた漫画雑誌「ガロ」を刊行していました。
しかし当時の人達は全員、別の出版社「青林工藝舎」に移りました、と続けるべきであろ。
》 韓国、鳥インフルエンザに続いて口蹄疫が発生、A 型と O 型のダブルパンチ
鳥インフルに続き口蹄疫が発生 韓国全土8日0時まで牛など移動停止に (ニューズウィーク日本版, 2/6)
口蹄疫ワクチンのずさんな管理…抗体形成5〜19%で事実上効果が希薄 (ハンギョレ, 2/8)。口蹄疫ワクチン接種が義務化されているにもかかわらずこの結果。接種されていないのか、接種したのに効いていないのか。
韓国の家畜市場、全面閉鎖 口蹄疫発生「深刻」な事態 (朝日, 2/9)。2/18 まで全面閉鎖。
【社説】口蹄疫ワクチンの効果さえ把握していない韓国当局 (朝鮮日報, 2/10)
口蹄疫の流行16年で8回 ワクチン頼みで消毒手薄に=韓国 (聯合ニュース, 2/10)
ワクチン接種は、口蹄疫の流行を防ぐため防疫当局が2010年12月に打ち出した対策だったが、むしろそれ以前よりも口蹄疫の発生頻度が高くなっている。
ずさんな口蹄疫防疫…政府、17年間3千億円を無駄に (ハンギョレ, 2/11)。
国内の豚1100万頭“A型口蹄疫”には無防備 (ハンギョレ, 2/13)。韓国で豚に接種しているワクチンは O 型用だけみたい。
牛は通常“O+A型”の2価ワクチン(二つの類型ウイルス防ぐワクチン)を使うが、豚にはO型単価ワクチンのみを使用する。
》 北朝鮮、新型 IRBM「北極星 2 型」を発射。 装軌式 TEL、固体燃料、コールドローンチ。
北朝鮮の新型中距離弾道ミサイル「北極星2号」(KN-11陸上発射型)が登場 (nonreal / BLOGOS, 2/13)
北朝鮮の新型中距離弾道ミサイル「北極星2号」(KN-11陸上発射型)が登場 (海国防衛ジャーナル, 2/13)
韓国軍「北、SLBM技術の新型中距離弾道ミサイル」 (聯合ニュース, 2/13)
北発射のミサイル 「ICBMに向かう中間段階」=専門家 (聯合ニュース, 2/13)
北朝鮮「戦略弾道ミサイルの発射実験に成功」と発表 (NHK, 2/13)
「北極星2型」の発射はICBM発射の前触れか! (辺真一 / Yahoo, 2/13)
関連:
北のムスダン改良型ミサイル、韓国側はTHAADでのみ迎撃可能 (朝鮮日報, 2/13)
“進退両難”ロッテ、星州THAAD用地提供、結論出せず (ハンギョレ, 2/3)
THAAD配備押し通す韓米…中国・ロシアは直ちに反発 (ハンギョレ, 2/4)
「ロッテワールド瀋陽」工事まで中断…強まるTHAAD報復に悩み深まる (ハンギョレ, 2/9)
中国輸出中小企業の26%「THAAD発表後、保護貿易措置経験した」 (ハンギョレ, 2/13)
》 トランプ入国禁止令下のLA空港で記者が見た「カオスと嘆き」 (長野美穂 / ダイヤモンド ONLINE, 2/11)
》 入手をきっかけに2段階認証有効化大会を開催 YubicoのUSBセキュリティキー「YubiKey 4」 (Internet Watch, 2/13)
Firefox 51.0 / ESR 45.7.0 公開 (2017.01.25)
Android 版 Firefox のみ 51.0.3 が公開されました。 キャッシュディレクトリに誰でも書き込めちゃう状態になっていたようで。
「Firefox 51」Android版、キャッシュの書き込み権限における脆弱性を修正 (Internet Watch, 2017.02.13)
Security vulnerabilities fixed in Firefox 51.0.3 (Mozilla, 2017.02.09)。「CVE-2017-5397: Firefox for Android cache directory is world writable」
》 母のアプリ広告ブロック秘策が話題 (おたくま経済新聞, 2/9)。物理防御。
【更新中!】南スーダンPKO派遣 「日報」廃棄問題 (twitter)。神奈川新聞・田崎記者によるモーメント。
稲田防衛相「憲法9条上問題になるから『戦闘行為』ではない」 南スーダン「日報」廃棄問題 (カナロコ, 2/8)。国会質疑詳報。
【全文】自衛隊は南スーダンで「戦闘」していたのか。黒塗りの日報、公開します (BuzzFeed, 2/9)、 南スーダン派遣施設隊 日々報告.PDF (Dropbox)
民進、防衛相にも辞任要求=PKO日報の答弁「不誠実」 (時事, 2/9)、 社民 吉田党首 防衛相は辞任すべき “活動記録隠ぺい” (NHK, 2/9)
立憲主義を愚弄する稲田朋美防衛大臣は、即刻、辞任すべきである! (ハーバービジネスオンライン, 2/9)
稲田大臣が本音ポロリ 憲法違反になるから戦闘と言えない (日刊ゲンダイ, 2/9)
<社説>PKO日報公表 南スーダン派遣再検討を (琉球新報, 2/9)
PKO日報 稲田氏に1カ月報告せず 防衛省、黒塗り判断に時間 (東京, 2/9)
ツイート:
南スーダンPKOの日報は、文書管理規則の例外規定を適用し、現地部隊から上級部隊に報告後、即日廃棄するという運用がなされてきた。日報が即日廃棄ということは、いつ開示請求しても「廃棄済みにつき不存在」になるということだ。つまり情報公開逃れの裏技であり、この運用自体が「隠蔽」といえる。
— 布施祐仁 (@yujinfuse) 2017年2月7日
南スーダンPKO日報問題。今日防衛省から提出された、昨年7月のジュバで事件について防衛大臣に報告した時の資料を見ると、「衝突事案」と書かれていて、「戦闘」という言葉が全て落とされている。現地からは「戦闘」と報告されていたのに。 pic.twitter.com/QEHHetHY30
— 大串博志 (@OogushiHiroshi) 2017年2月9日
当該地域が内戦状態なのを認めて、とっとと撤収すればいいだけなのだが。
文科省天下り先、月2日勤務年収1000万円で「無償の人助け」はあり得ない (玉木雄一郎 / BLOGOS, 2/8)
文科省官僚の天下り先「月2回勤務、年収1000万円」に国会はどよめく (ハフィントンポスト, 2/8)
明治安田に聞く “天下り顧問”月2勤で年収1000万円の論理 (日刊ゲンダイ, 2/9)
小西ひろゆきさんのツイート:
「自ら戒める」と山中氏 文科省天下り関与の元次官https://t.co/XwZpgkioW2
— 小西ひろゆき (参議院議員) (@konishihiroyuki) 2017年2月8日
つうか、なぜ文科官僚がブルガリア大使になれるのか。役所同士の裏取引ではないか。
A省がB省の利便を図る代わりに、B省は関連団体などにA省の天下りポストを作る。官僚時代に多数目撃した。
文科省だけじゃないよ。
内閣府の広報戦略推進官・田幸大輔氏が博報堂へ再就職、疑惑のプロジェクトに関与した高い可能性、博報堂へ「天下り」の実態(1) (MEDIA KOKUSHO, 2/8)
消費者庁長官の天下り先のピーシーデポ、民進党作成のフリップで国会デビュー (市況かぶ全力2階建)、 消費者庁元長官がPCデポ・アドバイザー 「用心棒でも天下りでもない」という弁明 (J-CAST, 2/8)
》 保険金目当ての自宅放火事件で容疑者の心臓ペースメーカーのログが調査される (スラド, 2/8)
》 東洋ゴムで新たな検査不正が明らかに (スラド, 2/8)。「不正は1人の社員だけ」「2009年3月から2017年1月までの8年間、144品番合計129,015個が対象」。1人だけでもこんな数になっちゃうんですね。
》 財務省近畿財務局、豊中市の国有地について、7 億円を提示した学校法人は「価格が低い」と退け、学校法人「森友学園」に 1 億 3400 万円で売却。 隣接する同様の土地は、豊中市に 14 億 2300 万円で売却されたそうで。 当該売却地に建設予定の小学校は、名誉校長が安倍昭恵氏だそうで。 わかりやすすぎる。
学校法人に大阪の国有地売却 価格非公表、近隣の1割か (朝日, 2/9)。価格は公開されていなかったそうだが、
朝日新聞が登記簿などを調べると、森友学園側に契約違反があった場合、国が「1億3400万円」で買い戻す特約がついていた。公益財団法人の不動産流通推進センターによると、買い戻し特約の代金は売却額と同じ額におおむねなるという。森友学園の籠池泰典理事長も売却額が買い戻し特約と同額と認めた。
森友学園が買った土地には、今春に同学園が運営する小学校が開校する予定。籠池理事長は憲法改正を求めている日本会議大阪の役員で、ホームページによると、同校は「日本初で唯一の神道の小学校」とし、教育理念に「日本人としての礼節を尊び、愛国心と誇りを育てる」と掲げている。同校の名誉校長は安倍晋三首相の妻・昭恵氏。
瑞穂の國記念小學院、 ごあいさつ。 「名誉校長 安倍 昭恵 先生安倍 晋三 内閣総理大臣夫人」 「総裁・校長 籠池 泰典」
豊中市内に建設中の私立小学校をめぐって疑惑が浮上 国有地を売却して金額は非公開!? 売却先の名誉校長は安倍首相の妻・昭恵氏! 法人理事長は日本会議・大阪の代表! (ほぼ週刊 まこと通信, 2016.10.24)。 豊中市議 木村真氏のブログ。
安倍昭恵が「教育勅語」を暗唱させる“愛国幼稚園”新設小学校の名誉校長に! 設立代表者は日本会議幹部 (リテラ, 2016.12.14)
》 斬新な手法で「難民危機」を描き、ベルリン映画祭を制した『海は燃えている』監督インタビュー (クーリエ・ジャポン, 2/9)、 町山智浩 ドキュメンタリー映画『海は燃えている』を語る (miyearnZZ Labo, 1/31)、 映画『海は燃えている』公式サイト。
WordPress 4.7.2 セキュリティリリース (2017.01.27)
WordPressの脆弱性突く攻撃が激増、6万以上のWebサイトで改ざん被害 (ITmedia, 2017.02.09)
》 Upgrade or migrate to Endpoint Protection 12.1.6 - 12.1.6 MP7 (Symantec, 2/2)。SEP 12.1.6 MP7 出てたんですね。
》 ディー・エヌ・エー まとめ記事サイト停止で38億円損失 (NHK, 2/8)
》 Windows 10 Creators Updateのリリース前にサポートポリシーを再確認 (@IT, 2/8)。超わかりやすい記事。読んでてすごくすっきりする。
Windows 10初期リリースのバージョン1507のCBBのライフサイクルの終了は、「2017年3月26日」ではありません。2017年1月26日に既に終了しています。今は、60日の猶予期間中です。2017年3月26日以降は、品質更新プログラムが提供されなくなる予定です。
CB、CBBに関係なく、バージョン1507を使っているのであれば、早く対処しましょう。
》 「SECCON 2016決勝大会」開催、CTFを軸に広がる技術と人材の幅 (@IT, 2/7)
》 セキュリティ・ミニキャンプ in 沖縄 2016レポート: “クラウド世代”の学生たちが直面した「実物のセキュリティ」――触れて分かった苦労と楽しさ (@IT, 2/8)
》 自治体の緊急情報も受けられる災害情報通知アプリ「Yahoo!防災速報」 (Internet Watch, 2/8)
》 より安心してご利用いただくために(現在の状況) (Twitter Blog, 2/8)。「嫌がらせアカウント作成の抑止」「セーフサーチ」「嫌がらせと思われるものや質の低いツイートへの対処」だそうです。3 つ目の詳細は:
嫌がらせになるであろうというツイートや質の低い返信ツイートを識別し、表示を抑える一方で、関連度の高い会話を目につくところに表示することにも着手しています。表示を抑えられたツイートも、見たいと思われる場合には見ることができるようにします。これに関しては今後数週間のうちに順次提供を始める予定です。
常時「抑制しない」ようにするオプションがほしい人はいそうだなあ。
Android Security Bulletin—February 2017 (Android, 2017.02.06)
Multiple vulnerabilities discovered in popular printer models (SANS ISC, 2017.02.02)
PRET - Printer Exploitation Toolkit (GitHub)
複数の Cisco 製品のハードウェアに欠陥。クロック信号部品に欠陥があり、使用開始 18 か月後以降に不具合が発生、使用不能となり起動できなくなる。 現在販売中の製品では対応されている。 対象:
関連: Clock Signal Component Issue (Cisco)
》 「見ただけで感染」する脆弱性攻撃サイトの国内状況 (トレンドマイクロ セキュリティ blog, 2/2)
文部科学省における再就職等規制違反について (文科省)
文科省 天下りあっせん 現役出向、83大学241人 補助金巡り癒着懸念 (毎日, 2/7)
文科省 天下り 人事課、OBと体制構築 あっせん団体提案 (毎日, 2/7)
天下りあっせん 文科省OB「人助けと思い」 (毎日, 2/7)
天下りあっせん体制、文科省主導か 仲介役の支援を要請 (朝日, 2/7)
》 「どうしても言いたいことがある」 三浦九段が初めて語った騒動の内幕 (iRONNNA)。
連盟も今回の騒動で大変な被害を被ったと思うんですけど、ただやっぱり悪意を持って、私のことや将棋界全体を苦しめた一部のメディアと一部の棋士、そして私が不正をしているという噂をまき散らし将棋界を無茶苦茶にした観戦記者の小暮克洋氏だけは、許せないという気持ちはありますね。
小暮克洋氏だけは実名記載。よっぽどなのだろう。
関連: 三浦九段「冤罪だと知ってもらいたい」 復帰戦前に心境 (朝日, 2/7)
》 防衛省、廃棄したはずの南スーダン PKO 部隊日報を公開。どこに公開したんだろう。
南スーダンPKO日報 廃棄一転、保管認める 防衛省 (共同 / 毎日, 2/6)
南スーダンPKO 「廃棄」日報、保管 防衛省が一転、隠蔽の可能性 (毎日, 2/7)
南スーダンPKO 部隊、昨夏に危険性認識 日報、防衛相「対応に不備」 (毎日, 2/7)
PKO停止の可能性を指摘 南スーダン戦闘で陸自文書 (朝日, 2/7)
公表された文書は、派遣部隊が作成する日報「南スーダン派遣施設隊 日々報告」のうち、現地で戦闘が続いていた昨年7月11日付と12日付の分と、現地部隊から報告を受けた陸自中央即応集団(CRF)が作成する「モーニングレポート」。
「廃棄した」PKO部隊日報 防衛省、一転「保管」認める (東京, 2/7)
日報を作成したPKO部隊と、日報の報告先の陸自中央即応集団は文書を廃棄していたが、他の部署に文書が残っていないか改めて調べたところ、統合幕僚監部内の部署で電子データが見つかったという。
南スーダン日報、一部公開 戦闘巻き込まれる危険指摘 (東京, 2/7)
防衛省 廃棄したとしていたPKO活動の文書を公開 (NHK, 2/7)
弾道ミサイル防衛用能力向上型迎撃ミサイルの発射試験について (YouTube 防衛省動画チャンネル, 2/5)
US, Japan Successfully Conduct First SM-3 Block IIA Intercept Test (US Navy, 2/4)。USS John Paul Jones (DDG 53)、AN/SPY-1D(V) + AEGIS Baseline 9.C2 (BMD 5.1)。
A next-gen ballistic missile killer - Raytheon Standard Missile-3 aces intercept flight test (Raytheon)
SM‐3ブロック2Aが初の迎撃試験に成功:ブロック2Aが持つ2つの意味 (海国防衛ジャーナル, 2/4)
》 メキシコ 壁できても掘る…不法入国案内人 (毎日, 2/5)。トランプ政策、密入国案内業界にとってはむしろウハウハのようで。
トランプ氏が大統領選への出馬を表明した一昨年6月ごろからトンネル利用者は急増し、今や1日平均で当時の約2.5倍の50人に上る。入国がより難しくなりそうだという不法移民の不安に便乗し、通行料は150ドルから500ドルに値上げした。強制送還が本格化すれば、コヨーテにはさらに追い風だ。送還された者の多くが再入国を試みるからだ。
米国版2016年ランサムウェア実態調査、半数以上の法人ユーザがランサムウェアの被害に (トレンドマイクロ セキュリティ blog, 2/1)
2016年の海外でのランサムウェア報道事例を振り返る (トレンドマイクロ セキュリティ blog, 1/19)
》 Google、上位表示のみを重視したサイトを下位表示する品質評価を日本語検索に適用 (Internet Watch, 2/3)、 グーグルが検索アルゴリズム改善を発表 「キュレーション」系メディアがランクダウン (BuzzFeed, 2/3)
》 物価上昇に収入追いつかず エンゲル係数“異常上昇”の仰天 (日刊ゲンダイ, 2/2)。
》 「恋愛工学」はなぜ危険なのか:女性蔑視と愛の砂漠 (森岡正博 / 感じない男ブログ, 2/2)
公衆とJASRAC (壇弁護士の事務室, 2/3)
mixiで「歌詞を無断利用」した投稿、ユーザーに削除を要請、JASRACが対応促す (弁護士ドットコム, 2/3)
JASRACが音楽教室からも著作権料を徴収で大炎上! 不当裁判、裏金、天下り、独禁法違反…その強欲の歴史 (リテラ, 2/4)
宇多田ヒカルさん「無料で使ってほしい」 「JASRACが音楽教室から著作権料」に意見続々 (ITmedia, 2/6)
ツイート:
念のため整理して置こう。現行法では、非営利の学校等での授業用の「複製」は無許可で可能(35条)。非営利で対価を取らない「演奏」も可能(38条)。今回の論点は、営利非営利を問わず教室での指導は、「公衆に聞かせるための演奏」(22条)ではないので元から著作権の対象ではないのでは、だ。
— 福井健策 FUKUI, Kensaku (@fukuikensaku) 2017年2月5日
音楽の正当な報酬をというのは理解できるんだけど、JASRACが徴収を強化した結果「音楽をBGMとして流す」こと自体が激減したってことは指摘しておくべきだと思う。スキー場でのBGMが一斉になくなったとか。公共の場で流れる音楽がなくなったので「流行の曲」もなくなった。
— motoyuki (@motoyuki) 2017年2月4日
》 Many Malware Samples Found on Pastebin (SANS ISC, 2/5)
》 Cookieヘッダーを用いてC&CサーバとやりとりするマルウエアChChes (JPCERT/CC, 1/26)
》 動物が寝る理由は「記憶の一部を忘れて整理するため」という研究結果が発表される (gigazine, 2/6)
》 最強のコピーガード技術「Denuvo」が5日で破られ「バイオハザード7」の海賊版が登場 (gigazine, 2/5)。まあ、そんなもん。
》 HDD故障率のメーカー・モデル別統計データ2016年版、故障率が最も高かったのは? (gigazine, 2/1)
》 「Microsoft以外のウイルス対策ソフトは害悪なので入れるべきではない」とMozillaの元開発者が告白 (gigazine, 1/31)。アンチウイルスソフトというのは、あぶなっかしいことをやっているわけで。
》 Skypeユーザーは3月から最新版にしないとログイン不能になる (gigazine, 2/6)
ログインが不能になる対象は、「Skype for Windowsデスクトップのv7.16以前のバージョン」および「Skype for Macのv7.0〜v7.18」までとなっています。
》 [BUG] Windows 10 Anniversary Update はやっぱり日本語が苦手? (山市良のえぬなんとかわーるど, 1/27)。「システムのフォント キャッシュを無効化することで、現象の発生を抑止することができます」。
》 #OCJP-134: ダブル「sh」ELFのリバーシング (Linuxハッキング事件調査) (0day.jp, 1/31)
》 データURLスキームを使ったフィッシングサイトについて調べてみた (piyolog, 2/6)
》 2月初めの複数の国内サイトの改ざんについてまとめてみた (piyolog, 2/5)
》 Hosted S/MIME by Google provides enhanced security for Gmail in the enterprise (Google Security Blog, 2/2)
2号機 原子炉格納容器内部調査におけるペデスタル内の事前調査の実施結果について (東電, 11/30)
溶け落ちた核燃料 原子炉の底を抜けたか ロボットで調査へ (NHK「かぶん」ブログ, 1/31)
福島第一原発2号機 格納容器で高い放射線量 推定 (NHK「かぶん」ブログ, 2/2)。530Sv/h はあくまで推定値で「最大で30%程度の誤差がある可能性」だそうだが、30% 低くても 530*0.7 = 371 なので、十分即死できます。
原子炉を覆う格納容器の内部で撮影した画像から評価した値として、1時間当たり500シーベルト余りという極めて高い放射線量が示されたことについて、日本原子力学会の「廃炉検討委員会」の委員長で、法政大学の宮野廣客員教授は、「この値が正しければ非常に高い値で、溶け落ちた核燃料の一部が近くにあって水につかっていない可能性がある」と話しています。
全部水に沈んでいたらこんな数値にはならないだろうということか。
「溶融燃料捉えたか? 今後の調査は」(ここに注目!) (NHK 解説委員室, 2/2)。水野倫之 解説委員。
》 証明書利用者信頼のセキュア ハッシュ アルゴリズムについて (Ask the Network & AD Support Team, 2/2)
VMSA-2017-0001 - AirWatch updates address bypass of root detection and local data encryption (VMware, 2017.01.30)。Airwatch Agent / Console / Inbox。
Moodle 3.2.1, 3.1.4, 3.0.8 and 2.7.18 are now available (Moodle, 2017.01.09)。MSA-17-0001〜0004 が修正されている。
CVE-2017-2581, CVE-2017-2579, CVE-2017-2580, CVE-2017-2586, CVE-2017-2587: Multiple vulnerabilities in netpbm (oss-sec ML, 2017.02.05)。netpbm super stable 10.47.63 (最新) も影響を受ける。
TigerVNC 1.7.1 (GitHub, 2017.01.18)、Re: [tigervnc-announce] TigerVNC 1.7.1 (oss-sec ML, 2017.01.25)。 CVE-2017-5581
Windows 8.1 / Server 2012 R2、10 / Server 2016 に欠陥。 SMB 実装に欠陥があり、攻略応答によって青画面になる。 PoC 公開済。
https://github.com/lgandx/PoC/tree/master/SMBv3%20Tree%20Connect。 PoC。
Windows SMBv3 Denial of Service Proof of Concept (0 Day Exploit) (SANS ISC, 2017.02.02)
VU#867968 - Microsoft Windows SMB Tree Connect Response denial of service vulnerability (US-CERT, 2017.02.02)
Vulnerability in Microsoft SMBv3 protocol crashes Windows PCs (InfoWorld, 2017.02.03)
WordPress 4.7.2 セキュリティリリース (2017.01.27)
詳細解説: WordPress 4.7.1 の権限昇格脆弱性について検証した (徳丸浩の日記, 2017.02.06)。
認証不要で、攻撃に特別な情報も必要とせず、極めて容易にコンテンツが改ざんできるため、深刻な脆弱性であることがわかります。
関連:
2月初めの複数の国内サイトの改ざんについてまとめてみた (piyolog, 2017.02.05)
WordPress の脆弱性に関する注意喚起 (JPCERT/CC, 2017.02.06)
》 映画『スノーデン』を3倍楽しむための7つのポイント (ZERO/ONE, 1/30)。上映はじまっていたのですね。滋賀はスルーなのですが。
》 樋渡啓祐、セキュリティフォントで万里の長城にセロテープw の巻 (togetter, 1/22)。水漏れにはダクトテープを使いましょう。彷徨える艦隊シリーズの読者のみなさんにはおなじみですね!
》 共謀罪法案の提出に反対する刑事法研究者の声明 (高山 佳奈子の瞬間ページ法務, 2/1)。高山氏は呼びかけ人の1人。「呼びかけ人・賛同者合計137名(2017年2月1日現在)」。
》 “共謀罪”大臣の答弁が二転三転 曖昧さ浮き彫りに (TV 朝日, 1/30)。金田勝年 (法務大臣、衆議院議員・秋田2区)。
金田法務大臣:「単に化学薬品の原料の一部を入手する行為は、裁判例をみると、組織的殺人の予備にあたるとは言い難い場合もある」
民進党・福山幹事長代理:「具体的な判例を挙げて頂けますか」
金田法務大臣:「ご指摘の点は直接の判例はありませんが、その点は訂正をさせて頂きます。ただ、判例的な考え方を申し上げているんです」
なんじゃそりゃ……。脳内判例か。
関連: 「共謀罪」で金田法相の答弁が二転三転 民進・福山議員「こんなんじゃ質疑できない」 (ハフィントンポスト, 1/31)
》 「オルタナティブ・ファクト」と「共謀罪と呼ばないトリック」 (保坂展人 / ハフィントンポスト, 1/31)
》 「まちがった薬物報道はもうやめて」 専門家、当事者は声をあげる (BuzzFeed, 1/31)、 「薬物報道ガイドラインを作ろう!」荻上チキ×松本俊彦×上岡陽江×田中紀子【音声配信&書き起こし】▼1月17日(火)放送分(TBSラジオ「荻上チキ・Session-22」平日22時〜) (TBS ラジオ, 1/31)
》 電子錠システムがランサムウェアに感染、使用不能に。ホテルは身代金 1500 ユーロを支払い。
高級ホテルでランサムウェア被害、宿泊客を部屋から閉め出し (ITmedia, 1/31)
同ホテルは、次に改修する際は客室の扉をカードキーではなく昔ながらの鍵に戻すことを予定しているという。
Hotel ransomed by hackers as guests locked out of rooms (The Local, 1/28)
Bitcoin hotel hack victim speaks out (The Local, 1/31)
》 トランプ大統領はいまだにセキュリティ面が不十分なAndroidスマホを使用している (gigazine, 1/26)。セキュリティ更新が終了している古いスマホを使っている模様。
》 「社会人としてあり得ない有休の理由」記事削除 マイナビ「不適切と判断」 (ITmedia, 1/31)。有給休暇に理由は不要なので。
潘基文・国連事務総長に巨額の裏金疑惑が浮上 韓国大統領選への影響は (ハフィントンポスト, 2016.12.26)
潘基文氏、大統領選に黄信号? 「油ウナギ」と呼ばれ支持率が伸び悩む (ハフィントンポスト, 1/24)
潘基文氏「LGBTを支持しない」宗教票目当てに豹変か 国連時代は積極的だったのに... (ハフィントンポスト, 1/28)
有力候補の潘基文氏が不出馬宣言 韓国次期大統領選 (聯合ニュース, 2/1)、 潘氏が韓国大統領選不出馬 身内不祥事、支持伸びず (中国新聞, 2/2)
》 飯塚事件 血液型鑑定、検証せず…再審請求抗告審 (毎日, 2/2)。冤罪殺人が明らかになると都合が悪いようです。
GPS捜査 秘密裏指示 警察庁、06年通達 書類不記載 (毎日, 2/1)
警察庁が2006年6月に全国の警察に通達した運用要領で、実施状況を容疑者側に伝えず、捜査書類にも記載しないなどと明記し、秘密保持の徹底を求めていたことが分かった。
秘密裏捜査 押収GPS目録に入れず 「警察庁に従った」 (毎日, 2/1)。 「31日にあった窃盗事件の公判などで、GPS捜査の痕跡を消した捜査員の具体的な対応も明らかになり」
警視庁GPS利用 捜査対象「常時監視」 (毎日, 2/2)
社説 GPS秘密捜査 超監視社会を招く怖さ (毎日, 2/2)
GPS利用捜査 「判決踏まえる」警察庁長官 (毎日, 2/2)。とりあえず何も変えるつもりはないと。
警察の「GPS」追跡捜査「運用が不透明、立法でルール定めるべき」日弁連が意見書 (弁護士ドットコム, 2/1)
》 最近話題のAV出演強要問題、現場を無視して政府が勝手に暴走してるって本当!? (NAVER まとめ, 2/2)
》 「殉愛」で名誉毀損、二審も認める 幻冬舎の賠償を増額 (朝日, 2/1)。35万円増えて、355 万円。
「ニュース女子」沖縄報道でBPOに人権侵害申し立て 「放送局の体をなしていない」と辛淑玉さん (ハフィントンポスト, 1/27)
「内容一方的」と判断…ニュース女子放送せず ミヤギテレビ (沖縄タイムス, 1/28)、 放送を中止、保留 「ニュース女子」宮城、佐賀の2局 (琉球新報, 1/28)
東京新聞、ようやく反応
「ニュース女子」問題 深く反省 沖縄報道 本紙の姿勢は変わらず (東京, 2/2)
<「沖縄ヘイト」言説を問う>(1) ジャーナリスト・津田大介さん(43) (東京, 2/2)
東京新聞「深く反省」 副主幹司会「ニュース女子」問題 (朝日, 2/2)
「責任と反省深く感じる」 東京新聞、沖縄ヘイト番組への論説副主幹出演で見解 (琉球新報, 2/2)
》 買われた記事〜電通グループからの「成功報酬」 (ワセダクロニクル, 2/1)
》 在英日本大使館が英シンクタンクに月140万円支払って反中キャンペーンを展開していたことが曝露される (BUZZAP!, 1/31)
》 JASRAC、音楽教室から著作権料徴収へ 業界は反発「演奏権及ばない」 (ITmedia, 2/2)
》 カスペルスキーの職員がロシアで逮捕〜アメリカへの機密漏洩の疑い (やじうま Watch, 2/2)
平成28年(許)第45号 投稿記事削除仮処分決定認可決定に対する抗告審の取消決定に対する許可抗告事件 平成29年1月31日 第三小法廷決定 (裁判所)。「裁判官全員一致の意見で、主文のとおり決定」。
以上のような検索事業者による検索結果の提供行為の性質等を踏まえると,検索事業者が,ある者に関する条件による検索の求めに応じ,その者のプライバシーに属する事実を含む記事等が掲載されたウェブサイトのURL等情報を検索結果の一部として提供する行為が違法となるか否かは,
当該事実の性質及び内容,
当該URL等情報が提供されることによってその者のプライバシーに属する事実が伝達される範囲とその者が被る具体的被害の程度,
その者の社会的地位や影響力,
上記記事等の目的や意義,
上記記事等が掲載された時の社会的状況とその後の変化,
上記記事等において当該事実を記載する必要性など,
当該事実を公表されない法的利益と当該URL等情報を検索結果として提供する理由に関する諸事情を比較衡量して判断すべきもので,その結果,当該事実を公表されない法的利益が優越することが明らかな場合には,検索事業者に対し,当該URL等情報を検索結果から削除することを求めることができるものと解するのが相当である。
↑、改行は小島が挿入。「など」とあるので、明記された項目に限定されるものではない。
検索結果の削除(最高裁決定) (最所義一 / BLOGOS, 2/1)
今回の最高裁決定は、検索結果の表示そのものを特別なものと捉えている訳ではなく、検索事業者(本件ではグーグル)の表現行為と検索結果に表示される者のプライバシー権を対立利益と捉え、これらの利益について比較衡量して判断することを明確に示したものと理解するのが実態に即するものといえるでしょう。
グーグル検索結果の削除、初の判断基準 最高裁が示す (朝日, 2/1)
一方で、ヨーロッパで認められている「忘れられる権利」については言及しなかった。
検索結果削除、高いハードル示す グーグル訴訟 (朝日, 2/2)
こうした機能を制約して削除するのは、「プライバシー保護の利益が明らかに上回る場合に限られる」と述べた。従来の出版物をめぐる判例では「明らかに」とまで述べておらず、検索結果の削除は出版物よりハードルを高めたともとれる。
ネット検索の削除、最高裁が初基準 (中日, 2/2)
ネット検索 結果削除に6基準…最高裁が初判断 (毎日, 2/1)、 ネット検索 サイトの「表現」重視…削除請求・最高裁決定 (毎日, 2/1)
決定で小法廷は、削除を認めるべきか判断するための6項目の考慮要素を挙げている。実際にどのようなケースが当てはまるかは明確ではないが、決定は情報の公共性も踏まえた判断を示している。削除請求が退けられた男性の代理人を務めた神田知宏弁護士は「犯罪報道以外のデマや名誉毀損(きそん)、プライバシー暴露などのケースでは検索結果削除が認められやすくなったのではないか」との見方を示した。
Googleの検索結果削除、最高裁が初判断 弁護士たちの評価は? (BuzzFeed, 2/1)