Last modified: Mon Jun 13 12:14:55 2011 +0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
》 ソーシャル・ネットワーキング・サイトを狙うXSS攻撃の新しい標的は? (日経 IT Pro, 11/25)。トレンドマイクロの資料みたい。
》 エクスプロイト・ツールキット「Fragus」,ビジネス・モデルを変更 (日経 IT Pro, 11/26)
》 KB931125 ルート証明書の更新が繰り返し実行される問題 (2009/11) (Japan WSUS Support Team Blog, 11/27)。11/25 に修正済だそうで。
》 最も狙われるパスワードは「password」、「p@$$w0rd」でも危ない 米マイクロソフトが「パスワード破り攻撃」を観測、結果を公表 (日経 IT Pro, 11/30)、 Password Practice Revisited (ESET Threat Blog, 11/29)
》 More Information about Malware Details (Google Online Security Blog, 11/24)
》 進まぬパレスチナ・イスラエル間協議 (国連情報誌SUNブログ対応版, 11/30)
》 中国で「Panda」ワームの強力な亜種が出現 (ComputerWorld.jp, 11/30)。あら懐しい。
》 Windows 7に対応した企業向けウイルス対策ソフトは存在するのか? (日経 IT Pro, 11/24)
【マカフィー】
■McAfee Total Protection (ToPS) for Endpoint:私が調査した範囲では不明
ふむん……。 このへんを読む限りでは、 McAfee Total Protection (ToPS) for Endpoint というのは、そういう名前の単体ソフトウェアがあるわけではなくて、 VirusScan Enterprise / AntiSpyware Enterprise / Host Intrusion Prevention / SiteAdvisor Enterprise / ePolicy Orchestrator などを詰めあわせたものみたいですね。
Supported environments for VirusScan Enterprise on Microsoft Windows。AntiSpyware Enterprise についても記載されている。
Supported environments for ePolicy Orchestrator on Microsoft Windows
というわけで、各パーツの最新版はだいたい Windows 7 に対応しているみたい。 あと、Supported environments for Total Protection Service を見た感じだと、Total Protection (ToPS) for Endpoint 5.0 で Windows 7 に正式対応なんですかね。現行製品は 4.7 みたい。 関連: Total Protection Service 4.7: Windows 7およびWindows 2008 Server R2への対応について (マカフィー)
》 葛飾ビラ配り事件、罰金5万円確定へ 最高裁が上告棄却 (asahi.com, 11/30)
》 VSE8.7i Patch2リパッケージ版に含まれる拡張ファイルをチェックイン後にアクセス保護ポリシーを編集するとePOサーバと通信できなくなる場合があります (マカフィー, 11/26 更新)
VirusScan Enterprise (VSE) 8.7i 拡張ファイル (バージョン 8.7.0.174) をePolicy Orchestrator(ePO)4.xへチェックインすると、アクセス保護ポリシー内のいくつかのルールにおいて、McAfee Common Management Agent/McAfee(CMA/MA)の関連プロセスが除外項目のリストから削除されることが判明しました。
(中略)
問題を修正するHotfix(VSE87HF530900)をリリースしました。
》 P2Pユーザー狙う新型ウイルス「Kenzero」〜1日で1500人がさらし者になる騒動 (so-net セキュリティ通信, 11/30)。 shareで落とした割れエロゲのsetup.exe踏んで個人情報が流出される (ニュー速 vip ブログ, 11/27) の件みたい。
》 VAIOパーソナルコンピューター J(JS)シリーズ 無償点検のお知らせとお詫び (SONY, 11/26)。いろいろあるねえ。
比較的低い温度でPCが起動できない場合があることが判明いたしました。
》 訓練を受け、実際にアメリカ海軍で実戦配備されているアシカの写真 (gigazine, 11/28)
》 YouTubeに「詐欺動画」出現、警告に見せかけて特定サイトへ誘導 (日経 IT Pro, 11/27)。次から次へと、よく考えるなあ。
》 EUの情報セキュリティ機関,電子IDカードに関する報告書を公開 (日経 IT Pro, 11/27)。 Privacy and Security Risks when Authenticating on the Internet with European eID Cards (EU, 11/26) の件。
》 セキュアブレイン、無料ウイルス対策ソフトの日本語版を公開 (日経 IT Pro, 11/26)。Immunet Protect の日本語版、gred AntiVirus アクセラレータだそうで。
》 「iPhoneワーム」開発者に仕事のオファー —— セキュリティ・ベンダーは憤慨 (ComputerWorld.jp, 11/30)。 Ikee worm author gets job at iPhone app firm (Sophos, 11/26) の件。
》 東工取のシステム障害、原因はナスダックOMX子会社製ソフトのバグ (日経 IT Pro, 11/30)
》 「流行の」検索結果が偽セキュリティソフトをもたらす (日経 IT Pro, 11/30)
》 紛失・盗難に遭ったノートPCの回収も請け負う カナダ アブソリュート・ソフトウエア 日本代表 田北 幸治氏 (日経 IT Pro, 11/26)。ふぅん。
》 「1カ月120ドルでボットネット構築を支援」、新手のサービスが出現 RSAセキュリティが報告、「ボットのアップデートもサポート」 (日経 IT Pro, 11/30)。なんでも商売になるなぁ。
》 Unbound 1.4.0 が出ています。
》 中国を含む各国版のGoogleで「天安門事件」を画像検索するとどうなるのか? (gigazine, 11/27)。中国ですから。
》 Explzh for Windows (ponsoftware.com)。「FTP クライアントアドオン モジュール」を追加すると、SFTP にも対応するのですか。
》 Nyzillaの進捗 その3 (高木浩光@自宅の日記, 11/29)
この調子だと、12月下旬のリリースとなりそう。
クリスマスプレゼントかな……。わくわく。
》 Exploit DataBase (てっしーの丸出し, 11/23)。milw0rm を継ぐ者、なのかな。
》 偽Google基金からの1億円メールに注意 (G DATA, 11/25)。 419 詐欺の変形ですかねえ。
》 ネット犯罪「裏経済白書」を公開 (G DATA, 10/29)。ホワイトペーパー「アンダーグラウンドエコノミー」。G DATA は Warez を「ワレズ」と読んじゃうのね……。
IEが起動できません。 (パソコントラブル出張修理・サポート日記, 2009.11.23)。
このソフトの本当の意義は、他社のウイルス対策ソフトを駆逐することではなく、
他社のウイルス対策ソフトが使えないような古くて低スペックなパソコン(しかも現役)のウイルス対策
にあるんじゃないかと思いました。
おっしゃるとおりです。 マイクロソフト担当者に聞く、ウイルス対策無償提供の狙い 「Security Essentials」の無償提供でウイルス感染率の低減を (Internet Watch, 2009.10.27) とかも読んであげてね。
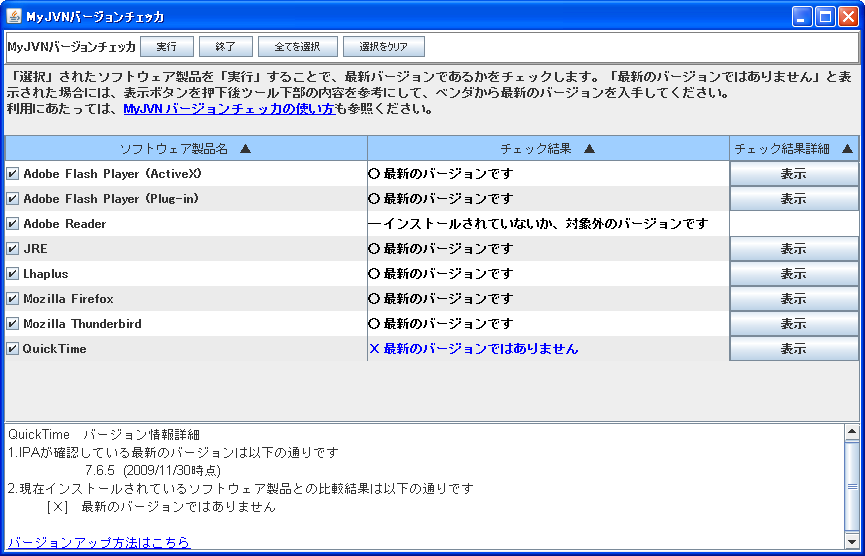
MyJVNバージョンチェッカ、ついに出ましたよ奥さん! 今のところ対応製品が少ないですが、 OVAL を書いてあげれば独自にじゃんじゃん追加できる……という機能はないみたい。 残念。
32bit 版 OS にしか対応していないですか。
「全て選択」された状態が初期値であるべきだと思う。 なぜそうなっていないのだろう。
Adobe Reader はあるが Acrobat はないのね……。
動作が軽いのはいいですね。
「バージョンアップ方法はこちら」のリンク先は、個別の製品ごとに別ページになっていた方がわかりやすいと思う。
企業で使える無償「ソフトウエア最新化状況検査ツール」を評価する IPAが11月末に無償のツール「MyJVNバージョンチェッカ」を公開 (日経 IT Pro, 2010.01.05)。山下眞一郎氏による、わかりやすい解説。
》 shareで落とした割れエロゲのsetup.exe踏んで個人情報が流出される (ニュー速 vip ブログ, 11/27)、share落とした割れエロゲのsetup.exe踏んで個人情報流出拡大中 (株式会社ロマンシングの詐欺事件) (150m.com)。ランサムウェア……ですかねえ。 割れエロゲ等にランサムウェアくっつけて Share に流し、ひっかかる輩を恐喝する「事業」を行ってます、ってこと?
》 サイバー攻撃源の逆探知システムの開発と実験に成功 〜世界初、広域インターネット環境下で逆探知を実証〜 (NEC, 11/26)、 補足資料
(1) パケット収集システムによるハッシュ値の算出と保管を開始する。
結局、収集できなければいけないわけですね。
》 行政刷新会議の事業仕分け、IPAは「見直し」 - 仕分け人「可能な限り民間の応分負担を」 (Security NEXT, 11/26)、 IPA交付金など業務仕分けに対する意見を募集 - 経産省 (Security NEXT, 11/27)
》 テクノロジーの進化によって捨てられた旧製品たちが大量のゴミの山となって処分されている衝撃的な光景 (gigazine, 11/29)
》 グーグル・ストリートビューの法的問題を考える (ComputerWorld.jp, 11/28)
》 ロンドン証券取引所のシステムが接続障害でまたダウン 相次ぐトラブルに顧客の不満が高まる (ComputerWorld.jp, 11/27)。「ここ1年強で4度目」だそうで。
》 米国海軍への偽造チップ販売事件で被告が有罪を認める インテル製や富士通製などと偽り、1万3,000個、14万ドル相当を販売 (ComputerWorld.jp, 11/27)
》 マイクロソフト、新「Windows 7 USB/DVD Download Tool」のリリースを延期 (ComputerWorld.jp, 11/26)。年末かなあ。
》 ワンビの遠隔消去ソリューション「トラストデリート」 (ComputerWorld.jp, 11/26)。ふぅん。
》 adobe.com にアクセスすると IE がフリーズする話
Adobe Flash Playerのバージョンを確認しようとするとフリーズする (教えて! goo, 5/7)。IE の設定をリセットしたら回避できた事例。
Windowsロゴが出た後、真っ黒の画面にマウスカーソルだけ。の対処をした後は…。 (パソコントラブル出張修理・サポート日記, 11/21)。 ブラウザの文字サイズを変更したら回避できた事例。
adobeの日本サイトが固まる (教えて!保険市場, 10/30)。これも文字サイズ変更で回避できた事例。
IE7 freezes on adobe.com (eggheadcafe.com, 2007.11.13)。画面の解像度を変更して回避できた事例。 文字サイズ変更と似たような意味なのかなあ。
Accessing Adobe.com Causes Ie8 To Freeze (PCWorld.com, 11/11)。 [ツール] メニューの [互換表示設定] で回避できた事例。
IEでAdobeのホームページを表示するとハングする (落伍弟子のブログ, 11/23)。一旦アンインストールして再インストールすることで回避できた事例、他のプラグインを無効にすることで回避できた事例など。
》 伊郵政金融、小数点処理のバグにより大混乱 (slashdot.jp, 11/27)。奥が深い話なのだなあ。 関連: 文字列を数値に変換する際もカルチャに注意 (水無月ばけらのえび日記, 11/27)
》 Wikipedia運営団体、「ボランティア編集者激減」の報道に反論 (ITmedia, 11/27)、 ウィキペディアの編集者が激減——研究者が「存続の危機につながる」と指摘 ウィキメディア側は調査の信憑性を疑問視、「決して消滅しない」と反論 (ComputerWorld.jp, 11/27)
》 西松建設献金事件:二階氏秘書、立件へ 規正法違反容疑で (毎日, 11/28)、二階氏の政策秘書らを再聴取 西松献金で東京地検特捜部 (asahi.com, 11/28)。各紙一斉に報じてますね。 これが政権交代ってものですか。
》 LongURL。 数ある URL 短縮サービスによる URL を伸張してくれるサービス。 対応サービス一覧。こんなにあるのね。
》 ソマリア沖派遣部隊が帰港 海賊対処法に基づき活動 (西日本新聞, 11/29)。第2次派遣部隊が帰還。現在は第3次派遣部隊 (たかなみ、はまぎり) が活動中。
ソマリ方面:
コンテナ船マースク・アラバマ号、再び海賊に襲われるも同乗のセキュリティチームが反撃して撃退
貨物船が海賊に応射、撃退 今春襲撃受けた同じ船 ソマリア沖 (CNN, 11/18)
Somali pirates beaten off in second attack on Maersk Alabama (guardian.co.uk, 11/18)
A security team repelled the attack by using evasive manoeuvres, small-arms fire and a Long Range Acoustic Device, which can beam earsplitting alarm tones.
北朝鮮の船員28人乗せた船、ソマリアで海賊が乗っ取り (中央日報, 11/18)、 海賊の襲撃受けた北朝鮮の船長死亡、米貨物船は撃退に成功 (ロイター, 11/19)
ソマリア海賊、漁船乗組員36人を1カ月半ぶりに解放 (CNN, 11/18)、 身代金得たソマリア海賊の間で銃撃戦、分配などで対立か (CNN, 11/19)。 10/2 に海賊に拉致されたスペイン漁船の件。
ソマリア海賊:沖合狙う 昨年の倍以上、沿岸警備を警戒? (毎日, 11/22)
海賊対策でマグロ漁船、居場所を英海軍に通報 (毎日, 11/23)
各国商船・旅客船の位置情報や海賊事件通報を集約し、連合軍艦船で情報共有する英海軍の「英国海事貿易オペレーション」(UKMTO)と、「日本かつお・まぐろ漁業協同組合」が先月、外務省の仲介で、情報提供の仕組み作りで合意したものだ。
具体的には、同組合が所属漁船の位置把握に使用しているシステムを応用し、監視海域に入った漁船からUKMTOに毎日1回、位置情報を自動送信するシステムを構築する。UKMTOからの海賊通報は、同組合が一報を受け、各漁船に配信する。UKMTOによる漁船情報の収集は、スペインに次いで日本が2か国目となる。
》 スパコン開発で「ゴードン・ベル賞」 長崎大助教ら受賞 「国内最速」安価で実現 (西日本新聞, 11/27)。市販 GPU を並べて 3800 万円で実現。 Gordon Bell Prize (ACM) にはまだ 2008 までしか載ってませんね。
政府の新年度予算概算要求の事業仕分けでは、次世代スーパーコンピューター開発予算(267億円)が大幅削減とされたばかり。浜田助教は「高性能の計算機は重要だ」としながらも、巨費を投じた従来の開発方針について「素直にいいとは言えない。方向性が逆」と述べ、低価格化が可能との見方を示した。
当然のコメントだなあ。この機械に「京速計算機」ほどの汎用性はないだろうとしても。 関連: 長崎大学のスーパーコンピュータがIEEEの「ゴードン・ベル賞」(価格性能部門)を受賞 (slashdot.jp, 11/27)
》 カート事故目撃の石川遼 「光景に寒気、動揺した」 (asahi.com, 11/29)。また TBS か。
フェアウエーを歩いていた石川選手も、女性が引きずられる場面を目撃。「初めて見る光景で、寒気がした。さすがにあのホールは動揺しましたね」と振り返った。
選手におもいっきり影響与えてるじゃん。 関連: 小田孔明が大会連覇、石川遼の賞金王お預け 男子ゴルフ (asahi.com, 11/29)
》 NHK、番組ネット配信低迷 収入「想定の半分以下」 (asahi.com, 11/28)。NHK オンデマンドの件。 だって、全然オンデマンドじゃないんだもん。
》 F15水平尾翼の一部落下、けが人なし 福岡・築城基地 (asahi.com, 11/29)。いろいろ落ちますねえ。航空祭の最中の事故ですか。
IEの脆弱性をねらう攻撃コードがより強力に 当初よりも攻撃の精度が向上、セキュリティ専門家は注意を呼びかけ (ComputerWorld.jp, 2009.11.26)
サンシャイン牧場 情報「露出」問題のまとめ (鳩丸よもやま話)
》 SecurityDay2009 〜日本の情報セキュリティのあり方を考える〜。 2009.12.16、東京都新宿区、無料。
》 公正取引委員会からGIGAZINEに封筒が届きました (gigazine, 11/25)
》 「MSのOneCareが終焉したとき、私は2つのことをした」--カスペルスキー氏 (CNET, 11/20)
フリーであっても有償であっても、マイクロソフトがリリースするセキュリティ製品がセキュリティ市場のシェアの大部分を占めることはないだろう。それはマイクロソフトが悪いのではなく、同社が持つイメージのなかにセキュリティが含まれていないからだ。
海外ではトヨタというと普通のヨーロッパ車と性能では同じようなレベルだが、BMWとかメルセデスに比べると安い車と認知されている。それを高級車という位置に高めようとすると、トヨタというブランドが逆に邪魔になるので、海外ではレクサスというブランドで展開している。そういうブランド展開も必要ではないか。
なのでマイクロソフトがセキュリティに特化した製品を出すのであればマイクロソフトという名前ではなく、別の名前で出せばまだ可能性はある。
ふむん。
対応事例: Windowsロゴが出た後、真っ黒の画面にマウスカーソルだけ。はNortonが入っていても…。 (パソコントラブル出張修理・サポート日記, 2009.11.19)
》 国産の次世代スパコンは必要でしょうか? (日経 IT Pro, 11/25)。スパコンは必要だけど現行計画はダメすぎだと思うし。
》 同型機の訓練再開 F15部品落下事故 (北海道新聞, 11/26)。ノズルがまるごと落ちたんですね……。
》 出撃!魔女飛行隊 (学研M文庫) 読了。べらぼうにおもしろい。 女性ばかりで構成された実戦部隊 (整備兵など後方要員も全員女性) というだけでも興味深いが、部隊内容も、 戦闘機部隊・昼間爆撃機部隊・夜間爆撃機部隊と 3 者 3 様、 おまけに夜間爆撃機部隊は旧式の複葉機を運用するという異色さ。 もちろん数々の恋模様も描かれます。
そのあと読んでいる本: 「暁の珊瑚海」(文春文庫)。 いきなり「カミソリ後藤」みたいな人が出てきてびっくり。
》 まっちゃ 139 #13 と Internet Week 2009 でのプレゼン資料を置いておきました。
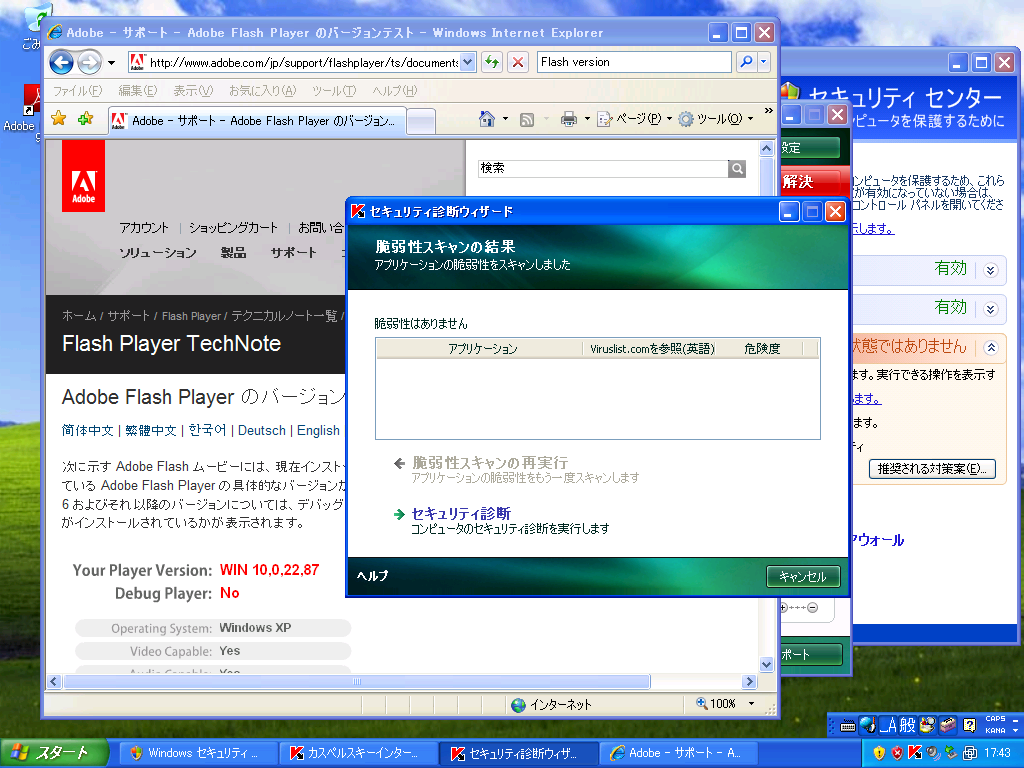
関連: Kaspersky Internet Security 2009 で古い Flash Player を見つけられない件
Cacti 0.8.7e (最新版) に複数の XSS 欠陥がある話。 official patch 出てます。 CVE-2009-4032 CVE-2009-4112
Cactiの複数の脆弱性(CVE-2009-4032)に関する検証レポート (NTT データ・セキュリティ, 2009.12.01)
フェリー横転は「フリーク波」原因か 局地的に異常巨大波 (中日, 11/25)
座礁フェリー、撤去のめど立たず 貨物漂流、燃料も流出 (47news.jp, 11/22)
フェリー事故:現場で解体し撤去へ 三重県庁で社長説明 (毎日, 11/25)
》 IE8 SmartScreen in action (IEBlog, 11/23)。うまく動いてくれるときもあるということで。
》 無線LANでのクッキー乗っ取りが急増中,オンライン・ショッピングで要注意 (日経 IT Pro, 11/25)
》 「4TBのLAN接続タイプHDDが210円」など、アイオーデータがワケアリ品を超激安販売 (gigazine, 11/25)。あり得ないほど安い……と思ったら、やっぱりあり得なかった。
》 Setspn.exe support tool update for Windows Server 2003 (Microsoft KB 970536)
》 「世界一ひどい似顔絵」により逮捕された容疑者、報道画像も「ひどい似顔絵」 (slashdot.jp, 11/25)。 なんだか「笑い男」みたいだ。
When an application uses MSXML to process XHTML, redundant retrieval requests for well-known DTD files from the W3C Web server cause XHTML parsing to fail on a Windows-based computer (Microsoft KB 973687)。MSXML 3 / 6 用。
When an application uses MSXML to process XHTML, redundant retrieval requests for well-known DTD files from the W3C Web server cause XHTML parsing to fail on a Windows-based computer (Microsoft KB 973688)。MSXML 4.2 用。
自動更新でも流れている。
》 TrueCrypt 6.3a 出てます。
》 水道・ガス・電力等の重要インフラ制御システムのセキュリティ向上に関する報告書を翻訳・公開 (IPA, 11/25)。SCADA ねた。
》 DNSSECの導入・普及へ、「DNSSECジャパン」設立 (Internet Watch, 11/25)。 来年は DNSSEC でドキドキワクワクできそうです。
》 ウイルス定義(DAT)ファイルDAT5808からDAT5811でのYahoo!ツールバーの誤認について (マカフィー, 11/25)。DAT5812 で修正されているそうで。
》 キャラバン神戸&新潟 (極楽せきゅあ日記, 11/24)
つか、神戸はこびとの国なのか、 (中略) 実はラピュータだったりして(バルスw。
上野宣「見ろ! 人がまるでゴミのようだ!」……とか? 以下妄想劇場。
質問者「上野さん、セキュリティ&プログラミングキャンプについて一言お願いします」
上野宣「素晴らしい! 最高のショーだとは思わんかね!?」
TIP さんごめんなさい。orz
》 第10回神戸情報セキュリティ勉強会「セキュメロ」のご案内 ※共催「セキュリティ&プログラミングキャンプキャラバン 2009 神戸」。 2009.12.12 (土)、兵庫県神戸市、無料。
関連: キャラバン第一弾&第二弾 (極楽せきゅあ日記, 11/24)
これってもしかして、↓とあわせて、ガリバー旅行記なんでしょうか。
》 @IT セキュリティソリューションLive! in Osaka いま、担当者が求めるセキュリティの最適解。 2009.12.09 (水)、大阪府大阪市、無料。TIP さん情報ありがとうございます。
》 無駄な防衛費を削ろうとする民主党に熱烈な支持を!~このキャンペーンを広めましょう! (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 11/25)。 岡田外相がPAC3追加配備に慎重論 防衛予算の新指針づくりで (産経, 11/24) の件。実際、 パトリオット PAC-3 は拠点防空にしか使えませんから、MD としてはちょっとねえ。 THAAD ならマシですが、 こちらもいいお値段します。
ぶっちゃけ、さっくり核武装したほうがコストパフォーマンスは高いんだよね、きっと。
関連: 「専守防衛、理解して発言を」社民・福島氏のPAC3慎重姿勢に自民・石破氏が苦言 (産経 MSN, 11/25)。
石破氏は「国民一人ひとりの命や国の独立と平和は必ずしも数字で算出できない。一体、何に対して費用がかかりすぎるのか言わないと、議論としては極めて無責任だ」と述べた。
パトリオット PAC-3 を導入したところで国土の大半は守れない、という事実をきちんと説明しない石破氏も、極めて無責任だと思うけどねえ。
》 「らくらくホン6」で現場もら〜くらく? (日経 KEN-Plats, 11/24)
「らくらくホン」と聞いた時、正直、「まだそんな年齢じゃ……」と思いましたが、現場での使い勝手は抜群でした。防水機能付き携帯はほかにもありますが、軍手での操作性や文字の大きさは、「現場での動作の不自由さは高齢者と同じだったんだ……」と思わせるぐらいピッタリでした。
この携帯に登山用のカラビナと伸びるケーブルを付けて、色をブラックに、名称を「フィールドプロ」とかにすれば、若者も喜ぶ現場定番の携帯になるのではないでしょうか。
》 インフルエンザの拡大防ぐ建築 (日経 KEN-Plats, 11/20)。 パンデミックエマージェンシーセンター (大林組) の件。
》 「ダビング10」解除ソフト販売 (著作権法違反容疑) で逮捕者。 また「著作権法違反容疑」か。便利な法律だ。 「全国初」を自慢するのもいつもどおり。
「ダビング10」解除ソフト販売、東芝社員を逮捕 (読売, 11/25)。「東芝社員」。
ダビング10:解除ソフト販売容疑で男逮捕 愛媛県警 (毎日, 11/25)。「大手電機メーカー社員」。
……あら、タイトルが変わりましたねえ: ダビング10:解除ソフト販売容疑で東芝社員逮捕 全国初 (毎日, 11/25)
ダビング10解除ソフト販売容疑で逮捕 愛媛、全国初 (asahi.com, 11/25)。「電機メーカー社員」。
……あら、タイトルが変わりましたねえ: ダビング10解除ソフト販売容疑 東芝社員を逮捕 (asahi.com, 11/25)
ダビング10解除ソフトで初摘発 長野の会社員逮捕 (47news.jp, 11/25)。「会社員」。
関連: twitterと弁護士 (壇弁護士の事務室, 11/25)、 解除ソフト「自分で作ってない」 ダビング10 (中日, 11/25)。この時期の情報はたいてい警察・検察リークなんですけどね。
Microsoft 高橋正和さんが Internet Week で言っていたのは、こういう奴のことかなあ。
関連:
JVNVU#515749: Microsoft Internet Explorer に脆弱性 (JVN, 2009.11.25)
Microsoft Security Advisory: Vulnerability in Internet Explorer could allow remote code execution (Microsoft KB 977981)。影響軽減策として、Data Execution Prevention (DEP) 設定用の Microsoft Fix It が掲載されている。 しかし IE 8 のインストールの方が有効。
IEのStyleオブジェクト処理の脆弱性に関する検証レポート (NTT データセキュリティ, 2009.11.24)
MS08-076 - 重要: Windows Media コンポーネントの脆弱性により、リモートでコードが実行される (959807) が改訂されている。
2009/11/25: このセキュリティ情報を更新し、「このセキュリティ更新プログラムに関するよく寄せられる質問 (FAQ)」のセクションに、Windows XP Embedded のオペレーティング システム用の更新プログラムを再リリースしたことをお知らせしました。マイクロソフトは Windows XP Embedded のオペレーティング システムをご使用のお客様が、できるだけ早期に自動で提供されているこの更新プログラムを適用することを推奨します。その他のオペレーティング システムをご利用のお客様で、この更新プログラムを既にインストール済みの場合は、その他の措置を取っていただく必要はありません。
うおっ、これは……。単に「この更新プログラムを既にインストール済みの場合は、その他の措置を取っていただく必要はありません」なわけではないのですね。 つまり、Windows XP Embedded では、旧バージョンの修正プログラムの適用では不十分だったと。
Opera 10.10 登場。Opera Unite 機能が正式化されました。 あと、セキュリティ修正 3 つ。
Advisory: Heap buffer overflow in string to number conversion
Advisory: Error messages can leak onto unrelated sites。 CVE-2009-4071
詳細未公開のもの。 今のところ、Fixed a moderately severe issue, as reported by Chris Evans of the Google Security Team; details will be disclosed at a later date. と書かれている。 CVE-2009-4072
Security Vulnerability in the Timeout Mechanism of Solaris sshd(1M) may Lead to a Denial of Service (DoS) (Sun, 2009.11.23)。Solaris 10 特有の話なのか、そうではないのか、よくわからないなあ。
またまた bind に欠陥。DNSSEC 検証が有効な場合に欠陥が発現し、 特定の条件において、DNS 応答に含まれる additional section をキャッシュに記録してしまう。
bind 9.4.3-P4, 9.5.2-P1, 9.6.1-P2 で修正されている。 CVE-2009-4022
JPRS からも出ました: BIND 9の脆弱性を利用したキャッシュポイズニング攻撃について - パッチ適用を推奨 - (JPRS, 2009.11.25)
JVNVU#418861: BIND 9 の DNSSEC 検証処理における脆弱性 (JVN, 2009.12.03)
今日は秋葉原。 ……あぁ、Share DoS の話を混ぜておけばよかったなあ (クラウドねたなので)。反省。
》 Yahoo! JAPANのフィッシング、今月も大量発生中〜釣られないためには (so-net セキュリティ通信, 11/24)
》 Spoofed Trend Micro Email Leads to Phishing Site (trendmicro blog, 11/23)
When the user clicks any of the links within the email, they are redirected to a phishing site, http://l.trndmcro.com/rts/{BLOCKED}.
日本語版: トレンドマイクロを装うスパムメール登場 フィッシングサイトへ誘導する (トレンドマイクロ セキュリティ blog, 11/24)
》 HIV・新型インフルエンザ・エボラ出血熱などのウィルスを超巨大化してしまったぬいぐるみ (gigazine, 11/23)。かわいい。
》 防衛省、次期戦闘機F35採用へ 約40機の導入想定 (47news.jp, 11/22)。しかしこれ、まだ完成していないんだよなあ。 ラプ太郎こと心神は、その後どうなってるんでしたっけ?
》 英社製ワクチン副作用、カナダに調査団派遣へ 厚労相 (asahi.com, 11/23)、輸入予定の新型ワクチン、加で副作用か (読売, 11/23)。カナダ産のグラクソ・スミスクライン製ワクチン話。
通常のワクチン接種で10万人に1人程度にとどまる、急性のアレルギー反応の「アナフィラキシー・ショック」が、ワクチンを接種した6人に発生し、2万人に1人の高率で起きていることになるという。ただ、全員が短時間で回復した。
関連: Canada Sets Aside 170,000 Doses of the Arepanrix H1N1 Vaccine After Reactions (PreventDisease.com, 11/20)
アドバイザリ出ました: マイクロソフト セキュリティ アドバイザリ(977981) Internet Explorer の脆弱性により、リモートでコードが実行される (Microsoft, 2009.11.24)。IE 5.01 / 8 には影響しないことが確認されている。 Ilion さん情報ありがとうございます。
》 子ども兵士の禁止についてスーダン反政府組織と協定 (国連情報誌SUNブログ対応版, 11/23)
》 スリランカの避難民キャンプの制限緩和 (国連情報誌SUNブログ対応版, 11/22)、 スリランカ「難民収容所を解放」のまやかし (JANJAN, 11/23)
》 「記者クラブ最後の悪あがき」フリーライターたちの証言 (JANJAN, 11/23)。だからマスゴミと言われるのですが。
》 Google FeedBurner - feedproxy.google.comを利用したリダイレクト (cNotes, 11/22)。さすが Google、なんでもあるな。
》 米アーカンソー州の10歳少年、「同性愛者が平等に扱われるまでは」と忠誠の誓いを拒否 (みやきち日記, 11/16)。これはすごいなあ。 アメリカ人たらんとするからこそ、今のアメリカを拒否すると。信念の人だ。
》 「同性愛はキリスト教聖職者による性的虐待と関連なし」米研究が報告 (みやきち日記, 11/21)
》 Panda Cloud Antivirusが Magazineのベスト無料アンチウイルスのカテゴリーで Editor's Choiceに選ばれました (Panda Security Japan オフィシャルブログ, 11/19)、 Panda Cloud Antivirusをテストする - アドバンストログの取得方法 (Panda Security Japan オフィシャルブログ, 11/20)
》 児童ポルノ〜わが子の裸を売った母親に有罪判決/同種犯罪での逮捕相次ぐ (so-net セキュリティ通信, 11/20)
》 Malicious iPhone worm (F-Secure blog, 11/22)、 iBot Mark 2: Go Straight To Jail Do Not Pass Go (ESET Threat Blog, 11/22)。まだ続いているらしい。
》 SQL Server 2005の更新プログラムで 737d エラーが出てしまう時の対処方法 その2 (日本のセキュリティチーム, 11/21)
》 Fedora to allow the installation of packages, without root privileges? (SANS ISC, 11/19)。そういう仕様だったけど、変更されたらしい。
》 Security Wars: エピソード 1 -ハッカーと暗黒面- 3. 社会と暗黒のハッカーとの闘い (Microsoft)
》 Using a Cisco Router as a “Remote Collector” for tcpdump or Wireshark (SANS ISC, 11/18)
》 政府、小型核保有促し対米工作 政権交代前、「核の傘」堅持狙う (中日, 11/23)。Yes Nuke Yes。 (1980 年かぁ……)
》 欧州でも進む社会の高齢化 (国連情報誌SUNブログ対応版, 11/21)。関連:
フィンランドの社会サービス (kaigo-web)
時代の風:ネット接続権=東京大教授・坂村健 (毎日, 11/22)。電子政府ねた。
》 「ウイルス迷惑メール急増、偽ソフトも猛威」、2009年のセキュリティ 「ドライブ・バイ・ダウンロード」も増加、米シマンテックが公表 (日経 IT Pro, 11/19)
》 Introducing the InfoSec Assessment & Protection Suite (Microsoft SDL blog, 11/19)。以下を公開中。
Web Protection Library (WPL)
Anti-Cross Site Scripting Library v3.1
Security Runtime Engine (SRE)
Code Analysis Tool for .NET (CAT.NET)
Web Application Configuration Analyzer (WACA)
八ッ場ダム再取材、品木ダムの土砂最終処分場へ (保坂展人のどこどこ日記, 11/10)
八ッ場ダムの影に「産業廃棄物処分場」があった (保坂展人のどこどこ日記, 11/18)
こうした「最終処分場」の場合は、汚染が地下水などに広がらないように投入前に「遮蔽シート」で覆うなど細心の注意を払わなければならないが、この処分場はそうした措置を取っていない。雨水が溜まれば上の水路を通って外部に流している。
これだけ広い処分場が、あと3〜4年で満杯になる。中和事業の裏側に、不可避的に出てくる「産業廃棄物」と汚染の行方を追っていきたい。
特報「八ッ場ダム上流、ヒ素を公表せず 国交省」 (保坂展人のどこどこ日記, 11/13)、 八ツ場上流、ヒ素検出を公表せず 国交省 (asahi.com, 11/13)
》 「在野の人」となって3ヶ月で感じること (保坂展人のどこどこ日記, 11/21)
さて、それでも議員の時と違うのは「時間」が生まれたことだ。おそらく、国会の坩堝(るつぼ)の中にいたら見えなかったことが、読み取れる位置にいる。公共事業の再検証もそのひとつだ。来週は「諫早干拓」を正面から問う取材をする予定だ。
》 児童ポルノ禁止法の余波とこれからの議論 (保坂展人のどこどこ日記, 11/20)、 児童ポルノ改正、再提出へ 自民「単純所持」禁止 (弁護士山口貴士大いに語る, 11/18 更新)
New! 2009.11.18 14:25
何故か、削除されてしまった読売新聞の児童ポルノ「単純所持」禁止…民・自・公が改正案の記事ですが、親切な記者さんからの情報によれば、自民党法務部会による記者会見において、法務部会長から当該記事が誤報であることが明言されたらしいです。ということは、自民党法務部会の誰かが「リーク」を読売新聞に行い、その報道の記事を根拠に部会の見解を纏めようとしたのではないかと推測されます。この事実は、読売新聞の記事が16時の部会開催予定時よりも前の15時17分に出されていることとは整合します。
自民党法務部会の結論は、今回の総選挙以前の情勢であるならば、((( ;゜Д゜)))ガクガクブルブル だったのですが、少数野党に転落した今では・・・。単に、人権感覚がなく、世間の議論に耳を傾けず、表現の自由や市民のプライバシー等について関心のない政党であるという馬脚を現しただけで終わりました。国会の会期が終了していない以上、まだまだ予断は許しませんが、順調にいけば、会期末を迎えて、継続審議の手続きも取られることなく、廃案という運びになるのではないでしょうか?
あとここ:
もう一つ、表現の自由の問題として無視することが出来ない問題があります。
(中略)問題発言だけを読みたい!という方は、こちらをどうぞ(ワード文書です)⇒monndaihatsugen.doc
表現の自由について一顧だにしない、姿勢を頑なに取る東京都の動きについて監視を強める必要があります。
国会の立法では通らなかったものを地方自治体の条例として制定させ、全国的に規制をかけて行くというのは、規制推進派の常とう手段だからです。第28期東京都青少年問題協議会第1回拡大専門部会が開催されます。是非、傍聴をお願いします。
明日開催。傍聴申込締切 (11/19) は残念ながら過ぎている。
で、保坂のぶとトークライブ@阿佐ケ谷ロフトA (12/3 19:00) だそうです。
第1部 「裁判員制度と死刑が問うもの」 伊東乾(東京大学准教授)×保坂展人
第2部 「児童ポルノ禁止法改正案の今」 伊東乾×山口貴士(弁護士)×保坂展人
(第2部の開始は、夜8時すぎから)
》 GoogleがChrome OSを公開 (slashdot.jp, 11/20)。Google 帝国の新しい兵士。 注目は #1676358 かな。
GPL3が出るときにちょっと話題になってた
「サーバサイドプログラムでサービスだけ提供されたらGPL意味なくね?」
という議論が現実味を帯びてきた感じだなぁ。
WordPressのfile.phpの脆弱性に関する検証レポート (NTT データセキュリティ, 2009.11.19)
APSB09-17: Workaround available for potential Photoshop Elements privilege escalation issue
APSB09-17: Photoshop Elementsの潜在的な権限昇格問題の回避策公開 (Adobe, 2009.11.18)
》 Tomorrow's spam - today (viruslist.com, 11/19)。twitter は便利。 関連: Job Spam Uses Twitter (trendmicro blog, 11/19)、 Twitter悪用の迷惑メールが急増、つぶやき経由で怪しいサイトへ (日経 IT Pro, 11/20)
》 NSA Iraqi Computer Attacks And U.S. Defense (bugtraq, 11/21)
》 Metasploit Framework 3.3 Released (HD Moore, 11/17)
》 「核密約」政府見解変更の公算、外相は解明に意欲 (読売, 11/22)
Public health significance of virus mutation detected in Norway (WHO, 11/20)。亜種検体 3 つを確認。内 2 つは死亡患者から、1 つは重症患者から。この亜種は今はまだ広まってはいない模様。
変異の新型インフル感染、2人死亡…ノルウェー (読売, 11/21)
子供用タミフル不足、大人用の分解OKだが「大変」 (読売, 11/19)
中外薬、「タミフルドライシロップ」がフル稼働状態に (モーニングスター, 11/19)
》 タミフル耐性新型インフルエンザ、いよいよヒト-ヒト感染か
タミフル耐性のH1N1ウイルスがヒトからヒトに感染か、確認されれば世界初 英保健当局 (AFPBB, 11/21)
Tamiflu-resistant swine flu spreads 'between patients' (BBC, 11/20)
IE 6 / IE 7 に影響する Microsoft HTML Viewer (mshtml.dll) の 0-day 欠陥。 IE7 (bugtraq, 2009.11.21) の件。 patch はもちろんまだない。
アドバイザリ出ました: マイクロソフト セキュリティ アドバイザリ(977981) Internet Explorer の脆弱性により、リモートでコードが実行される (Microsoft, 2009.11.24)。IE 5.01 / 8 には影響しないことが確認されている。 CVE-2009-3672。 Ilion さん情報ありがとうございます。
関連:
JVNVU#515749: Microsoft Internet Explorer に脆弱性 (JVN, 2009.11.25)
Microsoft Security Advisory: Vulnerability in Internet Explorer could allow remote code execution (Microsoft KB 977981)。影響軽減策として、Data Execution Prevention (DEP) 設定用の Microsoft Fix It が掲載されている。 しかし IE 8 のインストールの方が有効。
IEのStyleオブジェクト処理の脆弱性に関する検証レポート (NTT データセキュリティ, 2009.11.24)
IEの脆弱性をねらう攻撃コードがより強力に 当初よりも攻撃の精度が向上、セキュリティ専門家は注意を呼びかけ (ComputerWorld.jp, 2009.11.26)
MS09-072 - 緊急: Internet Explorer 用の累積的なセキュリティ更新プログラム (976325) (Microsoft) で修正されました。
Redmine ねた
JVN#01245481: Redmine におけるクロスサイトスクリプティングの脆弱性 (JVN, 2009.11.19)。Redmine 0.8.6 で修正されている。
JVN#87341298: Redmine におけるクロスサイトリクエストフォージェリの脆弱性 (JVN, 2009.11.19)。Redmine 0.8.6 で修正されている……と JVN には書かれているのだけど、 Changelog を見ると、CSRF が修正されているのは Redmine 0.8.7 なんだよね。
いずれにせよ、Redmine 0.8.7リリース (security release) (redmine.jp) が出てますから、アップデートしましょう。
Secunia Research: Gimp PSD Image Parsing Integer Overflow Vulnerability (Secunia, 2009.11.17)。 Gimp 2.6.7 に欠陥、GIT リポジトリでは修正されている。 CVE-2009-3909。
VMSA-2009-0016 VMware vCenter and ESX update release and vMA patch release address multiple security issue in third party components (VMware.com, 2009.11.20)。VMware vCenter / ESX ねた。patch あてましょう。
[security bulletin] HPSBMA02478 SSRT090251 rev.1 - HP Operations Manager for Windows, Remote Unauthorized Access (HP, 2009.11.21)、 [Full-disclosure] ZDI-09-085: Hewlett-Packard Operations Manager Server Backdoor Account Code Execution Vulnerability (ZDI, 2009.11.21)。 CVE-2009-3843。patch あります。
[security bulletin] HPSBPI02472 SSRT090196 rev.1 - Certain HP Color LaserJet Printers, Remote Unauthorized Access to Data, Denial of Service (HP, 2009.11.20)。CVE-2009-3842。 更新版ファームウェア出てます。
[security bulletin] HPSBMA02477 SSRT090177 rev.2 - HP OpenView Network Node Manager (OV NNM), Remote Denial of Service (DoS) (HP, 2009.11.20)。CVE-2009-3840。patch あります。
ケロロ軍曹×WindowsLive 一緒に10周年スペシャル企画 アドレスは早い者勝ちでありますよ?♪ (msn.com) において、メールアドレスの多重受付を許してしまう欠陥があり、 後から受付をした人は、以前に受付をした人のアカウントを意図せずに完全に乗っ取ってしまった模様。結果として甚大な情報漏洩・プライバシー侵害が発生した恐れがある。
<不具合の詳細>
発生期間:2009年10月28日〜11月12日(日本時間)まで。
影響をうけたメールアドレス:2009年9月7日〜11月12日までに、*@keroro.keroro.com, *@giroro.keroro.com, *@tamama.keroro.com, *@kululu.keroro.com, *@dororo.keroro.com で取得されたメールアドレスのうちの一部(合計799アカウント)。
アナウンス文を見る限りでは欠陥の影響を受けたアカウントは判明しているようなのだが、
上記の事象について不具合のお心当たりがあるユーザーの皆様は、大変お手数ですがこちらのフォームよりお問い合わせください。(「アカウントの所有者であることを認証するために役立つその他の情報」の欄に不具合の状況を記載ください。)
実はもっとあるかもしれないということか?
この件、実際に被害にあったという匿名希望の方からメールをいただいている (ありがとうございます) のだが、
11月5日に該当アカウントでメッセンジャーログインが不可能になった事に気がつき Microsoftに問い合わせを掛け、何度かメールのやり取りを行っていたのですが、ようやく19日に、MS日本社長名義のメールが届いてビックリしている状態です。
(その不具合情報の公開日が16日付けになってますし…問い合わせ件数5件のうちの1人なのに、もっと早くメールくれればいいのにと憤慨中です…)
Microsoft の対応はボロボロみたいですね。アナウンス文でも、
弊社ではすでに不具合が発生した原因と影響を受けたユーザーを特定し、解決に向けて対応しております。
「解決に向けて対応しております」というだけで、利用者に対して実際にはどのように対応しているのか、さっぱり書かれていませんし。まぁ、あまりにあまりな状況なので、個別対応にならざるを得ない、ということなのかもしれないけど。
本件についてのユーザーからの問い合わせ:5件(11月12日時点)
(中略)
(2009.11.16 更新)
ふつう、最終更新時点での人数を書くものだと思うが……。
》 官房機密費の支出額公表へ…使途は開示せず (読売, 11/20)。一歩前進。
関連: 官房機密費支出額公開 政権交代直前に2.5億円引き出しも (産経 MSN, 11/20)。さすがは麻生政権、やることが違います。
》 幻想の光 同大キャンパス Xマスツリー点灯式 (京都新聞, 11/20)。同志社大名物。当然ながら、龍大にはありません。 (浄土真宗だもん)
》 AED10万台を無料改修 不具合の恐れ、日本光電 (中日, 11/20)。あらら。
》 「新・神の手」騒動 アイルランド政府、再試合を要求 (asahi.com, 11/20)。 サッカーは、いいかげん、ヴィデオ判定を取り入れるべきだと思うし。
》 児童ポルノ禁止:自・公が改正案提出 「単純所持」も処罰 (毎日, 11/21)。 結局、自民・公明案がそのまま出てきたみたい。
》 ウイルス対策をうたったマスク表示はどこまであてになるの? (国民生活センター, 11/18)。「ウイルス対策」「N95」を謳う性能を謳う製品の性能を測定してみた件。詳細には製品名もちゃんと明記されている。 「N95」を謳っていてもそれに満たない製品が複数あったそうで。
あと、「洩れ」については、誰かにはあるのがあたりまえ。 誰にでもきちんとフィットする N95 マスクなんてものは存在しない。 N95 は事前にフィットネステストを行って、装着者自身の顔にきちんと適合するものを選択しないと意味がないわけで。
漏れ率が小さいものは、息苦しい。
N95 を装着すると息苦しいのは仕様ですから。
関連: 「ウイルスカット99%」は過大 インフル用マスク (47news.jp, 11/18)
マスクを販売する際の公的な表示基準はないが、消費者庁は同日、科学的根拠が薄く消費者が誤解する恐れがあるとして、業界団体「日本衛生材料工業連合会」を所管する厚生労働省に対応を取るよう通知、景品表示法に基づき業者に行政指導することを決めた。
》 もうiPhoneでもAndroidを止められない (ITmedia, 11/20)。いよいよ世界が Google 化されるのか。
》 次世代スーパーコンピューター開発予算の見送りに対して研究者たちが緊急声明を発表 (gigazine, 11/19)。はぁ……。わかってないなあ。 スパコンの必要性それ自体は誰も否定してないんだけどねえ。 現行計画の筋が悪過ぎるってだけなのだが。
》 Internet Infrastructure Review vol.005 (IIJ, 11/16)。DoS ねた、spam ねたなど。
》 Chrome OSのサポート・ドライブはSSDのみ——ハードディスクには対応せず (ComputerWorld.jp, 11/20)。へぇ。
》 インテル、SSDのファームウェア・アップデートを11月末に再度リリース アップデートによって「X25-M」のパフォーマンスが40%向上 (ComputerWorld.jp, 11/19)。何度もファームが変更されるような SSD は恐くて使えないなあ。
》 “一発勝負”の73日間、首都高火災事故復旧 (日経 KEN-Plats, 11/19)
首都高速道路は2008年度中に、復旧工事費約20億円と通行料金の減収約25億円の合計約45億円をタンクローリーを所有する多胡運輸(群馬県高崎市)に請求する方針だ
うひ〜。
》 光るバクテリアで地雷検知 (slashdot.jp, 11/20)。へぇ。
》 ウイルスバスター2009 プログラムバージョン17.10 ビルド1365 公開のお知らせ (トレンドマイクロ, 11/20)。11/24 公開予定。
WHO「変種インフルエンザ出現の証拠ない」 (中央日報, 11/18)
Pandemic (H1N1) 2009, Ukraine - update 2 (WHO, 11/17)。 中央日報記事の元ねたは多分これ。 残りは、Situation updates - Pandemic (H1N1) 2009 (WHO) からたどってね。
というわけで、新たなインフルエンザの可能性も、ウクライナで肺を破壊する謎のインフルエンザが大発生 (gigazine, 11/19) とか読んでヒーとか思っている人はもちつけ。 死者の肺は真黒 ウクライナで謎のインフルエンザが流行、既に 315人死亡 (大紀元, 11/19) も、記事の構造自体を変更すべきだろうに。 (伊能さん情報ありがとうございます)
…… gigazine きました: 世界保健機関(WHO)が150万人近くの感染者が出ているウクライナの謎のインフルエンザについて「H1N1型」であると発表 (gigazine, 11/20)
》 文科相、著作権保護期間70年への延長に意欲 (asahi.com, 11/20)。だめだこりゃ。
》 ERROR: Access Denied (McAfee Agent4.5へアップグレードした後、Super Agent Repositoryへの複製処理が失敗します。) (マカフィー, 11/19)。幸せになりたい人は、McAfee Agent 4.0 patch 3 を使うのがいいみたい。
》 「アフガン撤退」英首相が同盟国に促す (JANJAN, 11/19)
》 アフガニスタン援助の実態:巨額はどこへ消えるのか (WIRED VISION, 11/20)
》 マカフィー、サイバー戦争時代の到来を警告 〜米国、イスラエル、フランス、中国、ロシアがサイバー武装を強化。基幹インフラが危険にさらされていることがマカフィーの調査で明らかに〜 (マカフィー, 11/19)
》 VSE8.7i Patch2リパッケージ版に含まれる拡張ファイルをチェックイン後にアクセス保護ポリシーを編集するとePOサーバと通信できなくなる場合があります (マカフィー, 11/18)
回避策:
[アクセス保護ポリシー]-[一般標準プロテクト]-[McAfee Common Management Agentのファイルと設定を変更させない]ルールを編集しないでください。
》 小惑星探査機「はやぶさ」、平成22年6月の帰還に向けた運用を再開 (slashdot.jp, 11/19)。はやぶさの方程式。まだだ、まだ終わらんよ。
出ました。Security Enhancements and Fixes という項目も、ちゃんとあります。
LAC 指摘 の IP アドレスを log で調べてみたら、感染疑い事例を 2 件発見。 そのうちの 1 件では VirusScan Enterprise が実行ファイルの保存を阻止していた。 せっかくなので、当該ファイルを VirusTotal と ThreatExpert にかけてみた。
http://www.virustotal.com/jp/analisis/b8b251b39cb076d97628f4a43c706b2d38ee76deba6f7ae110b2fc89746ec854-1258689652。シマンテックや F-Secure では名前が出てこないなあ。
http://www.threatexpert.com/report.aspx?md5=90e43601d509698579b6b5813c88650e
関連:
Win32/Daonol (Microsoft Malware Protection Center)
Daonol / Gumblar - Miekiemoes is a superstar (mad.internetpol.fr, 2009.05.11)。フランス語なので注意。 Google 翻訳を通して英語でみる。
》 児童ポルノ禁止法の議論を「水面下」から引きあげろ (保坂展人のどこどこ日記, 11/18)
》 NASA曰く「2012年地球滅亡説は間違っている」 (slashdot.jp, 11/19)。NASA もいそがしいのう。
》 日本で横行するマルウェア「Zeus」、関与した2人を逮捕 (ITmedia, 11/19)。英国で。
》 「著作権保護期間70年への延長実現に最大限努力」鳩山首相が明言 (Internet Watch, 11/18)。だめだこりゃ。
》 セキュリティ・ベンダーが警鐘、「Wi-Fi対応スマートフォンはセキュリティが脆弱」 (ComputerWorld.jp, 11/18)
関連:
【注意喚起】Gumblarおよびその亜種に関する大量の感染事例について (LAC, 2009.11.19)
ネットワークでの対策
JSOCでは検知データを基に、PCがGumblarおよびその亜種に感染した際にアクセスするIPアドレスを集計しました。これらのIPアドレスは、今後変わる可能性が高いですが、過去2日間のインシデントが同じIPアドレスに集中しているため、被害を最小限に留めるためにも、以下のIPアドレスへの通信をファイアウォールなどで遮断することをお勧めします。
感染した際にアクセスする送信先のIPアドレス:
216.45.48.66/32
195.24.76.250/32
67.215.246.34/32
67.215.238.194/32
Where to Look for Gumblar Backdoors (ScanSafe STAT Blog, 2009.11.18)
Gumblar攻撃再開〜被害は1250サイトに拡大、多数の国内サイトが被害に (so-net セキュリティ通信, 2009.11.18)
「Gumblar」リローデッド (日経 IT Pro, 2009.11.18)。元記事は 2009.10.19。
IEを“Chrome”相当へ強化するプラグイン「Google Chrome Frame」 4.0.245.1 が公開されている。セキュリティ修正が含まれている。
Security Fix
Google Chrome Frame 4.0.223.9 and earlier versions were vulnerable to a cross-origin bypass.
Severity: High. An attacker could have bypassed cross-origin protections. Although important, "High" severity issues do not permit persistent malware to infect a user's machine. We're unaware of any exploitation of this issue.
Microsoft からの指摘によるらしい。
Credit: Thanks to Billy Rios and Microsoft Vulnerability Research (MSVR) and also to Lostmon for finding and reporting this vulnerability responsibly.
》 (by paco)行政刷新会議、事業仕分けのメディアと実際の違い (渡辺パコ / 知恵市場, 11/15)。マスゴミ報道からはわからない、「京速計算機」と「日本科学未来館」の仕分けの違い。
ではなぜ、減額になったのか。実は実質的に減額にはなっていないのです。未来館の運営には、もうひとつ別の法人が下請けに入っているのですが、これがコスト増になっている上に、下請け法人の人事権が毛利館長にはなく、最適配置ができない。別法人があれば、その法人の役員報酬や管理コストが発生して、二重コストに成り、これがムダの温床になる。そこで、この二重構造を廃止、官庁直下に一括すれば、コストは削減でき、毛利館長はコントロール権を手に入れることができる。
実は、この二重構造の問題は3年前から毛利館長が文科省に訴えていたのに、変更できなかったのです。もともとは自民党政権が「民間に仕事を任せる」という方針をだし、その一環でまる投げされていた管理運営でした。結局、これがムダの温床になっていたことが明らかになり、今回、ここの是正を指摘して、減額、というのが仕分けの結論です。
仕分け人からは、「毛利館長にもっとたくさんの予算を預け、どんどん仕事をしてもらうべきだ」という意見も出るほどで、新聞報道とはだいぶニュアンスが違うのです。
実際、毛利館長の説明に対して、蓮舫議員からは「今回の仕分け作業ではじめて、本来聞きたい説明が聞けた」と絶賛していました。仕分け人は、その分野については必ずしも専門ではないので、きちんとした論理展開で説明されれば、突っ込みにくいのです。
関連:
事業仕分けに参加して 脱藩官僚 縦横無尽 (木下敏之 / data-max.co.jp, 11/17)
行政刷新会議「事業仕分け」第3ワーキンググループ 091113録音ファイル (ねこのここねこ, 11/13)
事業仕分けを行う行政刷新会議ワーキンググループ(WG)民間人の名簿 (植草事件の真相掲示板, 11/11)。オリジナルは http://www.cao.go.jp/sasshin/kaigi/honkaigi/d2/pdf/s1-3.pdf (from 行政刷新会議(第2回)議事次第) のようで。
》 WSUS 3.0 SP2 で新しく追加されたレポートについて (Japan WSUS Support Team Blog, 11/18)
》 11gR1がISO/IEC15408を取得しました。 (Security, time after time, 11/8)
》 いまさらですが・・・CISSPとは? (Security, time after time, 11/12)
》 情報を盗む、ということ (4) (Security, time after time, 11/13)
》 P-07AでもJavaScriptが再開され、あらたな制限がみつかった (ockeghem(徳丸浩)の日記, 11/17)、 XMLHttpRequestから送られてくるHTTPリクエストヘッダ (ockeghem(徳丸浩)の日記, 11/17)。 TCP ポートの件の他にも、いろいろ制限があるみたい。
なんか、そういうことをやっている間に、フルスペックの web ブラウザが使える機械ばかりになっていたりしないのだろうか。
》 Botnets and Complacency (The AVIEN Blog, 11/16)
》 映画「ゾンビランド」の脚本家、海賊コピー蔓延に「続編が危ぶまれる」 (P2Pとかその辺のお話, 11/13)、 BitTorrentのおかげで映画がヒット、監督が海賊ユーザに感謝 (P2Pとかその辺のお話, 11/13)
Google の書籍データベース化、日本の出版物は除外される (slashdot.jp, 11/17)
Google Book Search Settlement Revised: No Reader Privacy Added (EFF, 11/14)
Google Books Settlement 2.0: Evaluating the Pros and Cons (EFF, 11/16)
Google Books Settlement 2.0: Evaluating Access (EFF, 11/17)
Google ブック検索の新たな和解案に相次ぐ批判 (japan.internet.com, 11/17)
》 技術に頼らないセキュリティ 第4回 ユーザーの利便性を損ねない仕組みを作る (日経 BP, 11/11)
》 The command shell program stops responding when you redirect the STDERR output in a "Subsystem for UNIX-based Applications" Telnet session that is connected to a computer that is running Windows Server 2008 (Microsoft KB 975173)。patch があるそうです。
》 Pushdo/Cutwail Spambot - A Little Known BIG Problem (SANS ISC, 11/13)
》 OpenLDAP の運用 第2回 もしもに備えるバックアップ、リストア(2) (@IT, 11/12) (typo fixed: nagano さん感謝)
》 ソーシャル・ネットワーキングを使いこなし攻撃する「KOOBFACE」 (日経 IT Pro, 11/18)。KOOBFACE 関連:
ボットネット「KOOBFACE」、「Googleリーダー」を悪用する (トレンドマイクロ セキュリティ blog, 11/10)。英語版。
New Koobface Component Imitates Facebook User (trendmicro blog, 11/10)
Are You Being (Facebook) Phished? (trendmicro blog, 11/7)
》 マルウエア情報の標準化は可能か? (日経 IT Pro, 11/17)。IEE Industry Connections Security Group (ICSG) 方面話。
》 悪魔のツール“ルートキット”最前線 第12回 SMMを悪用したキーロガー (日経 IT Pro, 11/16)
》 偽造カードで900万ドル,コンピュータ不正侵入の国際グループを起訴 (日経 IT Pro, 11/11)。RBS WorldPay がヤラれた件だそうで。
》 「Trojan.Clampi」の仕組み:ネットワーク通信機能 (日経 IT Pro, 11/11)、 「Trojan.Clampi」の仕組み:LOGGERモジュール (日経 IT Pro, 11/12)
》 世界プライバシー宣言(Global Privacy Standards for a Global World) (Cyberlaw サイバー法ブログ, 11/5)
ところで,日本は,プライバシーコミッショナー制度や個人データ保護官といった制度を有しない国なので,法的に正確な意味でのプライバシーコミッショナーをこの会議に出席させることができない。(中略) このように,日本の国家制度は,非常に多くの分野で世界の基準とは徹底的にかけ離れているのだが,これまで「先進国」の一員として自負してきたことこそが(世界の目から見れば)最も奇妙な現象の一つだったかもしれない。
こういう部分も、新政権でなんとかなってほしいところなのですが、はてさて。
》 三井住友銀行の投資銀行部門がデータベースに対する厳密なアクセスコントロールを実装したという話 (まるちゃんの情報セキュリティ気まぐれ日記, 11/7)。 Oracle Database Security — Virtual Private Database (Oracle) ですか。
関連: 自らのリスクを知ることからはじめよう。 (Security, time after time, 11/6)
この事例で特に良かった点は2つあります。 ひとつは「場当たり的な対策」ではなく、あらかじめ現状のセキュリティリスクを把握して整理し、何ができていないのかを明らかにしたうえでそれぞれの対策を設計・実装するという本来あるべきアプローチが正しくできたということです。(中略) もうひとつはアクセスコントロールのモデルがまさに「最小権限の原則」であることです。
》 世界が狭くなるにつれて文化的差異の喪失を警告:事務総長 (国連情報誌SUNブログ対応版, 11/17)
》 FNG07参加者募集 (B-) の独り言, 11/18)、 FNG07 Web会議参加者募集 (B-) の独り言, 11/18)
》 The Pirate Bay 世界最大のBitTorrentトラッカーを停止、海賊コミュニティのトラッカーレス・トレントレスへの移行を示唆 (P2Pとかその辺のお話, 11/18)。ついに終了。
》 再考ケータイ Web のセキュリティ 第1回 「PCでは見えないはず」に頼ることの危険性 (@IT, 11/17)
》 文化庁が「ダウンロードの違法化」政令案に意見募集 (CNET, 11/17)、 「著作権法施行令の一部を改正する政令案」に関する意見募集の実施について (文化庁, 11/13)
》 マイクロソフトが中国で敗訴—漢字フォントで知的財産権侵害 (サーチナ, 11/17)
》 Winny利用者へ「ファイル削除のお願い」送信、ISPらが指針策定 (Internet Watch, 11/17)、 ファイル共有ソフトを悪用した著作権侵害への対応に関するガイドライン(案) パブリックコメントの募集について (ファイル共有ソフトを悪用した著作権侵害対策協議会(CCIF), 11/16)
》 DEFT Linux V5 (B-) の独り言, 11/15)
》 Mac OS Xのファイル名 (B-) の独り言, 11/15)。以下孫引きになりますが、
Mac OS バージョン 8.1 から 10.2.x にかけては Unicode 2.1 に基づく分解を使用します。 Mac OS バージョン 10.3 からは Unicode 3.2 に基づく分解を使用します。 分解方式が変わった大半の文字は、Mac のどのエンコーディングでも使用されていないので、
へぇ〜。
》 NetWitness Investigator (B-) の独り言, 11/17)
》 マイクロソフトの改造Xbox 360の締め出し方は正しかったのか? (P2Pとかその辺のお話, 11/17)
》 デンマーク男性、違法にDRMを解除したと「自分」を著作権団体に通報 (P2Pとかその辺のお話, 11/10)
》 スウェーデン、著作権を強化するも8ヶ月で効果消失 (P2Pとかその辺のお話, 11/17)
》 SNS攻撃や偽ソフトの横行が続く時代に——Symantecの2009年総括と2010年予想 (ITmedia, 2009.11.18)
天下り:3独立法人の「嘱託」廃止へ 給与公表対象外で (毎日, 11/17)。「高齢・障害者雇用支援機構」(採用3人)「雇用・能力開発機構」(同2人)「労働政策研究・研修機構」(同1人)の3法人。
》 厚労省:事業委託先の大学と人事で覚書 天下りの受け皿に (毎日, 11/18)。学校法人「日本社会事業大学」。
》 ネットカフェ:本人確認の義務付けを 警視庁有識者懇 (毎日, 11/18)。 本人確認、導入進まず=ネットカフェ防犯対策を検討−有識者懇談会開催・警視庁 (JIJI, 10/17) の件のつづき。 だから、「スポーツコメンテーターで元オリンピック水泳日本代表の田中雅美」のどこが、「防犯対策に関する有識者」なのか、明言してくれ。
》 NHK,「2009NHK杯フィギュア」デジタル放送の映像乱れの調査結果を報告 (日経 IT Pro, 11/17)。SONY の ベガ HVX シリーズ (2004〜2005) が腐っていたからだそうで。 あのころの SONY は、本当に腐っていたんだなあ。
デジタル放送の映像乱れの調査結果について (NHK, 11/17)
今後、受信機メーカーにテレビ側での対応を要望していくと同時に、これらの受信機でも、視聴者のみなさまにご迷惑をおかけしないように、データ放送のプログラムの構成を十分留意して放送していきます。
ちょっと待て、それって「放送品質を劣化させて回避」ってこと?!
NHK地デジ障害、ソニー製のソフト不具合が原因 (asahi.com, 11/17)
他の機種でデータ放送が流れたことは、ソニー製テレビで起きた障害を修正するためのNHK側の操作によるものだった。
既に劣化させているってことですかね。
ソニー製テレビに不具合 NHK放送の受信トラブル (47news.jp, 11/17)
》 「Windows 7」のアクティベーション回避法が発見される (ComputerWorld.jp, 11/18)。まぁ、いつものことで。
》 総務省 スマートクラウド研究会 (まるちゃんの情報セキュリティ気まぐれ日記, 11/13)
》 会計士協会 IFRS導入に向けた「豪州調査報告」を公表 (まるちゃんの情報セキュリティ気まぐれ日記, 11/16)
Gumblarのブロック状況の例 (cNotes, 2009.11.17)。Google Safe Browsing, Norton Safe Web, McAfee Site Advisor での比較。
サンシャイン牧場の件、取扱終了 (水無月ばけらのえび日記, 2009.11.18)
チェックしておきたいぜい弱性情報<2009.11.10> (日経 IT Pro, 2009.11.10)。 MFSA 2009-62: RTL 文字によるダウンロードファイル名の偽装 を特出しして解説。Unicode の例のアレ。
》 イラスト・口語多用…バラエティー番組にBPO意見書 (asahi.com, 11/17)、 最近のテレビ・バラエティー番組に関する意見を通知・公表 (BPO, 11/17)
》 真珠湾の謎 〜悲劇の特殊潜航艇〜(仮) (NHK スペシャル, 12/6 放送予定)。 関連: 本当の特殊潜航艇の戦い—その特性を封じた無謀な用兵 (amazon)。いや、読んでないけど、この著者なら問題ない。
》 新聞/雑誌のコンテンツ、80%のユーザーが「有料だったら読まない」 (ComputerWorld.jp, 11/17)。実際にはもっと高いんじゃないかなあ。
》 児童ポルノ禁止法、水面下の動きが加速 (保坂展人のどこどこ日記, 11/16)
来ましたよ: 児童ポルノ「単純所持」禁止…民・自・公が改正案 (読売, 11/17)
今日の分: 議論なしで「児童ポルノ法改正」を急ぐべきではない (保坂展人のどこどこ日記, 11/17)。
根本的で重大な疑問をそろそろ投げかけよう。「16歳・幼妻問題」である。
これは「婚姻可能年齢は男女共に 18 歳」でさくっと法改正すべきだよなあ。
この法律は、ここまで来たら法務省と内閣法制局にしっかり審査をさせて、憲法ならびに関係法規と照らし合わせて「整合性のある刑罰法規」に建て替える必要があるのではないか。「議員立法禁止」「内閣一元化」に賛成出来ない点もあるが、国会終盤で「異議ありませんか」「異議なしと認めます」だけしか議事録に残らない形で屋上屋を重ねていく段階は過ぎたと私は考える。
だよなあ。
》 BS/CSのテレビが映らない (パソコントラブル出張修理・サポート日記, 11/13)。 いまどきの PC サポートは電気屋さんの知識も必要のようで。 なかなかたいへんですね。
》 SP2 新機能 「自動承認規則にて期日及び時間を指定する機能」について (Japan WSUS Support Team Blog, 11/17)
》 裁判員裁判を担当することになりました。何かあったらご支援を! (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 11/17)。あれ? 言っちゃっていいんでしたっけ?
》 漢方医療が危ない!?事業仕分けに疑問続出 (JANJAN, 11/16)。今朝のスーパーモーニングでは、そもそも論として、 「事業仕分け」の会場となっている、国立印刷局市ヶ谷センター自体が「事業仕分け」の対象になっているべきであろ、という話が出てましたね。
》 Cyberwar Exposed (ESET Threat Blog, 11/13)。
》 What a performance! (ESET Threat Blog, 11/16)。 Internet Security Products Performance Benchmarking (2010) Vista/Dual Core Hardware - September 2009 (passmark.com) における Memory Usage While Idle の項への反論。
The difference between the two methods is that commit charge measures the total amount of memory used by the system and how it increases when an application is running. Viewing the individual process memory consumption in Process Explorer does not expose all memory used by the application.
》 「エコナ クッキングオイル」販売中止の波紋 (日経 BP, 11/16)
》 ベンダーに聞いた“ネットブック向けウイルス対策ソフト”の中身 (Internet Watch, 11/17)。 「ノートン インターネット セキュリティ 2010 ネットブックエディション」、実は中身は通常版と同じだそうで。
機能差がない製品ながらも、あえて別名称のバージョンを投入した背景には、ネットブック市場の急速な立ち上がりがある。風間氏は「日本でのネットブック市場が前年比20%増、30%増と伸びていく中で、『ネットブックにはノートンがおすすめ』というメッセージを伝えるためのマーケティング戦略としての側面が強い」と説明する。
》 ストリートビュー、プライバシー保護が不十分としてスイスで提訴 (Internet Watch, 11/17)
》 香母酢とライムの違いから日本の異端ぶりを読み解く (高木浩光@自宅の日記, 11/15)。Gnutella 対応ソフトといっても、LimeWire と Cabos とではこんなに違うという話。
》 久しぶりの単著『Twitter社会論』が発売されました (音楽配信メモ, 11/15)
》 オンセンド、不当労働行為認定の行政命令が最高裁で確定 (JANJAN, 11/16)
》 Katya, My Queen-To-Be (SophosLabs blog, 11/16)。たぶん spam ねた。 きれいなおねえさんは好きですか。
》 NECとIntel、スーパーコンピュータ技術を共同開発 (ITmedia, 11/17)。つまり、「京速計算機」がいかに駄目駄目か、ってことですな。
》 豪児童施設の虐待でラッド首相が謝罪、被害者50万人 (AFPBB, 11/16)。オーストラリア方面。
》 フェリー油流出で漁業に被害 熊野灘の座礁事故 (47news.jp, 11/16)
》 Trend Micro LeakProof 5.0 Patch 1 (ビルド1347) 公開のお知らせ (トレンドマイクロ, 11/17)
》 合否発表日を明けて(ITパスポート受験日記 その7) (エフセキュアブログ, 11/17)。おめでとうございます。
》 自治体の違法コピー相次ぐ〜道庁でも4700本の違法判明、1億4000万円で和解 (so-net セキュリティ通信, 11/16)。so-net さんだと一味違う記事になるなあ。 さすがだ。
関連: Firefox 2.0.0.20 におけるinnerHTMLの不備 (hoshikuzu | star_dust の書斎, 2009.11.17)
※2009/2/27に[これはひどい]IEの引用符の解釈というhasegawayosukeさんによる記事が出ましたが、もう少し早いタイミングであれば、OperaやFirefoxでの類似バグが存在していたこととなります。ちなみに、Operaの方が先に修正されていたのですね。(;-p)
「Gumblar」酷似ウイルス被害拡大、国内1250サイト以上改ざん (Internet Watch, 2009.11.17)
サンシャイン牧場のRekoo日本法人設立で、情報漏洩の件の話 (水無月ばけらのえび日記, 2009.11.16)
》 Googleブック検索の和解案修正 日本など対象外に (ITmedia, 11/16)、 「Google Books」の修正和解案、対象国などの制約を追加 (CNET, 11/16)、 「Googleブック検索」訴訟、グーグルと原告が修正版の和解契約を裁判所に提出 日本の書籍は対象から除外されることに (ComputerWorld.jp, 11/16)
》 記憶はどう生まれ、消えるか:井ノ口馨氏らの画期的研究 (WIRED VISION, 11/16)
》 ブレークイーブン (壇弁護士の事務室, 11/16)。 TV ブレイク話。
これが前提であれば、アメリカではDMCAで免責されるはずである。
日本でもプロバイダ責任制限法で免責されるはずであるが、そうはならないのが、日本のカラオケ法理である。プロバイダ責任制限法回避型カラオケ法理は未だ健在である。
》 国民生活センター、アフィリエイトやドロップシッピングの儲け話に注意喚起 (so-net セキュリティ通信, 11/10)。関連:
アフィリエイトやドロップシッピングに関する相談が増加! −「簡単に儲かる!」? インターネットを利用した“手軽な副業”に要注意− (国民生活センター, 11/4)。これが元ねた。
ドロップシッピング (壇弁護士の事務室, 11/16)
》 事業仕分け:スパコン「事実上凍結」…世界一でなくていい (毎日, 11/13)。時代に合ってない、という意味では「京速計算機」は中止されて当然だと思うのですけど。このへんの批判↓は今でも有効だよね。
スパコンの戦艦大和「京速計算機」 (池田信夫 blog, 2007.11.23)。 実際には、時代にあまりにも合わなさすぎて公共事業にすらなれず、NEC と日立が撤退というていたらくだからなあ。富士通だって、本当は辞めたいんじゃないの?
関連: スパコン国家プロジェクト NEC脱落の真相 (日経 IT Pro, 6/8)
京速計算機の批判の続き (おごちゃんの雑文, 2007.11.23)。 戦艦大和の戦果なんて、実はほとんどありません。 そうねぇ……外地に立派な宿泊施設を提供したことが一番の戦果かな? まぁ、第三次ソロモン海戦に出撃させてもらえていれば、ずいぶん違ったかもですが、 日本海軍の砲弾がまたアレという説もあり、どうなっていたかは「やってみないとわからない」感じ。
というわけで、仕切りなおして、もっとコスト・パフォーマンスの高いモノをつくればいいってだけでしょう。スパコンは一切不要、なんて誰も言ってないんだし。
》 一体誰が得をするのか?男性用下着の広告がやたらセクシーな理由が明らかに (gigazine, 11/16)。なるほどねえ。
》 Xbox 改造ユーザに Xbox Live 利用停止の措置 (slashdot.jp, 11/16)、 Xbox LIVEで100万人以上の改造ユーザーがアカウント停止--米報道 (gamespot.com, 11/13)、 割れ厨全滅か!?不正改造Xbox360ユーザー100万人以上一斉BAN (ps3ぷらす, 11/12)
Xbox LIVEの登録者の総数は2000万人強であり、100万人のユーザーを利用停止にしたとすれば、Xbox LIVEの利用者数は5%も減ることになる。
5% がゴミだったので消した、というだけの話であろ。 Microsoft よくやった。
ゲーム機方面では、Wii失速、“任天堂銘柄”の憂鬱 (日経ビジネス, 11/16) なんて話もあるそうで。
》 ウイルスがPCに児童ポルノをダウンロード、危うく有罪に (ITmedia 11/16)
》 「USB版Windows 7」作成ツールにGPLコード Microsoftが謝罪 (ITmedia, 11/16)。 Windows 7 USB/DVD Download Tool (WUDT) の件。 実際入ってました、ソース公開します、だそうで。
》 迷惑/詐欺メール検索エンジン TMASE 6.0(ビルド 1038) 公開のお知らせ (トレンドマイクロ, 11/16)。多くの環境では明日公開。
TrueCryptに対するEvil Maid攻撃に関する検証レポート (NTT データ・セキュリティ, 2009.11.09)。 Evil Maid goes after TrueCrypt! (the invisible things, 2009.10.16) の件。 TrueCrypt がどうこうと言うよりも、物理アクセスを許すとこういう攻撃もあり得るよ、という話だなあ。
シルクハットの怪人ではなく、メイドにしてほしかった (そういうネタなんだし)。今からでも遅くない、と言ってみる。
Intrushield Network Security Manager 方面。
McAfee Security Bulletin - Intrushield NSM update fixes XSS flaw (McAfee, 2009.11.06)。 CVE-2009-3565
Intrushield NSM 5.1.11.6 で修正されている。
McAfee Security Bulletin - Intrushield NSM update fixes Session Hijacking flaw (McAfee, 2009.11.06)。 CVE-2009-3566
Intrushield NSM 5.1.11.8.1 で修正されている。
Adobe Reader、及び、Acrobatの脆弱性(CVE-2009-2994)に関する検証レポート (NTT データ・セキュリティ, 2009.11.09)
古い ATI Radeon HD 2400 ドライバの件関連: MS09-065(KB969947)でDELL OPTIPLEX 740が死亡 (水無月ばけらのえび日記, 2009.11.11)
Win32k の EOT 解析の脆弱性 - CVE-2009-2514 の件関連: WindowsのEmbedded OpenType処理の脆弱性(MS09-065)に関する検証レポート (NTT データ・セキュリティ, 2009.11.16)
WindowsのSMB(KeAccumulateTicks関数)のDoS攻撃の脆弱性に関する検証レポート (NTT データ・セキュリティ, 2009.11.16)
プロトコルバージョン 1.0a で直ったみたい。
OAuth Session Fixation Advisory (oauth.net)
An update on the OAuth session fixation vulnerability (oauth.net, 2009.04.25)
OAuth Core 1.0 Revision A (oauth.net)
The method to update your application from OAuth Core 1.0 to 1.0a (r-weblife, 2009.05.20)
An Idiot’s Guide to OAuth 1.0a (mojodna.net, 2009.05.20)
smart.fm OAuth が OAuth 1.0a に対応します。(+OAuth 1.0a 対応方法概要) (京の路, 2009.07.16)
「OAuth Core 1.0 Revision A」日本語訳をつくってみた (tzmtkのブログ, 2009.07.23)
OAuth関連トピックキャッチアップ : Y!は1.0クローズ、Gはanonymous OAuthを実装 (r-weblife, 2009.11.08)
Apple ですから。
AppleがAutoRunの危険を理解するのにも、5年、10年、あるいは25年かかるのだろうか?
25 年たってもわからない、に 1 票。
》 【コラム】F1界の根幹を揺るがした、ブリヂストン「撤退」の衝撃 (Number Web, 11/15)
なお、トヨタ F1 サイトは 2009.12.25 で閉鎖だそうで。
》 新型インフル、乳幼児の死亡が急増 11月、全体の4割 (asahi.com, 11/15)
》 大統領専用機エンジンの「屈辱」 (東亜日報, 11/14)
》 【釜山室内射撃場火災】どうして被害が大きかったのか (中央日報, 11/15)
》 匿名か実名か−TBS社員逮捕で浮上した報道事情 (JANJAN, 11/13)
》 PandaのCEOとCTO、Cloud Antivirus 正式版1.0のリリースについて語る (Panda Security Japan オフィシャルブログ, 11/13)
》 Microsoftの製品ワースト10は? (slashdot.jp, 11/15)。 ワースト 2 は「ディレクトリ区切りがバックスラッシュ」と「シフト JIS」だと思うけどなあ。特定の製品の問題じゃないだけにタチが悪い。
XSS 欠陥と [Full-disclosure] WordPress <= 2.8.5 Unrestricted File Upload Arbitrar y PHP Code Execution の件が修正されているそうで。
WordPressのfile.phpの脆弱性に関する検証レポート (NTT データセキュリティ, 2009.11.19)
》 新型ワクチン、不便な大瓶 10ミリ、一度に使い切れず (asahi.com, 11/14)
》 道庁の違法ソフト4700本 1億4千万円新規購入へ (北海道新聞, 11/14)。とりあえず Microsoft Office の分が1億4千万円。 他にもあるらしい。
不正コピーするくらいなら、OpenOffice.org でいいんじゃないの。
》 深読みCINEMAコラム【パンドラ映画館】vol.40 "涅槃の境地"のラストシーンに唖然! 引退を賭けた角川春樹監督『笑う警官』 (サイゾー, 11/10)
》 【元木昌彦の「週刊誌スクープ大賞」第19回】 「被害者のプライバシーを守れ」週刊誌に課せられた"実名報道"より重い問題 (サイゾー, 11/9)
新聞・テレビがやらないことを週刊誌がやる。その意気や良しだが、気になるのは、実名報道よりも、被害者かもしれないと「推測」される人たちのプライバシーの書き方である。 (中略) これは、私が週刊誌の現役時代、同じように加害者よりも守られるべき被害者のプライバシーを書き立ててきたことからの強い反省である。
SA 出ました: マイクロソフト セキュリティ アドバイザリ (977544) SMB の脆弱性により、サービス拒否が起こる (Microsoft, 2009.11.14)。回避策としては、139/tcp および 445/tcp をブロックするしかないそうです。
》 「今の電話、詐欺じゃない?」--富士通、名大との振り込め詐欺防止技術に関する共同研究で実証実験 (ZDnet, 11/13)
》 書籍発売前に全編を無料公開 NHK出版「フリー」で初の試み (ITmedia, 11/13)
特設サイトで本文の全文を1万人限定で無料公開する。 (中略) 保存などはできず、発売日までの有効期限が設定されているが、
フリーでもなんでもない。
》 次世代スーパーコンピュータは「予算大幅削減」、凍結の可能性も (ITmedia, 11/13)
》 知財戦略本部、ネット上の著作権侵害対策について意見募集 (Internet Watch, 11/13)
》 「TVブレイク」運営会社に9000万円の損害賠償命令、著作権侵害で (Internet Watch, 11/13)
》 IntelとAMDが和解。IntelはAMDに12億5千万ドルを支払い (PC Watch, 11/13)
》 警察に通報があだ、取引停止も 市橋容疑者勤務の建設会社 (中日, 11/13)。世の中こんなもん。
》 ジャーナリストのビジネスモデル (sourceforge.jp, 11/12)
》 Kaspersky AntiVirus for Mac 出てます。
》 マカフィー、第3 四半期の脅威レポートを発表 スパム、マルウェア、Web ベースの脅威が史上最高を記録 〜有名ファイル共有サイト停止後も、海賊版コンテンツがあふれる〜 (マカフィー, 11/12)。「有名ファイル共有サイト」= The Pirate Bay。
》 フェリー:三重県沖で急傾斜 乗客乗員全員救助 (毎日, 11/13)。うわ……最後は座礁・転覆ですか。全員無事なのはなにより。
フェリー事故:乗客「命の危険感じた」 窓からすぐ海面 (毎日, 11/13)
傾いたまま2時間航行「生きた心地しなかった」 フェリー救出の乗員ら (産経 MSN, 11/13)
貨物3千トン固定に問題か 熊野灘フェリー事故、業界「あり得ない」 (産経 MSN, 11/13)
熊野灘でフェリー横倒し 28人救出、横波で荷崩れか (中日, 11/13)
突然の揺れ、床滑る 熊野灘フェリー座礁 (中日, 11/13)
フェリー横転、荷崩れで重心傾く? 専門家らが指摘 (asahi.com, 11/13)
》 空気清浄機とインフルエンザ・ウィルス (kikulog, 11/7)、 日経エレクトロニクス2009年11月2日号「特集: イオン健康家電の正体」 (日経 Tech On)。 ですか。
そもそも、ダイキン製品の場合、バイオ抗体フィルターなんてのが別売されているわけで。 ストリーマで十分だったら、こんなのいらないよね。
》 カリフォルニア州バークレー市議会、「猫の爪抜き手術禁止」を満場一致で決定 (gigazine, 11/13)。さすがはバークレーだ。
》 第3回911真相究明国際会議。 うわ、まだ陰謀論やってたんですね。Ohta さん情報ありがとうございます。
関連: 911陰謀論 (Skeptic's Wiki)
》 英国人女性遺棄事件の逮捕報道に見た「メディアスクラム」 (JANJAN, 11/11)
》 ネットカフェの業界団体が啓発運動、会員制でサイバー犯罪防止 (Internet Watch, 11/12)
》 mixiでスパムコメント出回る、感染でログイン情報盗まれる恐れ (Internet Watch, 11/12)。マルウェアへのリンクが含まれているみたい。
》 The McColo Effect: One Year Later (McAfee Labs Blog, 11/11)。 昨年の、McColo による大規模ボットネット閉鎖から 1 年が経過。 蟲がたくさん湧いたので殺虫剤を撒いてみたら、別の蟲がたくさん湧いて、おまけに殺虫剤への耐性までついていた、ということですかね。
[Full-disclosure] Windows 7 , Server 2008R2 Remote Kernel Crash (laurent gaffie, 2009.11.11) の件。Windows 7 / Windows Server 2008 R2 の SMB クライアント実装に 0-day 欠陥があり、攻略 SMB サーバに接続すると DoS 攻撃を食らう……という理解でいいのかな。 この欠陥は、SMBv2 を無効にすることでは対応できないそうで。 CVE-2009-3676
SA 出ました: マイクロソフト セキュリティ アドバイザリ (977544) SMB の脆弱性により、サービス拒否が起こる (Microsoft, 2009.11.14)。回避策としては、139/tcp および 445/tcp をブロックするしかないそうです。
WindowsのSMB(KeAccumulateTicks関数)のDoS攻撃の脆弱性に関する検証レポート (NTT データ・セキュリティ, 2009.11.16)
MS10-020 - 緊急: SMB クライアントの脆弱性により、リモートでコードが実行される (980232) で修正されました。
MS09-006 patch には副作用があり、HotFix が用意されている模様。
Stealing Cookies with SSL Renegotiation (IBM ISS, 2009.11.12)
Google Chrome 3.0.195.33 登場。3.0.195.32 には、起動に失敗する不具合があった模様。
Stable Channel Update: Google Chrome 3.0.195.33 (Google Chrome Releases blog, 2009.11.12)
セキュリティ修正も含まれている。CVE-2009-2816
MS09-065 patch + 古い ATI Radeon HD 2400 ドライバで不具合発生だそうで。
Microsoft Updateの後にWindows XPが起動しない?? (日本のセキュリティチーム, 2009.11.13)
MS09-065: Vulnerabilities in Windows kernel-mode drivers could allow remote code execution (Microsoft KB 969947)
対応するには、safe mode で起動して MS09-065 patch を一旦アンインストール、 再起動して Radeon ドライバを更新、その後 MS09-065 patch を再インストール。
The Gumblar system (viruslist.com, 2009.11.11)。新 Gumblar の構造解析。
Why is Gumblar so widespread? The answer is quite simple: it's a fully automated system. It's a new generation of self-building botnets.
》 Rogues FakeVimes and PrivacyCenter added to MSRT (Microsoft Malware Protection Center blog, 11/10)。 FakeVimes (Windows System Defender とか Windows Enterprise Suite とか) に対応。
》 カナダ在住の20歳男性、「想像上の子供を虐待した」として逮捕される (slashdot.jp, 11/11)。カナダって、そういうところなんだ……。
》 スコットランド政府、レズビアンに平等な体外受精の権利を与えるかどうか検討 (みやきち日記, 11/7)
》 米軍職員の過半数が"Don't ask, don't tell"を不支持 (みやきち日記, 11/11)
》 スウェーデンの教会で、初のカミングアウト済レズビアンの監督(ビショップ)が誕生 (みやきち日記, 11/11)
》 官房機密費、毎月1億円 経験者は使い勝手のよさ証言 (asahi.com, 11/12)
》 元システム部社員に実刑判決、三菱UFJ証券の顧客情報流出 (日経 IT Pro, 11/12)。懲役 2 年。ちいちゃんさん情報ありがとうございます。
》 Layer 2 Network Protections against Man in the Middle Attacks (SANS ISC, 11/11)
》 狙われるTwitter:スパム・ボットが「つぶやき」を自動送信 (日経 IT Pro, 11/9)。スパム・ボット「Bot Lite」。これ自体は価値観中立なツール?
関連:
Malicious Twitter Posts Get More Personal (trendmicro blog, 7/27)
SPAMBOT SENDS AUTOMATED TWEETS (Trendmicro, 7/9)
》 中国ビジネスに関する大いなる“誤解” (日経 BP, 11/6)
中国は相対的に見て無傷で景気後退から脱出しつつあり、今後は低コスト製造業の拠点として頼れる存在ではなくなるかもしれない。それを企業は理解する必要がある。労働者も政府も、変化を強く求めている。中国に関する時代遅れの通念から早く抜け出せば、それだけ早く中国で利益を上げられるようになるだろう。
》 薬事法規制を嗤う“脱法”の真意 (日経ビジネス, 11/12)。ケンコーコム方面。
後藤社長はシンガポールに新会社を設立した理由に「企業に成長を促す国の姿勢」を挙げた。日本は、と水を向けると「まるで逆」とにべもない。
行政訴訟の原告による、国への当てつけの“脱法”行為とだけ見ては見誤る。既得権益者が行政と結び、新興勢力の成長を阻害する。国内での足の引っ張り合いが、国際的な競争力を損なわせる。中堅ネットベンチャーがこの国に突きつけた「ノー」は、薬事行政に対する抗議にとどまらない、もっと根源的な問いかけにも聞こえてくる。
自民党はわかりましたか。(無理か)
》 Modifying existing VirusScan tasks to adopt Windows 7 platform codes (McAfee KB67321)。ePO ねた。
》 脆弱性が最多のブラウザはFirefox——Cenzic報告書 (ITmedia, 11/11)。単なる事実。 一方で、すぐ治る、のも Firefox の特徴なのですが。
まぁ、ブラウザへの直接攻撃ではなく plug-in / ActiveX への攻撃が流行っている今日このごろでは、あまり意味をなさない気もします。
》 検索はマルウェアの「地雷原」状態、今度はセサミストリートに便乗 (ITmedia, 11/10)
》 TOMOYO Linux 1.7.1 が公開されました (熊猫さくらのブログ, 11/11)
》 ウイルスバスター コーポレートエディション 7.3 Critical Patch (ビルド 1428)の修正版公開のお知らせ (トレンドマイクロ, 11/11)
》 USBデバイスを挿入すると「不正アクセス」として検出される (トレンドマイクロ, 11/11)。 ウイルスバスターをインストールしている環境に Trend Micro USB Security for Biz (セキュリティ機能つき USB メモリ) を刺すと、
許可されていない変更がブロックされました
とか
疑わしいプログラムが拒否されました
とか言われて悲しい思いをする話。 特にウイルスバスターコーポレートエディション 10.0 では、 単に言われるだけでなく、USB メモリ自体が使えなくなってしまう模様。 自社製品なのにねえ。 トレンドマイクロには、ホワイトリストという概念はないのかな。
》 アポ電詐欺:携帯の番号変わった…事前連絡で警戒緩ます (毎日, 11/12)
》 「JPドメイン Web改竄速報」についてのアンケート (izumino.jp)。おおかわさん情報ありがとうございます。
》 ブラジル大停電 (現地 11/10 夜〜11/11 未明)
ブラジルの大停電、ほぼ復旧、6000万人に影響 (CNN, 11/12)
UPDATE1: ブラジルの大規模停電、原因は送電線=政府 (ロイター, 11/12)。 暴風→送電線が損傷。ただしソースはブラジル政府。
ブラジルの大規模停電、原因は悪天候 懐疑的な見方も (AFPBB, 11/12)
一方、会見に先立って発表された、停電地域を管轄するブラジルのフルナス(Furnas)電力公団の声明では、イタイプ発電所からの送電線には損傷はなかったとされており、エネルギー省の説明と矛盾が生じている。
また、パラグアイの国営電力企業も天候原因説には懐疑的な見方を示しているが、3本の送電線が停電に関係していることは認めている。パラグアイでも各地で30分程度の停電が発生した。
》 新型インフルエンザワクチンの副反応報告について (厚生労働省, 11/11)。2009.10.26〜11.08「の推定接種者数における副反応報告の頻度は、0.023%、うち重篤症例は0.0019%と計算されました」。 重篤症例 (「治療のために入院又は入院期間の延長、障害、障害につながるおそれ、死亡、死亡につながるおそれ、これらに準じて重篤、後世代における先天性の疾病又は異常」) となる確率は 10 万人に 2 人くらい。
(1) アレルギー・ぜんそくの既往のある方への接種については、適切な準備と対応をして接種に当たるよう注意をお願いいたします。
(2) アレルギー・ぜんそくの既往のある方への接種については、ワクチン接種後、少なくとも30分後までは、病院に待機させ、健康状態をご確認ください。
》 中国、闇監獄で深刻な人権侵害 人権団体が告発 (中日, 11/12)。また中国か。
》 千葉県警、TBS社員を逮捕…市橋容疑者送検時 (読売, 11/12)。また TBS か。
》 アップル、Mac OS Xの最新アップデートでAtomのサポートを打ち切り——“ハッキントッシュ”の締め出しへ もう、ネットブックでMac OS Xは使えない? シェアよりユーザー体験を優先 (ComputerWorld.jp, 11/11)
》 UCSniff v3.0 Released (Security Database, 11/3)。VoIP / IP Video モニタリングツール。
》 Graudit v1.3 released (Security Database, 11/3)。ソースコード監査ツール。
記録的大雨冠水レポート=11月11日、和歌山市内で (wbs / YouTube)
大雨:和歌山で1時間に120ミリ 家屋、道路に被害 (毎日, 11/11)
近畿に激しい雨、和歌山県内の鉄道・高速に影響 (asahi.com, 11/11)
》 定義ファイル不要の国産ウイルス対策ソフト「FFR yarai 2009」 (Internet Watch, 11/11)。あっ……!!
というか、なぜ 2009。来年のことを言うと鬼が笑う理論に基づいているのか、 それとも、既存のアンチウイルスベンダーのネーミングルールは詐欺的だと考えているのか。
》 アリコ情報流出、最大23万件 委託先の中国から流出か (asahi.com, 11/11)、 お客様情報の流出について − 不正使用の監視を強化 − (アリコ, 11/11)
情報流出源及び実行犯につきまして、現在鋭意調査中ですが、外国の業務委託先の一人の社員に付与したID から弊社のホストコンピュータに不自然なアクセスが複数回あり、これが情報流出源である可能性が極めて高いと考えております。現在、当該業務委託先および関係捜査当局とも協力しながら調査しているところです。
うーむ、チャイナリスクですか。
あと、asahi.com 記事には
同社の平野哲副会長は11日の会見で、いったん限定した流出範囲が再度膨らんだことについて「本当に申し訳ない」と謝罪。「ほかにも流出した可能性は否定しきれない」として、流出しうる約46万件の全顧客にカードの切り替えを促す。手数料はアリコが負担するという。
とあるけど、「手数料はアリコが負担するという」は誤報であろ。 アリコのプレスリリースには、
今回新たに判明した14,175 件も含め、この32,359 件のお客様に対しては、個別にご連絡申し上げ、お詫びとともに、カードの切り替え(※手数料は弊社が負担いたします。)とご利用明細へのご注意をお願いしております。
流出確定と判断した部分については「手数料は弊社が負担いたします」だが、
また、不自然なアクセスがあったファイルに含まれていた約46 万件のお客様のカード情報のうち、上記32,359 件以外のお客様の情報につきましても、その一部が流出した可能性は否定しきれないことから、念のため、注意喚起申し上げるとともに、カード会社において同様の高い警戒レベルで不正使用をブロックしていただくこととしております。なお、万一、不正使用により被害にあわれた場合であっても、お客様には金銭的なご負担をおかけいたしません。
万一の被害時の保障は約束しているが、カードの切り替えは促していないし、 手数料を負担するとも言っていない。
》 新型インフル:ワクチン接種原則1回 高校生以下除き (毎日, 11/11)
新型インフルエンザワクチンの接種回数について、長妻昭厚生労働相は11日、高校生以下を除き原則1回とすると発表した。健康な成人を対象にした国産ワクチンの臨床試験で、2回接種しても効果は変わらないとの結果が出たのを踏まえた。
MS09-063 - 緊急: Web Services on Devices API の脆弱性により、リモートでコードが実行される (973565)
Windows Vista / Server 2008 に欠陥。Web Services on Devices API (WSDAPI) において、WSD メッセージの特定のヘッダの処理に欠陥があり、任意のコードを実行できる。CVE-2009-2512
Exploitability Index: 2
Windows 2000 Server に欠陥。Microsoft ライセンス ログ サーバーに欠陥があり、攻略 RPC メッセージによって任意のコードを実行できる。 CVE-2009-2523
Exploitability Index: 2
MS09-065 - 緊急: Windows カーネル モード ドライバーの脆弱性により、リモートでコードが実行される (969947)
Windows 2000 / XP / Server 2003 / Vista / Server 2008 に欠陥。 Windows Kernel に 3 つの欠陥がある。
Win32k の NULL ポインター逆参照の脆弱性 - CVE-2009-1127
Exploitability Index: 2
Win32k のデータの不十分な検証の脆弱性 - CVE-2009-2513
GDI のカーネル コンポーネントを介したユーザ入力の検証に欠陥があり、 任意のコードを実行できる。 Exploitability Index: 1
Win32k の EOT 解析の脆弱性 - CVE-2009-2514
攻略 Embedded OpenType (EOT) フォントでレンダリングされたページを表示すると任意のコードが実行される。 Exploitability Index: 1
Windows 2000 Server / XP / Server 2003 / Server 2008 に欠陥。 Active Directory / Active Directory Application Mode (ADAM) / Active Directory Lightweight Directory Services (AD LDS) に欠陥があり、 特定の LDAP / LDAPS リクエストによって stack が消費されるため、DoS 攻撃が成立。CVE-2009-1928
Exploitability Index: 3
MS09-067 - 重要: Microsoft Office Excel の脆弱性により、リモートでコードが実行される (972652)
Excel 2002 / 2003 / 2007、Office 2004 / 2008 for Mac、 Open XML File Format Converter for Mac、Excel Viewer、 Word/Excel/PowerPoint 2007 ファイル形式用 Microsoft Office 互換機能パック に 8 つの欠陥。
Excel のキャッシュ メモリ破損の脆弱性 - CVE-2009-3127
この攻撃は Microsoft Office Isolated Conversion Environment (MOICE) を利用することで回避できる。 Exploitability Index: 2
Excel の SxView メモリ破損の脆弱性 - CVE-2009-3128
この攻撃は Microsoft Office Isolated Conversion Environment (MOICE) を利用することで回避できる。 Exploitability Index: 2
Excel の Featheader レコード メモリ破損の脆弱性 - CVE-2009-3129
この攻撃は Microsoft Office Isolated Conversion Environment (MOICE) を利用することで回避できる。 Exploitability Index: 1
関連: Microsoft Excel FEATHEADER Record Memory Corruption Vulnerability (iDefense, 2009.11.10)
Excel のドキュメント解析のヒープ オーバーフローの脆弱性 - CVE-2009-3130
Exploitability Index: 1
Excel の式解析のメモリ破損の脆弱性 - CVE-2009-3131
Exploitability Index: 1
Excel のインデックス解析の脆弱性 - CVE-2009-3132
Exploitability Index: 2
Excel のドキュメント解析のメモリ破損の脆弱性 - CVE-2009-3133
Exploitability Index: 2
Excel のフィールドのサニタイズの脆弱性 - CVE-2009-3134
この攻撃は Microsoft Office Isolated Conversion Environment (MOICE) を利用することで回避できる。 Exploitability Index: 2
MS09-068 - 重要: Microsoft Office Word の脆弱性により、リモートでコードが実行される (976307)
Word 2002 / 2003、Office 2004 / 2008 for Mac、Open XML File Format Converter for Mac、Word Viewer に欠陥。 攻略 Word ファイルによって任意のコードが実行される。 この攻撃は Microsoft Office Isolated Conversion Environment (MOICE) を利用することで回避できる。 CVE-2009-3135、 Microsoft Word FIB Processing Stack Buffer Overflow Vulnerability (iDefense, 2009.11.10)
Exploitability Index: 1
MS09-065 patch + 古い ATI Radeon HD 2400 ドライバで不具合発生だそうで。
Microsoft Updateの後にWindows XPが起動しない?? (日本のセキュリティチーム, 2009.11.13)
MS09-065: Vulnerabilities in Windows kernel-mode drivers could allow remote code execution (Microsoft KB 969947)
対応するには、safe mode で起動して MS09-065 patch を一旦アンインストール、 再起動して Radeon ドライバを更新、その後 MS09-065 patch を再インストール。
古い ATI Radeon HD 2400 ドライバの件関連: MS09-065(KB969947)でDELL OPTIPLEX 740が死亡 (水無月ばけらのえび日記, 2009.11.11)
Win32k の EOT 解析の脆弱性 - CVE-2009-2514 の件関連: WindowsのEmbedded OpenType処理の脆弱性(MS09-065)に関する検証レポート (NTT データ・セキュリティ, 2009.11.16)
Mac OS X v10.6.2 では POP 方面に仕様変更があるそうで: Mac OS X v10.6: 10.6.2 にアップデートすると POP メールを受信できなくなる (Apple, 2009.11.09)。「認証失敗時には、別の認証方式を自動で試す」というアレな「機能」が削除されたため、これに頼っていた人がアワワになる話。 ぶっちゃけ自業自得なのですが、これにひっかかるような人は自業自得だとは納得してくれませんね、絶対に。
Safari 4.0.4 登場。複数の欠陥が修正されている。
| コンポーネント | CVE | 対象 OS | 概要 |
|---|---|---|---|
| ColorSync | CVE-2009-2804 | Windows | 攻略画像による任意のコードの実行 |
| libxml | CVE-2009-2414 CVE-2009-2416 | Windows, Mac | DoS |
| Safari | CVE-2009-2842 | Windows, Mac | 情報漏洩 |
| WebKit | CVE-2009-2816 | Windows, Mac | Cross-Site Request Forgery |
| WebKit | CVE-2009-3384 | Windows | 攻略 FTP サーバによる任意のコードの実行 |
| WebKit | CVE-2009-2841 | Windows, Mac | HTML 5 Media Element を使うと、画像の読み込みを無効に設定していても remote の音楽・ビデオファイルが読み込まれてしまう |
[DSA 1933-1] New cups packages fix cross-site scripting (debian, 2009.11.10)、 Sun Alert 271169 Multiple Security Vulnerabilities in the Common Unix Printing System (CUPS) Web Interface in OpenSolaris May Lead to Cross-Site Scripting (XSS) and HTTP Response Splitting Attacks (Sun, 2009.11.10)。 CVE-2009-2820。
CUPS 1.4.2 で修正されているようです。
》 Panda Cloud Antivirus、ベータ版から正規版へ。世界同時リリース (Panda Security Japan オフィシャルブログ, 11/11)
》 トヨタ車暴走「米で千件超報告」「死者19人」 米紙 (asahi.com, 11/10)
》 それでも「データレスキュー」ならきっと何とかしてくれる (ITmedia, 11/10)、アイギーク、Snow Leopard対応データ復元ソフト「データレスキュー3」日本語版 (マイコミジャーナル, 11/5)。データレスキューのかわりに HDD を買って time machine を動かす、方を優先すべきように思うなあ。
SARVHが東芝を提訴、デジタル専用録画機の補償金支払い求め (Internet Watch, 11/10)
「原点回帰で冷静な補償金議論の再開を」権利者91団体が訴え (Internet Watch, 11/10)
「メーカーの主張は子どものわがまま」 SARVHの東芝提訴受け権利者団体が会見 (ITmedia, 11/10)
全ては金のため。
》 Googleブック検索訴訟、文化庁が米国政府に「公正な扱い」求める (Internet Watch, 11/9)
》 MS、Visioで使える警察・消防テンプレートの無償配布を開始 (Internet Watch, 11/9)
》 地デジ専用B-CASカードのユーザー登録制度を廃止 (ITmedia, 11/9)。もともと不要だっただけであろ、どう考えても。 まぁ、B-CAS 自体がもともと不要なのだが。
》 スピンドクターと脆弱性関連情報 (水無月ばけらのえび日記, 11/8)
》 「2万8000円でWikipediaに記事を作ります」という宣伝業者が登場、Wikipediaの信頼を揺るがす大問題に (gigazine, 11/11)
》 XBOXアカウントのフィッシングは何故好まれるのか? (エフセキュアブログ, 11/10)。全ては金のため。
》 MS、「Windows 7」移行支援ツールの配布を中止 (CNET, 11/11)。GNU General Public Virus に感染している疑いがあるので、Windows 7 USB/DVD Download Tool (WUDT) の配布を中止しました。
》 Rogue Security Product Copies McAfee’s Look and Feel (McAfee Labs Blog, 11/10)。MaCatte 製品の件。
》 Apple Mac OSX 10.6.2 is out, fixes video issues (Emmy Huang, 11/10)。新型iMacでユーザーが深刻なパフォーマンス問題に直面 (ComputerWorld.jp, 11/2) の件、修正されている模様。
Zen Cart の件: ECサイトソフトウェアはなぜ更新されないのか (@IT, 2009.11.09)
Adobe Photoshop Elements 7.0 / 8.0 に欠陥。 AdobeActiveFileMonitor サービスの DACL 設定に欠陥があり、local user による権限上昇が可能。 CVE-2009-3489
sc sdset コマンドを使ってサービスの DACL を設定することで対応できる。設定すべき内容は Bulletin に示されている。
APSB09-17: Photoshop Elementsの潜在的な権限昇格問題の回避策公開 (Adobe, 2009.11.18)
》 ルワンダ中央銀行総裁日記(増補版) (中公新書)。 復刊ドットコムでは 12 月初旬になっているが、 中公は 2009/11/25 としている。
》 When ISPs Run Out of Public IPv4 Space (attn.jp)
》 ついにCO2排出量世界一になった中国 (日経 BP, 11/5)
》 韓国軍:北朝鮮警備艇と交戦 黄海で 韓国側に被害なし (毎日, 11/10)。カニの季節ですから。
》 Virus Scan Enterprise 8.5i で、定義ファイル初回アップデート時に McShield.exe のメモリ使用率が上昇します (McAfee, 11/10)。HotFix は英語版 KB のページから入手できますけど。
》 i モードブラウザ 2.0 のアップデートにより閲覧できないサイトが発生 (slashdot.jp, 11/10)。 ソフトウェアアップデートでP-07AのJavaScriptが使えなくなった件、ようやく JavaScript が復活したと思ったら、接続先ポートが「80、1024〜65535」に制限されるという副作用がついてきたようで。
沖ノ鳥島に「港」建設へ 中国の「岩」主張に対抗 (産経 MSN, 11/7)
沖ノ鳥島に「港」−カギはレアメタルと制海権 (JANJAN, 11/10)
よいことです。
》 まっくたいむ (B-) の独り言, 11/3)。 技術メモ - MACtime からわかるファイル操作 (JPCRET, 11/2) の件。
http://www.jpcert.or.jp/rss/jpcert.rdf を講読しているのに RSS リーダーにこういう情報が出ないのは何故? と思って http://www.jpcert.or.jp/rss/jpcert.rdf を眺めてみると……。 これ、注意喚起だけですね。「JPCERT/CC からのお知らせ」の RSS がほしい。
》 RegDog 0.8.6 (B-) の独り言, 11/6)
》 コンピュータフォレンジクス技術解説 無料セミナー (B-) の独り言, 11/6)。2009.12.04、東京都新宿区、無料。
》 FAQページ公開 (B-) の独り言, 11/10)。 ForensicsAQ (Ji2)。[EnCase FAQ] や [全般 FAQ] をクリックしてみよう。
》 FNG06参加者募集 (B-) の独り言, 11/10)。11/14 だそうで。
》 内閣府食品安全委員会、3か月前に発生したメールアドレス流出事故を公表 (so-net セキュリティ通信, 11/9)。Bcc / Cc ねた。
同課では今後、送信先メールアドレスをBCCに確実に入力するよう徹底し、
Bcc を使うのが間違いなのだとなぜ気付かない。
》
フィッシングがフィッシングでは無い場合
(エフセキュアブログ, 11/9)。「ご一緒にポテト Zeus/Zbot もいかがですか?」
》 セキュリティ10大脅威と現状 〜アップデートしていますか?〜 (IPA, 11/9)。PacSec 2009 講演資料。「MyJVN バージョンチェッカ」 はまだ公開されてないんですよね?
Mac OS X 10.5.8 用 patch および Mac OS X 10.6.2 登場。 どうやら Mac OS X 10.4.x のサポートは終了したようです。 あいかわらずサポートポリシーがよくわからない。
Mac OS X v10.6.2 では POP 方面に仕様変更があるそうで: Mac OS X v10.6:10.6.2 にアップデートすると POP メールを受信できなくなる (Apple, 2009.11.09)。「認証失敗時には、別の認証方式を自動で試す」というアレな「機能」が削除されたため、これに頼っていた人がアワワになる話。 ぶっちゃけ自業自得なのですが、これにひっかかるような人は自業自得だとは納得してくれませんね、絶対に。
》 インテル製SSD「X25-M」のファームウェアに不具合——同社は火急の対応を約束 ただし、修正パッチのリリース日は明言せず (ComputerWorld.jp, 11/9)
SSD Optimizerは2009年10月末にリリースされたが、その後すぐに配布中止となった。このファームウェアの適用後、SSDが動作しなくなったいう報告が複数のユーザーから寄せられたためだ。
》 iPhoneとWindows 7搭載マシンの同期化問題、マザーボード・ベンダーが“部分的”解決 マイクロソフト、アップル、インテルは未だ情報を開示せず (ComputerWorld.jp, 11/9)
》 米国のレクサス暴走問題、メディアはトヨタに厳しい目 (slashdot.jp, 11/9)、 押しボタンのイグニッションスイッチには啓蒙活動を (来た!天ぷら, 10/19)
押しボタン式だと、長押しでエンジンストップなんてふつうは知らない。
ブレーキを踏んで押すとエンジンスタートだが、踏まないで押すとアクセサリーONとか。
ON と OFF の操作方法が違うとか、同時押しで機能が変わるとか、 いまどきの高級車はどうしてこんな非直感的な設計になっているんでしょう。 中身がパソコンだから?
関連:
Toyota Owners Are Cautioned About Floor Mats And Accelerator Pedal Interference (NSHTA, 9/29)
米レクサス運転手、1割が「暴走経験」 当局調査に回答 (asahi.com, 10/14)
トヨタ、アクセルなど改良の意向 米で販売の380万台 (asahi.com, 10/15)
NHTSAは、暴走した場合、ブレーキを約5倍の力で踏まないと止まらない点などを問題視。これらは米国以外でも共通する構造上の問題とみられる。
米レクサス暴走 死亡事故車は販売店からの「代車」 (asahi.com, 10/18)
米レクサス暴走、絶望の果ての追突 恐怖の数キロたどる (asahi.com, 10/19)。 こっちの記事には写真もある。
レクサスのアクセルの形を問題視 米当局が報告書で指摘 (asahi.com, 10/26)
米暴走レクサス ペダルとマットの樹脂、溶けついた状態 (asahi.com, 10/30)
レクサス暴走、米当局「車に欠陥なし」…トヨタ発表 (読売, 11/3)。 「報告書」の原文: http://pressroom.toyota.com/pr/tms/toyota/document/NHTSA_Filing.pdf (NHTSA / Toyota, 11/2)
レクサス「欠陥なし」は不正確、米当局が声明 (読売, 11/4)。 原文: NHTSA Statement Concerning The Safety Recall of 3.8 million Toyota Vehicles (11/4/09) (NHTSA, 11/4)
トヨタの広報姿勢、米メディアが批判 レクサス暴走問題 (asahi.com, 11/5)
》 Try Health Check 2 Beta, complete survery, chance to win an iPod. (F-Secure blog, 11/6)
》 FireEye takes on Ozdok and Recovery Ideas (SANS ISC, 11/8)
》 eBayとSkype創設者の和解で,Skype売却計画が前進 (日経 IT Pro, 11/9)
》 北村豊の「中国・キタムラリポート」“蟻族”急増中、大学は出たけれど… (日経ビジネス, 11/6)
》 米医療保険改革法案:下院可決 初の国民皆保険に一歩前進 (毎日, 11/9)。「賛成 220、反対 215」でギリギリ通過。しかしまだ上院がある。
》 京の高校求人開拓「限界」 内定率37。6% 奔走も2次募集激減 (京都新聞, 11/8)
》 EU電気通信改革,ネット接続遮断を巡る修正条項で合意 (日経 IT Pro, 11/6)。スリーストライクを真っ向から否定している? 関連:
欧州連合、電気通信改革パッケージ案にて仏スリーストライク法を否定? (P2Pとかその辺のお話, 11/7)。否定しているわけではない?
インターネットアクセスの安全対策 欧州議会と欧州理事会が合意 (Internet Watch, 11/9)。「今回の合意は暫定的なものであり、欧州議会の承認および欧州理事会内での承認手続きが必要となる」そうだ。 まだまだ続くみたい。
》 第1回愛媛情報セキュリティ勉強会。 2009.12.06、愛媛県松山市、1000円。
》 pg_sleepをSQLインジェクション検査に応用する (ockeghem(徳丸浩)の日記, 11/5)
》 防衛省:特別検査日程を漏えい 陸尉、対象の部員に (毎日, 11/4)。「情報漏えい防止のために抜き打ちで実施している特別検査の日程」を漏えい。
》 【沖縄発】「何が基地統合か!」民主党に裏切られた (JANJAN, 11/9)
》 JICA(国際協力機構)にもあるファミリー企業への“丸投げ”体質 (JANJAN, 11/9)
》 ダム造ったら造ったでどうする?「堆積土砂」の難題−放置され中洲出現のダムも (JANJAN, 11/9)
》 「葛飾ビラ配布事件」最高裁、11月30日を判決日に指定 (JANJAN, 11/7)
》 二階派「新しい波」消滅 「西松疑獄」逃げ切るも総選挙惨敗の大波かわせず (JANJAN, 11/6)。二階派の終焉。
「AVAR 2009」からこんにちは! (エフセキュアブログ, 11/6)
RE 「AVAR 2009」からこんにちは! (エフセキュアブログ, 11/9)
》 This Is It! (エフセキュアブログ, 11/6)。マイケル・ジャクソンのサイトがヤラれている件。
》 インターネット接続がないとテレビが見られない? (パソコントラブル出張修理・サポート日記, 11/1)。これはひどい。詐欺に近いんじゃないの。
》 Windows 7にもウイルス対策ソフトは必要、MSがSophosに反論 (Internet Watch, 11/9)。Windows 7はマルウェアに強い? UACをSophosが検証 (ITmedia, 11/5) の件。
》 18歳未満は当面SNSへのアクセス禁止に--Xbox LIVEアップデート (CNET, 11/9)
》 jailbreakされたiPhoneがハックされ、5ドルを要求される (ZDNet, 11/6)。なぁんだ、ただの仕様じゃん。
》 ニセ科学フォーラム2009、大阪にて開催 (slashdot.jp, 11/9)。2009.11.23、大阪府大阪市、たぶん無料。
》 Windows 7 DirectAccessのメリットとデメリット (TechTarget, 11/4)
関連:
Gumblar revisited (Sophos, 2009.11.08)
Errors Not Slowing Down Gumblar Attacks (ScanSafe, 2009.11.06)
Gumblar "A" Record Down (ScanSafe, 2009.11.06)
ゼロのプレスリリース (水無月ばけらのえび日記, 2009.11.07)
関連:
You can relax about the SSL break, mostly. (IBM ISS, 2009.11.06)
...and while we're talking about MITM... (IBM ISS, 2009.11.06)
Vulnerability in TLS Protocol during Renegotiation [CVE-2009-3555] (Sun, 2009.11.05)
[Full-disclosure] SSL/TLS MiTM PoC (Full-disclosure ML, 2009.11.06)
OpenSSL ですが、0.9.8l がリリースされました (アナウンス)。緊急対応として、再ネゴシエーション機能がざっくり削除された模様です。iida さん情報ありがとうございます。
その上で、次バージョンである OpenSSL 0.9.8m において、 Transport Layer Security (TLS) Renegotiation Indication Extension draft-rescorla-tls-renegotiation-00.txt が実装される予定の模様です。 CHANGES 参照。
IO DATA の LAN 接続ハードディスク「HDL-GT/GTR/GTR2U」シリーズの一部の電源に欠陥があり、発煙する場合があるそうだ。利用者はシリアル番号を確認し、該当する場合はファームウェアを更新しよう。
》 児童ポルノ公開の疑い、交換ソフト利用の10人書類送検 (asahi.com, 11/6)。Cabos 方面。
》 記者の目:貧困率を公表した鳩山政権=東海林智 (毎日, 11/5)。こちらは第一歩ではある。
》 平野官房長官:官房機密費、公表せず 首相「私は一切触らない」 (毎日, 11/6)。NO CHANGE。 がっかり。
》 アフィリエイト目的サイト作成料が40万円・収入ゼロ、相談が急増 (Internet Watch, 11/4)。 アフィリエイトやドロップシッピングに関する相談が増加! −「簡単に儲かる!」? インターネットを利用した“手軽な副業”に要注意− (国民生活センター, 11/4) の件。
》 海の向こうの“セキュリティ” 第38回:米議会諮問機関が「中国からのサイバー攻撃」報告書 (Internet Watch, 11/5)
》 山谷剛史のマンスリー・チャイナネット事件簿 2009年10月 (Internet Watch, 11/4)
》 Windows 7はマルウェアに強い? UACをSophosが検証 (ITmedia, 11/5)
》 「時代の要望に応じて、自社開発でセキュリティ機能を拡充する」、カスペルスキーCEO (Enterprise Watch, 11/6)
》 「Google Books」で閲覧可能な雑誌の一覧を公開、「Mac Life」も (Internet Watch, 11/6)。英語の雑誌の話。
》 新しいWSUS 3.0 SP2は何が変わったのか? (@IT, 11/5)
》 第04回まっちゃ445勉強会におけるライトニングトーク (ockeghem(徳丸浩)の日記, 9/17)。「UnicodeによるXSSとSQLインジェクションの可能性」。
》 DOWNAD/Conficker Turns 1yr (trendmicro blog, 11/4)。おめでとう 1 周年。
》 「結婚するつもりがある/既に婚姻関係にあると考えている同性愛カップルの家庭は、異性カップルの既婚家庭と大差なし」UCLA調査で (みやきち日記, 11/5)
》 デンマークのサッカーチーム、自叙伝で同性愛嫌悪をさらけ出した選手を解雇 (みやきち日記, 11/3)
》 「脱・コンクリート」に踏み込めない“地方の事情” (JANJAN, 11/5)
》 究極の小沢支配か、「陳情の幹事長室一本化」 (JANJAN, 11/3)
》 JPCERT/CC ソフトウエア設計工程における脆弱性低減対策「セキュアデザインパターン」(英語版)に新たに 6つのパターンを追加 (まるちゃんの情報セキュリティ気まぐれ日記, 11/5)
》 You experience performance issues in applications and services when the system file cache consumes most of the physical RAM (Microsoft KB 976618)。 システムキャッシュサイズの上限・下限は設定できるのだそうで、 Microsoft Windows Dynamic Cache Service というサンプルコードが提供されています。
》 Stop error message on a Windows Vista-based or Windows Server 2008-based computer when you resume the system from sleep: Stop 0x000000FE (Microsoft KB 967102)。USB ハブが原因で stop エラー。Hotfix あります。
》 中国の弱点も見えた日中交流会 (日経ビジネス, 11/6)
》 McAfee notes on the advice given in Citrix Knowledge Center Document ID: CTX114522 (McAfee KB66649)
》 5400 Anti-Malware Engine Performance Enhancements (McAfee KB67067)
Starting October 13, 2009 the 5400 Anti-Malware Engine will use whitelisting technology for certain known Microsoft Windows operating system clean files. This will provide a significant performance benefit for both On-Access and On-Demand Scanning when these files are accessed. The technology will be enabled over a two week rollout period using McAfee V2 incremental (.gem) DAT files. McAfee will continue to update the whitelist with qualifying information in line with new releases of Microsoft operating system files.
》 McShield memory usage grows by approximately 40 MB after first AutoUpdate with VirusScan Enterprise 8.5i Patch 8 or earlier (McAfee KB60848)。うわ、メモリリークですかね。 Hotfix が添付されてます。patch 7 以降に適用できるようです。
》 自衛隊のヘリも登場——NTTドコモが基地局復旧の防災訓練 マグニチュード7.3の都市直下型地震を想定 (日経 IT Pro, 11/5)。うーん。車が通れたり、ヘリがちゃんと降りられたりする想定で ok なんですかね。
》 Firefox 3.5.5 リリースノート (mozilla.jp)。Firefox 3.5.5 が出ています。 安定性の向上のみで、セキュリティ修正はありません。 高橋さん情報ありがとうございます。
Bug 525326: Crashes in gif decoder [@ xul.dll@0x348945][@ xul.dll@0x348864][@nsGIFDecoder2::GifWrite(unsigned char const*, unsigned int)] (mozilla.org) を読んでいくと「Gif that causes a crash」というのがあるのですが、 試してみたら、FreeBSD 上の Firefox 3.5.4 が見事に crash しました。
》 Greetings from Tokyo... ...Greetings from the old Capital, Kyoto (Microsoft Malware Protection Center blog, 11/5)。PacSec / AVAR 2009 ねた。 でもエラーが出るなあ (12:20)。
関連: AVAR 2009 (viruslist.com, 11/5)。AV戦隊マスクマン。
SSL / TLS の再ネゴシエーション処理にプロトコル上の欠陥があり、 HTTPS において中間介入攻撃 (Man-In-The-Middle 攻撃) を防げない、という指摘。 うぅむ……。
関連:
You can relax about the SSL break, mostly. (IBM ISS, 2009.11.06)
...and while we're talking about MITM... (IBM ISS, 2009.11.06)
Vulnerability in TLS Protocol during Renegotiation [CVE-2009-3555] (Sun, 2009.11.05)
[Full-disclosure] SSL/TLS MiTM PoC (Full-disclosure ML, 2009.11.06)
OpenSSL ですが、0.9.8l がリリースされました (アナウンス)。緊急対応として、再ネゴシエーション機能がざっくり削除された模様です。iida さん情報ありがとうございます。
その上で、次バージョンである OpenSSL 0.9.8m において、 Transport Layer Security (TLS) Renegotiation Indication Extension draft-rescorla-tls-renegotiation-00.txt が実装される予定の模様です。 CHANGES 参照。
Stealing Cookies with SSL Renegotiation (IBM ISS, 2009.11.12)
TLS and SSLv3 vulnerabilities explained (g-sec.lu)
RFC 出てました: RFC5746: Transport Layer Security (TLS) Renegotiation Indication Extension (IETF)
マイクロソフト セキュリティ アドバイザリ (977377) TLS/SSL の脆弱性により、なりすましが行われる (Microsoft, 2010.02.10)。マイクロソフト セキュリティ アドバイザリ: TLS/SSL の脆弱性により、なりすましが行われる (Microsoft KB 977377) に示されている修正プログラムを適用することで、SSL / TLS の再ネゴシエーション処理を無効にできる。ただし、もちろん副作用がある。
マイクロソフトにより以下のソフトウェアがテストされ、この更新プログラムをインストールすると問題が発生することが確認されています。
* Windows 7 DirectAccess: IP HTTPS インターフェイスが機能しません。
* Exchange ActiveSync: クライアント証明書の認証を使用する場合に機能しません。
* インターネット インフォメーション サービス (IIS): ある種の構成では、証明書マッピングのシナリオを含むクライアント証明書の認証を使用する IIS が影響を受けます。サイト規模のクライアント証明書の認証は影響を受けず、引き続き機能します。
* Internet Explorer: サイト規模のクライアント証明書の認証ではなく、単なるクライアント証明書の認証が必要な Web サイトを参照した場合、正常に接続できないことがあります。
上記 RFC に基づく再実装が完了するには、まだしばらくかかるだろう。
Details on the New TLS Advisory - Security Advisory 977377: Vulnerability in TLS Could Allow Spoofing (Microsoft Security Research & Defense, 2010.02.09)
OpenSSL 0.9.8m 登場。RFC5746 に対応している。iida さん情報ありがとうございます。
Opera 10.50 登場。RFC5746 に対応しているようです。
Advisory: TLS protocol vulnerable to Man In The Middle attack (opera.com)
Opera 10.50 alpha version testing fix for TLS Renegotiation Security Problem. (opera.com)
Windows XP / Server 2003 / Vista / Server 2008 / 7 / Server 2008 R2 は、 MS10-049 - 緊急: SChannel の脆弱性により、リモートでコードが実行される (980436) を適用することで、RFC5746 に対応する。
Title: Renego: Popular, unpatched and vulnerable, an update (Opera, 2011.06.09)。サーバ側の対応が進んでいないようです。
BlackBerry Desktop Manager が使用する Lotus Notes Intellisync DLL に欠陥。 ActiveX ねた。 CVE-2009-0306
BlackBerry Desktop Software version 5.0.1 で修正されている。
Google Chrome 3.0.195.32 登場。以下が修正されている。
JavaScript の実行があり得るファイル形式を開くときに、警告が表示されない欠陥
メモリ破壊が発生し、任意のコードの実行の可能性がある欠陥
Google Chrome 3.0.195.33 登場。3.0.195.32 には、起動に失敗する不具合があった模様。
Stable Channel Update: Google Chrome 3.0.195.33 (Google Chrome Releases blog, 2009.11.12)
セキュリティ修正も含まれている。CVE-2009-2816
もうそんな季節です。緊急 x 3、重要 x 3。重要の中に Office が 2 つ入ってます (Excel と Word)。
関連:
Gumblar.cn - It's Baaaack (ScanSafe.com, 2009.11.05)
Gumblar再再起動 (cNotes, 2009.11.05)
》 twilog.org というのがあるんですね (hoshikuzu | star_dust の書斎, 11/5)。ふぅん。
》 携帯電話オークションサイトを悪用〜人気アニメなど海賊版販売の逮捕相次ぐ (so-net セキュリティ通信, 11/4)
》 暗号モジュール試験及び認証制度における新規格への移行について (IPA, 11/2)、 暗号モジュール試験及び認証制度の運用の改正について 〜暗号モジュールのバージョンアップの際に、簡便な認証制度を導入〜 (IPA, 11/2)
》 「生体認証システムの導入・運用事例集」改訂版等の公開 (IPA, 11/4)
》 October Global Threat Report (ESET Threat Blog, 11/2)
》 「www.fra.se」へのDDoS攻撃 (エフセキュアブログ, 11/4)。FRA は「スウェーデンの無線諜報機関」だそうで。
》 Software updates do not install on client computers that have an encrypted drive and that are running Windows XP or Windows Server 2003 (Microsoft KB 975791)。patch 出てます。
》 「抱川マッコリ」商標を日本が先に獲得…国民から怒りの声 (中央日報, 11/2)
ポータルサイト「ネイト」のあるネットユーザーは「独島(ドクト、日本名・竹島)にキムチ、マッコリとすべて自分のものにしようとする日本に対して何の対策もない韓国が憎い。日本も日本だが、韓国は国民の民心さえもきちんとつかめずにいる」と書き込んだ。
つづき: 「日本で“抱川マッコリ”登録した人は韓国人」 (中央日報, 11/4)
》 SURBL now posting abuse statistics for TLD's (SANS ISC, 11/3)。 top 25 TLDs listed in SURBL は随時更新されているようです。
》 Cyber Security Awareness Month 2009 - Summary and Links (SANS ISC, 11/1)。まとめリンク。
》 アフガニスタン援助は資金援助だけでよい (JANJAN, 10/30)。歴史の勉強。
》 感染報告が相次ぐ「BREDOLAB」はどんな不正プログラム? (トレンドマイクロ セキュリティ blog, 11/4)。関連: 請求書を装ったスパムメールを利用する「BREDOLAB」ファミリが大量発生 (トレンドマイクロ, 9/15)
関連:
From Server/Outlook update to FDIC to facebook phish: now with a twist (sophos, 11/4)
Facebook Phishing Campaign Pushes ‘Cocktail’ Attack (McAfee Labs Blog, 11/3)
》 元グアンタナモ被収容者が語る拷問の実態 (JANJAN, 11/4)
》 64回の爆弾処理ミッションを成功させてきた伝説の兵士、休暇目前のミッション中に戦死 (gigazine, 11/5)。汎用人型リモート義体があれば、義体がふき飛ぶだけで済むのですが……。
》 コンピュータウイルス・不正アクセスの届出状況[10月分]について (IPA, 11/4)
今月の呼びかけ
「 偽のセキュリティ対策ソフトの脅威が再び拡大! 」
— 手口を知って被害を未然に防ごう —
》 「過半数のユーザーは『偽ソフト』を知らない」、IPAの調査 (日経 IT Pro, 11/5)。 「2009年度 情報セキュリティの脅威に対する意識調査」報告書を公開 〜 認知されていない、偽セキュリティ対策ソフトの危険性 〜 (IPA, 11/4) の件。
》 独アビラ、無料ウイルス対策ソフトの日本語版を12月1日から提供 (日経 IT Pro, 11/4)。Avira AntiVir Personal。
》 「チャットで個人情報を聞き出す」——フィッシング詐欺の新手口 銀行の「詐欺対策サポート担当」をかたって“会話”、RSAセキュリティが報告 (日経 IT Pro, 11/2)。わからないことは本人に直接訊こう。
》 日記予定、Nyzillaの進捗 (高木浩光@自宅の日記, 11/3)。もうすこし寝るとリリースされるかな。
》 人類がキスをするようになったのは、ウィルスを広め免疫をつけるため (gigazine, 11/3)。ふぅむ。
》 早くも動き出した「児童ポルノ禁止法案」 (保坂展人のどこどこ日記, 11/5)
この大臣会見を読むと、与野党合意=法務委員長提案(国会での議論なし)という道を模索しているのかなと思う。私が議席を失ったことで、今、法務委員会に社民党の議席はなく、民主・自民・公明の3党で決めていくことになる。与野党で修正協議で一致したものを「委員長提案」をすると、全会一致となって国会審議は行われず、問題点を社会的に明らかにする機会がなくなる。
》 あえて、上から目線で問う〜ブーイングが起きない日本の市民レベルはメディアレベルの反映か? (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 11/4)。 日本シリーズ第3戦における、子ブッシュの始球式に対する反応の件。 関連: ブッシュ前米大統領始球式&観戦 (デイリースポーツ, 11/4)
》 モーリタニアでの奴隷的な扱いをなくす努力の強化を要請 (国連情報誌SUNブログ対応版, 11/5)
》 途上国での多大な食糧の無駄 (国連情報誌SUNブログ対応版, 11/3)
せっかくの収穫物を、収集時にこぼしたり、適切な農具を使えないことでつぶしてしまったり、扱いが不適切で農薬が混ざってしまったり、そもそも収穫物への扱いが悪くて…たとえば温度管理がまずかったり…モノを悪くしたりと、収穫から箱詰め・運搬の段階で、不用意に食糧をだめにしてしまっているということです。(中略) 生産物の15%から50%が無駄になってしまっているとこの報告では見積もっています。
》 アーティストのビジネスモデル (sourceforge.jp, 11/2)
》 iPhoneとWindows 7搭載マシンの同期化に不具合が多発 原因はインテルのチップセットか (ComputerWorld.jp, 11/4)。 インテル P55 Express チップセット は、最新 (価格.com, 9/9) ですか。
》 VirusScan Enterprise 8.7i Patch 2 repost - FAQ (mcafee, 10/28)。patch 2 同梱版では Artemis がデフォルト有効になってます。 機密レベルは「非常に低」。 既存の VSE 8.7 に patch 2 を適用しても Artemis はデフォルト無効なので注意。
》 NOW LIVE! McAfee Online Support Community (McAfee Labs Blog, 11/4)
》 Microsoft releases v1.02 of Enhanced Mitigation Evaluation Toolkit (EMET) (SANS ISC, 11/2)。 詳細とダウンロード: Announcing the release of the Enhanced Mitigation Evaluation Toolkit (Microsoft Security Research & Defense, 10/27)
》 SQLインジェクション攻撃検知数(2009年10月まで) (LAC, 11/4)
》 デバッグ専用ブラウザ "ym21browser"(ver1.00) by yamagata21 (糸の切れた凧, 11/3)
》 セキュリティ インテリジェンス レポート 第7版(2009年上半期) (日本のセキュリティチーム, 11/3)。現時点では Key_Findings_Summary だけが日本語になっています。
》 新型iMacでユーザーが深刻なパフォーマンス問題に直面 (ComputerWorld.jp, 11/2)。パフォーマンス低下は Flash だけに止まらない模様。
》 エンタープライズPKI導入のススメ —— [2]自力で構築するPKI Active Directory + PKIで手軽にセキュアな環境を手に入れる! (ComputerWorld.jp, 11/2)
》 花粉症のもと食べれば症状和らぐ 都が研究 (asahi.com, 11/4)。減感作療法ねた。
》 神戸大生が自作自演「ホームレス襲撃」動画 ミクシィに…大学に抗議殺到 (読売, 10/30)
》 XP Mode と Active Directory ドメインの関係 その1 ー 仮想XPのユーザープロファイル (フィールドSEあがりの安納です, 11/2)。移動プロファイル利用時……考えたくないなぁ。(しかし逃げられない)
》 防衛省「支払い義務ない」 ヘリ発注中止、富士重に回答 (asahi.com, 11/3)。こういうことやってるから、防衛産業が衰退するわけだ。
関連: AH-X (ウィキペディア)
》 立花隆 最前線報告 がんとの果てしなき戦い(仮) (NHK スペシャル, 11/23 放送予定)
》 素数の魔力に囚われた人々 〜リーマン予想・天才たちの150年の闘い〜(仮) (NHK スペシャル, 11/15 放送予定)
》 Amazonを騙るスパム zbot/ZeuSとCutwailスパムの共通性 (cNotes, 11/4)。添付ファイル名が同様、という話。
》 Cutwailスパム継続中 「Hello Darling」 (cNotes, 11/3)。送信者はフィンガー5 のファン (違)
JVN#75694913 Roundcube Webmail におけるクロスサイトリクエストフォージェリの脆弱性 (JVN, 2009.11.04)
JVN#72974205: Roundcube Webmail におけるクロスサイトリクエストフォージェリの脆弱性 (JVN, 2009.11.04)
eEye Retina Wireless Scanner .RWS File Processing Memory Corruption (eEye, 2009.07.10)。更新版あるようです。CVE-2009-3859
SYM09-015: Symantec Altiris Deployment Solution and Notification Server Management Web Console Browse and Save File ActiveX Overflow (Symantec, 2009.11.02)。patch 出てます。 CVE-2009-3031
Shockwave Player 11.5.1.601 以前に 5 つの欠陥 (任意のコードの実行 x 4 - CVE-2009-3463 CVE-2009-3464 CVE-2009-3465 CVE-2009-3466 、DoS x 1 - CVE-2009-3244 )。
Shockwave Player 11.5.2.602 で修正されている。 http://get.adobe.com/shockwave/ から入手できる。Shockwave Player がインストールされているか否かは、たとえば http://www.adobe.com/jp/shockwave/welcome で確認できるみたい
F-Secure 公式: Security Advisory FSC-2009-3 (F-Secure, 2009.10.29)。自動更新にて対応。
2009.11.03〜04 にマスゴミ各社が一斉に報道。
ミクシィ利用者の個人情報丸見え 4200人分、3日間 (asahi.com, 2009.11.04)
ミクシィ、4200人情報"露出"…ゲーム課金不具合 (読売, 2009.11.04)
関連:
サンシャイン牧場の件が全国ニュースに (水無月ばけらのえび日記, 2009.11.03)
サンシャイン牧場のアナウンス・追記 (水無月ばけらのえび日記, 2009.11.03)
本人と偽ってプログラムを操作 (サンシャイン牧場の件・毎日新聞版) (水無月ばけらのえび日記, 2009.11.03)
特殊な知識を持った人 (サンシャイン牧場の件・朝日新聞版) (水無月ばけらのえび日記, 2009.11.04)
サンシャイン牧場・決済代行会社のサポートからの情報 (水無月ばけらのえび日記, 2009.11.04)
サンシャイン牧場・Rekooからのアナウンスに追記 (水無月ばけらのえび日記, 2009.11.05)
関連:
Gumblar update (viruslist.com, 2009.11.02)
The Low-Down on Daonol (Microsoft Malware Protection Center, 2009.11.03)
JDK and JRE 6 Update 17 / 5.0 Update 22 出たみたいです。SDK and JRE 1.4.2_24 / 1.3.1_27 は EOL 過ぎてますから、一般公開はされません。
Java SE ダウンロード (Sun)、 Changes in 1.6.0_17 (6u17) (Sun)
Java SE ダウンロード - Previous Release - J2SE 5.0 (Sun)、 1.5.0_22 での変更点 (Sun)
》 SEHオーバーライトの防御機能とそのExploit可能性 (フォティーンフォティ技術研究所, 11/2)。村上さん情報ありがとうございます。
》 トヨタ、17時からF1緊急記者会見 (f1-gate.com, 11/4)。カムイがいい走りをしていただけに、残念です。 関連:
トヨタ、F1からの撤退を発表 (トヨタ, 11/4)
トヨタ、今季限りでF1完全撤退 「商品に資源投入」 (asahi.com, 11/4)
他チームへのエンジン供給や共同運営などもせず、完全に手を引く。これでF1に参戦する日本の自動車メーカーは消え、速さより環境性能が生き残りのカギを握るようになった時代の変化から、F1が取り残されつつあることを象徴している。
トヨタ:F1撤退…メーカー参戦、色あせた意義 (毎日, 11/4)
【トヨタF1撤退会見速報】(1)「苦渋の選択」章男社長が理解求める (産経 MSN, 11/4)
現行レギュレーションはガソリン車前提だろうしなあ。 バッテリー車部門とかあればいいのかな。 インホイールモーターでかっ飛ぶ F1 というのも見てみたい。
You receive a VBScript "Type Mismatch" script error message in Internet Explorer after you install cumulative security update 974455 (Microsoft KB976749) が改訂された。MS09-054 の副作用への修正プログラムが公開されている。
》 東証:前週末システム障害、プログラムに問題 (毎日, 11/2)
》 派遣:「専門業務を偽装」OA操作のはずが献血PR (毎日, 11/2)
》 大手ISP、英国版スリーストライク提案を人権侵害として法的措置を示唆 (P2Pとかその辺のお話, 11/2)
》 Windows 7/Server 2008のWindows Updateの使い方(基本編) (@IT, 10/30)
》 27インチの新iMac、Flashビデオの再生に不具合か (CNET, 11/2)。いつもの Apple ってだけじゃん。
》 アリコジャパン、新たな不正使用が判明〜カード情報流出拡大か (so-net セキュリティ通信, 10/30)。まだだ、まだ終らんよ。
》 お客さま情報の流出に関するお詫びとお知らせ (NTTコミュニケーションズ株式会社, 10/28)
3.再発防止策
NTTコミュニケーションズでは、従来よりファイル交換ソフトの利用を禁止しているところですが、本件を厳粛に受け止め、今後このような事態が発生しないよう、改めて全社員および委託先に対し、情報管理の更なる徹底・強化を図ってまいります。
とりあえず何もしない、ですか。
》 「科学における情報の上手な権利化と共有化」講演の模様が公開される (slashdot.jp, 11/2)
》 非出会い系サイトの性犯罪悪用を防止、青少年保護の取り組み提言 (Internet Watch, 10/29)。コミュニティサイトと青少年保護の件。報告書。
》 天気予報は誰のもの? 気象庁VS.ウェザーニューズ バトルの行く末 (ITmedia, 11/2)
さらに、WN社が主張するのは「シングルボイスが本当に正確なのか」という点だ。
実は、気象庁がシングルボイスを盾に、意図的に事実と異なる情報を流していることも、今回の講習会の席上で明らかになった。
それは、台風の勢力が衰えた後、温帯低気圧に変わる際のタイミングだ。
ある気象予報士から「台風が温帯低気圧に変わるタイミングが遅いのではないか」と問われた気象庁側は、「防災上の観点から温帯低気圧を台風としているケースもある」と説明。
さらに「正しい情報で正しい知識を持っていた方が、将来的に防災につながるのではないか」という問いかけには「われわれも本当はそういう形でみなさんに理解して頂き、なおかつ防災上も問題ないということが望ましいと考えている」と話した。
なんじゃそれ……。そういうことやってるから信用されないんじゃん。
その上で「部外の学識経験者から、『台風情報から温帯低気圧の情報に変わったために、防災対応に支障が出ることがある』との意見を頂いている」と強調した。
つまり、唯一の情報を提供する立場の気象庁は、「注意喚起の効果が薄くなるから」という理由から、実際は温帯低気圧に変わっても、情報を出すときは台風のまま、という意図的な“誤情報”を流していたことになる。
それ、防災対応が間抜けなだけじゃん。
》 鳩山首相、株売却所得を申告漏れ 事務所側認める (asahi.com, 11/2)。なぜこういうのがボロボロ出てくるんですかねえ。 7200 万円なんて、鳩山さンにとってはしょせんはした金だから?
》 ICANN、アルファベット以外のドメイン名の導入を承認 (asahi, 11/2)。うん国際 ccTLD。めんどくさ。
》 無着陸で30日——米軍無人偵察機の滞空目標 (WIRED VISION, 10/29)。「3つの機体を打ち上げて成層圏で合体」……。
》 「公取委の事実認定に重大な誤り」JASRACが審判請求で証拠提出 (Internet Watch, 10/28)
》 ヤフー、選挙中のネット利用解禁を求めて署名活動を開始 (Internet Watch, 10/28)
》 津田大介氏「SARVHの東芝訴訟は補償金制度を崩壊させる」 (Internet Watch, 10/29)
》 ブリヂストンがF1から撤退 10年秋に、経費節減で (中日, 11/2)。あらあら。
》 秀丸メール:ウイルスセキュリティとの相性問題について (サイトー企画, 最終更新 10/30)。 「ソースネクスト社製ウイルスセキュリティ対応の緊急ベータ版」Ver5.27β1 が公開されてます。
どのようなメールで問題が発生しているのか
どのような対応を行ったのか
が詳述されていて興味深いです。
「最近の著作権裁判例について」。2009.11.20、東京都千代田区、一般10,000円。講師は東京地裁裁判官。
「混迷する著作権保護の考え方」。2009.12.08、東京都千代田区、一般10,000円。
》 Google Books問題の最新動向と今後の展望 〜デジタル・コンテンツ・ビジネスに与えるインパクト〜 (GLOCOM)。2009.11.17、東京都港区、一般10,000円。
》 知的財産権セミナー: インドにおける特許・商標の保護 (マークアイ)。2009.11.11 東京都新宿区 / 2009.11.13 大阪府大阪市、無料。
》 日米間 大容量の海底ケーブル (NHK, 11/1)
日本とアメリカの間で敷設が進められていた大容量の光海底ケーブルが千葉県に陸揚げされました。
日本〜米国間光海底ケーブルネットワーク「Unity」の共同建設協定締結について (KDDI, 2008.02.26) の件ですかね。KDDI、Bharti Airtel Limited、Global Transit、Google、Pacnet、SingTel による共同建設。
》 治安の悪化に歯止めかからず! (アフガン、民生支援に暗雲!) (佐藤正久, 10/29)。確かにひどい状態なんだけど、だからと言ってガソリンスタンドで ok ok という話でもないだろうし。
アフガン関連:
【社説】アフガン派兵ようやく決定…犠牲最小化案見つけるべき (中央日報, 10/30)。韓国はアフガンに再派兵する模様 (300 人程度?)。
フランス:アフガン戦闘の犠牲者遺族「指揮に問題」と提訴 (毎日, 11/1)
戦闘では仏軍兵士10人が犠牲になったが、英紙はこの戦闘について「事前に現地に駐留したイタリア軍はタリバン側にわいろを支払っていたが、仏軍はそれを行わずに戦闘が激化した」との内容を伝えており、裁判は注目を集めそうだ。
アフガン前外相、決選投票不参加を表明 (読売, 11/1)。次点のアブドラ・アブドラ前外相が決選投票に不参加?
》 Gmail account security tips (Gmail blog, 10/27)
》 欧州に再び舞い戻ったスリーストライクポリシー (P2Pとかその辺のお話, 10/30)
》 ドイツ連立政権、スリーストライク・スキームに反対の立場を示す (P2Pとかその辺のお話, 10/30)
》 milter manager 1.4.1 が公開されています。
》 「わざと脆弱性を持たせたWebアプリ」で練習を (@IT, 10/23)。BadStore.net など。
》 git sshサーバの構築 (yohgaki's wiki, 10/20)
》 エンタープライズPKI導入のススメ —— [1]独学! 10分でわかるPKI Active Directory + PKIで手軽にセキュアな環境を手に入れる! (ComputerWorld.jp, 10/28)
》 セキュリティSaaSベンダーが犯した5つの過ち ユーザー企業がベンダーの怠慢に巻き込まれないために (ComputerWorld.jp, 10/28)。とあるベンダーの事例。
》 Twitterの偽ログイン・ページにご用心——新手のフィッシング詐欺が発覚 (ComputerWorld.jp, 10/29)
》 あまりにも安易な期限付嘉手納統合案! (抑止力維持の観点を忘れるな!) (佐藤正久, 10/30)。普天間基地移転話なんですが、「抑止力維持の観点」を考えれば、そもそも海兵隊 (第3海兵師団) は本当に即応部隊なの? (即応部隊としての実態を持っているの?) という話があるわけで。
》 水源連総会、成瀬ダム反対全国集会に参加 (秋田県) (保坂展人のどこどこ日記, 10/26)
》 「開発」型公共事業から「修繕」「修復」型へ転換を (保坂展人のどこどこ日記, 10/22)
泡瀬干潟訴訟、15日控訴審判決を前に (保坂展人のどこどこ日記, 10/11)
泡瀬干潟裁判、住民側が勝訴 (保坂展人のどこどこ日記, 10/15)
泡瀬干潟、干拓工事の現場から (保坂展人のどこどこ日記, 10/17)
泡瀬干潟 (ウィキペディア)
》 6年前に消えた「戸倉ダム」の現地報告 (保坂展人のどこどこ日記, 11/1)。明日の「週刊朝日」に掲載される模様。
》 IDF技術分科会(第6期第4回) (B-) の独り言, 10/30)。「削除されたデータの追跡とフォレンジック調査」。
》 A hotfix is available that enables certificate mapping by using the common name (CN) of only the "Subject" field in Windows Server 2008 (Microsoft KB 970402)。 Windows Server 2008 では CN の Issuer フィールドを使用する仕様なのだが、 Issuer ではなく Subject を使用するよう変更する Hotfix が用意された、という話。
》 You cannot perform certain disk-related operations after a VSS hardware provider fails to create a snapshot on a computer that is running Windows Server 2008 or Windows Vista (Microsoft KB 975832)
》 A non-persistent snapshot cleanup operation is aborted by VSS if the VSS hardware provider takes more than three minutes to perform this operation on a computer that is running Windows Server 2008 or Windows Vista (Microsoft KB 975831)。 同じネタの Windows XP / Server 2003 版はこちら: KB 972623
》 「憎しみにNO」英国トラファルガー広場に約1万人が集結 (みやきち日記, 11/1)
》 AsiaBSDCon 2010,BSDCan 2010-2013,3年ぶりにg4u最新版登場,NetBSD ZFS移植 (FreeBSD Daily Topics, 10/28)。g4u - Harddisk Image Cloning for PCs 2.4 登場だそうで。
》 高信頼性レプリケーションプロジェクトHAST,組み込みデバイス対応を広げるFDT - 2つのプロジェクトがファウンデーションの支援を取り付け (FreeBSD Daily Topics, 10/30)
HASTはGEOMクラスでブロックレベルの同期レプリケーションを実現するものです。TCP/IPを経由して動作し,迅速な障害復帰を実現することを目指しています。GEOMクラスとして提供されるためアプリケーションやファイルシステムに依存することなく,さまざまなストレージに対して透過的なレプリケーションを提供することになります。 (中略) HASTの目標が実現された場合,たとえばZFSで大規模ストレージシステムを構築し,HASTでデータのレプリケーションを保持するということができるようになります。この場合,たとえマスターノードに故障が発生したとしても,即座にスレーブノードが使われ,データの損失が発生しないという状況が実現できます。
》 Cutwailを添付したスパム (cNotes, 10/31)。 Cutwail って何だっけと思ってぐぐったら、Pushdo / Cutwail Botnet: A study of the Pushdo / Cutwail Botnet (trendmicro, 5/22) を発見。
》 青色LEDが氾濫中、「目障り」? (slashdot.jp, 10/30)。はい、目障りです。
》 南米リチウム争奪戦 塩湖の底に世界の8割 (asahi.com, 11/1)
Kill A Zombie Day - Will you join the fight on Halloween? (Sophos, 10/29)。10/31 を "International Kill-A-Zombie Day" に制定したそうで。
There’s Malware on Elm Street this Halloween … with pumpkins! (Sophos, 10/31)。SEO 汚染 + にせアンチウイルスの、ありがちな組みあわせ。
Trick or Treat With Spam and Malicious Screensavers (McAfee Labs Blog, 10/29)
This Halloween, Enjoy the Treats but Be Wary of Online Tricks (trendmicro blog, 10/30)
Trick or Threat? (trendmicro blog, 10/30)
》 The evolution of rogue antivirus (viruslist.com, 10/29)。Windows Enterprise Defender ですか。
》 中小企業のためのセキュリティツールライブラリ (IPA, 10/27)
》 「中小企業における情報セキュリティ対策の実施状況等調査」報告書を公開 (IPA, 10/27)
》 パレスチナ人に水が行き渡らない3つの理由 (JANJAN, 10/29)
》 Error message when multiple network adapters are configured to use static IP addresses on a computer that is running Windows Server 2008 SP2 or Windows Vista SP2: "0x000000D1 DRIVER_IRQL_NOT_LESS_OR_EQUAL" (Microsoft KB 972887)。TCP forwarding が有効の場合のみ。 HotFix が用意されている。
》 「セアカゴケグモ」生息域拡大、宅地に迫る 東海地方 (asahi.com, 10/30)
》 「割り箸事故・医療裁判判決報道」事案でTBSに「勧告」 (BPO, 10/30)。朝ズバですか。
》 BPO:バラエティー番組の指針作成求める意見書 (毎日, 10/31)
過剰な性表現や暴力シーンなどで視聴者から批判の多い民放のバラエティー番組について、現在ある日本民間放送連盟(民放連)の放送基準とは別の指針を新たに作るよう、民放連に提言する意見書をまとめた。
》 『MILK(上・下)-ゲイの「市長」と呼ばれた男、ハーヴェイ・ミルクとその時代』(ランディ・シルツ[著]/藤井留美[訳]、祥伝社)感想 (みやきち日記, 10/29)
》 2010年より、米国勢調査は同性婚カップルを「既婚夫婦」としてカウント (みやきち日記, 10/31)。実態を把握するための調査なのですから、あたりまえなのですが……。
》 「ゲイ男性は男性的な、ノンケ男性は女性的な顔が好き。一方女性たちの顔の好みはもう少し複雑」米ハーバード大研究で (みやきち日記, 10/31)
》 審議会委員の選任過程を透明化するために、英国の公職任命コミッショナー制度を参考にする旨、首相が答弁! (情報流通促進計画 by ヤメ記者弁護士(ヤメ蚊), 10/31)
》 Microsoft Officeファイルに重要度を示すラベルを付与して 情報資産の管理を行うソフト「SecureCube / Labeling」の提供を開始 (NRI セキュア, 10/28)
「SecureCube / Labeling」は、クライアントPC側で情報資産を識別・整理する「Personal」と、サーバー側で情報資産の利用状況を収集・統合して管理する「Enterprise」の2種類があり、本日より「Personal」を以下のURLにて無償で配布します。
http://www.nri-secure.co.jp/service/cube/labeling.html
関連: NRIセキュア Word, Excel, PowerPointに機密性ラベルを張って保存するフリーソフト (まるちゃんの情報セキュリティ気まぐれ日記, 10/31)
》 The Day the World Will End (SANS SSI, 10/29)。終末を待ちわびて。
》 Cyber Security Awareness Month - Day 30 - The "Common" IPSEC VPN Protocols - IKE / ISAKMP (500/udp), ESP (IP Protocol 50), NAT-T-IKE (500/udp, 4500/udp), PPTP (tcp/1723), GRE (IP Protocol 47) (SANS ISC, 10/30)
》 ICANN Strategic Planning (2010-2013) Consultation (SANS ISC, 10/30)。 ICANN SEOUL July 2010‐June 2013 Strategic Plan Consultation (ICANN)
》 New version of NIST 800-41, Firewalls and Firewall Policy Guidelines (SANS ISC, 10/30)。 NIST Special Publication 800-41, Revision 1, Guidelines on Firewalls and Firewall Policy (NIST)
日本語版: APSB09-15: Adobe ReaderおよびAcrobat用セキュリティアップデート公開 (Adobe, 2009.10.30)。しかし、毎度毎度、日本語版のリリースにどうしてこんなに時間がかかるんでしょう。日本のユーザを馬鹿にしてるのか?
MS09-056 patch には Communications Server 2005 / 2007 方面で副作用があるそうで、修正プログラムが公開されてます。
[MS09-056] CryptoAPI の脆弱性により、なりすましが行われる (Microsoft KB 974571)
この修正プログラムは、セキュリティ更新プログラム 974571 をインストールする前でも後でも適用できます。
関連: サンシャイン牧場・課金システムの問題についてのアナウンス (水無月ばけらのえび日記, 2009.10.31)
この話:
PhoneSnoop - Turn a BlackBerry into a portable bug (zensay.com, 2009.10.19)
Remote Listening for the BlackBerry (zensay.com, 2009.10.23)
The theory behind BlackBerry phone taps (zensay.com, 2009.10.31)
PhoneSnoop (zensay.com)
PhoneSnoop - Install Guide (zenconsult.net)