セキュリティホール memo - 2012.07
Last modified: Tue Jul 1 17:43:19 2014
+0900 (JST)
このページの情報を利用される前に、注意書きをお読みください。
》
実名制がコメント荒らしを解決できない、驚くほど確かな証拠
(techcrunch, 7/30)。ふぅむ。
》
森ゆうこ議員、参院決算委で追及!「審査員生年月日開示せよ」に最高裁回答できず!
(一市民が斬る!!, 7/31)。とにもかくにも、情報公開が必要なわけで。
「生年月日を公表できない理由などない」のは確かだよなあ。
》
ロンドンオリンピックに関連するさらなる脅威
(トレンドマイクロ セキュリティ blog, 7/30)。例によっていろいろ。
》
Android の連絡先情報を盗み出すためにアニメのキャラクター「あなる」を悪用
(シマンテック, 7/30)
この特殊なアプリは、まだまったく広まっていないかも知れませんが、このようなアプリをいかに簡単に作成できるかを示す良い例でもあります。今現在も多くのアプリが作成、配信され、結果として多数のユーザーが犠牲になっています。前に述べたように、連絡先データをターゲットとするアプリは増え続けており、インストールするときに権限をチェックすることは重要だと、いくら強調してもしすぎることはありません。いったんこのようなアプリをインストールしてしまうと、被害を受けるのはあなただけではありません。電話の連絡先リストに詳細情報が保存されているあなたの友人やあなたの家族がすべて被害に遭います。
》
第三者調査委員会による調査報告書の受領について
(ファーストサーバ, 7/31)。うわ、担当者 A 氏は標準の更新システムや、標準の更新手順をおもいっきり無視していたのか。おまけにファイル復旧プログラムの使用はぶっつけ本番だったと。
》
すべての楽天メールに対し1ヶ月間地道に配信停止処理を行った場合、それでも配信される重要なお知らせとは何か/何通あるのか
(企業法務マンサバイバル, 7/31)。楽天スパムとの戦い。
》
国境に誰も来ない…シリア避難民20万人どこへ
(読売, 7/30)。どうなっているんだ……
》
JANOG30 プログラム
(JANOG)。事後資料公開されてます。
》
原子力発電、ガス安で正当化難しく─米GECEO=FT紙
(ロイター, 7/31)
イメルトCEOは同紙のインタビューで「ガスが次々と見つかっている。原子力を正当化することは難しい。ガスは相当安価で、ある時点で経済性が決定要因になるだろう」と述べた。
》
Amazonでの販売テクニック指南本をAppleがiBookStoreで取り扱い拒否
(gigazine, 7/30)
しかし、この書籍はAppleのiBook Storeで取り扱いが拒否されることになりました。最初はiBook Storeの競合相手であるAmazonへのリンクがあるからかとも思い訂正したものの、再度の申請に対するAppleからの返答は「内容に問題があります。Amazonについて言及することはできません」というものでした。これは、自費出版している人にとって収入の90%を支えてくれている場において、Amazonについて言及することができないということを示しています。
うへぇ。Apple、あいかわらず覇道を爆進中ですか。
》
NTT ドコモ顧客情報、子会社の派遣社員から探偵会社へ約2万7000件漏洩か
》
幼稚園の説明会行ったら規則がマジキチだった
(VIPPER 速報, 7/31)。マリー・アントワネット「プリキュアがだめなら、まどかマギカを見せればよいではないか」(もっとだめです)
》
新高速乗合バス制度、本日から開始
》
「東電だけきれいなバスに」…下請け作業員不満
(読売, 7/30)。今にはじまったことではありませんけどね。
》
「酒処味 きの字」に店から追い出された妊婦が問題発起!!→よく見ると数々の偽装があった件まとめ
(Web論, 7/31)。店主の対応が不適切だったのは確かなようなのだが、
一方の妊婦夫妻もなんだか怪しげという指摘。
当該ブログ記事は早くも消えてしまっている。
関連: お詫び申し上げます。大変申し訳ございませんでした
(酒味処きの字, 7/31)
》
防衛白書
(防衛省)。H24年度版出ました。電子書籍版もあります。(今、サイトすごく重くなっているようなので注意)
》
財部誠一の現代日本私観【第15回】 なぜ日本語で歌いながら世界でブレイクできたのか
「由紀さおり」というイノベーション
(ダイヤモンド・オンライン, 7/31)
「由紀さおり」という歌手を取材対象として調べてみると『1969』成功の背景には、自力で谷底から這い上がってきた「由紀さおり」の凄みが見えてきた。確かにシンデレラストーリーに一脈通じる「運」の良さはある。だが「運」を逃さず掴みとったのは「由紀さおり」自身であった。
しかもアルバム『1969』に至るまでの43年の歌手人生において、3度の成功と2度の深い谷底を経験したが、這い上がるたびに「由紀さおり」は過去とは全く違う新しいビジネスモデルを創出してきた。シュンペーターのイノベーションを地でいく姿だ。
関連: めちゃくちゃわかるよ経済学 シュンペーターの冒険編【第1回】 95年前に発想したイノベーションの原理
(ダイヤモンド・オンライン, 2007.10.17)、
めちゃくちゃわかるよ経済学 シュンペーターの冒険編【最終回】 シュンペーターからドラッカーへ−−「イノベーション」と「創造的破壊」の精神
(ダイヤモンド・オンライン, 2010.04.14)
の、ドラッカーの「イノベーションの七つの機会」。
次回の Microsoft Update の日に公開。多くの日本企業はお盆休みだと思いますが。
2012.08.15 追記:
出ました。
2012.10.10 追記:
更新プログラムが自動更新で提供されるようになった:
2012 年 10 月のセキュリティ情報 (月例) - MS12-064 〜 MS12-070
(Microsoft, 2012.10.10)
また、Windows XP 用の KB2661254 更新プログラムが再リリースされた。
詳細は、マイクロソフト セキュリティ アドバイザリ (2749655)
署名されたマイクロソフト バイナリに影響を与える互換性の問題
(Microsoft, 2012.10.10) を参照。
Black Hat で発表されたもの。Onity 社製のカードキーシステムの 1 つに欠陥があり、開錠システムを 50 ドルほどで作成できてしまう。
Brociousさんは以前、ホテルのフロント業務汎用システムとロック技術のスタートアップ企業Unified Platform Management(UPM)という会社に所属しており、Onityのホテルフロントシステムをリバースエンジニアリングしてもっと安くて互換性のあるシステムを製作。その際にこの脆弱性を発見しました。
更新版ファームウェアは、いまのところ無いようです。
2012.11.30 追記:
Onity社キーカードロックの脆弱性、実際に悪用される
(slashdot.jp, 2012.11.30)
》
PC-BSD 9.1-BETA1スクリーンショット : Linux Jailを使ってみる
(FreeBSD Daily Topics, 7/26)
PC-BSD 9.1で今のところもっとも目を引く機能が,WardenにLinux Jailを作成する機能が追加された点ではないかと思います。これはJailの中身をLinuxディストリビューションとすることで,あたかもJail内部でLinuxが動作するように見せかける機能です。複数のLinuxサーバを提供する必要があったり,特定のLinuxアプリケーションを実行するためにこうした方法が取られることがあります。
》
「原発フィクサー」裁判——田中記者側が反撃開始
(週刊金曜日 / Yahoo, 7/30)。原発警備会社ニューテック社元経営者 VS ジャーナリスト。
》
朝日新聞・奥寺淳記者、デモ取材中に中国警官に暴行を受け、記者証とカメラを略奪される
奥寺記者執筆記事の例:
》
米乱射事件から1週間 銃の即売会盛況
(東京, 7/29)。自分の身は自分で守る、という方法論。
米国憲法が認める武器を保有する権利の擁護団体が署名を集めていた。コロラド州から訪れたデレク・グランキストさん(34)は「コロラド州法は銃の携帯を認めているのに、あの映画館は持ち込みを禁止していた。客が銃を持っていれば、犯人をすぐに撃ち殺し、被害は小さくて済んだ」と映画館を非難した。
米メディアによるとコロラド州では二十日の事件後に銃の購入が急増。二十二日までの三日間で、前週比43%増の二千八百八十七件の購入があった。
》
BIND software version status
(ISC)。BIND 9.7 は来月終了、9.6-ESV も来年 3 月まで。
森下さん情報によると、次の ESV は 9.9 だそうです。
》
オリンピック開会式が自虐芸なイギリス
(WIRELESS WIRE, 7/30)
普通の開会式は「人類皆一つ。みんなハッピー」というメッセージを中心に、マスゲームやら楽しげな踊りを繰り広げるはずなのですが、監督の開会式は、「資本家と労働者」「移民」「社会保障制度」というかなりパンクな視点でとらえた物でした。
(中略)
監督が描いた歴史には、大金持ちのトレーダーや、貴族や、優雅にアフタヌーンティーをするご婦人方は出てこないのです。
外国人が想像する典型的なイギリスはそこにはありません。
このような視点、監督の生い立ちや年齢を考えると至極納得なのであります。
監督はマンチェスター郊外の貧しい地域出身で、熱心なカソリック信者であるアイランド移民の両親の元に生まれます。イギリスではアイルランド人というのは、いまだに物凄く差別される対象でありまして、カソリックというのも、嘲笑される対象であります。
しかし監督は教育を受け、様々な努力を経て、イギリスを代表する映画監督になります。このような生い立ちなので、労働者の生活の悲惨さ、イギリスにおける階級対立の激しさ、イギリスの本当の歴史とは何か、を自分の人生として理解しているのであります。
すごいな。
また開会式には、イギリスの従兄弟であるアメリカ人への隠れた皮肉が山盛りでありました。
その最大のメッセージは国民保険サービスであります。
イギリスは第二次大戦以後、NHS(国民保険サービス)を運営してきました。これは国の税金で国民全員に無償の医療サービスを提供するという仕組みで、イギリスの社会福祉政策の根幹であったわけです。
(中略)
監督は「開会式でNHS(国民保険サービス)を取り上げた理由は、この国では誰もがNHSの重要性を認識してるからです」と言っています。
監督は貧しい労働者地域に育ち、お父さんは怪我をすることが多い製造業の労働者です。無料医療などの社会保障が、庶民にとってどんなに大事なことか、実生活から認識しているのでしょう。
ワタクシも育った町は神奈川県央で、周囲は自動車会社や家電製品会社の下請け工場だらけであります。製造業の現場は事故や怪我が多いので、医療制度や労災が物凄く重要だと言うのは、身にしみてわかるのであります。
また近頃は景気が悪いため、NHSのサービス自体もコストカットに次ぐコストカットでどんどん悪化しています。
キャメロン首相は保守党党首でありますが、伝統的に保守党というのは、小さな政府、小さな社会保障を推進する政治理念を持っています。
開会式で監督が発したメッセージは、保守党を真っ向から批判するような物であったとも言えましょう。
政権与党をバリバリ否定。すごいな。
》
シリア内戦
》
7・29脱原発 国会大包囲
》
元柔道指導者に「起訴相当」 検察審査会
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/27)
》
シリーズ武雄市TSUTAYA図書館(7) - 続々・CCCに保有個人データの開示について問い合わせてみた
(サーバ管理者日誌, 7/28)
CCCは、プライバシーマーク付与事業者としてプライバシーマークを掲げていますが、例えば、プライバシーマークの消費者向け説明資料である、 よくわかるプライバシーマーク制度 、14ページには、 プライバシーマーク付与事業者は、個人情報の利用停止や第三者への提供禁止について、本人から請求があった場合は原則として応じます。 との説明があります。
よくわかるプライバシーマーク制度, JIPDEC, 2012 従って、一般消費者の理解としては、 「Pマーク事業者だったら、個人情報を扱われるのが嫌になったら利用を停止してもらえる」という期待がある ものと考えられますし、私自身も同様の理解をしておりました。
にも関わらず、 いざ利用や提供を拒否しようとすると、上述の理由でそれが不可能であると告げられるのだとしたら、Pマークがあっても、開示対象個人情報の利用又は提供の拒否権に関しては、何の保証も得られない ということになります。
そもそも、プライバシーマークは、JIPDEC自らが「安心のためのひとつの目安」であるとしている通り、一般の利用者が個人情報を提供するにあたり、 個人情報保護法の条文や規約を精査しなくとも、このマークがあれば安心だ という目安になるマークであったはずです。
》
Android端末向け「ベストセラーゲーム」の偽バージョンにご注意
(トレンドマイクロ セキュリティ blog, 7/27)
》
Cuckoo 0.4 が公開されています。
マルウェア解析システム Cuckoo 。
》
韓国の応援団激高 覆った旗判定、海老沼勝利 会場内騒然
(産経 MSN, 7/30)。明らかに最初の旗ジャッジがおかしいのだけど、そりゃあ韓国応援団は怒るわなあ。
ジュリーの判断で覆った旗判定 「柔道精神守るため」
(産経 MSN, 7/30)
国際柔道連盟(IJF)は北京五輪後のルール改正で、ジュリーが最新の映像監視システムで全試合場の判定の正誤を指摘するシステムを導入。一本、技ありなど技の効果の判定は審判に決定権があるが、明らかな誤審が認められた場合は、ジュリーのアドバイスで訂正されるケースが増えた。
この試合、一度は「有効」と判定された海老沼の技以外に大きな判断材料がなく、試合場に配置された3人のジュリーはいずれも「白(海老沼)の勝ちは疑う余地がない」と判断。バルコス委員長の最終決断で、主審と2人の副審に「旗判定を覆すよう指示した」という。
バルコス委員長は「(判定を覆したのは)柔道精神の問題。どの国とどの国の対戦かは問題じゃない。われわれにヒューマンエラーはつきものだが」と話した。
そういうことを、委員長かジュリーから会場にきちんと説明すべきなんじゃないのか。
相撲で「物言い」するときは、たいてい会場に説明するよねえ。
》
吉田「腹減った」 モロッコ選手のラマダンに比べたら…
(産経 MSN, 7/30)。
ウゥ〜ム、宗教上の理由で食事できずですか……。
それにしてもスペインはどうなってしまっているのか: スペインが予選敗退 ホンジュラスに1−0で敗れる (産経 MSN, 7/30)
》
「ガラガラなら、売れよ!」 目立つ空席に苦情殺到 五輪組織委、“サクラ”で対応?
(産経 MSN, 7/30)
》
人が乗れる巨大ロボ「クラタス」を実際に動かしたお披露目の様子のムービーはこんな感じ、価格も判明
(gigazine, 7/29)。うわは、Yen じゃなくて USD で 1,353,500 か!
NSD 3.2.11 〜 3.2.12 に欠陥。--enable-zone-stats オプションつきで作成された場合に欠陥があり (デフォルトでは無効)、攻略パケットによって remote からサーバの子プロセスを crash させられる。子プロセスは自動的に再起動されるが、攻略パケットを継続的に送付することで DoS 攻撃が成立する。CVE-2012-2979
NSD 3.2.13 で修正されている。patch も用意されている。また --enable-zone-stats オプションをつけない場合 (デフォルトではつけない) にはこの欠陥の影響を受けない。
》
『泣き寝入りして他の職場に移っても、同じ状況が待ち受けている』、 「ブラック企業ってなんですか?」NPO法人POSSE事務局長・川村遼平氏に聞く(後編)
(日経 BP, 7/27)
》
MacOSX10.8付属のrubyでbignum(?)に問題
(きりかノート 2冊め, 7/26)
ていうかさあ、、、make testくらいは確認しておこうよ…>Apple
》
記者リポート) 「きつ音」の悩み 救いたい
(NHK「かぶん」ブログ, 7/23)
》
How to protect yourself from Java-based malware
(Microsoft Malware Protection Center, 7/25)。
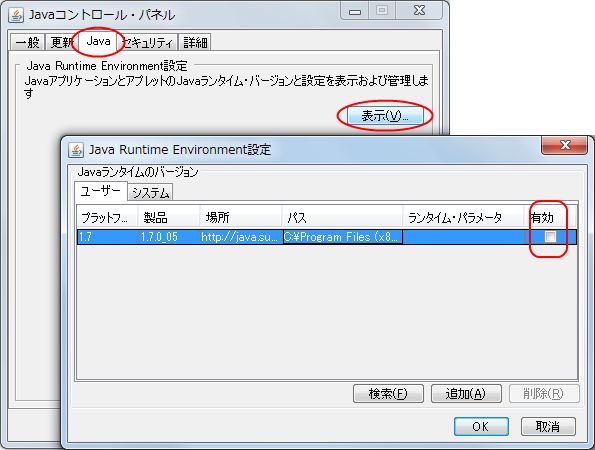
無効にすればよいという話。Java コントロールパネルの [Java] タブの「Java Runtime Environment 設定」で [表示] を選択し、表示されたモノの [有効] のチェックを外せば ok。
》
孫崎享著『転ばぬ先のツイ』7月25日発売です
(まんがイラスト ぼうごなつこのページ, 7/24)、
ついに25日発売! 『転ばぬ先のツイ』 孫崎享 著
(虹の橋, 7/23)。孫崎氏の tweet をまんがで解説している本みたい。
》
東京電力、9月1日からの8.46%値上げが決定〜使用量が増えるほど、値上げ率を高く設定
(家電 Watch, 7/26)
》
大阪の校正印刷会社の胆管癌多発を指摘した産業医大・熊谷信二氏に聞く
「通常の600倍という死亡率は明らかに異常」
(日経 Medical Online, 7/26)
》
深刻なトラブルの元となり得る「うるう秒」、廃止議論も3年延期
(日経 IT Pro, 7/26)
うるう秒制度が始まってから40年が経過した現在、うるう秒の存廃については議論となっている。日米をはじめ多くのIT先進国はうるう秒の廃止を提案している。実際、ITU(国際電気通信連合)の無線通信総会では、ワーキンググループから廃止の勧告もあり、2012年1月の総会で廃止が決定になるだろうと関係者は期待していたという。
しかし、「英国と中国が反対し、また新興国は『問題の所在が理解できない』として、結果的に継続審議となってしまった」(上原氏)。最低でも2015年まで決定は持ち越されることとなったのだ。
》
女性警官に集団セクハラ、先輩4人が服脱がせ…
(読売 / Yahoo, 7/27)。神奈川県警大和署。
4人は3月上旬の夜、大和市内のカラオケボックスに女性を呼び付けた。いずれも勤務時間外で、部屋は5人だけだった。しばらくして、刑事2課の巡査部長が「服を脱げ」と指示した。交通2課の巡査部長は顔に無理やりキスをした。
さらに、刑事2課の巡査部長は女性に対し、ブラウスとズボンを脱いでキスした巡査部長の服と交換するように命じた。女性は指示通りに脱ぎ、巡査部長のワイシャツとズボンに着替えた。県警のこれまでの調査では、警部補と巡査長はこれらの行為に直接的には関わっていない。
これだけひどいことをやっているにもかかわらず、
県警は、4人を処分する方針だが、刑事事件としては「立件できないと判断した」としている。
なんじゃそりゃー。そんなの絶対おかしいよ。
30歳代の4人の男性警察官が今年3月、後輩の20歳代の女性警察官に対して (中略) 4人は、同署刑事2課に勤務していた巡査部長(現在は県警暴力団対策課)と、交通2課の巡査部長、刑事2課の警部補、刑事1課の巡査長。
立場的にパワハラでもあるわけですが、男性警官4人、女性警官に集団セクハラ 神奈川・大和署 (朝日, 7/27) によると
4人は3月上旬、勤務時間外に同県大和市のカラオケボックスで、20代の女性警察官にこのうちの1人と服を交換させたり、写真を撮るときに女性警察官のほおにキスをしたりした。その際、女性警察官が希望する部署への配属を示唆するような発言をしたという。
ひでぇ……。明らかなパワハラ。
関連:
……東京新聞来ました:
後輩警官に集団セクハラ 神奈川県警 服脱がせ、キスも
(東京, 7/27)
女性が異動後の四月、上司に相談して発覚。「他の女性警察官に自分のような思いをしてほしくない」と話しているが、被害届は出していない。
監察官室は「性犯罪対策専門の女性警察官が聞き取りをしたが、刑法や条例違反には該当しなかった」としている。
いやぁ、警察って、本当にすばらしいもんですね (声: 水野晴郎)
》
原発下請け被曝、電力社員の4倍 より危険な業務に従事
(朝日, 7/26)
》
女性に手紙出すため…市職員、住基ネット盗み見
(読売, 7/25)。愛媛県新居浜市。
》
Announcing the availability of ModSecurity extension for IIS
(Microsoft Security Research & Defense, 7/26)。
IIS 用 ModSecurity、
RC 版。
Black Hat Las Vegas で発表されたそうで。
Stable 版もまもなく登場予定だそうで。
》
Mac malware spies on infected users through video and audio capture
(Sophos, 7/26)、
New malware for Mac: Backdoor.OSX.Morcut
(Kaspersky, 7/26)、
New Apple Mac Trojan Called OSX/Crisis Discovered
(intego, 7/24)、
Mac に迫る危機
(シマンテック, 7/27)、
Mac OS X を狙う不正プログラム「MORCUT」を確認:この脅威に留意する理由とは?
(トレンドマイクロ セキュリティ blog, 7/31)
》
Poison Ivyにみるマルウェアの隠し場所
(エフセキュアブログ, 7/26)。ADS ですか。
》
ギリシャ代表アスリート、人種差別的ツイートにより代表チームから排除
(techcrunch, 7/27)
》
客観報道は無力: 記者の意見を盛り込んだ記事のほうが市民の参加意識を高める
(techcrunch, 7/26)
》
ダウン
》
国会記者会館の屋上取材〜仮処分申し立て却下 (OurPlanetTV, 7/27)。即時抗告。
》
ATM Skimmers Get Wafer Thin
(Krebs on Security, 7/24)。超うすうす。
》
ビルドアップ社 違法派遣の労働者に鉛カバー強制 断った人をクビにしてた
(ざまあみやがれい!, 7/25)。逆らえば死あるのみ、ですか……。
》
「もんじゅ」廃炉、民主PTが提言へ
(読売, 7/26)
》
「次は高浜」
》
浜岡 5 号機 海水流入問題
とっとと廃炉にすれば解決するんですが。(5 号機の揺れ方はマジヤバイので、ホント廃炉にして、使用済み燃料も別の場所に移動してください)
》
北陸電力株式会社及び関西電力株式会社から敷地内破砕帯の追加調査計画を受領しました
(経産省 原子力安全・保安院, 7/25)。志賀原発 S-1、大飯原発 F-6。
原発の活断層 調査期間は半年
(NHK「かぶん」ブログ, 7/26)
》
個人情報の地方自治が信用ならないワケ
(高木浩光@自宅の日記, 7/22)。いやはや、すさまじいなあ。
》
「オリンピック全日程が見放題」、日本語スパムメールで誘う改造B-CASカード販売業者
(トレンドマイクロ セキュリティ blog, 7/26)
》
B−CASカード不正改変:購入者も書類送検−京都府警
(毎日, 7/26)
》
その男、田中俊一 (原子力委員会 前委員長代理、原子力規制委員会初代委員長候補)
原子力規制委員長に田中氏…しがらみない実務派
(読売, 7/20)。「しがらみない」?!
初代委員長には、放射線物理が専門の田中俊一高度情報科学技術研究機構顧問(67)を起用する。(中略)
委員長以外の4人の委員は、中村佳代子日本アイソトープ協会プロジェクトチーム主査(62)、更田(ふけた)豊志日本原子力研究開発機構原子力基礎工学研究部門副部門長(54)、大島賢三・元国連大使(69)、島崎邦彦地震予知連絡会会長(66)を充てる。任期は委員長の田中氏が5年、中村、更田両氏が3年、大島、島崎両氏が2年。
おーい、ナベツネ君
(河野太郎公式ブログ ごまめの歯ぎしり, 7/24)
7月20日の読売新聞には、委員長と4人の委員の名前がはっきりと報道され、しかも、4人の委員の任期までが書かれていた。(4人の委員は2年任期と3年任期に分かれる)(中略)
事前調査の段階で、委員の任期が滲み出るはずがないから、明らかにこの読売新聞の報道は、政府の人事資料を見て書かれたものだといわざるを得ない。
つまり、政府はこの同意人事の内容をリークしたのだ。原子力ムラの一員を委員長にすべく、既成事実をつくろうという意図がみえみえだ。
さらに翌21日の社説で、「国会の同意が遅れれば、政府は人事を発令できず、9月上旬に予定されている規制委の発足がずれ込む恐れもある。」などとと書いているが、国会の同意の遅れが問題なのではなく、政府の人選と提示が問題なのだ。
原子力ムラの人間であっても同意しないと規制委員会の発足が遅れるぞという脅しは、世の中にはもはや通用しない。
読売が全力をあげる「原子力規制委員会」人事
(田中龍作ジャーナル, 7/25)
田中氏は原子力損害賠償紛争審査会の委員としても、東電の利益に添う発言を繰り返した。「20mSv未満の地域は除染する必要はなし」は有名だ。原子力村の村長クラスなのである。
タカをくくってはならない。来る総選挙で政権が変わっても、どうにもならないのである。独立委員会であるため任期の5年間は口が出せない。原子力村は血眼になって、この人事を政府に飲ませるだろう。読売新聞が社説で「この人事を急げ」と書きたてているのを見ればわかる。
規制委員長 田中氏起用撤回を 脱原発派議員
(東京, 7/25)
規制委員長候補・田中俊一氏の「もうひとつの顔」
(東京, 7/24)。経歴も所属も、バリバリの推進派。
奥平康弘・東大名誉教授(憲法)は、原子力推進に携わってきた田中氏の委員長登用は「避けるべきだ」と断じる。「原発事故を引き起こした制度の運用にかかわった人が、委員会の委員になることは避けがたいのかもしれない。しかし、強大な権限を持つ委員長にだけはしてはならない」
そして、人選についてこう注文を付けた。
「意見を取りまとめる委員長に知識があることは望ましいものの、実務経験はむしろいらない。中立、客観的であり、国民から信頼を得られる人であることが大前提だ。政府は任命前に、国民の目線で考えるべきだ」
新・規制庁人事案 今度も原子力村では・・・ (土佐のまつりごと, 7/21)
原子力規制委員に「原子力ムラ」はダメ。田中俊一氏ら4名は差し替えを eシフト
(土佐のまつりごと, 7/24)。
【声明】「原子力規制委員会」の同意人事に関する緊急アピール (eシフト, 7/21)
飯舘村 〜人間と放射能の記録〜 (NHK スペシャル, 2011.07.23 放送)。
番組中の、「国の原子力政策を推進してきた」田中俊一氏の言動が話題に。除染実験前:
田中氏「10分の1くらいまで減らせるのは分かっているんですけど、ここでちゃんと減らせれば……」
しかし 3 日かけて除染しても線量は 1/2 にしかならず。そして大量の汚染ゴミが残った。実験後、田中氏は村内に放射性廃棄物貯蔵施設の設置を提案。
田中氏「多分、飯館だけで考えても何百万トンて出るんですよ、こういうことやると。そうすると谷一つくらいは埋まっちゃうんだよ、エヘヘヘ。でもこれだけ広いんだから、どこかの谷を、あの、村で確保してもらえば、多分。そうすると、全部こういうのを集めて、こういうのをどこかにまとめて、処分できるようにしないといけない、ていうことで。」
長沼地区区長「これもうやっぱし、今、言われても、はいってこう、そのなのかって、また、理屈でわかっても体が許さねえもん、拒否するもんな」
田中氏「今のまま何もしなきゃ帰って来れないんじゃない? 帰って来れないんですよ、ここに。」
番組関連:
『原子力規制委員会人事案国会提出』細野大臣記者会見
(togetter, 7/26)
》
7割過労死基準以上 残業協定 大手100社調査
(東京, 7/25)。「大手100社」ですらこのレベルですか……。
》
国内の改ざんサイトが増加中、ウイルス感染に備えセキュリティ対策を
(so-net セキュリティ通信, 7/25)
》
福岡県警警部補を逮捕 組関係者に捜査情報、収賄容疑
(朝日, 7/25)。暴力団癒着警官を逮捕した事例。
関連: 落合弁護士のコメント。
警察のように組織が大きくなると、そういった警察官が、僅かではあっても常に一定数はいるもので、上記の記事のような警察官も、氷山の一角で、明るみにならない、判明しても警察内部で内々に処理してしまう、というものは、かなりあるはずです。
嫌な話ですが、そういう現実があるということは覚えておくべきでしょう。
》
国会事故調報告書、電事連のロビー活動の件。
(おしどりマコ・ケンの「脱ってみる?」, 7/25)
「電事連がロビー活動していた! その内容はこれ!」という電事連資料からの報告書なんて、かなーり画期的ではない?
国会事故調やるわね! と思いきや、では、今、原発事故後のロビー活動はどうなの? そちらも調査してほしかったな! と残念感もありましたが。
報告書p400あたりの「電事連の働きかけにみられる電気事業者の防災意識の薄さ」など、けっこう電事連に対して突っ込んだ報告書なんですけどね、あまり話題になってないんですよねー。
とかいう私もけっこうドキドキしています。なぜなら!
けっこう突っ込んでいるジャーナリストの方にお聞きしたことがあるんです。
——電通の悪口とか言ったら、干されたりしちゃいます?
「しないよ! 素人はよくそういうこと言うけど、電通は今、そんなに力はないよ。怖いのは電事連。電事連のことを言うときは自分も、根回ししたり気を使うよ」
》
危機感ゼロの無知すぎるマンガ編集者が、新たな規制を呼び込む!? 東京都「不健全図書」の最新事情
(日刊サイゾー / excite, 7/26)
関連: 第625回東京都青少年健全育成審議会の答申|東京都
(1topi, 7/11)
》
シリア内戦
「シリア軍 化学兵器移動」 反体制派証言
(東京, 7/25)
シリアが化学兵器保有認める、軍事介入への使用示唆も
(ロイター, 7/24)
ロシアが化学兵器使用計画を拒絶、シリアとの協議で=外交筋
(ロイター, 7/25)
トルコが対シリア国境を閉鎖へ、治安悪化受け
(ロイター, 7/25)
シリア:外交官の離反続く…副大統領のめいも
(毎日, 7/25)、シリア外交官が相次ぎ離反…大統領腹心の親族も (読売, 7/26)。離反リスト:
バッサム・イマディ駐スウェーデン大使 (2011.12)
イマディ氏は「ドイツ、チェコ、ベラルーシの各駐在大使も離反したが、アサド政権の報復を恐れて公にしていない」と語った
ナワフ・ファレス駐イラク大使 (2012.07)
ラミア・ハリリ駐キプロス臨時代理大使 (2012.07)。ハリリ氏は「副大統領のめい」。
アブデルラティフ・ダバグ駐アラブ首長国連邦大使 (2012.07)。ハリリ氏の夫。
国連、シリア停戦監視団規模を半減
(読売, 7/26)
市民含む100人超死亡 シリア各地で犠牲拡大
(産経 MSN, 7/26)
シリア軍が中枢都市に部隊を集結、アレッポでは戦闘機投入か (ロイター, 7/26)
内戦のシリアで砂糖不足も、経済制裁で食糧輸入が困難に (ロイター, 7/26)
》
花王ヘルシアの高濃度茶カテキンで有害報告続々、「空腹時は飲むな、女性は注意」 日米欧研究
(My News Japan, 2011.10.27)。花王といえばエコナですが、こんな話もあったのか。
》
「大きなミスを犯してしまった」——楽天koboに何が起きたのか
(ITmedia, 7/25)。専用アプリ Kobo Desktop の不具合、回線容量不足、「日本語書籍 3万点」のうち 1万点は青空文庫、……。
Safari 6 が出ています。121 件のセキュリティ欠陥が修正されています。
……が、OS X Lion / Lion Server (10.7.4) 用しか用意されていないようです。
Snow Leopard は EOL ということですかね……。まぁ、Apple のビジネスモデル的には新しいハードウェア買ってもらえないと超困るので、ソフトウェアはどんどんサポート切りますよと。単純に Windows と価格を比較する人がいますが、OS X が安いのにはワケがあるということですね。
》
たった1つのパスワードを覚えれば全OS・全ブラウザのあらゆるパスワード自動入力&管理ができる「LastPass」
(gigazine, 7/24)。
関連: LastPassにセキュリティ侵害か--マスタパスワードの変更を促す
(CNET, 2011.05.06)
》
Grum botnet briefly revived, killed by authorities yet again
(ZDNet, 7/24)。攻防が続いているようで。
》
Malware attack spread as email from your office's HP scanner
(Sophos, 7/24)。スキャナからこんにちわ。
》
11 million passwords leaked from online gaming platform
(H Security, 7/24)、
Gamigo game site hack - lessons learned (and what should you do)
(ESET Threat Blog, 7/23)
》
Blue Hat Prize technology available in Tech Preview
(MSRC blog, 7/25)。EMET 3.5 technology preview ですか。
関連: EMET 3.5 Tech Preview leverages security mitigations from the BlueHat Prize
(Microsoft Security Research & Defense, 7/24)
》
保険調剤におけるいわゆる「ポイントサービス」の提供に関する質問主意書
(参議院 第176回国会(臨時会), 2010.11.30)
保険薬局及び保険薬剤師療養担当規則(昭和三十二年厚生省令第十六号)第四条第一項等において、保険薬局は健康保険法第七十四条の規定による一部負担金等の支払を受けるものとされ、その減額は許されないことから、「ポイント」の提供又は使用が一部負担金の減額に当たる場合があれば、これらの規定に違反することとなると考える。
》
博報堂OBが語る、巨大広告代理店と電力業界のメディア支配
原発で大儲け、出版社に脅し…電通と博報堂のふしだらなリアル
(Business Journal, 7/24)
》
ウイルス対策製品検出用検索エンジン 3.5.2285 および Trend Micro Network VirusWall Enforcer 1500i/3500i バージョン 3.2用 Critical Patch ビルド 1015 公開のお知らせ
(トレンドマイクロ, 7/25)
■Critical Patch の修正内容
製品名にダブルバイトの文字が含まれたウイルス対策製品がThreat Management Agent 3.1.1035によって検出された場合、例外エラーが発生することがある問題が修正されます。
うわ、落ちるのか……。
》
New Mac Trojan installs silently, no password required
(ZDNet Zero Day, 7/24)。Mac OS X 10.6 / 10.7 向け。
》
依然として詐欺活動を続けている Android.Oneclickfraud の姉妹サイト (シマンテック, 7/25)。1 クリック詐欺サイト、まだまだ活動してます。
セキュリティ修正に加え、サイト A は名前が「エロっていいとも」から「エロビアの泉」に変更されました。
担当者は、よほどタモリが好きなのか。
シマンテックは、さまざまなルートを通じてサイトの停止を試みてきましたが、残念ながら今のところ成功には至っていません。その要因のひとつとして、ワンクリック詐欺が違法かどうか断定しがたい場合があるからかもしれません。ユーザーを誘導して登録させるという手口自体が、境界線上の行為だからです。このようなサイトを活動停止に追い込める、もっと有効な体制がないのは不本意ですが、詐欺の被害に遭わないように、このようなサイトに関する情報が十分に浸透することを望むほかありません。近い将来には、サービスプロバイダ、情報セキュリティ団体、関連当局などの組織が連携して、こうしたサイトを効率的に停止できるようになることを期待しています。
むふぅ。
》
特定の言語を使う「一撃離脱」攻撃が .eu ドメインで増加
(シマンテック, 7/24)
》
民間とのサイバー犯罪共同対処について通達〜通報促進や積極的な事件化を推進〜
(ポリスチャンネル, 7/25)。「生活安全局長、警備局長連名の通達」だそうで。
なお、警視庁は全国に先駆け、オンラインゲーム3社と共同対処協定書を締結した。
警視庁とオンラインゲーム事業者によるサイバー犯罪に対する共同対処協定書締結式の実施について
(警視庁, 6/22) の件ですね。関連:
サイバー犯罪:対策協定 警察庁、事業者と情報共有へ
(毎日, 7/12)
国家公安委員会委員長(代理)記者会見要旨
(国家公安委員会, 7/12)
一般に、御承知のように、サイバー犯罪というのは、潜在化しやすく、これに対する捜査であるとか、また、被害防止のための対策を強化するためには、やはり警察と民間事業者との連携を強化していくことが是非とも必要でございます。こういった観点から、今回、民間事業者との間で共同対処協定の締結を進めることにしたわけでございますけれども、現在、金融庁・全国銀行協会の協力を得まして、警視庁と三菱東京UFJ銀行、みずほ銀行、そして三井住友銀行の3つのメガバンクとの間で共同対処協定の締結作業を進めているところでございます。
》
テロ関連ウェブサイト共有データベースの運用開始について
(警察庁, 7/19)。ASEANAPOL メンバー向けの共有データベース。
》
早稲田のケータイマナーが秀逸過ぎると話題に
(秒刊SUNDAY, 7/23)。確かに、逆転の発想だなあ。
》
ナニコレ:乙女の法則が乱れる! ゼクシィ9月号の「乙女すぎる付録」が話題に
(ITmedia, 7/24)。こっコレワ……。ゼクシィ買ってくるか。
》
工場火災で避難騒ぎ
(朝日 滋賀, 7/25)。昨日、アル・プラザ瀬田店となりの日伸工業で火災があったそうで。当該時刻、1号線はたいへんだったらしい。
》
Microsoft Visual C++ 2008 SP1 Redistribution Package error when installing Deep Defender
(McAfee, 7/24)。そういう仕様だそうで。
一旦 VSE の Access Protection を無効にしてインストールし、その後再び有効にする。
》
マカフィー Security for Mac 1.2 (VirusScan for Mac 9.2) 出てますね。
KB もいくつか出ているようで:
-
Stuxnet worm 'targeted high-value Iranian assets'
-
Oracle Critical Patch Update Advisory - July 2012
今回の patch で修正された Oracle Outside In、未修正のまま
Exchange 2007 / 2010 や FAST Search Server 2010 for SharePoint で使っていると、攻撃者に管理者権限を取られる模様:
BIND ねた 2 件来てます。
-
BIND 9.9.xの大量のTCP問い合わせ受信時におけるメモリリーク発生について
- キャッシュ/権威DNSサーバーの双方が対象、バージョンアップを強く推奨 -
(JPRS, 2012.07.25)
-
BIND 9.9.0〜9.9.1-P1 に欠陥。大量の query によってメモリリークが発生する。特に、大量の TCP query の場合に発生しやすい。
CVE-2012-3868
BIND 9.9.1-P2 で修正されている。
-
BIND 9.xの大量のDNSSEC検証要求受信時におけるサービス停止について
- バージョンアップを強く推奨 - (JPRS, 2012.07.25)
-
BIND 9.x に欠陥。キャッシュ DNS サーバにおいて DNSSEC 検証機能を有効にした場合に、大量の DNSSEC 検証要求を受けると crash する。
CVE-2012-3817
BIND 9.9.1-P2 / 9.8.3-P2 / 9.7.6-P2 / 9.6-ESV-R7-P2 で修正されている。また、DNSSEC 検証機能を有効にしていない場合は、この欠陥の影響を受けない。
Android 4.0.4 以前に含まれる resolver の source port と TXID のランダム性に欠陥がある話。CVE-2012-2808。どちらも res_randomid() という関数で決まるのだけど、
   1:  u_int
   2:  res_randomid(void) {
   3:      struct timeval now;
   4:
   5:      gettimeofday(&now, NULL);
   6:      return (0xffff & (now.tv_sec ^ now.tv_usec ^ getpid()));
   7:  }
どこがランダムじゃーーーーーっ
Android 4.1.1 で、/dev/urandom を使うように修正されたそうで。しかし世の中には「Android 4.0.4 以前」が腐るほど稼働してますぜ旦那。
関連:
》
Hacker on Apple's iOS in-app purchase fix: 'Game is over' (ZDNet Zero Day, 7/23)
》
Smart meter hacking tool released
(ZDNet Zero Day, 7/22)
》
長野県警現役/OB 車両使用者情報漏洩事件
個人情報漏えい:長野県警OBが関与 依頼者から金銭授受
(毎日, 7/20)。依頼者→探偵は 13,000〜13,500円/件。
個人情報漏えい:長野県警OBと後輩もたれ合いが背景に
(毎日, 7/21)。ぶっちゃけ、ありがちな構図。
長野県警警察官・車検証情報漏えい:2警官所属先の松本署など捜索−−愛知県警 /長野
(毎日, 7/22)
長野県警漏えい:駐在・交番勤務に狙い…逮捕のOB (毎日, 7/22)
駐在所などは勤務者が少なく、周囲の目を気にせずに情報照会用端末を不正操作できる機会が多い。(中略) 駐在所勤務の (中略) 石黒容疑者の情報照会件数は正規のものも含め、今年5月までの3年間で約4400件に上り、交番勤務の倉品宏容疑者(50)=同=の約420件と比べ、10倍以上だった。
平林容疑者は入手した情報を愛知県の調査会社に通常1件1万3000円で売っていたが、緊急依頼の場合は特別料金として2000円を上乗せし、「スピード」も売り物にした。
警官漏えい:背後に「情報屋」 ルート束ね顧客仲介
(毎日, 7/22)
長野県警漏えい:OBへの情報提供は4000件か (毎日, 7/23)
長野県警OBに6千万支払いか 愛知の調査会社、情報の見返りに
(スポニチ, 7/23)。探偵→警察は約 2,000円/件。
長野の警官 職歴事件後も情報漏えいか
(東京, 7/23)
愛知県警による一連の個人情報漏えい事件捜査で、初めて公務員が逮捕された六月の「ハローワーク横浜」での職歴情報漏えい・汚職事件の摘発後も、石黒、平林の両容疑者は車両情報漏えいビジネスを続けていたことになる。(中略) 県警は、十年以上前から漏らしていたとみている。
履歴点検は「数日に1回」 県警2警官の個人情報漏えい
(信濃毎日, 7/23)
一方、履歴の点検経験のある県警関係者は「1カ月ほどでの比較なら他の警官との違いがはっきりすると思うが、数日に1回だと逆に違いが見えにくい」と指摘。点検経験のある別の県警関係者は「部下を疑っていたら仕事にならず、(点検が)形骸化している面はある」と打ち明ける。
》
大津市中学生自殺事件、アメリカだったら加害者はただでは済みません
(ニューヨークの遊び方, 7/8)
》
まっちゃ445勉強会「BUGハンター祭り」に行ってきた
(葉っぱ日記, 7/23)
》
モバイル端末の紛失〜個人は1割、企業は約5%が紛失または盗難を経験
(so-net セキュリティ通信, 7/20)、
ケータイやスマホの紛失・盗難時に慌てないために〜必要な事前対策を
(so-net セキュリティ通信, 7/24)
》
駿河湾海底 ひずみ蓄積 津波巨大化の可能性
(東京, 7/23)、
駿河湾で巨大津波の恐れ 名古屋大など調査
(中国新聞, 7/23)
》
「元」新聞記者のお気の毒な文章へ
(FACTA, 7/24)。
「お気の毒な文章」はこちら: 「オリンパス報道」を読み解く ——新聞記者は淡々と企業取材を続けるのみ。リスクを個人で背負ってさえも
(日経 BP 田部康喜「メディアラボ ——メディア激動の時代を考える」,
7/6)
》
Vectorのサーバに不正アクセスが行われた事案の最終報告発表、窃取されたカード情報は463件
(gigazine, 7/24)、当社サーバーへの不正アクセスに対する調査結果(最終報告) (ベクター, 7/24)。
改ざんプログラム経由の 463 件だけと判断した理由は、実は一切記載されていない。下手に書くとツッコまれるからかなあ。
蓄積情報に気がついて取得されているならば、わざわざ決裁プログラムを改ざんしてデータを取得したりはしないだろう、また当該クレジットカード番号が悪用された節もない、というあたりかなあ。
対応としては、アクセス制限の強化、個人情報を削減、重要情報については暗号化、通信の常時監視、7/13 付で PCI DSS 取得、クレジットカード番号情報は自身では保持しないようシステムを変更、等ですか。
》
【Windowsお悩み相談室】
第39回 BitLockerドライブ暗号化のお悩み解決
(ComputerWorld.jp, 7/24)。
できる! フロッピーディスク。
》
ソマリア飢餓深刻化
(国連情報誌SUNブログ対応版, 7/21)
》
外務省 「サイバー犯罪に関する条約」の受諾書の寄託
(まるちゃんの情報セキュリティ気まぐれ日記, 7/22)
》
「脆弱性体験学習ツールAppGoatハンズオンセミナー」開催のご案内
(IPA, 7/17)。2012.08.08、東京都文京区、1500円。
》
脆弱性対策情報データベースJVN iPediaの登録状況
[2012年第2四半期(4月〜6月)]
(IPA, 7/23)
NVDによる脆弱性対策情報の公開後、原則一両日のうち(翌就業日まで)に日本語に翻訳して登録する運用とし、即時性の向上も図っています。
》
情報セキュリティ対策支援サイト「iSupport」の公開
(IPA, 7/24)
IPA(独立行政法人情報処理推進機構、理事長:藤江 一正)は、情報セキュリティ対策を「始めたい」「強化したい」「学びたい」と考える中小企業へ向けた「セキュリティ支援ツールポータル」と、中小企業に対して情報セキュリティの普及啓発活動を行う人が利用できるツールを集約した「セキュリティプレゼンターポータル」の2つで構成する情報セキュリティ対策支援サイト「iSupport」を構築し、2012年7月24日から公開しました。
URL:http://www.ipa.go.jp/security/isec-portal/
》
Miracle Battery-Saver App Harvests Email Addresses for Spamming
(Symantec, 7/24)。Android アプリ「電池長持ち」、実は spam の一環。
日本語版出ました: 「奇跡のバッテリ節約アプリ」がスパム送信のために電子メールアドレスを収集
(シマンテック, 7/24)
》
「ブラック企業ってなんですか?」NPO法人POSSE事務局長・川村遼平氏に聞く、『うつになる前に相談に来て欲しいです』
(日経 BP, 7/23)
》
復興ブログの終了について
(アクアマリンふくしまの復興日記, 7/23)
特に今、私が取り組んでいる福島県を取り巻く原発問題について、今後、情報発信する際にこのような圧力がかかる可能性があるのであれば、現在の職を続けていくことは私には無理です。
ということで、私の机の上には今、明日、提出する予定の退職願が置かれています。
放射線の問題に対しては真摯な気持ちで取り組んでいきたいから…
職を賭して伝えなくてはいけないこともあります。
例えばこのようなことがあります…
続けて書かれているのは、ふくしま復興ホタルプロジェクトの問題点ですか……。
》
「外用抗真菌薬はどれも同じ効果」じゃない!
(日経 Medical Online, 7/23)。そうなんだ。へぇ。
》
プライバシー・ヒステリー版「統計でウソをつく法」
(techcrunch, 7/23)
》
米Adobe、今後のAdobe Reader/Acrobatのセキュリティ方針について説明
(Internet Watch, 7/24)。既報の内容ばかりだが、あらためてまとめたということかな。
》
知らずにスマホを機種変をすると大変? LINEの「正しい」設定方法
(Internet Watch, 7/24)
機種変更前に設定しておく必要があるため、未設定のままうっかり機種変をしてしまうと手の打ちようがない
》
紙の名刺を止める最良の方法は「会ったら即メール」だ
(techcrunch, 7/23)
》
イランからのメール
(エフセキュアブログ, 7/23)
我々の原子力プログラムに再び障害が起き、NatanzのオートメーションネットワークとQom近郊のFordoの施設を閉鎖させたエクスプロイトを含む、新たなワームの攻撃を受けていることをお知らせするべく、このメールを書いています。
》
富士通の旗艦、館林データセンターが電源障害でダウンし、金融機関やニフティクラウドに影響。日経コンピュータ誌
(Publickey, 7/23)。
電源装置の故障でニフティクラウドが一部停止
の件。
》
誰もソフトを更新してくれないためアドビやSkypeが更新キャンペーンを開始
(gigazine, 7/24)。……というか、Skype って自動更新機能ついてないの?
Symantec Web Gateway 5.0.x.x に、SQL インジェクションやコマンド実行を許すなどの複数の欠陥。Symantec Web Gateway 5.0.3.18 以降 + データベース更新 5.0.0.438 以降で対応される。
CVE-2012-2953
CVE-2012-2957
CVE-2012-2574
CVE-2012-2961
CVE-2012-2976
CVE-2012-2977
CVE-2012-2957
と
CVE-2012-2961
は exploit 公開されてます。
》
関西電力(株) (日経)。
3.11 までは 2000 円くらいあったようですが、今や 683 円ですか。
》
2012/7/23・16:30開始 第13回 東京電力福島原子力発電所における事故調査・検証委員会後の記者会見
(togetter, 7/23)
》
東京電力福島原子力発電所における事故調査・検証委員会。最終報告出てます。
》
政府事故調:双葉病院「患者置き去り」は事実と反する
(毎日, 7/23)。福島県の不適切発表にも触れているようで。
この件の詳細は、
『なぜ院長は「逃亡犯」にされたのか』を参照。
×院長は患者を置き去りにして逃げた ○行政や自衛隊指揮官は患者を置き去りにして逃げた。大飯原発がアレになったら、同じような事態がまた発生するだろう。
「福島第1原発事故で、放射能の直接的影響で亡くなった人は一人もいない」
とかほざいている電力屋がいるようだが、置き去りにされて亡くなった人、避難中・避難先で亡くなった人がたくさんいるという事実を直視せよ。
》
中国高速鉄道事故:発生1年 記憶消し去ろうとする政府
(毎日, 7/23)
温州市では事故1年に合わせた追悼行事の予定もなく、地元メディアもこの問題を報じていない。地元紙記者は「事故1年に関する記事を出すなと当局に言われたようだ。上司からは何も言うなと指示されている」と声を潜めた。また、関係者によると、ある中国紙が事故車両の乗客に取材し、事故から1年となるのを前に紙面化しようとしたが、察知した当局から圧力がかかり、掲載できなかったという。
関連: 中国高速鉄道事故1年 報道されず
(NHK, 7/23)
》
4号機 新燃料取り出し 作業員の所属会社にモザイクかけ動画公開 だが写真はモザイク無し! 日立など企業名や実名が駄々漏れ!
(ざまあみやがれい!, 7/23)。だだ洩れというか……。これまで、こんなモザイクかけたことありましたっけ?
》
シリア内戦
》
エネルギー・環境会議
(国家戦略室)。パブリックコメント募集中。8/12 まで。
》
Diagnosing Malware with Resource Monitor
(SANS ISC, 7/19)。Perfmon.exe /res のつかいかた。
》
「飛べ」同級生に飛び降り強要 埼玉・草加の中学校 市教委はいじめと断定
(産経 MSN, 7/20)、
以前から「度胸試し」で校舎飛び降り 「いじめ」と草加市教育長が陳謝 (産経 MSN, 7/20)
》
セールスフォースの大規模障害でわかったSaaS顧客の「弱点」
SaaSのサービス・ダウン対策はIaaSよりもはるかに難しい
(ComputerWorld.jp, 7/23)。まあ、復旧できればまだいいんですけどね。
》
「天に召されたデータに献杯!」
あの日、何が起こったのか——
ファーストサーバデータ消失オフレポート
(@IT, 7/20)
》
一生の不覚……カードを不正使用された記者の体験談
(ITmedia, 7/23)
各銀行では、生年月日を暗証番号にしている場合、本人に過失があると認められて補償額が減額される可能性があるとして、注意喚起している。
ただし、これはカードの「盗難」のケース。私の場合は、もっと深刻だ。
カードを落としたのか盗まれたのか、状況がはっきりしない。銀行によると、確実に「盗難」とはいえないため、「偽造・盗難カード預金者保護法」に当てはまらないといい、預金が補償される可能性はまったくないのだという。
》
OracleがCentOSに関する不安をあおるが, それは見当外れ
(techcrunch, 7/19)
》
【警察庁】最悪のタイミングな直前通知
(地方公務員拾遺物語 別館, 7/21)。
警察庁:プール監視は警備業務…泉南市立小の事故受け通知
の件。
》
AppBank、アプリ内広告ネットワークで成人向け広告配信を停止 「仕組みに不備あった」
(ITmedia, 7/17)
》
米当局が児童ポルノのサイト運営者を逮捕、警視庁の情報提供で
(産経 MSN, 7/18)、
児童ポルノサイト管理か=米当局が日本人男を逮捕
(時事, 7/18)。
警視庁からの情報提供に基づいて、
米国内サーバの管理者 (日本人) が米国 DHS に逮捕された。
》
ノルウェー 連続テロから1年 苦悩する多文化社会 「開放政策」決意揺るがず
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/23)
》
APTFC
(エフセキュアブログ, 7/19)。メール添付ファイル (exploit つき) の実例。
》
【岩国発】 「オスプレイ海から到着」 手も足も出ず
(田中龍作ジャーナル, 7/23)。海保が全力で守りました。
関連: 【特集】垂直離着陸機オスプレイ
(時事, 6/11)。オスプレイ総合解説。高性能な機体ではあるんですけどねえ。
固定翼機モードとヘリコプターモードの操縦感覚はまったく違うが、「転換飛行」中は両モードの操縦法を組み合わせて機体をコントロールしなければならない。しかも、プロップローターの角度が変わるにつれ、操縦方法が徐々に変化していく仕組みになっており、習熟するまでに相当の訓練が必要だ。
公安9課のやつはアンドロイドおねえちゃんが抜群の腕で操縦してくれるけど、海兵隊のやつはそういうわけにはいかないからなあ。
両エンジンが同時に停止した場合、当初は降下で生じる気流を利用してプロップローターを駆動させ緊急着陸する「オートローテーション」機能を発揮するという説明がされていた。ところが、量産型が配備された後になってから、この機能がないことが判明、「危険な航空機」という評価にもつながった。
量産型には未装備ですよ、と。
米軍は、「ヘリコプターモードでの飛行中に両エンジンが停止すれば、固定翼機モードに転換して滑空できる」と主張しているものの、モードの転換には最短12秒が必要で、揚力を失った機体はその間に500メートル近く落下してしまう。つまり、500メートル未満の高度で両エンジンが停止すれば、そのまま地面に激突することになる。
オスプレイ、岩国陸揚げ…試験飛行は当面自粛 (読売, 7/23) によると、低空飛行訓練の高度は 150m だそうなんですけどね。だめじゃん。
それにしても、今朝の各局のワイドショー、格納状態のオスプレイがよくわかってなかったようだったなあ。
》
くらし☆解説 「風疹の流行に注意」
(NHK 解説委員室, 7/20)
【岩渕】
この期間に、受けられなかった人や、受けたかどうか分からない人は、どうすればいいですか。
【菊地】
医療機関で免疫を持っているか調べてもらえますし、有料でワクチン接種を受けられます。
料金は、「はしか」と風疹の混合ワクチンを接種する場合は、1回、1万円ほどです。
ただし、妊娠中の女性は受けられませんし、受けた後、2か月は避妊する必要があります。
1回、1万円は高いと思われるかもしれませんが、国立感染症研究所の多屋馨子(たや・けいこ)室長は、「自分の感染予防のためだけでなく、周囲の人に感染させて悲しませないためにも、予防接種を受けてもらいたい」と話しています。
また、職場や事業所として、予防接種を行うのもいいのではないかと、話していました。
-
マイクロソフト セキュリティ アドバイザリ (2719615)
XML コア サービスの脆弱性により、リモートでコードが実行される
-
-
Trojan attack on Maplesoft customers
-
-
財務省におけるウイルス感染事案について
-
いろいろ (2012.06.26)
Winamp ですが、2012.06.28 付で 5.63 Build 3235 が出ていたそうで。
Winamp 5.63 Build 3234 released
と
Winamp 5.63, Build 3235 (5.6.3.3235) - 28 June 2012
を見比べると、3235 で増えたのはこの部分:
* Improved: [in_flac] Producer metadata support
* Fixed: Video window reopening after being closed when editing mp4 tags
あと、CVE-2012-4045
というのが出ていて、5.63 Build 3235 で
(1) strf chunk in BI_RGB or (2) UYVY video data in an AVI file, or (3) decompressed TechSmith Screen Capture Codec (TSCC) data in an AVI file
が直ったとされているのだけど、これらは Build 3234 で既に直っているはず。
》
夏バテ予防 外国産うなぎに注目!
(NHK, 7/19)。いいかげん保護しないとマズいだろうに、世界中食い尽さないとわからないのか。
食卓を囲んでこれからもおいしいうなぎを楽しむためにはどうやって種を保護していくかについても考えていくことが必要なのかもしれません。
もはや「かもしれません」というレベルじゃないだろう……。
》
Skypeを装い無断でSMS送信、MSがAndroidマルウェアに注意呼び掛け
(ITmedia, 7/20)、Fake apps and the lure of alternative sources
(Microsoft Malware Protection Center, 7/17)
》
スクープ! 意見聴取会 もんじゅ運営・日本原子力研究開発機構の職員 身分明かさず参加 文科省が自粛指導
(ざまあみやがれい!, 7/20)
》
日刊サイゾーの「ホモ」記述についての、やまもといちろう氏と水野ひばり氏のやりとり
(togetter, 7/16)。
元記事である、
株式会社サイゾーに抗議します!「ホモ採用」 「ホモ」とは何でしょうか、「ホモ」とは?
(あの女(ひと)の器, 7/15) の中で、LGBT という言葉の意味はきちんと説明されているし、抗議は「性的小数派の一人として」行っていると明記されている。
にもかかわらず「ホモがサイゾーに抗議している」「LGBTとか知らん」と言ってのけるやまもといちろう氏がすさまじいわけだが、本人は、元記事を理解したつもりで行っていたんだろうなあ。歪みを認識するのって、難しい。
》
しまった! 「失敗の心理」を科学する
(講談社)。心理というよりは認識、認知についての本かな。
人間が、外界および自身について、いかに歪めて認識しているか、という事例がいくつも紹介されている。個人的にいちばん興味深かったのは、この記述 (p.199)
デラヴィーニャはこの研究によって一般的な結論に達した。「人はおよそ誰もが自信過剰である。例外は、じつは現実的な自己認識をしているという、うつ状態の人だけだ」
世界はあまりに厳しいので、人は自信過剰でないと生きていけないのかもしれない。
》
探偵に個人情報漏洩、容疑の2警官逮捕 長野県警所属
(朝日, 7/20)。元警官の「探偵」含め、全員 60 歳。
》
フジ産経株主総会で「原発報道できるのか!」 原発データ隠しで辞任の南直哉・東電元社長が監査役留任で
(My News Japan, 7/20)。これからも原発推進報道ガンガンいきますよ! ということかな。
》
Sun journalist arrested in computer hacking investigation (Sophos, 7/19)
》
How PDFs can infect your computer via Adobe Reader vulnerabilities [VIDEO]
(Sophos, 7/17)
》
原発聴取会 業者任せ 開催回数や定員縮小 運営、分析も外注
(東京, 7/20)
》
オスプレイ事故、5年で58件 米軍資料で判明
(朝日, 7/20)
》
2)“狙った獲物” に精通する攻撃者 - 持続的標的型攻撃を知る
(トレンドマイクロ セキュリティ blog, 7/19)。APT 話。
》
SecureAsia@Tokyo 2012ありがとうございました。
(Security, time after time, 7/20)
》
Nike hacker steals over $80,000
(ZDNet Zero Day, 7/19)。4 か月で 8 万ドル儲けました。
》
「不正アクセス禁止法」改正後、一般利用者が注意したい違法行為とは(IPA)
(so-net セキュリティ通信, 7/20)
》
地名商品を持つ企業向けに「都道府県型JPドメイン名」受付開始
(slashdot.jp, 7/20)。しかし問題点は何ら解決されていないという。
》
Adobe Approved Trust List(AATL)のダウンロードについて
(Adobe, 4/27)
》
ミサイル防衛が中国の核抑止力を低下させる?
(海国防衛ジャーナル, 7/20)
》
Android端末を狙う不正プログラムのコードから、犯罪者への手がかりが
(トレンドマイクロ セキュリティ blog, 7/20)
「ANDROIDOS_TROJMMARKETPLAY.B」は、ベータ版ビルドでテスト用として使われていたため、これらの電話番号は、サイバー犯罪者に関連する番号だと考えられます。また、こうした電話番号は、中国の広東省広州に関連することが判明しました。ただし、この不正プログラムに関連するサイバー犯罪者たちが上述の場所を拠点としていたかの十分な証明は今のところ把握していません。
》
MicrosoftがLinuxカーネル内に卑猥な単語を隠していたとして謝罪
(gigazine, 7/20)。ふぅん……。
ちなみに、この問題を取り上げたitwireの記事では、そもそもカーネル内には「fuck」「shit」「crap」「bastard」といった、とても訳を乗せるのに耐えられないようなひどい単語が含まれていることを指摘し、こういった単語ではギャレット氏は怒らないのにと皮肉っています。
》
本の特盛り−−横山哲也の読書のススメ第16回
「思考がかき回される」ような不思議な感覚になる哲学書
(ComputerWorld.jp, 7/20)。「ゲーデル、エッシャー、バッハ——あるいは不思議の環」。GEB に疲れたら、長門に倣って「ハイペリオン」でも読んでおこう。
(疲れたら読む本としては厚すぎる、しかしおもしろすぎて先に読み終え、「これだけ読んだのに、終るどころか始まってもいねぇ!」と愕然とし、即座に「ハイペリオンの没落」へ移行する)
》
livedoor Blogが一部“2ちゃんまとめ”に広告停止、2chの要請で
(Internet Watch, 7/20)。へぇ。
》
Top Spam Botnet, “Grum,” Unplugged
(Krebs on Security, 7/19)。図表多数。
関連: Grum ボットネットが活動を停止 (シマンテック, 7/23)
》
福島第一原子力発電所4号機使用済燃料プールにおける新燃料の取り出し作業について
(東電, 7/19)。使用前燃料なので、人間がわらわらと集って丁寧に取り扱うことができます。
使用済燃料だとこうはいきません。
【 特集 放射能と放射線『放射性廃棄物』 】
(SciencePortal, 2010.12.06) より:
使用済み核燃料は放射能がとても強く、近くに立てば数秒で致死量の放射線を浴びるほどです。そのため使用済み核燃料は、人間が立ち入らないようにして遠隔操作のクレーンで取り扱います。
東京記事や産経記事によると、次期システム導入のために 5 月から総点検していたところ 7/17 に判明し緊急調査しているそうで。産経記事によると「20日に調査結果を発表する」そうなので、今日中にもうちょっと詳しいことが公開されるかな。
それとも、一連の報道が「調査結果」なのか。
関連: 財務省にサイバー攻撃、パソコン123台が感染
(日経 IT Pro, 2012.07.20)。この記事がいちばんまとまってる感じ。
2012.07.23 追記:
財務省のウィルス感染(サイバー攻撃)事案をまとめてみた。
(piyolog, 2012.07.20)
Maplesoft がハクられて顧客データベースにアクセスされ、さらに顧客の電子メールアドレス宛にニセのセキュリティ更新が送付されているそうで。
2012.07.23 追記:
MapleSoft Customers Targeted By Attackers Following Data Breach
(Symantec, 2012.07.20)
2012.07.24 追記:
データ侵害後に攻撃者に狙われた MapleSoft ユーザー
(シマンテック, 2012.07.23)
NSD 3.x に欠陥があり、攻略 DNS パケットによって remote から NSD 子プロセスを crash させられる。NSD 子プロセスは親プロセスによって自動的に再起動されるが、攻略 DNS パケットを送り続けることで DoS 攻撃を実施できる。
CVE-2012-2978.
NSD 3.2.12 で修正されている。また NSD 3.x 用の patch が提供されている。
》
Android端末用Yahoo!のアプリに存在する脆弱性、スパムメール送信に利用される
(トレンドマイクロ セキュリティ blog, 7/17)
》
iOS で不正プログラムを確認か
(トレンドマイクロ セキュリティ blog, 7/18)。
Find and Call の件。
》
時論公論 「脱 "健康格差社会"」
(NHK 解説委員室, 7/17)
》
時論公論 「天然ガスシフトへの課題」
(NHK 解説委員室, 7/13)。実はガスインフラ (国内パイプライン) がめちゃ弱いという事実。
》
2ちゃんねるがライブドアとFC2へまとめサイトに「一切の広告を載せない措置」を行うように警告
(gigazine, 7/19)。とりあえず言ってみた。
》
ホルムズ海峡封鎖させません! 20カ国が今秋掃海演習
(海国防衛ジャーナル, 7/18)
》
大津いじめ自殺事件関連
「撲滅から溶解へ」 今日的な「いじめの光景」について考える
(保坂展人のどこどこ日記, 7/14)
「いじめ撲滅」というスローガンは今後はやめた方がいい。子ども集団を外から力づくで叩いて、問題行動が止まったかに見えても、いじめ因子は活動をやめず、大人の見えないところに潜り込んでいく。子ども同士の関係を切断するいじめ因子を解消していくために、子ども自身の関係の再構築が鍵になる。
いじめが解決するとしたら、子ども同士の関係を蝕んでいた「いじめ因子」が関係の再構築の中で「溶解」する以外にない。子どもたち自身が固定的ないじめ関係を離れて、向き合い、協働し、競い、遊ぶ新たな関係に以降することで、「いじめ」めぐる当事者の役割を互いに忘れる時、それが「溶解」だ。
大津市の事件から考える公務員の責任論 (Nothing Ventured, Nothing Gained., 7/15)
大津市の事件をはじめとする公務員による不適切な対応の本質的問題は、公務員に市場原理が働かないとかそんな的外れなところにあるのではなく、公務員の任免における責任の所在を明確にできない任命権者にあると思う。
(中略)
公務員に責任を取らせることができるのは、任命権者であり、究極的には、任命権者を選任するのは有権者たる国民である。
被害届、大津署が受理拒否 大津中2自殺
(壇弁護士の事務室, 7/5)
受理を拒否だと?ふざけるな!である。(中略) 受理の義務を定める規定はあっても、受理を拒否して良いという規定など無いので、受理は拒否できないのである。
「なぜ息子は短い人生に…」 父親、真実求め何度も学校へ
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/17)
大津いじめ自殺捜査どうなる?加害生徒の立件に「3つの厚い壁」 (弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/19)
<大津いじめ自殺>同級生3人を告訴 (弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/19)
警察は、被害届や告訴、告発を受理すると仕事が増え面倒なので、難癖をつけたり放置したりして、極力受理しないようにするものですが、本件は事案があまりにも深刻で、警察の緩慢な対応に対する国民の批判も日増しに高まっている状況なので、おそらく警察庁の意向もあって、異例な口頭による告訴受理、という対応に出たものと推測されます。
時論公論 「"いじめ自殺"の真相解明は」
(NHK 解説委員室, 7/10)
クローズアップ2012:大津の中2男子自殺 学校・市教委、失態重ね
(毎日, 7/19)
》
イランとイスラエル関連の企業などを狙った新手のマルウェア「Mahdi」の正体とは
セキュリティ2社が発見、中東の情報機関か小規模な政治集団が犯人か
(ComputerWorld.jp, 7/19)、
Madi による攻撃: ソーシャルエンジニアリングを使った活動
(シマンテック, 7/19)
》
黒い雨
〜被爆者調査67年目の真実〜(仮)
(NHK スペシャル, 8/6 放送予定)
》
戦場の軍法会議
〜隠された真実〜(仮) (NHK スペシャル, 8/14 放送予定)
》
終戦工作〜なぜもっと早くできなかったか〜(仮)
(NHK スペシャル, 8/15 放送予定)
兵士たちは、なぜ処刑されたのか。そこで語られていた元法務官の証言は、衝撃的だ。
「軍紀を守るために厳罰を科するよう軍上層部から命じられ、本来なら死刑にならない罪でも見せしめのために兵士を処刑した」、というのである。
》
Snort 2.9.3.0 has been released!
(Snort blog, 7/18)
》
Google、動画のプライバシーを強化−ワンクリックでYouTubeビデオ中のすべての顔にモザイクをかけられる
(techcrunch, 7/19)
》
「DropBox」、外部チームを招いてスパム問題の調査を開始
一部ユーザーがDropbox専用メールアドレスでカジノ系のスパム・メールを受信
(ComputerWorld.jp, 7/19)
》
Virus warning: Someone tagged or added a photo of you on Facebook (ZDNet Zero Day, 7/18)
》
Officials attack Grum: World's third largest botnet (18% of spam)
(ZDNet Zero Day, 7/18)。世界で 3 番目に大きなボットネット "Grum" をテイクダウン。
関連: Top Spam Botnet, “Grum,” Unplugged (Krebs on Security, 7/19)
》
サイバー軍備
(エフセキュアブログ, 7/19)。確かに、抑止力としてのサイバー軍備って、示すのが難しそうな。
さらに、セキュリティ業界はグローバルではない。少数の国にしか集中していないのだ。その他の地域は、自分たちの日常的なデジタルセキュリティを得るのに、外国のセキュリティラボに依存している。たとえば、ヨーロッパには、約10のウイルスラボしか存在せず、大多数の国は自国にラボが無い。
ですよねぇ……。
》
タスクトレイから「Windows ファイアウォール」を簡単に設定できる「TinyWall」
(gigazine, 7/16)
》
それぞれが自由に集まり、整然と帰っていく「個人」の力 〜代々木公園「さようなら原発10万人集会」で感じたこと
(現代ビジネス, 7/18)。
個別の 17 万人。
》
ハッカーがAppStoreアプリ内課金に「タダで買える」穴発見!購入殺到でサーバーダウン(動画)
(gizmodo, 7/15)。ZonD80 氏発見の例の件。
関連:
》
野田首相・最高裁「斉藤検察官、検審不出頭発覚」で大慌て!森議員の再度追及恐れ、参院予算委員会急遽中止!
(一市民が斬る!!, 7/19)。つづきは 7/24 になったようです:
参院予算委集中審議は24日に
(NHK, 7/18)
》
Yahoo!メールが「DKIM」に対応、送信元の“なりすまし”を判別・防止
(Internet Watch, 7/19)
》
「Windows 8」発売日は10月26日、米Microsoftが発表
(Internet Watch, 7/19)。いよいよですか。
》
神奈川県警巡査部長を逮捕=女子高生に裸の写真送らせる−警視庁
(時事, 7/19)、剣道日本一の警官、女子高生に裸の写真送らせる (読売, 7/19)。警察官で剣道家の人がセクスティングですか。
被害に遭った女子高校生は剣道ファンで、昨年10月以降、電話などでやり取りをしていた。正代容疑者は「君が好きだから、裸の写真を送って」と持ちかけていたという。
こりゃアカン……。
》
風疹 この5年で最悪の流行に
(NHK「かぶん」ブログ, 7/19)。
関西中心に「風疹」が流行中 20〜40代男性はご用心
の件。このところ東京方面の患者数が急激に増えているので注意。
今月8日までの1週間に新たに診断された患者は75人で、都道府県別では、東京都が34人で最も多く、神奈川県が15人、兵庫県が11人と、首都圏と関西で感染の拡大が続いています。
流行の中心は20代から40代の男性で、全体のおよそ60%を占めています。
この世代の男性は風疹の予防接種を受けていないことが多く、30代から50代前半の5人に1人は風疹に対する免疫がないという調査結果があります。
関連: 風疹Q&A(2012年改訂)
(国立感染症研究所)
Q. 風疹の予防接種は以前は女子中学生のみを対象に行なわれていましたが、1995年の変更は、生後12か月から90か月未満の年齢の男女小児および中学生男女になりました。なぜこの変更が行われたのでしょうか。
A. 女子中学生のみへの予防接種では、世の中全体を風疹から守ることが十分にはできないと考えられるからです。男の子が予防接種をうけず自然感染したときには、妊娠中のお母さんなどに、大きくなってからであれば妊娠中の配偶者(妻)或いはパートナーなどに風疹をうつす可能性があります。
風疹(の合併症)から身を守り、生まれてくる赤ちゃんを先天性風疹症候群から守るためにも、男女とも可能な限り早く風疹の予防接種をうけて下さい。このために、上述のようにスケジュールの変更が行なわれました。なお、中学生男女への定期接種は、接種対象変更の際に平成15年9月までの一時的な経過措置として行われていたもので、現在定期接種としての風疹ワクチンは、1歳児(第1期)と小学校入学前1年間の幼児(第2期)、2008年度〜2012年度までの5年間は、第1期、第2期に加えて、中学1年生(第3期)、高校3年生相当年齢の者(第4期)に定期接種として2回目の麻疹風疹混合ワクチンを接種することになりました。
男性の患者が多いのは、そういうことか。
Q. 成人男性に予防接種を行なう必要はありますか?
A. これまで風疹予防接種を受けたことがない場合は、なるべく早く予防接種をうけることをお勧めします。平成23年度の感染症流行予測調査によると、30代から50代前半の男性の5人に1人は風疹の免疫を持っていませんでした。20代の男性は10人に1人は風疹の免疫を持っていませんでした。大人が風疹にかかると、発熱や発疹の期間が子供に比べて長く、関節痛がひどいことがよくみられます。一週間以上仕事を休まなければならない場合もあります。また、脳炎、血小板減少性紫斑病、溶血性貧血などの軽視できない合併症をまれにおこすことがあります。
また、男性が風疹にかかると、妊娠中の女性が近くにいた場合、風疹をうつし、その赤ちゃんが先天性風疹症候群となって生まれる可能性があります。
自分と家族、そして周りの人々を風疹とその合併症から守り、生まれてくる赤ちゃんを先天性風疹症候群から守るためにも、これまで風疹の予防接種を受けたことがない場合は、成人男性でも可能な限り早く接種をうけるようにして下さい。
Q. 風疹の予防接種の前には、まず風疹の抗体検査(風疹に対する免疫があるかどうかの検査)をうける必要があるとききましたが、2度も医療機関に行くのは時間的に大変です。
A. 抗体検査を受け、十分高い抗体価があることが確認された場合には、予防接種を受ける必要がなくなります。しかし、抗体価が低い場合(一般にHI抗体価が16以下の場合)は予防接種が必要になります。
時間のない場合は、予防接種の前の抗体検査は必ずしも必要ありません。風疹の感染または過去の風疹の予防接種によってすでに免疫を持っている方が再度接種を受けても、特別な副反応がおこるなどの問題はありません。そのような方の場合、予防接種を行うことで風疹に対する免疫をさらに強化する効果が期待されることもあります。
明日に向かって打て、と。
Security hole in Amazon's Kindle Touch
(H Security, 2012.07.16)。Kindle Touch ファームウェアバージョン 5.1.0 の Web ブラウザに欠陥があり、攻略 Web ページを閲覧すると任意のシェルコマンドを実行できる模様。[Kindle Touch] Scriptable browser plugin included in 5.1.0 (mobileread.com, 2012.04.14)。ファームウェアバージョン 5.1.1 では修正されている模様。
Vote NO to Weak Keys!
(SANS ISC, 2012.07.18)
Vote NO to Weak Encryption! (SANS ISC, 2012.07.18)
JVNVU#977312:
複数の Johnson Controls 製品に脆弱性
(JVN, 2012.07.17)
ESA-2012-023: RSA Authentication Manager Multiple Vulnerabilities
(bugtraq, 2012.07.11)
JVNDB-2012-003085:
VideoLAN VLC media player の OGG demuxer におけるヒープベースのバッファオーバーフローの脆弱性 (JVN, 2012.07.18)。
VLC Media Player 2.0.2 で修正済。CVE-2012-3377
JVNDB-2012-003108:
EMC Celerra Network Server、EMC VNX、および EMC VNXe におけるファイルを読まれる脆弱性 (JVN, 2012.07.18)。更新版が用意されている。
[Libexif-devel] libexif project security advisory July 12, 2012
(sourceforge, 2012.07.12)。libexif 0.6.20 以前に任意のコードの実行を招く 8 件の欠陥。
0.6.21 で修正されている。
CVE-2012-2812
CVE-2012-2813
CVE-2012-2814
CVE-2012-2836
CVE-2012-2837
CVE-2012-2840
CVE-2012-2841
CVE-2012-2845
JVNDB-2012-003079:
arpwatch における root 権限を取得される脆弱性
(JVN, 2012.07.17)。arpwatch 2.1a15 に、他の欠陥との合わせ技で root を取られる可能性。CVE-2012-2653
JVNDB-2012-003068:
Apache Hadoop の DataNode における任意のブロックを読まれる脆弱性 (JVN, 2012.07.17)。Apache Hadoop 2.0.0 alpha の欠陥。
https://people.apache.org/~atm/cve-2012-3376/
の patch を適用する。2.0.1-alpha で修正される。
CVE-2012-3376
GIMP ねた
》
やらせ疑惑意見聴取会 入札わずか2社 博報堂が7480万で落札 電通入札額 1億2000万
(ざまあみやがれい!, 7/18)
》
「ノートパソコンを取り巻く脅威とその対策」がWindows 7にも対応しました
(Eiji James Yoshidaの記録, 7/17)
》
「Firebug 1.10」リリース、クッキー管理パネルが新たに追加される
(sourceforge.jp, 7/16)
》
保安院:「原子力の専門能力も広報も不十分」ネットで反省
(毎日, 4/27)。ふくいち事故への対応の件、報告書。
東京電力福島第一原子力発電所事故に係る広聴・広報活動の課題と今後の取組をまとめました
(経産省, 4/26)
》
原子力安全・保安院 第19回地震・津波に関する意見聴取会 (7/17)。志賀原発・大飯原発共に要調査。
あと、今日は「第6回地震・津波に関する意見聴取会(地震動関係)」
というのをやってます。
》
関西中心に「風疹」が流行中 20〜40代男性はご用心
(日経, 6/8)。これは 6 月初頭の記事だけど、いまだに続いている。
風疹 発生動向調査 (国立感染症研究所) の
'12/07/11現在のデータを見てみると、
京阪神の流行が続いている上に、
東京方面の患者数が急激に増えていることがわかる。
第27週の患者は、東京と神奈川で全体の約 2/3 (49/75)。
》
総務省がスマホプライバシー基準を公開
端末IDに個人情報並みの扱い求める
(日経 IT Pro, 7/17)
》
高さ13.6mの風力発電設備を備え、クラウドで管理・制御する省エネ住宅発売
Windows Azureや.NET Microを活用
(Internet Watch, 7/17)。風レンズ風車つき。
この風車には“風レンズ”と呼ばれる羽の回りを囲むリング状のダクトを装備しており、これが風車の下流側の気圧を下げることでダクト内の風速を約1.3〜1.4倍に増速。ダクトがない場合に比べて約3倍の出力が得られるという。不安定な風力発電の電力をパワーコンディショナーにより整流する仕組みも備え、一般住宅向けに導入しやすいシステムとして共同開発した。価格は一式450万円。モデルハウスのある立川市のような内陸の平野部ではこの風力発電システムで採算は厳しいが、太陽光と異なり昼夜問わず発電されるため、風が比較的強い沿岸部や山間部では太陽光よりも大きい発電量が見込まれるとしている。
》
福島第1原発:4号機燃料 試験取り出しを開始
(毎日, 7/18)。使用前核燃料。「未使用燃料は使用済み核燃料より発熱量が小さく、放射線量も低い」ため。
》
セキュリティソフト「ノートン」シリーズの新版は「バージョンレス」
(日経 IT Pro, 7/17)。まぁ内部バージョン番号はあると思うけど。
》
シリア内戦
》
関電、大飯再稼働なくても電力供給に余力
(中日, 7/18)
関連: 電力各社使用状況
》
透けた黒塗り読めた 実名流出、デジタル高画質が裏目
(朝日, 7/18)。
例の件。初心者にもできる簡単な作業です。
新聞記事のコピーの一部をペンで黒塗りしてデジタルカメラで撮影、パソコンに取り込む。画像編集ソフトで明るさやコントラストを調整すると、元の文字が約1分で浮かび上がった。
石橋さんによると、黒塗りしても、印字したトナーがペンのインクをはじくため、実際には肉眼では分からない濃淡があるという。
また、デジタル技術の進歩で、カメラのセンサーには「光の加減にもよるが、肉眼では見えない輝度や色合いの変化を写し取る能力がある」(キヤノン広報部)という。その画像に陰影を強調する加工を施すことで、隠れた文字が現れてくる。
当該番組についても、録画データを持っている人から画像の提供を受け、記者が再現実験。専門知識がなくても実施可能と証明。
記者がその画像を自分のパソコンに取り込んで試すと、備え付けの画像編集ソフトの「明るさの自動調整」ボタンを1回押しただけで、判読可能になった。
ところがフジテレビや BPO は、頭の中が昭和のままらしい。
ただ、フジは公式には、「加工された時点でうちの映像ではない」との立場だ。放送倫理・番組向上機構(BPO)も「普通に見ている限り、まったく見えない。一般の人は気づかないだろう」と問題視しない方針だ。
同様の事例が発生した TBS は対応検討へ、NHK は既に対応済だそうで。
TBSは「今後、秘匿すべき内容はいかなる手段を用いられても秘匿できるよう注意をしていく」。対策の検討を始めた。一方、NHKは以前から、文字が浮かび上がらないよう、黒塗りにした文書をさらにコピーする▽文書の上から付箋(ふせん)を貼って文字そのものを見えなくする——などの対策をとってきたという。
》
26年目の訂正 「原発はいらない」 双葉町の標語考えた少年後悔
(東京, 7/18)。標語作成者自身が「原子力明るい未来のエネルギー」にレッドカード→訂正。「原子力破滅未来のエネルギー」
Firefox 14.0.1 / 10.0.6 ESR、Android 版 Firefox 14.0.1、Thunderbird 14.0 / 10.0.6 ESR 公開されました。計 14 件のセキュリティ欠陥が修正されています。SeaMonkey 2.11 も公開されました。
関連:
2012.07.20 追記:
モジラ、Firefox新版で「新しいタブ」ページの脆弱性を修正
銀行などセキュリティ保護されたページをサムネイル表示から除外
(ComputerWorld.jp, 2012.07.20)。
》
Defense expert: US should hire hackers to conduct cyberwarfare
(ZDNet Zero Day, 7/16)
》
German EC cards: PINs can be stolen at card terminals
(H Security, 7/16)
》
「組織内部者の不正行為によるインシデント調査」報告書を公開
〜経営者が行う内部不正への対策は社員に対し有効に機能していない可能性が明らかに〜
(IPA, 7/17)
内部不正発覚後に追跡調査が可能な仕組みを設けておくと、防止効果が期待できると考えられます。
》
Intel OS Xバイナリを持つマルチプラットフォームバックドア (エフセキュアブログ, 7/13)。
コロンビアのトランスポートサイトに潜むマルチプラットフォーム・バックドア
(エフセキュアブログ, 7/10) のつづき。Windows、Mac、Linux バッチ来い!
》
ストリートビュー訴訟控訴審判決 (壇弁護士の事務室, 7/14)
》
尋問事項メモ押収事件国賠訴訟 (壇弁護士の事務室, 7/14)
》
文化庁 違法ダウンロードの刑事罰化についてのQ&A (壇弁護士の事務室, 7/14)
そして、もう一つわすれてはならないのは、今回の刑罰化は、平成21年のダウンロード違法化の時点ですでに予想されていたことである。プログレッシブダウンロードも問題になっていた。
津田氏に始まり、あれほどの反対のパブリックコメントがあったにもかかわらず強行した結果がこれである。刑罰化はしないといっていたにもかかわらずである。
文化庁が、この分野の監督官庁に足るのかというところから論じる時代なのかもしれない。
》
URL事件最高裁決定
(壇弁護士の事務室, 7/10)。
児童ポルノを扱うサイトのURLの掲載は公然陳列
(slashdot.jp, 7/12) の件。
今回は、岡部、田原、大谷裁判官(Winny事件で有罪の反対意見の人)が特に補足意見無しで賛成。
他方で、寺田、大橋裁判官(ロクラク事件で放送局の代理人だった)が、本件は、罪刑法定主義違反であり、破棄差し戻しすべきと言う反対意見であった。
その結果、3対2の多数決で、上告棄却となった。
上告趣意書では、基本的な技術やこの判決が他の法律分野に与える悪影響についてはかなり力説した。しかし、3名もの裁判官が、このようなことすら理解できなかったことは非常に残念である。
この判決が、波及して、リンク掲載が著作権法違反の正犯となることの無いように願っている。
》
【コンピュータ・ソフト動作実験】Winny事件(季刊刑事弁護第71号)
(壇弁護士の事務室, 7/10)
》
三菱 MRJ、米スカイウェストから 100 機受注で基本合意。計 230 機。
》
次世代パッケージシステムpkgng,7/25日にCURRENTマージ予定
(FreeBSD Daily Topics, 7/17)
》
オーストラリアのオリンピック選手「異性愛者カップルが同室に泊まれないのは差別」と主張
(みやきち日記, 7/17)
実在しているというエビデンスのない「被害者」を設定して「あの人たちを差別しているからおまえは差別者だー!」と主張する人なら、これまでけっこう見てきたつもりです。しかし、まさか実在しない(少なくとも、誰もその存在を確認していない)「優遇されているゲイカップル」を持ち出して「あいつらばっかり優遇しているからおまえは差別者だー!」と言い出す人が出てくるとは。
》
世界のCTFから
(エフセキュアブログ, 7/17)
》
Which browser is safest? The browser wars are back and this time you win
(Sophos, 7/16)。新ブラウザ戦争。IE 10、Firefox 14、Chrome 20 / 21。
IE 10 also introduces a new setting called Enhanced Protected Mode (EPM). EPM adds several new sandbox-like technologies and introduces the concept of plug-in-free browsing.
My favorite new Firefox feature is the "Click to Play" plugin preference. If you enable this feature (plugins.click_to_play under about:config), websites containing content such as Flash or Quicktime will be blocked by default, to prevent drive-by exploitation. If you wish to see the video, you simply click on the box to enable the plugin.
The latest version of Chrome will no longer allow extensions to be loaded from any web page other than the Chrome Web Store.
Additionally, Google has begun screening applications submitted to the official Web Store. It is a bit shocking that Google wasn't doing any screening before - but better late than never.
The Google Chrome team are now bragging about Chrome 21 including a fully-sandboxed version of Adobe Flash for all versions of Windows.
》
Microsoft、 Office 2013プレビュー版を公開−サブスクリプション・モデルを導入してクラウド・サービス化を目指す
(techcrunch, 7/17)。Office カスタマープレビュー。いよいよ Office 365 が主役の時代ですか。
》
ポイントカードはお持ちですか? によくある風景
(高木浩光@自宅の日記, 7/15)
》
Updates: Handle v3.5, Process Explorer v15.22, Process Monitor v3.03, RAMMap v1.21, ZoomIt v4.3
(Sysinternals Site Discussion, 7/16)
》
ハクられ系: NVIDIA、AndroidForums.com
》
Apple tries to block iOS in-app purchase hack, fails (ZDNet Zero Day, 7/16)。ZonD80 氏発見の例の件。
》
Google: Unapproved Chrome extensions require manual install
(ZDNet Zero Day, 7/16)
》
失われた勝利 マンシュタイン回想録 上下巻
(復刊ドットコム)。amazon とか見るとふざけた値段がついてますが、復刊されるようです。それでもいいお値段なのですが。
》
DVD リッピングソフト付雑誌販売容疑で、三才ブックス常務取締役ら 4 名逮捕、法人も書類送検。
そのうちラジオライフあたりに顛末が載るかなあ。
》
サイバーセキュリティチャレンジ 2012 開催
(シマンテック)。応募期間 2012.07.17〜08.20。日本に所在する高校・高専に在学中の学生、2〜4名のチームで参加、国籍不問。
刑法 134 条違反のおそれ。
Tカード提示時に買った商品名は医薬品に限らず、すべてCCCに送られる。
ドラッグストアからは、処方箋(しょほうせん)のいらない一般用医薬品の商品名と代金、処方箋医薬品は「調剤」として代金だけが、会員の年齢や性別、購入日時などの情報と結びつけられ、CCCに送信されている。
CCCは取材に「購買履歴を取得することは会員規約で示している。Tカードを提示した客に限って履歴の提供を受けており、適法だと考えている」として、問題がないとの考えを示した。
しかし、規約には、商品名など具体的にどんな情報を取得するかは明記されていない。店頭やホームページにも説明はない。会員が履歴を確認できるインターネット上のサービスでは、商品名は表示されず、店名とたまったポイント数しかわからない。
Tポイントに加盟する首都圏などのドラッグストア「ウエルシア」4店舗で、朝日新聞記者がCCCに送信する情報の説明を求めたところ、3店舗で薬剤師や店員が「Tポイントの計算に必要な購入金額だけを送っている。医薬品の商品名は送っていない」と事実と違う説明をした。
〈厚労省の医療機関などでの個人情報保護検討会で構成員を務める鈴木正朝・新潟大大学院教授(情報法)の話〉 薬剤師や医薬品販売業者が正当な理由なく業務上知り得た人の秘密を漏らすことを禁じる刑法134条に抵触し、秘密を漏らした罪に当たり得る。口頭、書面だけでなく、情報システムを通じた医薬品名のデータ送信も罪となる。客だけでなく、店員すら商品名がCCCに渡っている事実を理解せず、事実と異なる説明をするケースがある以上、Tカード提示を客の同意とみることはできない。
関連:
2012.07.24 追記:
「育毛剤買った人にかつらの広告」は適法か、CCCが販促活動
(QLife Pro, 2012.07.23)
最新版である Moodle 2.3.1 / 2.2.4 / 2.1.7 / 2.0.10 / 1.9.19 では直っているようです。
》
オスプレイ事故調に米軍圧力 機体不調の報告、変更迫る
(朝日, 7/16)
米空軍の新型輸送機オスプレイがアフガニスタンで不時着して4人が死亡した一昨年の事故で、事故調査委員長を務めた空軍幹部がエンジンの不調が事故につながったという報告書をまとめたところ、内容を変更するよう上官から圧力をかけられたことが分かった。
》
ZonD80 氏、Apple のアプリ内課金 (In-App Purchase) 機構を迂回する方法を発見。
関連:
》
10年前に契約の医療保険 今はほとんど役に立たない可能性も
(NEWS ポストセブン / Yahoo, 7/15)。10 年前とは医療体制が変化しているため。
保険ジャーナリストの鬼塚眞子さんが指摘する。
「医療保険にはいるなら、もともとはいっていた医療特約は解約しましょう。保障を手厚くしたい場合でも、一本化したほうが安くて、内容も充実します」
医療技術の進歩により、いまでは長期間入院する病気やケガは少なくなっている。手術のため入院をしたとしても1〜2週間程度で退院するケースがほとんどだ。がんでも平均1か月で退院できるというデータもある。
ファイナンシャルプランナーの山中伸枝さんは次のようにいう。
「10年ほど前までの保険は、入院5日目から給付金が出て、最初の4日間は保険金がおりないタイプが主流。入院期間の短い最近の状況では、ほとんど役に立たないことも。見直せば、同じ程度の保険料で1日目から入院給付金が出るものもあります」
》
Microsoft Office から PDF 形式で保存する場合に注意すること
(熊猫さくらのブログ, 7/15)。パス名などが残っちゃうそうで。
ファイル名を指定するダイアログに表示されている「オプション」ページを開き、「アクセシビリティ用のドキュメント構造タグ」チェックを外すと削除されるようです。
》
企業の透明性、アマゾン、グーグル、アップルはランク下位
NGOによる多国籍企業の透明性ランキングで、IT企業は下位に集中
(ComputerWorld.jp, 7/12)
》
ブシロード、「カードファイト!! ヴァンガード」など3サイトでウイルス確認
(ITmedia, 7/13)。サイトは修正済だけど、原因は?
》
海賊版ソフト起動装置を販売 大阪の店、容疑で摘発
(中日, 7/16)。マジコンねた。「店頭販売で摘発されるのは全国初めて」。
》
New Malware Targeting Syrian Actvists Uses Blackshades Commercial Trojan
(EFF, 7/12)。シリアの活動家を狙う、商用トロイの木馬 Blackshades。
》
シリアで化学兵器を移動か、目的は不明 米政府
(CNN, 7/15)
》
シリア、トレムセの虐殺
》
ホルムズ迂回パイプラインの運用開始
(中東の窓, 7/16)
》
尖閣諸島はどのように防衛されるのか
(海国防衛ジャーナル, 7/16)
》
政府のエネルギー・環境会議が国民の意見を聴く会 by 博報堂、実態はやらせ
仙台聴取会 騒然 発言者に東北電と原発推進団体幹部
(東京, 7/16)
このうち、原発の新増設を前提とする20〜25%案に対し、東北電力の岡信慎一執行役員(企画部長)は「会社の考え方をまとめて話したい」と切り出し、電力の安定供給などを理由に、原発は必要と自社の主張を述べた。
また、原子力推進を目的に企業や商工団体などで組織する東北エネルギー懇談会の関口哲雄専務理事(元東北電力執行役員待遇)は「政府の案は再生可能エネルギーを大きく見積もりすぎだ」と、原発の積極的な活用を訴えた。
広く国民の意見を聴くはずの会が一転、原発推進団体の会と化し、参加者からは「被災者をばかにしているのか」など非難の声が上がった。司会者が「お静かに」を連発するが、会場の怒りは収まらず、一時中断した。
うへぇ……。「会社の考え方をまとめて話したい」は、一市民の立場での発言じゃないよ……。
どうしてこうなるんだろう。
事務局によると、聴取会には百七十五人の参加応募があり、抽選で百三十人を選んだ。うち意見表明を希望したのが九十三人で、0%案が六十六人、15%案が十四人、20〜25%案が十三人。
「国民の意見を聴く会」という開催趣旨を考えれば、上記比率に従った人選がなされるべきはずだが、実際に選ばれたのは
0%案四人、15%案二人、20〜25%案三人だった。
(中略) 0%を支持した人はいずれも宮城県の人だったのに対し、15%と20〜25%案は東北電力関係者二人のほか、東京都の会社員二人、神奈川県の会社員一人と、いびつな発言構成となった。
これをやらせと言わずに何と言う。
博報堂に丸投げ「30年エネルギー比率 意見聴取会」東北電力・東北エネルギー懇談会幹部が選出……根本問題は「世論を無視した意見者の人数比率」
(ざまあみやがれい!, 7/16)
政府のアリバイ工作破たん 電力会社社員が意見述べる国民聴取会
(田中龍作ジャーナル, 7/15)
政府(国家戦略室)は進行を広告代理店の博報堂に丸投げし、博報堂は下請けのイベント会社に実働させる。博報堂の人間はわずか3人だった。
仙台聴取会で発言者に東北電幹部 「やらせでは」会場騒然
(西日本新聞, 7/15)。SP でしゃばりすぎだろ……。ヤクザにしか見えないぞ。
》
Togetterのエロ広告が迷惑
(togetter, 7/16)。togetter などのふつうのサイトにアクセスすると、スマートフォンからの場合だけエロい広告がやたら表示される話。
togetter などは、そういう現状に関して何の問題もないと思っているのだろうなあ。
》
オラクル、セキュリティ・パッチ集「Critical Patch Update」を来週公開
4月に続いて広範なオラクル製品の脆弱性88件を修正
(ComputerWorld.jp, 7/13)。7/18。
》
ソマリア沖海賊対策 1年延長
(NHK, 7/13)
》
WikiLeaks、口座凍結を巡りアイスランドで勝訴
(日経 IT Pro, 7/13)
》
初心者Webアプリケーション開発者がチェックすべき情報源2012
(ハニーポッターの部屋, 7/13)
》
USB drives left in car park as corporate espionage attack vector
(H Security, 7/12)
》
「暗号アルゴリズムの利用実績に関する調査」に対するご協力のお願い
(IPA, 7/12)
》
DarkComet RAT - プロジェクトがついに閉鎖へ (シマンテック, 7/10)
作成者がプロジェクトの閉鎖を決定したのは、同じように不正な目的に使われていた類似のリモート管理ツールである Blackshades RAT プロジェクトの作成者が逮捕されたことに端を発していると見られています。
(中略) これまで、同様のツールの作成者は、教育用ツールであると主張して告発を逃れてきましたが、悪名高い Mariposa ボットネットの作成者と言われる人物の逮捕に始まる流れから、自分たちも違法性を問われる恐れがあると気づきはじめました。一連の逮捕は、この種のツールの作成者がもはや法律を無視できなくなり、その行為を訴えられる可能性があるというメッセージとなっているのです。
》
Backdoor.Korplug: 信頼できるアプリケーションを通じて悪質なコンポーネントがロードされる
(シマンテック, 7/11)
》
2011年度の消費生活相談、アダルト情報サイトの相談が1万件突破〜東京都
(so-net セキュリティ通信, 7/13)
2012.08.03 追記:
Plesk Panel の件: Blackhole 悪用ツールキットの入口になる脆弱性を回避する方法
(シマンテック, 2012.08.01)。
お名前.comが忍者TOOLSのドメインのDNS情報を消去/GMO大失態
(ほたるのブログ, 2012.07.13) の件、なんと、事故ではなく意図された事態だった。
【サービス表示不可の原因】
忍者ツールズのサービスを利用したユーザーサイトの一部に、お名前.comの約款に抵触するサイトがあり、お名前.comへのお問い合わせが複数あったため、約款に基づき、お名前.comでは一時的にドメインの停止措置をとる対応を行いました。
あリ得ねぇ……。
【今後の対応について】
今回、多数のお客様にご迷惑をお掛けする結果となってしまったことを踏まえ、今後は同様の事態が発生しないよう両者で鋭意協議をいたしました。その結果、今後は案件ごとに両者で十分な協議を行った上で、慎重な対応を図ることといたしました。
最初からそうするものだろうふつう……。
あと、この文書、どこにも「お詫び」という言葉はないんですね。あくまで「約款に基づき」で通すのですね。
2012.07.18 追記:
お名前.comによる忍者ツールズ停止措置に関して
(Geek なぺーじ, 2012.07.18)
》
Metasploit exploit development - The series Part 1.
(Rapid7, 7/5)
》
Google Play に Android.Dropdialer が出現
(シマンテック, 7/11)
どちらも 6 月 24 日に Google Play に公開され、それ以来 50,000 〜 100,000 のダウンロードが記録されています。このトロイの木馬で特に注目すべきなのは、これほど長く Google Play 上にとどまるよう工夫され、見つかるまでの間に非常に多くのダウンロード数を記録しているという事実です。このトロイの木馬で採用されているリモートペイロードが原因ではないかと推測しています。
シマンテックからの発見報告を受けてすぐにこの脅威を削除してくださった Android Security に感謝の意を表します。
つづき:
》
コロンビアのトランスポートサイトに潜むマルチプラットフォーム・バックドア
(エフセキュアブログ, 7/10)。Windows、Mac、Linux バッチ来い!
》
カルピス 顧客情報95,689件がインターネットからまるみえ
個人情報の不正な保管と流出の可能性に関するお詫びとお知らせ
(カルピス, 7/13)
2012年7月5日(木)に、「’09年秋のHAPPY REFRESH キャンペーン」にご参加いただいたお客様の個人情報が、インターネット上で閲覧できるとの連絡を受けて、直ちに調査を開始しました。弊社が管理すべき個人情報であることを確認し、サーバーから同日22時15分に一切の個人情報を削除し、閲覧できないことを確認いたしました。お客様の個人情報の内容は、氏名、性別、メールアドレス、住所などです。同個人情報は、キャンペーン完了後3カ月以内に廃棄処分されるべきもので、弊社は2010年2月1日(月)に弊社がキャンペーンの個人情報管理を委託していた外部委託先から、廃棄証明書を受領しておりました。しかし、同委託先の個人情報取り扱いの担当者が、同データを会社貸与の個人使用パソコンに複製して不正に保有し、2012年2月3日(金)に、インターネットに接続したレンタル・サーバーに移したため、検索可能な状態になりました。
うへえ。
これまでの調査で、個人情報を削除した7月5日(木)の直近3カ月間の同サーバーへの外部からのアクセス件数は、7月2日(月)から7月5日(木)の4日間の87件で、この間にお客様の個人情報が流出した可能性があることが判明しました。
この記述だと、それより前のアクセスログは残っていないっぽいなあ……。
カルピスの顧客情報約10万件が流出か、業務委託先で不正行為も
(ITmedia, 7/13)
》
ファンボロー・エアショー 2012 開催中。
日本の記者のみなさんには MV-22 オスプレイが人気のようで。
関連:
オスプレイ:改善策 把握できず 米検査院、アフガン事故で指摘/沖縄
(毎日, 7/13)
同検査院は、アフガニスタンの事故について空軍の調査委員会が「任務遂行」「環境条件」「人的要因」「機体の性能」の4分野にわたり、事故の要因を約10項目報告したと説明。だが、報告後の空軍の対応について「これらの要因にどう取り組んでいるのか追跡できなかった」と指摘。改善策への対応が不透明なことを示唆した。
一方、EAPSの不具合についても、同検査院は10年3月の報告書で「未解決のままだ」と指摘した。
オスプレイ墜落事故 米元事故調委員長インタビュー「空軍から圧力あった」
(産経, 7/13)
−−今年4月のモロッコでの墜落事故をどうみる
「十分なスピードが出ていないのに、慌てて垂直飛行から水平飛行に移ろうとした操縦ミスだ」
−−複雑な構造が操縦ミスを招くのか
「垂直に飛べるがヘリコプターの機能より劣り、水平に飛べるが固定翼機より性能が劣るということだ。中途半端だが、双方の機能を併せ持っているので、それに適した作戦が可能になる。その分、操縦は固定翼機やヘリコプターに比べて難しい。着上陸作戦を行う海兵隊も、特殊作戦を行う空軍もオスプレイを重宝しており、今後も運用を続けていくだろう」
−−6月の米フロリダ州での事故原因は
「はっきりしているのは、パイロットが操縦マニュアル通りにしなかったということだ。2機編隊だったが、後続機は僚機の乱気流を避けるため、少なくとも250フィート(約76メートル)離れ、斜め後方を飛行しなければならないのに、それを守らなかった。むしろ、あれだけの墜落事故で、死者が出なかったのが不思議だ。墜落直前までどう操縦したのかを分析することは、事故が起きた際に被害を最小限に抑える重要な参考になる」
操縦はやっぱり難しいんだなあ。
》
Yahoo!、不正アクセスで45万人以上のユーザー情報流出
(日経 IT Pro, 7/13)。
Statistics about Yahoo leak of 450.000 plain-text accounts
(ESET, 7/12) の件、米 Yahoo! が認めたそうで。
Yahoo!広報担当者は電子メールによる声明で、ニュース投稿ポータル「Yahoo! Voices」の「Contributor Network」(旧称は「Associated Content」)から古いファイルが7月11日に盗まれたことを確認したと明らかにした。(中略)
Yahoo!がデータ侵害を認める前、「D33Ds」と名乗るハッカー集団がYahoo!から盗んだとするデータを自身のWebサイトで公開した。SQLインジェクションの手口を使ってソフトウエアの脆弱性を悪用し、Yahoo!のシステムに侵入したと主張している。
公開されたデータは平文なので注意。
ハッカー集団が掲載したデータは45万3492人分のユーザー名とパスワードで、Yahoo!だけでなく、米Googleの「Gmail」、米Microsoftの「Hotmail」「MSN」「Live.com」、さらに米AOL、米Verizon、米Comcastなどのアカウントも含まれている。セキュリティ会社の米Rapid7によると、Gmailアカウントが約10万6000件、Hotmailアカウントが約5万5000件、AOLアカウントが約2万5000件確認された。
米メディアはいずれも、Yahoo!パスワードはもちろんのこと、他社サービスのパスワードも変更するよう強く勧めている。
関連: 米Yahoo、eメール・パスワード40万人分の漏洩を確認して謝罪?自分のアカウントが被害にあっているかチェックできる(gmailなども対象)
(techcrunch, 7/13)
》
日本のノートンのCMに萌える外国人。 海外の反応!
(海外反応! I LOVE JAPAN, 7/12)。Norton の例のアレの件。
関連: オマモリーなんて出して大丈夫ですか? ドクターノートン。
(ときどき神主ブログ, 4/17)
》
お名前.comが忍者TOOLSのドメインのDNS情報を消去/GMO大失態
(ほたるのブログ, 7/13)。関連:
-
マイクロソフト セキュリティ アドバイザリ (2728973)
承認されていないデジタル証明書により、なりすましが行われる
-
-
Microsoft 2012 年 7 月のセキュリティ情報
-
SEP 12.1 に 2012 年 7 月 11 日 Rev.011 の SONAR 定義を適用するとブルースクリーンが発生する
2012.07.13 10:30 現在の情報で更新された模様。
SEP 12.1 の環境において、 SONAR 定義に 2012/07/11 Rev.011 が適用されている場合に発生することが確認されています。
本問題は、 SONAR 定義 2012/07/12 Rev.012 にて解消されています。
SONAR 定義 2012/07/12 Rev.012 に更新すれば解決。
本技術文書の公開当初は、本問題は SEP 11.0 へも影響している旨をご案内しておりましたが、その後の調査により本問題は SEP 12.1 でのみ発生する問題であることが確認されました。
現時点において SEP 11.0 環境で本問題が発生しているという報告は確認できておりません。
現象発生は SEP 12.1 のみだそうで。
》
<イラク>シリア難民を助ける国境の村人たち 玉本英子現地報告 シリアからの避難民がイラク北西部に急増
(アジアプレス, 7/12)
》
大幅減に悲鳴 Amazonがアフィリエイト紹介料を一部改訂
適用されるのは8月1日から。CD/DVD/ゲームは最大75%減の可能性も。
(ITmedia, 7/12)。「一方で、服&ファッション小物は固定8%(紹介料上限なし)と、逆に紹介料率が大幅にアップ」だそうで。
》
電力需給情報ガジェット [5 電力会社対応版]
(Microsoft)。こんなときに
マイクロソフト セキュリティ アドバイザリ (2719662)
ガジェットの脆弱性により、リモートでコードが実行される
が出ちゃってるわけで。
》
スマートスキャンパターンファイルにおける誤警告情報
(トレンドマイクロ, 7/12)。えぇい、Adobe Reader 8 なんてウイルスだっ!
……ということではないのだろうけど。
》
違法ダウンロード刑事罰化の驚くべきQ&Aを文化庁がネット上で公開中
(gigazine, 7/12)。そうだったのか……。勉強になるなあ。
》
Formspring hacked, 28 million users told to change their passwords
(Sophos, 7/11)
》
Statistics about Yahoo leak of 450.000 plain-text accounts
(ESET, 7/12)。ninjaって、忍者のことなんだろうか。それとも別の意味なのかなあ。(忍者だと思うとの意見アリ)
》
“忘れられる権利”はネット社会を変えるか?
(NHK クローズアップ現代, 6/26)
関連: ネット上で「忘れられる権利」とは
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/9)
》
「津波」を事故原因と主張する東電 だが福一の「津波対策」はゼロ! 作業員ハッピーさんは「防波堤」ではなく「せけんてい」だと指摘
(ざまあみやがれい!, 7/12)。ふくいちには仮設ではない防潮堤が必要なのですが、つくられる見込みが全然ありませんね。
》
ソマリア移行期間終了近づく (国連情報誌SUNブログ対応版, 7/10)
》
マリ難民支援基金枯渇
(国連情報誌SUNブログ対応版, 7/11)
》
いじめ自殺、中学と市教委を捜索…滋賀県警 (弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/11)。これで実態が解明されるといいのですが。
》
<横領公判>大阪地検、無罪求める論告 即日無罪判決 (弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/10)。ひでぇ。
》
取り調べ可視化 カメラが心理影響 検事萎縮…追及の手、ブレーキも
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/5)
追及、というと、怒鳴ったり机をたたいたり脅したりする、という、レベルの低い取調べばかりやっているから、可視化されたら追及できない、というネガティブな発想になってしまうもので、穏やかな口調で、ポイントを突いて厳しく追及できるような取調べのテクニックを磨くべきでしょう。
》
中国:新たな弾道ミサイル旅団 DF-21DとDF-16を配備?
(海国防衛ジャーナル, 7/8)
》
時論公論 「アフガニスタンを忘れない」
(NHK 解説委員室, 7/9)
》
大雨:熊本県内で記録的雨量 白川増水で4万人に避難指示
(毎日, 7/12)、大雨:熊本市街地でも氾濫 土砂崩れ、救助活動続く
(毎日, 7/12)。たいへんなことになっているなあ……。
》
緊急アンケート結果発表:あなたの住む街の首長さんは、今後の原発をどう考えているのか。
(カタログハウス)。うーん……。回答E (自由回答) が半分あるというのは、用意した選択肢が不十分な結果だよなあ。まあ、「あなたの住む街の首長さんの考え」を見たいのだから、別にいいのだろうけど。
》
毎日新聞掲載の #civilactionjapan 意見広告全文
(togetter, 7/12)。今朝びっくりした。#civilactionjapan
》
2042年まで待ちきれない、月刊OUT読者の「同窓会」がこの夏開催
(Internet Watch, 7/12)。マジですか。
うひゃあ、マジですか。回避方法が記載されている (本文参照)。
2012/07/12 19:45 現在、 LiveUpdate サーバー上に 2012/07/11 Rev.011 の定義が公開されたままとなっています。
LiveUpdate サーバー上の定義が更新されるまでの間は、 LiveUpdate は実行しないようにして下さい。
また、 LiveUpdate のスケジュール設定は一時的に無効にして下さい。
2012.07.13 01:22 現在も事象継続中の模様。うへえ。
関連: ブルースクリーン祭りまとめ
(togetter)。コンシューマ向け製品でも発生している事例があるようで。
2012.07.13 追記:
2012.07.13 10:30 現在の情報で更新された模様。
SEP 12.1 の環境において、 SONAR 定義に 2012/07/11 Rev.011 が適用されている場合に発生することが確認されています。
本問題は、 SONAR 定義 2012/07/12 Rev.012 にて解消されています。
SONAR 定義 2012/07/12 Rev.012 に更新すれば解決。
本技術文書の公開当初は、本問題は SEP 11.0 へも影響している旨をご案内しておりましたが、その後の調査により本問題は SEP 12.1 でのみ発生する問題であることが確認されました。
現時点において SEP 11.0 環境で本問題が発生しているという報告は確認できておりません。
現象発生は SEP 12.1 のみだそうで。
2012.07.16 追記:
コンシューマ向け製品での状況。cadz さん情報ありがとうございます。
Chrome 20.0.1132.57 登場。3 件の欠陥が修正されている。
証明書の件、無効化すべきものが他にもありました、ということかな。
Windows Vista / Server 2008 / 7 / Server 2008 R2 の場合は、通常は
無効化された証明書の自動更新ツール
経由で対応される (されている) はず。
Windows XP / Server 2003 の場合、あるいは「無効化された証明書の自動更新ツール」を使っていない場合は、自動更新などを利用して更新プログラム 2728973 を適用されたい。
関連: Microsoft's continuing work on digital certificates
(Microsoft Security Research & Defense, 2012.07.10)
2012.07.13 追記:
セキュリティ アドバイザリ KB2728973 の配布について
(Japan WSUS Support Team Blog, 2012.07.11)。Vista 以降では、なるべく
無効化された証明書の自動更新ツール (2677070) を使ってね、という話。
Fix it 50907
を適用すると回避できます (が、ガジェットやサイドバーが全て無効化されます)。
今のところ、当該の欠陥を悪用するガジェットが見つかった、というわけではないみたい。
2014.07.01 追記:
7/Vista のガジェット、無効にしてますか?
(山市良のえぬなんとかわーるど, 2014.07.01)
出ました。先月の積み残し分も対応されたようです。
-
MS12-043 - 緊急:
XML コアサービスの脆弱性により、リモートでコードが実行される (2722479)
-
-
MS12-044 - 緊急:
Internet Explorer 用の累積的なセキュリティ更新プログラム (2719177)
-
IE 9 に 2 件の欠陥。いずれも任意のコードの実行を招く。
-
MS12-045 - 緊急:
Microsoft Data Access Components の脆弱性により、リモートでコードが実行される (2698365)
-
MDAC 2.8 SP1/SP2、MDAC 6.0 に欠陥があり、攻略 XML コードによって任意のコードを実行できる。
CVE-2012-1891。Exploitability Index: 1。
ただし、Server Core 2008 / 2008 R2 上の MDAC 6.0 は、この欠陥の影響を受けない。
-
MS12-046 - 重要:
Microsoft Visual Basic for Applications の脆弱性により、リモートでコードが実行される (2707960)
-
-
MS12-047 - 重要:
Windows カーネルモード ドライバーの脆弱性により、特権が昇格される (2718523)
-
Windows XP / Server 2003 / Vista / Server 2008 / 7 / Server 2008 R2 に 2 つの欠陥。いずれも local user による権限上昇を招く。
キーボードのレイアウトの脆弱性 - CVE-2012-1890
Exploitability Index: 1 (Winows 7 / Server 2008 R2 では 2)
Win32k の誤った型処理の脆弱性 - CVE-2012-1893
Exploitability Index: 1
-
MS12-048 - 重要:
Windows シェルの脆弱性により、リモートでコードが実行される (2691442)
-
Windows XP / Server 2003 / Vista / Server 2008 / 7 / Server 2008 R2 に欠陥。Windows シェルにおけるファイル / ディレクトリ名の処理に欠陥があり、攻略ファイル / ディレクトリを開くと任意のコードが実行される。
CVE-2012-0175。
Exploitability Index: 1
-
MS12-049 - 重要:
TLS の脆弱性により、情報漏えいが起こる (2655992)
-
Windows XP / Server 2003 / Vista / Server 2008 / 7 / Server 2008 R2 に欠陥。TLS における CBC モード暗号群の処理に欠陥があり、暗号を解読できる。
CVE-2012-1870。Exploitability Index: 3
「この脆弱性は一般で公開されていました」とあるなあ。
-
MS12-050 - 重要:
SharePoint の脆弱性により、特権が昇格される (2695502)
-
InfoPath 2007 / 2010、SharePoint Server 2007 / 2010、Groove Server 2010、SharePoint Service 3.0、SharePoint Foundation 2010、Office Web Apps 2010 に 6 つの欠陥。
HTML のサニタイズの脆弱性 - CVE-2012-1858
Exploitability Index: 3
XSS scriptresx.ashx の脆弱性 - CVE-2012-1859
SharePoint Server 2010、SharePoint Foundation 2010、Office Web Apps 2010 に影響。
Exploitability Index: 1
SharePoint の検索範囲の脆弱性 - CVE-2012-1860
SharePoint Server 2007 / 2010、Office Web Apps 2010 に影響。
Exploitability Index: 3
SharePoint スクリプトのユーザー名の脆弱性 - CVE-2012-1861
SharePoint Server 2010、SharePoint Foundation 2010、Office Web Apps 2010 に影響。
Exploitability Index: 1
SharePoint の URL リダイレクトの脆弱性 - CVE-2012-1862
SharePoint Server 2007 に影響。
Exploitability Index: N/A
SharePoint の反映したリスト パラメーターの脆弱性 - CVE-2012-1863
SharePoint Server 2007、SharePoint Services 3.0、SharePoint Foundation 2010 に影響。
Exploitability Index: 1
-
MS12-051 - 重要:
Microsoft Office for Mac の脆弱性により、特権が昇格される (2721015)
-
Office for Mac 2011 に欠陥。インストール時のフォルダアクセス権の設定に欠陥があり、Office 2011 フォルダに悪意のあるファイルを設置できる。
CVE-2012-1894。
Exploitability Index: 1
更新プログラムも用意されているが、次のコマンドを実行しても解消される。
/usr/bin/sudo /bin/chmod -R -P o-w /Library/Internet\ Plug-Ins/SharePointWebKitPlugin.webplugin/
/usr/bin/sudo /bin/chmod -R -P o-w /Library/Internet\ Plug-Ins/SharePointBrowserPlugin.plugin/
/usr/bin/sudo /bin/chmod -R -P o-w /Library/Fonts/Microsoft/
/usr/bin/sudo /bin/chmod -R -P o-w /Library/Automator/
/usr/bin/sudo /bin/chmod -R -P o-w /Applications/Microsoft\ Office\ 2011/
関連:
2012.07.13 追記:
関連:
2012.08.15 追記:
MS12-043 - 緊急:
XML コアサービスの脆弱性により、リモートでコードが実行される (2722479)
が更新された。MSXML 5 用の更新プログラムが公開されたため。
Office 2003/2007 利用者は、更新プログラムを適用し、その後 Fix It 50909 を適用 (Fix It 50908 を解除) してください。
国会事故調、お前もか。我々はいったい、いつまで外国の報道から真実を見つけなければならないのか。
日本人向けの説明と「グローバル」な説明は変えた方がいいだろう、その方が伝わり易いだろうと考えるその発想そのものが、委員会の「insularity」(島国根性、閉鎖性)だし、この手のメンタリティーにありがちな、卑屈であると同時に傲慢な「日本特殊論」の一端ではないだろうかと思います。
「日本人は理解するだろうか?」と黒川氏は記者会見で発言していますが、「メイド・イン・ジャパンな事故が、潜在的な国民性によるものだった」という解釈をなぜ日本人が理解できないと思うのか、そこが私には分かりません。
私にもさっぱりわからない。
》
警察庁:プール監視は警備業務…泉南市立小の事故受け通知
(毎日, 7/11)
大阪府泉南市立砂川小のプールで昨年7月に起きた男児の死亡事故を受け、警察庁が「プールの監視業務は警備業法上の警備業務に当たる」と各都道府県警や全国警備業協会(東京都)に通知したことが分かった。(中略) 先月25日付で出された通知は
この通知自体は見つけられなかったのだが、ぐぐったら、プール監視業務について
(大阪府警察) を発見。last-modified を見ると 2012.06.29 更新なので、上記通知が反映されていると思われ。
プール監視業務を、他人から委託を受けて、有償で行う場合には、認定が必要です。次のような場合には、警備業の認定は必要ありません。
- プール監視業務を、プール管理者の職員が自ら行う場合
例:学校のプール監視を教師や事務員が行う場合、公園のプール監視を職員が行う場合等
- プール監視業務を外部に委託しているが、ボランティアで行われる場合
例:学校のプール監視をPTAの役員、NPO法人等がボランティアで行う場合等
- プール監視業務を、指定管理者制度により指定を受けた者が行う場合
例:公園のプール監視について指定管理者となった業者、NPO法人等が、監視員を採用して監視を行う場合等
上記のいずれにも該当しない場合には、警備業の認定が必要という解釈になったようで。
》
【WSJ報道】
グーグル、「Safari」ユーザーのプライバシー設定回避問題でFTCと近く和解か
FTCに制裁金2,250万ドルを支払って和解との報道
(ComputerWorld.jp, 7/11)
》
居候の国会記者会「次回も会員社以外の立ち入りを禁ずる」 (JANJAN blog, 7/9)
》
仏大統領保護権喪失でサルコジ氏が再調査へ (JANJAN blog, 7/4)
》
トゥルーズ・モントーバン連続殺人事件 メラ青年射殺ビデオ公開
(JANJAN blog, 7/9)。サルコジ関連。
》
Norton のふるまい検出技術 SONAR って誤検出事例がけっこうあるのですね。そういうものだと理解した上で使うものみたい。
》
特集: 国会事故調の報告書を検証…新事実も
(報道ステーション, 7/10)。ふくいち1号機の非常用発電機の1つが、津波到達前に壊れていた可能性。
関連: 福島第一原子力発電所 津波襲来時の状況について
(東電, 7/9)。
「9日になって東京電力が公開した33枚の写真」。
》
父から聞いたシベリア抑留 自費出版漫画、全国書店に
(東京, 7/10)
》
「WSPEEDIすべて公表」覆す新資料 東京新聞第一報も「放出量」を「濃度」と誤記 (マスコミ誤報検証・報道被害救済サイト GoHoo, 7/4 更新)。6/20 と 7/4 に更新されてます。
また、未公開資料については、http://www.jaea.go.jp/02/tei120706/index.html
(日本原子力研究開発機構, 7/11) で公開されたそうです。
》
クルーグマン「ロムニーのグレーな領域」(NYT,2012年7月8日)
(道草, 7/10)。うへえ。共和党は、ブッシュJr.に続いて「まともな父とダメ息子」パターンなんですかね。こんなのしかいないの?
》
2ちゃんねるの内容で広告付きまとめサイトを作成している人は登録必須に
(gigazine, 7/10)
》
日本のサイバー刑法 その1
ウイルス作者を取り締まるサイバー刑法ができるまで
(ascii.jp, 7/9)
》
保安院 警察に傍聴申し込みリスト見せ 別室の聴取に変更していた! 使えない森山対策監「確認する」連発
(ざまあみやがれい!, 7/10)
》
ブラック企業大賞2012にノミネートされた会社リストまとめ
(gigazine, 7/10)
》
ファイルを勝手に暗号化して“身代金”を要求するランサムウェア、国内でも感染報告
トレンドマイクロ、インターネット脅威に関するリポートを発表
(ComputerWorld.jp, 7/11)。
インターネット脅威マンスリーレポート - 2012年上半期・6月度
(トレンドマイクロ, 7/10) の件。
関連: 身代金を要求するウイルス「ランサムウェア」にご用心 (so-net セキュリティ通信, 7/13)
》
従業員の位置を地図上でリアルタイム共有、Google Mapsの企業向け新サービス (Internet Watch, 7/10)
》
公衆無線LAN事業者による協議会設置などを提言、総務省無線LANビジネス研究会
(Internet Watch, 7/10)
》
効果疑問のEM菌 県内3町が奨励
(朝日 青森, 7/11)
マイクロソフト セキュリティ アドバイザリ (2719615)
XML コア サービスの脆弱性により、リモートでコードが実行される
修正プログラム登場。ただし MSXML 5 についてはまだ未修正、Fix it 50908 の適用が必要。EMET の併用もひきつづき推奨されている。
》
WSUS クライアントがエラー 0x800B0001 で更新プログラムの検出に失敗する
(Japan WSUS Support Team Blog, 7/5)
これまでの調査からエラー 0x800B0001 が発生する条件の一つとして、"最新版の WUA で KB2720211 未適用の WSUS サーバーへ接続する" ことがあることを確認しました。(中略) エラーを解消するためには、WSUS サーバーへ KB2720211 を適用してください。
》
トーマス・ロペス氏、人命を救助したために解雇される
》
サクラサイト商法にご用心!高額な料金の支払いを迫られることも (so-net セキュリティ通信, 7/10)。あいかわらず続いているようです。
》
2011年6月および今年上半期のウイルス・不正アクセス届出状況を発表(IPA)
(so-net セキュリティ通信, 7/9)
》
もうすぐヨーロッパ、中東、中央アジア地域のIPv4アドレス在庫が枯渇 (Geek なぺーじ, 7/5)
日本では既にAPNIC/JPNICのIPv4アドレス在庫が枯渇状態になってから1年以上経過しているので、何となく「いまさら感」があるかもしれませんが、「IPv4アドレス在庫枯渇はこれから」という地域の方が現時点では多かったりします。
》
[発表資料] NTT IPv6のはなし - 垣間見える日本のインターネット通信業界構造 -
(Geek なぺーじ, 7/5)
》
ティーンのセクスティングが日常化普遍化しつつある (techcrunch, 7/7)。マジですか……。
》
Googleが検索エンジンだった頃を覚えているか
(techcrunch, 7/6)
とにかく、今回のGoogle I/O後に明らかになったのは、Googleはハードウェアの会社、ソーシャルの会社、モバイルの会社であることで、同時に他社と戦争をする運命にある会社だということだ。
》
MIAUは7月10日(火)に、ニコニコ生放送で『MIAU Presents ネットの羅針盤』第24回生放送を行います。
(MiAU, 7/7)。今日じゃん。
》
Announcing Barman 1.0, Backup and Recovery Manager for PostgreSQL
(PostgreSQL, 7/9)
》
「Sykipot」マルウェアで航空宇宙産業を狙う標的型攻撃が発生
(ComputerWorld.jp, 7/5)
》
酷すぎて永久保存版! 原子力委員会メルマガ:木野龍逸さん「反省していません!と言い切ってるのと同じ」
(ざまあみやがれい!, 7/10)。
つまりこうですか:「わが原子力ムラは、永久に不滅です!」
》
media:中日新聞が岐阜刑務所から排除
(Matimulog, 7/8)
東京新聞(中日新聞)では、この一年10回近く岐阜刑務所のトラブルや問題点についての記事を掲載してきており、これが疎まれたからではないかと推測している。
岐阜刑務所、ショボすぎる……。
》
「いじくるつくーる」作者がウイルスバスターのブロックに激怒、トレンドマイクロが対応するまで更新停止を決定
(gigazine, 7/10)。どうしてトレンドマイクロにだけ、誤検出の抑止ができないのでしょう。
》
消費税は地方税化 橋下維新が「八策」改定案
(日経, 7/5)
地方自治体が、法令の一部を条例で変更できる「上書き権」の制定も明記。
オイオイ……。
》
オスプレイの普天間配備/米軍が図面に明記/域内に学校・保育園・住宅(しんぶん赤旗)
(阿修羅, 6/25)
》
在留外国人向け「在留カード」、偽造・改ざん防止のための電子署名つきがウリの1つだったのに、電子署名をつけられず
》
Android 用マルウェア MMarketPay.A
》
Android 用ニセ Skype アプリ
》
Android ボットネット?
》
執拗によみがえった Zbot のエミュレーション対策手法 (シマンテック, 7/4)。
ムスカ「ZBot は滅びぬ、何度でもよみがえるさ!」
》
Trojan.Milicenso: .htaccess リダイレクトによる感染手法
(シマンテック, 7/5)
》
アップルの「App Store」で障害発生、アップデートでアプリがクラッシュ
「Angry Birds」や「Readdle Scanner Pro」も被害に
(ComputerWorld.jp, 7/6)、
iOSとMacのアプリに深刻なクラッシュ問題発覚?Appleは専任チームを充てて対応中〔アップデート:修正済〕
(techcrunch, 7/6)。「DRM の問題」だったそうで。
》
「App Store初のマルウェア」は本当にマルウェアか——セキュリティ企業の見解分かれる
(ITmedia, 7/9)。Find and Call。見解は分かれるが AppStore からは削除された模様。
》
児童買春、アプリがきっかけ GPSで近くの相手探し
(朝日, 7/8)。ぎゃるる -近くのイケメンチャット!婚活,ご近所友達作り,恋人探し,位置出会いに-
(Apple) のことみたい。
》
無線LAN無断使用 高3、友人のパスワード改ざん容疑
(朝日, 7/9)。17 歳少年を書類送検。
》
GPLv3の共同作者、GPLv3の派生ライセンス開発プロジェクト「Copyleft.next」を立ち上げ
(sourceforge.jp, 7/9)
》
液体調乳におけるメラミンの最大水準を含む新たな規制 (国連情報誌SUNブログ対応版, 7/5)。0.15 mg/kg 。
》
マリでの戦闘停止を要請
(国連情報誌SUNブログ対応版, 7/6)
》
過去の膨大なツイートをIT業者に売る ツイッター社の「商法」に疑問の声
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/6)
ユーザーはツイッター社に対して同一性保持権(著作者人格権中の)をまったくと言ってよいほど主張できずツイッター社が修正、改変、変更し放題で、しかも、ツイッター社が好き放題にコンテンツを利用したことについてもユーザーが責任を負うという内容になっていて、かなり危ういものを感じました。
》
Shocking 17-year-old public high school antics clickjack unwary Facebook users into scam
(Sophos, 7/6)。お、.jp ですね。
However, the "play" button on the video hides a secret "Like" button, which means that you share the link even further across your social network by clickjacking - helping the scammers spread their link virally.
》
Facebookページを収益化する方法
(エフセキュアブログ, 7/5)。だれでもできる簡単な作業です。いいね!
》
発信箱:「いいね!」っていいの?=小国綾子
(毎日, 7/10)。イイネ! は CKB だけでいいよ。
》
<無罪>死亡事故起こした男性 視野狭まる難病知らず
(弁護士 落合洋司 (東京弁護士会) の 「日々是好日」, 7/10)。「網膜色素変性症」「網膜色素変性症はゆっくりと進行し、自覚することは困難」。うーむ。
検査態勢の充実が必要ということか。
》
シリア事態改善に国際的圧力を
(国連情報誌SUNブログ対応版, 7/9)。潘事務総長の要請。
》
マイクロソフト、Windows 8を8月にRTM、10月に一般リリースへ (ComputerWorld.jp, 7/10)、Windows Server 2012は8月にRTM、9月に一般提供を開始へ (ComputerWorld.jp, 7/10)。いよいよですか。
関連: WinRT時代の始まり、WinNT時代の終焉
(gigazine, 7/5)
》
マイクロソフト、大型タッチ・ディスプレイ・ベンダーのPPIを買収へ
(ComputerWorld.jp, 7/10)。MS は本気だ。
PPIの技術は、Microsoftのユニファイド・コミュニケーション・プラットフォーム「Lync」と密接に組み合わせて使われるようになる見通しだ。LyncはIM、プレゼンス、Webミーティング、ビデオ会議、IP電話といった機能を提供する。
》
平成23年中における行方不明者の状況
(警察庁, 6/21)。これまでずっと減少していたのが、増加に転じていますね。
増えているのは女性のみ。年齢別で見ると、70歳代が大幅に増加 (+3,053人)。
》
特殊詐欺の認知・検挙状況等について(平成24年5月・暫定値) (警察庁, 6/20)。振り込め、架空請求など。
》
警察庁長官官房審議官(サイバーセキュリティ戦略担当)の設置について
(警察庁, 7/2)。「長官官房技術審議官」という立場の人もいらっしゃるんだなあ。
》
Trend Micro Security (for Mac) 1.5 Service Pack 4 (ビルド 6024) 公開のお知らせ
(トレンドマイクロ, 7/10)。Mountain Lion 対応。
》
「厳重注意」を受けるべきは誰か〜NHK「ETV特集」スタッフへの「注意処分」を考える〜
(薔薇、または陽だまりの猫, 7/6)。『月刊マスコミ市民「放送を語る会 談話室」2012年7月号より』だそうです。
》
【NLトライアル原稿】福島県でなぜSPEEDIが迅速に活用されなかったか?(おしどりマコ)
(NewsLog, 7/1)
》
東電値上げ2%過大 積算、実態を反映せず
(朝日, 7/8)、
平成24年7月8日付朝日新聞朝刊1面「東電値上げ 2%過大」について
(東電, 7/8)
○当社は、今般の電気料金の値上げ申請にあたり、経済産業省令に定められたルールに則って、事業報酬を含む料金原価を適切に算定しております。
○経済産業省令「一般電気事業供給約款料金算定規則」では、事業報酬率の算定について、「自己資本報酬率及び他人資本報酬率を30対70で加重平均した率とする」と明記されております。
○当社は、本ルールに則って報酬率を計上しており、「値上げ幅をかさ上げした」事実はありません。
つまり、経産省のルールが腐っている。
》
写真で見るアノニマスの清掃オフ会
(MdN, 7/7)
》
今どきの産業スパイ
なぜ日本は技術を守れないのか?
(日経ビジネス, 7/9)。おもしろいかな。
》
制御システムセキュリティセンター設立記念シンポジウム
−今、制御システムのセキュリティとして何をすべきか−
(制御システムセキュリティセンター)。
2012.07.13、東京都江東区、無料。
申込締切は 7/11 17:00。匿名希望さん情報ありがとうございます。
-
DNS Changerマルウェア感染に関する注意喚起
-
マイクロソフト セキュリティ アドバイザリ (2719615)
XML コア サービスの脆弱性により、リモートでコードが実行される
Technical Analysis of CVE-2012-1889 Exploit HTML_EXPLOYT.AE Part 1 (trendmicro blog, 2012.07.03)、
Part 2 (trendmicro blog, 2012.07.04)、
Part 3 (trendmicro blog, 2012.07.05)
》
国内データセンターの消費電力、年平均で5.9%増加−−PUEの改善がラック数の増加に追い付かない状況
(ComputerWorld.jp, 7/7)
》
SPDY の話
(slideshare, 7/5)。ふぅん。
実際に「速く」なるかどうかはクライアントやサイト、コンテンツを選びそうだなあ。
》
マカフィーがアノニマスの「対日本攻撃」分析〜巻き込まれないよう警戒を
(so-net セキュリティ通信, 7/6)
》
脅威増す政府機関へのサイバー攻撃、省庁横断で対応
内閣官房情報セキュリティセンター(NISC) 参事官 木本裕司氏 (日経 IT Pro, 7/5)
》
[IT Japan 2012]「セキュリティの課題も変わってきた」、トレンドマイクロの大三川副社長
(日経 IT Pro, 7/6)
》
CGアニメ映画「シュレック」の技術者が“マルネット”をわかりやすく可視化した
(日経 IT Pro, 7/9)
》
巨神兵:東京タワーを破壊 特撮映画で“火の七日間”再現
(毎日, 7/9)、「館長 庵野秀明 特撮博物館 ミニチュアで見る昭和平成の技」。あくまでミニチュアワークスにこだわった内容なのかな。7/10〜10/8。
「帰ってきたウルトラマン」は上映しないのかなあ。あの壷作品は、いいものだ。
》
第4回名古屋情報セキュリティ勉強会。
2012.09.08、
愛知県名古屋市、一般 1000 円。
》
たのしい LINE
人気の「LINE」を出会い系に悪用
(読売, 7/6)
いまや携帯電話会社の電話・メール、PCメールを超えて、個人向けとしては最大のコミュニケーションツールと言っていいほどの存在だ。スマートフォンを持つ中高校生に話を聞くと「友人との連絡はぜんぶLINE」「LINEを使うためにスマートフォンに機種変更した」という声があるほどだ。
マジすか……。
ただし、LINE自体には出会い系の機能はない。LINEはあくまでも一対一、もしくは事前に登録したグループの間でメッセージのやり取りを行うもの。出会い系サイトや掲示板のように、不特定多数の人と「出会う」機能はない。
では、なぜLINEを使った出会い系のような事件が起きるのだろうか。それはLINE友達募集掲示板、LINE掲示板、アプリレビューなど、別のコミュニケーションサイトで不特定多数とのやり取りが行われているからだ。
検索するとわかるが、ネット上には多数のLINE友達募集掲示板があり、以下のような書き込みであふれている。
「10代女性 Line ID:XXXXXXX 学校早退してひま。誰か絡んでー」
「20代男性 Line ID:XXXXXXX 金欠で困ってる人、助けます」
自社ではないところですか。
これについてLINEを運営するNHN Japanは、3日に行われたカンファレンスの中で、「安心・安全化に向けた取り組み」を発表した。出会い系のように利用されていることについて、二つの対策をとるとしている。
(以下引用)
異性との出会い・交際目的での使用について
App Store/Google Playのレビュー欄をモニタリングし、該当する書き込みについては発見次第、Apple社とGoogle社に削除要請を行っています。
また、友だち募集を目的とした非公認サービス(掲示板・ウェブサイト)のリストを開示し、一般ユーザーに対しての注意喚起、および非公認サービス運営事業者に対して抗議・差止要求を行っています。
未成年保護の取り組みについて
国内通信キャリア事業者より年齢確認情報の提供を受け、未成年保護の対策を推進していきます。
(引用ここまで)
(中略)
ただし、LINEと直接関係のない掲示板が差し止めの要求に応じるかどうか、未成年に対してLINE側でどの程度規制するのか、といった疑問点もある。この取り組みだけで、出会い系のような悪用を根絶することは難しいだろう。
「大したことはできないし、するつもりもない」の婉曲表現かなあ。
関連:
LINE、プラットフォームサービス「LINE Channel」を発表 (NAVER, 7/3)。末尾の「【別紙参考資料2】LINEの「安心・安全化」に向けた取り組み」の部分。
NHN Japanと KDDIの業務提携について
(NAVER, 7/3)
さらに、LINEの利用者数が急増していることに伴い、LINEサービスの「安心・安全化」に向けた取り組みとして、LINEサービスにおける既存の取り組みに加え、未成年保護に向けた対応を行っていくとともに、ネットワーク環境に対する影響への対応についても、両社で連携し積極的に行ってまいります。
KDDIと業務提携、LINEの安心・安全化も推進…Hello, Friends in Tokyo(4)
(インサイド / Yahoo, 7/3)
LINEが取り組むべき問題について森川氏は「出会い系サイトとしての利用」「未成年者の保護」「スパム」「ネットワークの負荷軽減」の4つを挙げました。「出会い系サイトとしての利用」ではLINEとの連携を謳ったような悪質なサイトもあり、業者名の公表に踏み切っています。さらに警告状を送付し、閉鎖を求めるなどの処置を行なっているとのこと。未成年者対策ではKDDIなどキャリアの持つ情報を活用することも示唆されました。スパム対策では悪質なアカウントの停止などを既に実施しているとのこと。
LINE悪用男、女子高生にも睡眠薬飲ませ乱暴
(読売, 7/4)。2 人目の記事。
少女眠らせ暴行容疑、老人ホーム職員逮捕 京都・山科署
(産経 MSN, 6/13)。1人目の記事。この記事では LINE ではなく「携帯電話の出会い系サイト」となっている。警察がそのように発表したのだろうか。
LINEがこの先生きのこるには
(高木浩光@自宅の日記, 7/3)。LINE は、仕様をご理解の上、正しくご利用ください。
「LINEが急成長できた理由」について考察するブログやツイートも散見されるが、LINEが急成長できた理由は、今回ここで示したような危うさがあるにもかかわらず、それに気付かない人達が無警戒に使用し始めているのに、そこを誰も注意喚起することなく、社会がそろって座視してきた結果にすぎないのではないだろうか。
》
「本音を言えば、この本が売りたかった!」を全国で ジュンク堂40店舗で“魂のPOP”フェア
(ITmedia, 7/9)
》
IT4コマ漫画:「ジャバ」といえば何のこと?
(ITmedia, 7/6)。オチが弱い。
それはともかく、Java の説明は「サン・マイクロシステムズが開発したマルウェア・プラットホーム」とすべきだと思うね。
》
WikiLeaks、シリア政府関連メール240万通以上を公開すると発表
(ITmedia, 7/6)
》
「外交司令塔」が辞意=日韓情報協定めぐり引責−李明博政権
(時事, 7/5)。「日韓秘密情報保護協定」問題が引金。
李政権は歴代政権に比べ、対日関係に気を使ってきたが、慰安婦問題や竹島(韓国名・独島)問題では、むしろ事態が悪化。協定問題が同氏の辞任にまで拡大したことで、関係者の間では「李政権の対日外交は失敗した」との声が高まっている。
日韓秘密情報保護協定 (日韓軍事情報包括保護協定 GSOMIA)
日韓軍事情報包括保護協定締結、少なくとも李明博政権下では不可能のようで。
》
階猛議員から民主党を離党しなかった理由を聞く
(郷原信郎が斬る, 7/9)
SYM12-010: Security Advisories Relating to Symantec Products - Symantec Message Filter Security Issues
(Symantec, 2012.06.26)。Symantec Message Filter 6.3 にアップグレードした上で patch を適用する。あるいは Symantec Messaging Gateway に移行する。
Joomla 方面
最新は 2.5.6。
JVN#79111101:
Movable Type 用プラグイン MT4i におけるクロスサイトスクリプティングの脆弱性
(JVN, 2012.07.06)、
JVN#80835745:
Movable Type 用プラグイン MT4i におけるクロスサイトスクリプティングの脆弱性 (JVN, 2012.07.06)。最新版で修正済。
JVN#03582364:
YY-BOARD におけるクロスサイトスクリプティングの脆弱性 (JVN, 2012.07.06)。最新版で修正済。
Pidgin IM client update fixes buffer overflow vulnerability
(H Security, 2012.07.06)。2.10.5 登場。CVE-2012-3374
DoS vulnerabilities in Asterisk closed (H Security, 2012.07.06)。1.8.11-cert4, 1.8.13.1, 10.5.2, and 10.5.2-digiumphones だそうで。
CVE-2012-3863
TYPO3 updates close File Uploader vulnerability (H Security, 2012.07.05)。TYPO3 4.5.17 / 4.6.10 / 4.7.2 で修正。
2012.08.03 追記:
Symantec Message Filter の件、日本語版出てました: SYM12-010 - Symantec Message Filter にセキュリティの問題
(シマンテック, 2012.06.26)
DNS Changerマルウェア感染に関する注意喚起
そして皆さん、いよいよ「その時」がやってまいります。ました。
》
実に二年以上待たされた『海賊のジレンマ』が遂に出る
(YAMDAS現更新履歴, 7/5)
》
13歳少年がウイルス作成 京都府警、容疑で補導
(壇弁護士の事務室, 7/5)。京都新聞記事はもう消えてしまっているようだが、
Google キャッシュでまだ読める。
この記事を前提にすると、彼は、別に、無断で他人のコンピュータにおいて実行させる目的で作成したのではないようである。
すると、非行事実が無いのではないか?
(中略)
この事件は、正当な目的、実行の用に供する目的にかかわる問題である。付添人になった方は、この辺をちゃんと弁護して欲しいとおもう。
そもそも、記事の話を前提にする限り、技術自慢の将来ある少年を、むりやりに非行少年にしようとするセンスは理解しがたい。
京都府警がある限り、条文上問題だが、運用面でカバーということはあり得ないということを、この事件で再確認できた気がする。
関連: ブラウザクラッシャーを作った13歳中学生、「ウイルス作成罪」で補導される
(slashdot.jp, 7/5)
》
福島第一原発人災事故に関係する死者数は573人以上
(カレイドスコープ, 7/6)。読売新聞は、日本語版には誤訳があるので英語版を読むべきものらしい。
英語版の方は、災害死亡認定を受けた573人の方々を、「死亡の原因が核クライシスに関係する」と書いています。
しかし、日本語版のほうには、そんなことは書かれてありません。
タイトルにも、英語版には「nuclear crisis」とはっきり書いてありますが、日本語版には、核を連想させる言葉さえないのです。
新聞の記事を絶えず懐疑的に読んでいる海外の人向けの海外版では、騙し通せないので、正直に「核災害によって亡くなった」と書いているのですが、日本の読者は簡単に騙せるとばかり、「原発事故が原因」であることを連想させることは省いてあります。
この原発推進新聞は、年中、こうした騙しをやっているのです。
いったい今まで何度、こうした「欠陥記事」を読まされてきたことか。あまりに子供じみていて、もう、うんざりです。
》
国会事故調 報告書公開
》
古舘「関西電力は資料を紛失」大飯原発直下の活断層の調査 :報道ステーション
(ざまあみやがれい!, 7/6)。資料が見つからないのなら、とっとと掘ればいいだけなのだが。よっぽど見られると困るのか? と思うのも無理はない。
掘れば1週間で結着がつくのだ。推進派こそ「掘れ!」と言うべきであろ。
(link fixed: cadz さん、三輪さん感謝)
》
ファーストサーバで大規模障害つづき。
前ねた。
損害賠償はどうなる? 法律家が読み解くファーストサーバ事件
(@IT, 7/6)
7日間分のサーバーデータが自動でバックアップされる『7バックアップ』機能追加のお知らせ
(XSERVER, 7/6)。今こそチャンスだ。
この度エックスサーバーでは、
7月13日より、7日間分のサーバーデータが自動でバックアップされる『7バックアップ』機能を追加いたします。
(中略)
本機能は全てのサーバープランに無料の標準機能として搭載しており、
お客様にて追加のお申し込みや個別の設定を行うことなく、自動的にバックアップ処理が実施されます。
バックアップデータはサーバーの予期せぬ障害によるデータ消失時の復元に用いられるほか、
お客様にて保存されたバックアップデータの個別利用をご希望の場合は、
バックアップデータを提供(有料オプション)いたします。
ファーストサーバ社データ消失事故の教訓:緊急特集のお知らせ(予告)
(WirelessWire, 7/6)
本件を利用者の立場から解釈すると、一般的なITプロフェッショナルの意見としては「まぁ、バックアップは取ろうね」との声がまず出てくる。筆者も基本は同感であり、正論である。
しかし、スマートフォンも似た問題構図を抱えているのだが、一般ユーザーが技術のことを気にすることなく、良い意味でカジュアルに使えるサービスがクラウド、あるいは各種のASPサービスであるの趣旨を考えると、「技術対応をしっかりしよう」という解決アプローチを提示して済ませてしまうのは話がねじ曲がっておりしっくり来ない。そのような心配をしなくても情報サービスを利用できるのが売り文句の根っこにあったはずである。
このあたりのねじれの整理も含めて、クラウドサービスとの付き合い方を如何にしていくと良いものか、良い機会なので本件を題材としつつ、整理してみるシリーズを立ち上げることとした。
レンタルサーバー大規模障害でデータ消失〜「バックアップ」の見直しを
(so-net セキュリティ通信, 7/5)
》
サッカー誤審防止で先進技術導入へ
(NHK, 7/6)。FIFA、ついに動く。
ホークアイとゴールレフ。
関連: Goal-line technology
(wikipedia)
》
放射能汚染
》
東電会見、出入り禁止になりました
(キノリュウが行く, 7/4)。東電って、あいかわらずこうなのね。
》
秘密会議の深層:/1 原燃、六ケ所存続へ画策 再処理・直接処分、併存でとりまとめ (毎日, 7/4)
原子力委は秘密会議の目的を「小委員会の資料準備のための作業連絡」などと釈明する。しかし実態は原子力ムラの意思を統一し、政策を巧みに誘導して再処理工場を存続させるシステムだった。
》
特集ワイド:西新宿から4キロ2時間、「素人の乱」デモに参加した 「再稼働反対、再稼働反対!」鳴りやまないシュプレヒコール
(毎日, 7/4)
》
一から読むオウム 中島岳志さんが選ぶ本
(朝日, 7/1)。森達也「A3」島田裕巳「オウム——なぜ宗教はテロリズムを生んだのか」など。
》
検証委は「権限なき家庭教師」=東電社内調査で矢川委員長−福島原発事故
(時事, 7/3)
東電が6月に公表した最終報告を妥当と判断した検証委員会の矢川元基委員長(東大名誉教授)が3日までに、時事通信の取材に応じた。検証委について「東電に雇われているだけで、権限もない家庭教師みたいなもの」と振り返り、「東電の自主性に任せるしかなかった。時間的制約もあり、使命を十分果たせたとは言えない」と述べた。
矢川委員長は、東電が同原発からの「全面撤退」を申し出た証拠として菅直人前首相らが公開を求めているテレビ会議の録画映像について、「見ていない」と述べた。社内事故調が行った幹部ら約600人の聴取にも立ち会っておらず、「(情報を)間接的にしか確認できていない」と認めた。
ぇ……。それでは御用学者そのものにしか見えないのだが……。
》
原発事故確率 現実離れ 電力会社「1000万年に1回」
(東京, 7/4)。
しかし本当の重大事故確率は「約二千百年に一回」らしい。
本紙は、電力会社が原発で重大事故が起きた場合に備えてかけている民間損害賠償責任保険(責任保険)の二〇一一年の年間保険料のデータを、国への情報公開請求で入手。その分析から、電力会社のいう確率がいかに空虚かが浮かんだ。
年間保険料は、保険金額(支払上限額)に事故が起きる確率をかけたもの(損保会社の利益などは除く)。逆に、上限額を年間保険料で割れば、何年に一回の事故確率とみなしているかが分かる。
入手した資料によると、原発一基あたりの年間保険料は平均約五千七百万円と判明し、上限額は千二百億円。このことから、重大事故の発生確率は約二千百年に一回とみなしていることが分かる。
東京電力福島第一原発事故前の国内には五十四基の原発があり、日本全体では三十九年に一回の確率で重大事故が起きるとみられていたことにもなる。
そして実際に起きたと……。もっとも、今回の事故は、広域巨大災害がそういう「確率論」をばっさりあっさりご破算にしてしまったところに特徴があるわけで。
》
日本企業をねらった標的型攻撃が急増、日本は世界ワースト3位に
シマンテック・セキュリティレポートから見る「2012年上半期の現状」
(ComputerWorld.jp, 7/4)。メディア向けの説明会があったようで。
関連: 標的型攻撃に狙われる日本、短期間に数千件の攻撃を受けた企業も
米シマンテックが報告、1日平均30件で全世界の17%を占める
(日経 IT Pro, 7/4)
》
総務省スマートフォンを安心して利用するために実施されるべき方策−「スマートフォン・クラウドセキュリティ研究会」の最終報告の公表−
(まるちゃんの情報セキュリティ気まぐれ日記, 7/3)。うーん……。
》
コンピュータウイルス・不正アクセスの届出状況[6月分および上半期]について
(IPA, 7/4)
1. 今月の呼びかけ
「フィッシングに注意するとともに、自分が加害者にならないよう気をつけよう!」
〜 不正アクセス禁止法が改正されました 〜
》
「プリンタウイルス」がもたらす被害:大量の印刷とポップアップ広告
(トレンドマイクロ セキュリティ blog, 7/3)、
プリンタが混乱: W32.Printlove をビデオでご紹介
(シマンテック, 7/4)
》
アラファトの毒殺?
(中東の窓, 7/4)。えぇっポロニウム?! アルジャジーラの調査報道。
記事によると、同TVは9カ月間彼の死因について、追及してきたが、当時囁かれていたエイズ説や癌説には根拠はなく、急病になりパリに移送される直前までは極めて健康であったとしています。
そしてアラファト夫人から提供された衣服、カフィーヤ等彼が身につけていたものを、スイスのローザンヌの国際的に権威のあるInstitut de Radiophysique に分析を依頼していたところ、異常に多量のポロニュームが検出されたとのことです。
》
時論公論 「再生可能エネルギーで自立を 〜ハワイの挑戦に学ぶ〜」 (NHK 解説委員室, 6/22)
》
時論公論 「エネルギーの将来像−国民の選択は」
(NHK 解説委員室, 6/29)。メタンハイドレートの記述なし。洋上風力もないな。
それに厳しい国際情勢のもとで日本が海外から石油や天然ガスを安定して調達してくる事の困難性です。
再生可能エネルギーにはそうした心配が一切ないわけで。
》
ピックアップ@アジア 「天然ガスの時代」
(NHK 解説委員室, 6/28)。メタンハイドレートの記述なし。
》
時論公論 「課題山積 原発再稼働」
(NHK 解説委員室, 6/18)
またおおい町の隣、高浜町では事故の場合、いったん原発のあるおおい町を通って50キロほど離れた敦賀市まで避難することに。
え……。東日本大震災で「同時多発重大原発事故」を経験したばかりだというのに、大飯原発と敦賀原発の同時重大事故発生を想定できないとは。
》
視点・論点 「恋愛事情からみた少子化問題」 (NHK 解説委員室, 6/27)
》
AWSを嵐が襲ったときに起きたこと−Amazonが事故の概要報告を発表
(techcrunch, 7/4)、
アマゾンのAWS障害--障害を長引かせた要因はインフラに潜んだバグ
(CNET, 7/4)
》
海賊盤Wiiを起動する不正プログラム提供容疑で京都の大学生を逮捕
(産経 MSN, 7/3)
》
【重要】So-netをかたる不正なフィッシングサイトにご注意ください【ソネットエンタテインメント株式会社】
(so-net セキュリティ通信, 7/3)
》
大飯原発再起動〜抗議活動を完全中継したIWJとお笑い記者クラブの惨状
(BLOGOS, 7/2)。記者クラブのギャグは、寒すぎて笑えない。
》
EM菌「効果疑問」検証せぬまま授業
(朝日 青森, 7/3)
EM菌の効果について、開発者の比嘉照夫・琉球大名誉教授は「重力波と想定される波動によるもの」と主張する。
なんじゃそれーーーーーーーーーーーーーーーーーー
》
KB2720211 適用後に WSUS サーバーが起動しなくなった - 続報
(Japan WSUS Support Team Blog, 7/2)。うーむ、結局原因はよくわからないのか。
》
“日本統一教会”宋総会長、東日本大震災の津波被害に関し“暴言”を連発! (やや日刊カルト新聞, 6/21)、
宋総会長「私と写真を撮れば地獄から解放される」と発言、統一協会による“地獄の刷り込み”が立証された (やや日刊カルト新聞, 6/25)
》
地元自治会が“幸福の科学学園反対”を決議=大津市 (やや日刊カルト新聞, 6/27)
》
岡山で日本脱カルト協会の公開講座開催=脱会者らが体験発表
(やや日刊カルト新聞, 7/1)。公開講座「大学でカルトに入った私たち─得たもの、そして、失ったもの─」のレポート。
》
FreeBSD 8.1および8.2サポート終了
(FreeBSD Daily Topics, 7/3)。7/31 まで。手元でも徐々に 8.3 に更新中。
関連: FreeBSD 9.1-RELEASEは8月17日予定 (FreeBSD Daily Topics, 7/2)
》
「ベライゾン2012年データ漏洩/侵害調査報告書」を英語に加えて6ヶ国語で提供
フランス語、イタリア語、日本語、ドイツ語、ポルトガル語、スペイン語の報告書発行
(Verizon, 6/7)。
海の向こうの“セキュリティ”第68回:韓国、住民登録番号の収集が原則禁止に ほか
(Internet Watch, 5/7) で紹介されていたものの日本語版が出ているそうで。
》
名古屋展示会のお知らせ。第19回愛知県舞台技術者セミナー
(目指せ!ライトマニア HATTAのLEDライトレビュー, 7/3)
》
スマホ BYOD関係
(まるちゃんの情報セキュリティ気まぐれ日記, 7/2)
個人的には、もはやデバイス管理に頼りすぎた情報管理には無理があると思います。。。なので、情報自体の保護を直接的に行えるような暗号技術の活用が重要かと思います。ただし、運用に負荷がかかることになるので、情報の格付けとその運用が重要になるように思いますね。。。
》
アップル、中国での「iPad」商標権獲得に6,000万ドルを支払う
裁判を回避し新型iPadを中国国内で発売へ
(ComputerWorld.jp, 7/3)。ようやく解決。
》
Operation Japanを時系列にまとめてみた。
(piyolog, 7/2)
》
イスラエル軍のトンネル探知技術の開発
(中東の窓, 7/3)。
》
ホルムズ海峡閉鎖法案
(中東の窓, 7/3)。イラン方面。
》
ocsp.comodoca.com blacklisted (by comodo itself)
(SANS ISC, 7/3)
》
Internet-Connected Control Systems Update
(digital bond, 6/25)
》
Windows 8 Proへ39.99ドルでアップグレード、7/Vista/XP全エディション対象
(Internet Watch, 7/3)。Windows XP 終了に向けて Microsoft 本気だな。
》
逮捕しますた
そして刑務所に行きますた。
》
スマートフォンユーザーの約4割がパスワード未設定〜紛失に備え必ず設定を
(so-net セキュリティ通信, 7/3)
》
jQueryがロードマップを発表 - jQuery 2.0はIE 6/7/8をサポート外に
(マイナビニュース, 7/3)
》
BlackHole 悪用ツールキットがアップグレード: 擬似ランダムなドメイン
(シマンテック, 6/27)
》
追跡されない自由を奪う技術を肯定的に捉えた珍しい学術論文の例
(高木浩光@自宅の日記, 6/30)
》
New MacOS X backdoor variant used in APT attacks
(Kaspersky, 6/29)
》
#transparency: 情報の透明性
(twitter ブログ, 7/3)。政府から来た情報提供リクエストの総数など。
USA が圧倒的トップ、日本が 2 位。
》
ソフトバンク個人情報漏洩 ドコモやauも? 探偵社「総合特別リサーチ24」が仲介
(ざまあみやがれい!, 7/3)。
個人情報 ケータイ代理店→探偵業
の件。
》
ファーストサーバで大規模障害つづき。
前ねた
》
Nuclear power protests in Japan - in pictures
(Guardian, 7/2)
》
米研究チームが無人航空機の乗っ取りに成功、スプーフィングでGPSに侵入
(ITmedia, 7/3)、
Drone hijacked by hackers from Texas college with $1,000 spoofer
(Sophos, 7/2)。GPS 偽装で無人航空機を誘導。
The drone followed a series of GPS waypoints programmed into its flight computer in what initially looked like a routine flight.
At one point, the drone veered off course from its intended flight path.
(中略)
The researchers managed to hack the drone with a spoofer they put together with about $1,000 worth of parts.
1,000 ドルで楽しむべ。
》
OpenSSL 1.0 now with FIPS certification
(H Security, 7/2)
》
Die Zeitが6カ月間のモバイルデータを使用して環境保護政治家をプロファイル
(エフセキュアブログ, 6/30)。うぉぅ……こういう可視化はインパクトありますねえ。
》
省庁横断のサイバー攻撃対策機動チーム「CYMAT」が発足
(日経 IT Pro, 6/29)、
情報セキュリティ緊急支援チーム(CYMAT)設置について
(内閣官房情報セキュリティセンター, 6/29)
》
「万が一の備えとしての計画停電のお知らせ」が関西電力から送られてきたのでチェックしてみた
(gigazine, 7/2)。ちなみに龍谷大学瀬田学舎は計画停電除外対象となっています。(同じライン上に滋賀医科大学があるためらしい)
VLC Media Player 2.0.2 adds Retina display support
(H Security, 2012.07.02)。セキュリティ欠陥も 2 件修正されている。
Buffer Overflow Vulnerabilities in the Cisco WebEx Player
(Cisco, 2012.06.27)
JVN#59842447:
Zenphoto におけるクロスサイトスクリプティングの脆弱性
(JVN, 2012.07.03)
JVN#05102851:
Android 版 嫁コレにおける端末識別番号の管理不備の脆弱性
(JVN, 2012.07.03)
JVNVU#971035:
Simple Certificate Enrollment Protocol (SCEP) の実装に問題
(JVN, 2012.06.29)
OpenLDAP
JVNDB-2012-002957:
MediaWiki の includes/SkinTemplate.php におけるクロスサイトスクリプティングの脆弱性
(JVN, 2012.07.03)。MediaWiki 1.17.5 / 1.18.4 / 1.19.1 で修正されている。
JVNDB-2012-002956:
libguestfs の virt-edit における重要な情報を取得される脆弱性
(JVN, 2012.07.03)。libguestfs 1.18 で修正されている。
JVNDB-2012-002954:
mosh のターミナルディスパッチャにおけるサービス運用妨害 (DoS) の脆弱性
(JVN, 2012.07.03)。mosh 1.2.1 で修正されている。最新は mosh 1.2.2。
JVNDB-2012-002933:
web@all におけるクロスサイトリクエストフォージェリの脆弱性
(JVN, 2012.07.02)、
JVNDB-2012-002946:
web@all の search.php におけるクロスサイトスクリプティングの脆弱性
(JVN, 2012.07.03)。2012.05.30 以降の版では修正されている。
》
Android 方面
》
Using JSDetox to Analyze and Deobfuscate Javascript
(SANS ISC, 6/25)
》
Do Not Trackがデフォルトでオンではだめなのか?
(Mozilla Flux, 6/16)、
Re: Do Not Trackがデフォルトでオンではだめなのか?
(最速転職研究会, 6/28)
》
組織内不正コピー発覚で多額の賠償金も、ACCSがソフト管理の必要性アピール
(PC Watch, 7/2)
》
「ノートパソコンを取り巻く脅威とその対策」の受講者を募集中!
(Eiji James Yoshidaの記録, 7/2)。8/1 開催。
》
「オレオはモラルを投げ捨てている!」虹色オレオに怒った保守派がボイコット呼びかけ
(みやきち日記, 6/29)
元記事コメント欄のSolar Bearさんのこちらの意見がすばらしかったです。
保守派の、ティー・パーティーのメンバーみたいな福音主義者たちは、LGBTを支持するブランドを買い続けるよ。知っていようといまいとね。彼らはボイコットすると言うと気分がよくなるだけなんだ。たとえば、この人たちはオレオをボイコットすると言っている。オレオはナビスコでしょ。クラフトの子会社だよ。クラフトをボイコットするの? (笑)せいぜいがんばりな。
ああ、それから、バドワイザーやスターバックスやコカコーラの製品も、飲まずに下に置いてね。IBMやAppleの製品はスイッチを切って、Facebookは退会してね。アメリカン航空の飛行機には乗らず、ジェネラルミルズ(訳注:ケロッグに次ぐ穀物製品メーカー)は食べず、イケアで買い物はしないようにね。あなたたちの持ってるリーヴァイスや、ナイキや、アバクロンビーは……寄付しちゃえ。ああ、ディズニーのことは忘れてね、どんなにあなたたちの子どもが泣いてもだよ。
》
制御されない龍〜中国の海上法執行機関は不安定要因〜
(海国防衛ジャーナル, 6/29)。スカボロー礁関連。
》
JASRACが著作権侵害?
(壇弁護士の事務室, 7/2)
》
個人情報 ケータイ代理店→探偵業。
以下は漏洩された警察捜査情報、ですかね。
》
サイバー犯罪条約 日本も正式加盟へ
(NHK, 7/1)
》
整備新幹線までGO! 消費税増税で始まった「公共投資ばらまき合戦」に景気底支えなど期待できないことはデータが証明している
(現代ビジネス, 7/2)
》
斉羽家のセキュライフ! 第 9 話: セキュリティ更新プログラムのインストールに失敗したときは
(Microsoft)
》
「ファーストサーバ同様の問題は今後も発生。2015年までに数百万ドル相当のデータ損失も」−−ガートナーが警鐘 高可用性とリカバリ性の違いを認識し、不測の事態に対応する計画の用意を提言
(ComputerWorld.jp, 7/2)
》
ファーストサーバに続くAmazon EC2の大規模障害
(MdN, 7/2)、
AWS米国東部リージョン、嵐による停電で障害が発生
Instagram、Pinterest、NetflixなどAWSを利用するサービスにも一時影響
(ComputerWorld.jp, 7/2)
》
ファーストサーバで大規模障害つづき。
前ねた。
》
6.29首相官邸前デモ
》
Secunia’s Auto-patching Tool Gets Makeover
(Krebs on Security, 6/29)。Secunia PSI 3.0 登場。
》
渡辺満久(変動地形学)報告:大飯原子力発電所敷地内観察結果
(グリーンアクション, 6/28)
大飯原子力発電所内を横断するF-6破砕帯(断層)の掘削調査は、不可能ではない。掘削したのち、断層が確認できれば、その観察は1日で終了すると思われる。アスファルトやコンクリートを剥ぎ取る工事を行ったことはないが、1週間程度で掘削・観察・現状復帰は完了すると考えられる。掘削は複数の地点で行うことが望まれるが、掘削地点が増えても、同時進行で進めればよいので、工期はそれほど延長する必要はないであろう。
F-6破砕帯(断層)は、原子炉の直下にはない。しかしながら、Sクラスの重要構造物である非常用取水路はF-6を横切って設置されている。このため、F-6破砕帯(断層)が活断層と認定された場合は、3・4号炉の使用は不可能となる。
関連: 保安院:原発内の断層、再点検へ 再稼働の大飯も対象
(毎日, 6/29)
》
米Adobe、Android 4.1はFlash非対応〜新規インストールは8月15日で終了
(Internet Watch, 7/2)。フェードアウトへまた1歩前進。
》
斬新な折れ線グラフ
(水無月ばけらのえび日記, 6/30)
》
MSのEMET(Enhanced Mitigation Experience Toolkit)を入れたパソコンでBitlockerで暗号化した、パソコンが起動時に毎回リカバリキーを要求してくる
(まっちゃだいふくの日記, 6/30)
手元のTPM搭載パソコンで毎回起動時にBitlockerのリカバリキーを要求してくる。
色々調べたらEMET(Enhanced Mitigation Experience Toolkit) のバージョンアップ時に起動ディスクのBitlockerをDecrypeし忘れててBitlockerが(EMETがブートオプションを変更するのを)システム異常変更って認識してる。
対策
一度Bitlockerを無効化(暗号化を解除)して再暗号化する(但しディスク空き容量が必要)
へぇ……。
》
様々なスタイルに変身!LIGHT & MOTION SOLITE
(目指せ!ライトマニア HATTAのLEDライトレビュー, 6/29)。いいお値段なんだけど、おもしろそう。
》
シヴァ・ヴァイディアナサン『グーグル化の見えざる代償 ウェブ・書籍・知識・記憶の変容』(インプレスジャパン)
(yomoyomoの読書記録, 7/2)。読んでおいた方がよさそうだなあ。
》
大飯原発再稼働
今後4号機も続くわけですが、関電でその後に続くのは……と思ってストレステスト一次評価提出を見てみると:
稼働 37 年の高浜 1 号機や 35 年の美浜 3 号機も、まだまだバリバリ動かしますよ!
でも免震事務棟の整備計画って、大飯原発にしかないような……。
フィルタ付ベントについては、福島第一原子力発電所事故を踏まえた原子力災害時の初動体制等に係る追加安全対策について
(関電, 3/23) を読んだ限りでは全機に装備するつもりがあるようだけど。
それにしても、再稼働には関係のないことにされたストレステスト二次評価は、ものの見事にスルーされてますね。
いざ事故った時のことなんて、関電にとってはどうでもいいのだろうなあ。
関連: 電気が足りないから再稼働するのではない。関電が明言 (YouTube)。そもそも総研ですね。
詳細不明ですが、「いくつかのセキュリティ問題の修正とセキュリティ強化が含まれています」だそうです。利用者はアップデートを。
CVE-2012-3383
CVE-2012-3384
CVE-2012-3385
-
APSB12-09: Security update available for Adobe Flash Player
-
もういくつ寝るとうるう秒
うるう秒まつり、表面的には Java や MySQL で障害が発生したように見えたけど、実は Linux 上のスレッド化されたプロセスで障害が発生していたようで……
「うるう秒」で複数サービスに障害
(ITmedia, 2012.07.02)。これは Java やら MySQL やらと書かれてる記事。
Bug 769972 - Java is choking on leap second. (Mozilla)。とりあえず NTPd 止めて時計を合わせろな指示。
MySQL and the Leap Second, High CPU and the Fix
(Mozilla IT, 2012.06.30)
The leap second bug
(rc3.org , 2012.07.02)
Leap Second crashes half the internet
(Some Bits: Nelson's weblog, 2012.07.01)
The underlying cause is something about how the
kernel handled the extra second broke the futex
locks used by threaded processes. Here’s a very detailed analysis on the
failing code but I’m not sure it’s correct. According
to this
analysis the bug was introduced
in 2008, then fixed
in March 2012. But it may be the March fix is part of the
problem. Patch here.
OTOH most of the systems that failed will be running
kernels older than March so the problem must go further back. Time is hard,
let’s go shopping.
It’s frustrating that these bugs keep popping up; the theory
is not
so difficult. The NTP daemon tells the kernel a leap second is coming
via adjtime(), the kernel should handle it by slewing or holding the
clock, all is well. But it didn’t work in 2012. Didn’t work
in 2009 either; a logging
bug caused kernels to crash on the leap second. 2005 was better. Google’s
solution of giving up on the kernel entirely and having the NTP
daemon lie about what time it is seems more clever now.
More falsehoods programmers believe about time; “wisdom of the crowd” edition
(Infinite Undo, 2012.06.20)。
日本でも、うるう秒の関連性は不明ながら、
au や
mixi や
starcat や
pixiv
で障害が観測されたようで。Benjamin さん情報ありがとうございます。
